

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
joro — Un framework collaborativo per l'exploitation web. | Kitploit

Strumenti/GitHubGitHub/bishopfox/joro
Frameworks per Penetration TestingFramework di ExploitGenerazione di PayloadProxy Web e IntercettazioneSfruttamento di Applicazioni WebFuzzingCommand and ControlGenerazione di Shellcode
GitHubbishopfox/joro

joro

Un framework collaborativo per l'exploitation web.

3016219 giorni faRevisionato da Kitploit
Vedi Repository
Condividi

Joro

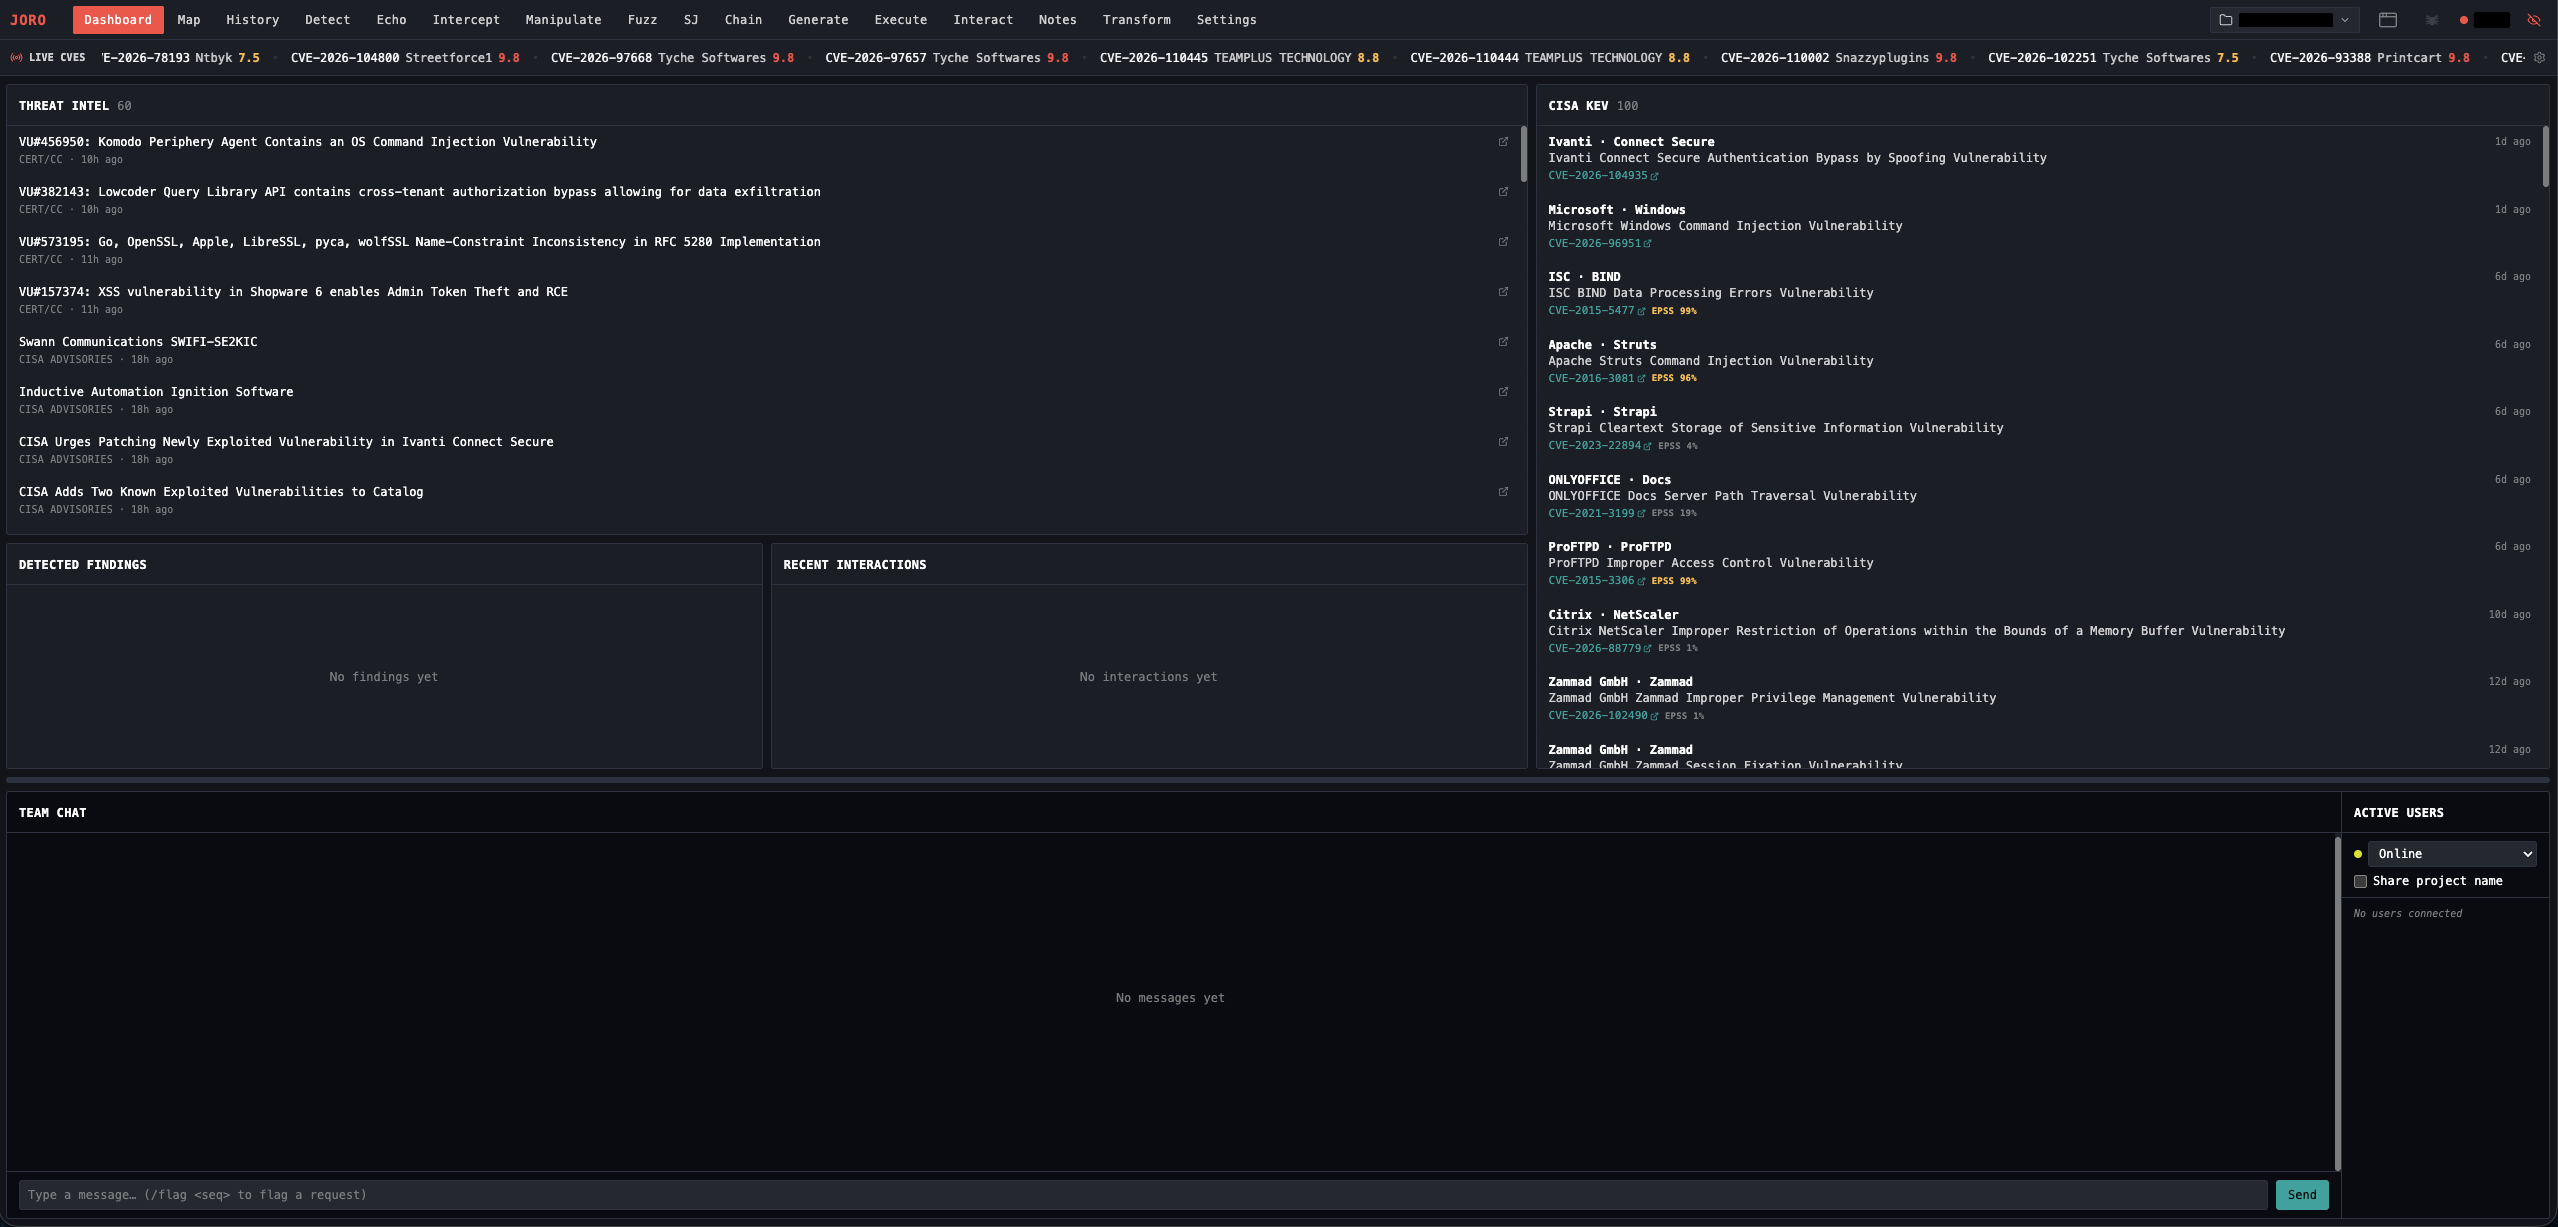
Un framework di sfruttamento web per professionisti della sicurezza offensiva. Proxy di intercettazione, rilevamento di vulnerabilità blind, generazione di web shell, integrazione C2 e strumenti di collaborazione in un unico binario con una web UI integrata.
Attenzione: questo strumento è destinato esclusivamente a test di penetrazione autorizzati e ricerca sulla sicurezza. Devi utilizzare Joro solo contro sistemi di tua proprietà o per i quali disponi di esplicita autorizzazione scritta ai test. L'accesso non autorizzato a sistemi informatici è illegale. Bishop Fox non si assume alcuna responsabilità e non è responsabile per qualsiasi uso improprio o danno causato da questo strumento. Usalo in modo responsabile.

Funzionalità

Joro copre un engagement su applicazioni web dall'inizio alla fine: un proxy di intercettazione per visualizzare e modificare richieste e risposte, una site map e una cronologia ricercabile, un fuzzer, scansione passiva che fa emergere segreti e misconfigurazioni nel traffico catturato, listener out-of-band per vulnerabilità blind, generazione ed esecuzione di web shell, integrazione con Sliver e Mythic C2, e un team server per condurre un engagement insieme ad altri operatori. Il lavoro viene salvato in file di progetto portatili, e i plugin Go consentono agli utenti Linux e macOS di aggiungere qualsiasi funzionalità mancante.

Installazione

Scarica un binario dalle Releases, poi consulta la wiki per le istruzioni di installazione e una guida rapida.

Aiuto

Per maggiori informazioni:

  • Consulta la wiki
  • Esamina le issue aperte o creane una tua.
  • Vedi CONTRIBUTING.md per informazioni su come contribuire.
  • Vedi CLAUDE.md per la documentazione dettagliata per sviluppatori.
  • Vedi SECURITY.md per informazioni su come segnalare problemi di sicurezza.

Licenza - GPLv3

Joro è distribuito sotto GPLv3, alcuni sotto-componenti possono avere licenze separate. Consulta le rispettive sottodirectory in questo progetto per i dettagli.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




