
 #1
Framework per generazione, codifica, offuscamento e test di shellcode.
Raccomandato da Kitploit
 rapid7/metasploit-framework
Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…
 bishopfox/sliver
Framework di Emulazione Avversaria
 darthton/blackbone
Libreria per hacking della memoria di Windows
 ne0nd0g/merlin
Merlin è un server e agente di Comando e Controllo HTTP/2 post-exploitation multipiattaforma scritto in golang.
 x0rz/eqgrp
Contenuto decrittato di eqgrp-auction-file.tar.xz
 rizinorg/rizin
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX.
 trustedsec/unicorn
Unicorn è un semplice strumento per utilizzare un attacco di downgrade di PowerShell e iniettare shellcode direttamente in memoria. Basato sugli…
 bc-security/empire
Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
 0dayctf/reverse-shell-generator
Generatore di Reverse Shell ospitato con un sacco di funzionalità. -- (Ottimo per CTF)
 longld/peda
PEDA - Assistenza allo Sviluppo di Exploit in Python per GDB
 thewover/donut
Genera shellcode indipendente dalla posizione per x86, x64 o AMD64+x86 che carica assembly .NET, file PE e altri payload Windows dalla memoria e li…
 monoxgas/srdi
Implementazione in shellcode di Reflective DLL Injection. Converte DLL in shellcode indipendente dalla posizione.
 keystone-engine/keystone
Framework assembler multi-architettura che converte il codice sorgente assembly in codice macchina per Arm, x86, MIPS, PowerPC, RISC-V e altri, con…
 nccgroup/winpayloads
Generazione di Payload Windows Non Rilevabili
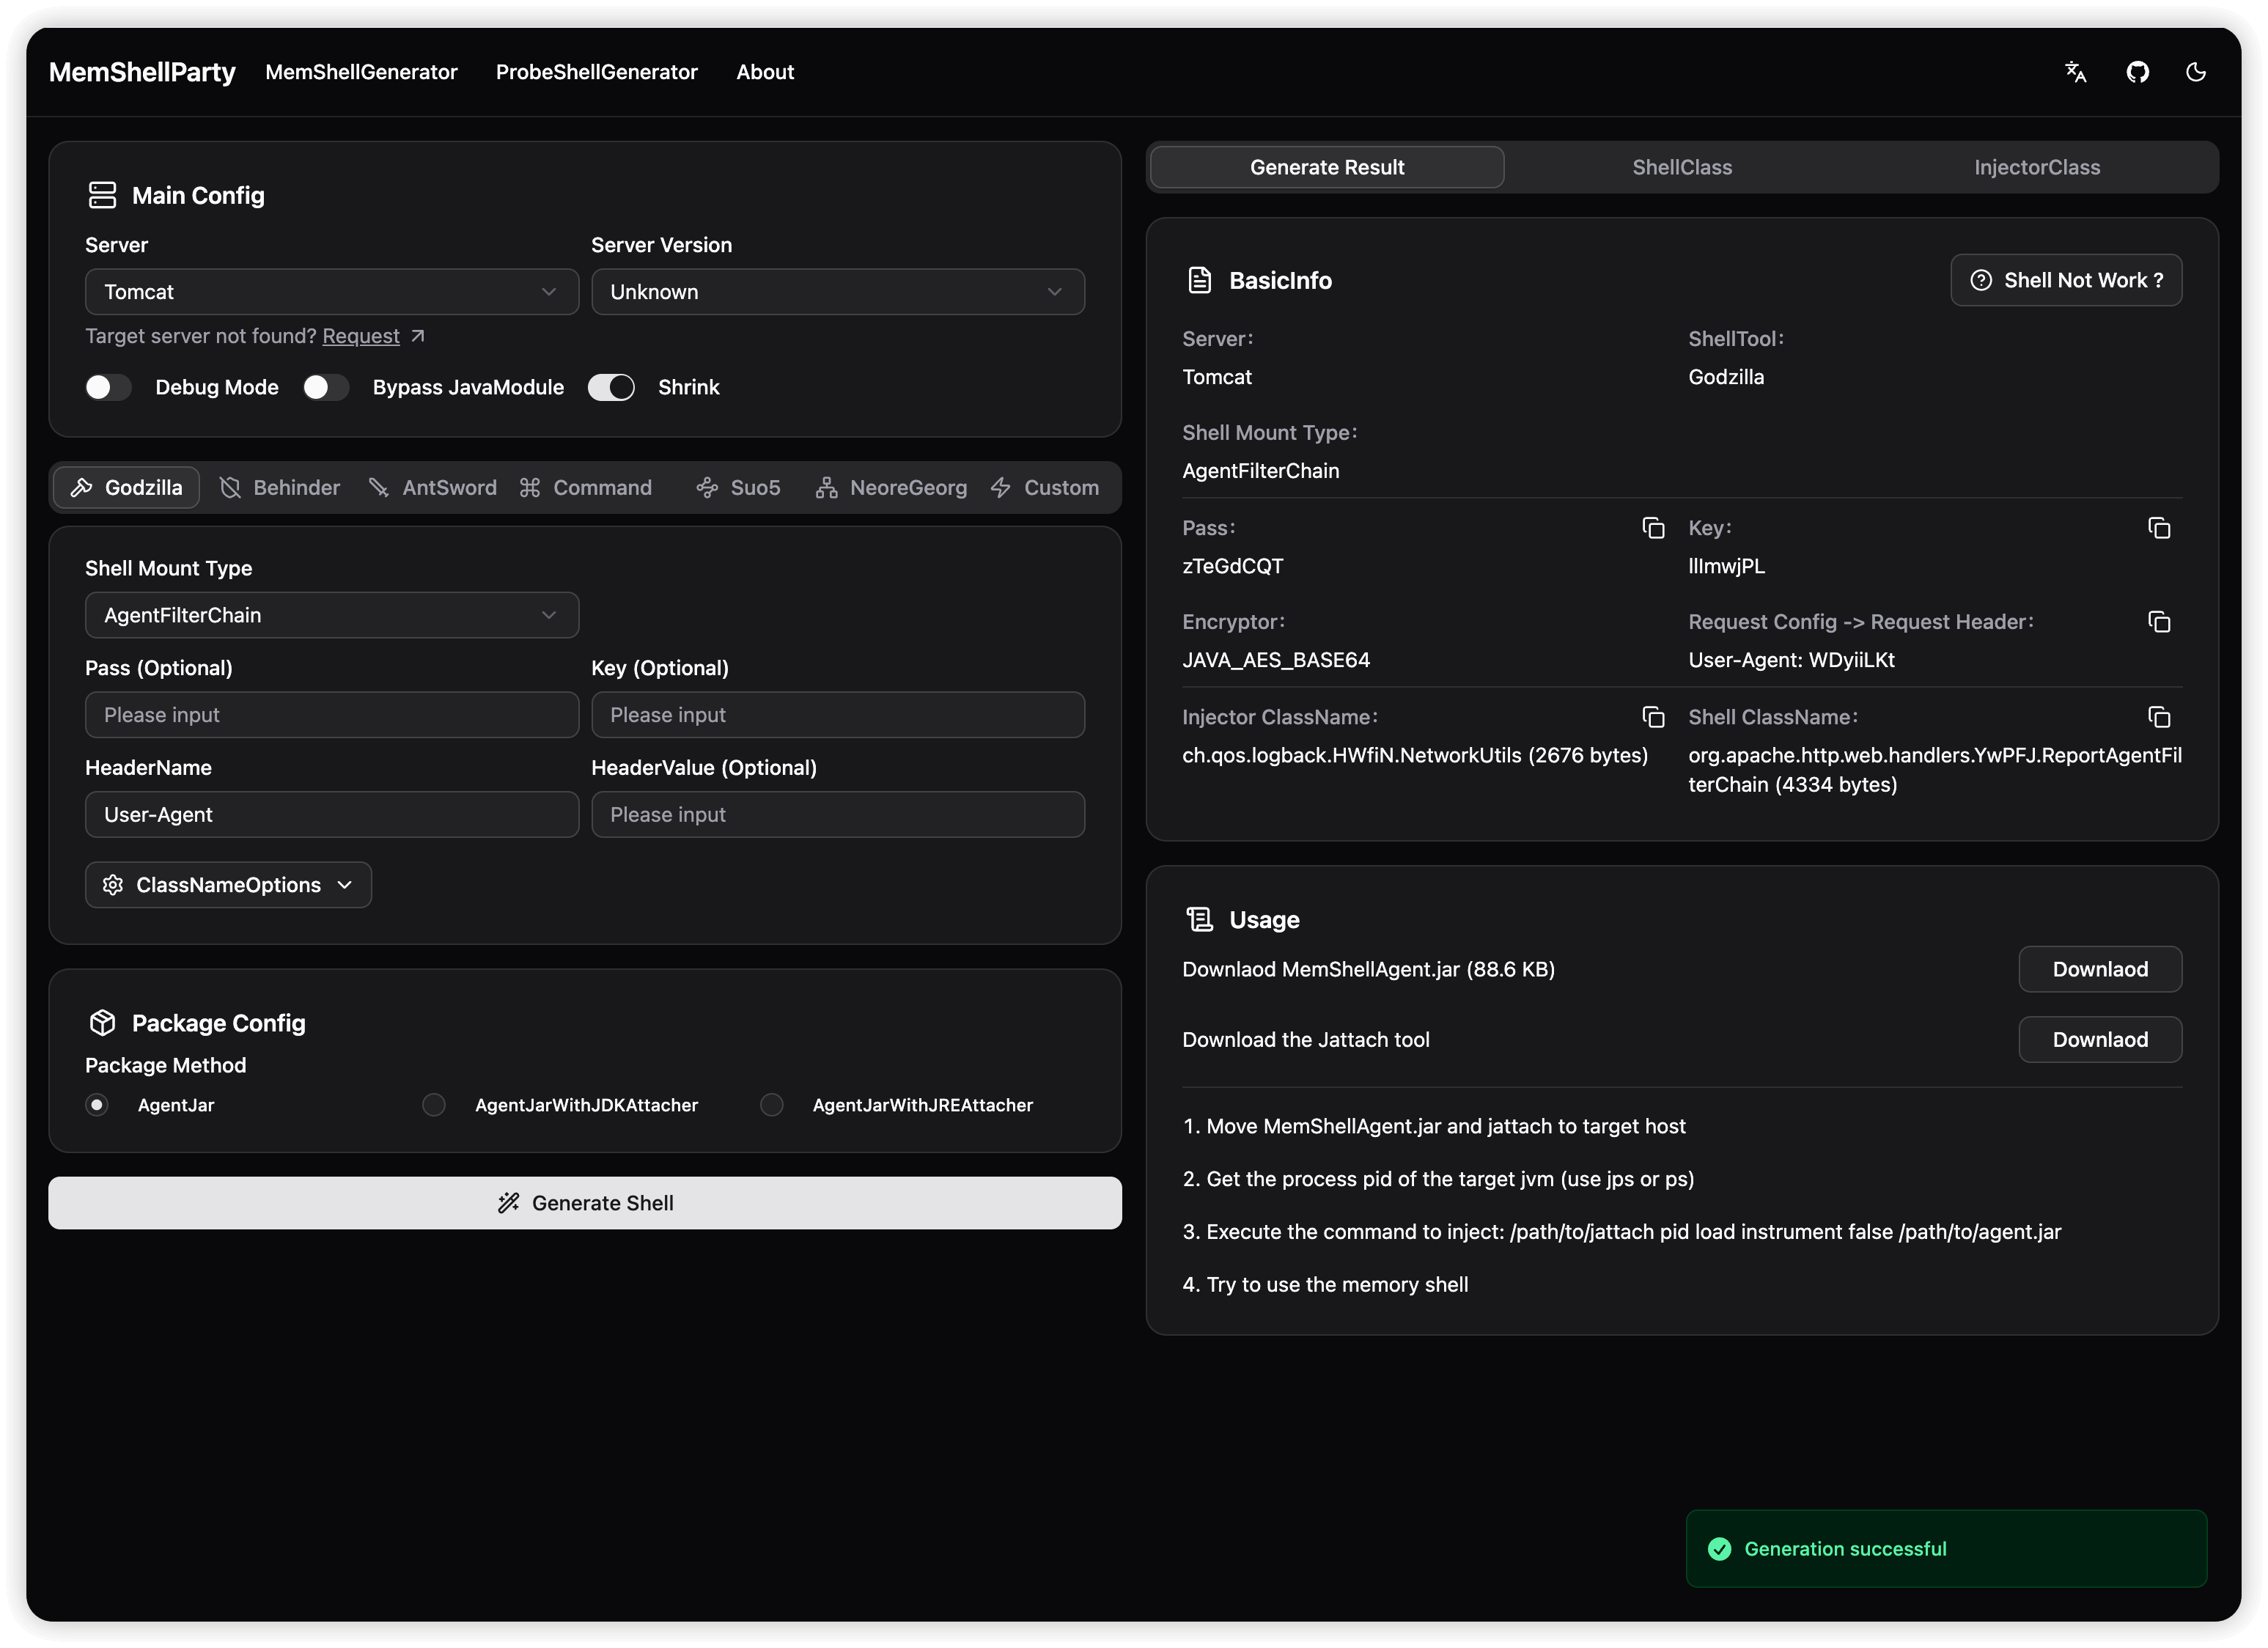 reajason/memshellparty
Uno strumento di generazione rapida di memory shell focalizzato sui principali middleware web Java, dedicato a semplificare il flusso di lavoro dei…
 jthuraisamy/syswhispers2
Evasione di AV/EDR tramite chiamate di sistema dirette.
 hasherezade/pe_to_shellcode
Converte PE in uno shellcode.

