
Catena di exploit locale root-only in memoria per Xiaomi 17 Pro (pandora) su OS4.0.5.0, che sfrutta una UAF del timer CPU POSIX per disabilitare SELinux, sovrascrivere le credenziali e caricare KernelSU.

Strumento di root in memoria per Xiaomi 17 Pro (pandora / 25098PN5AC) / OS4.0.5.0.XBLCNXM / kernel 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k.
Principio: sfruttare una UAF del timer CPU POSIX per ottenere una scrittura controllata di 8 byte, disattivare prima SELinux, poi modificare i cred, infine falsificare l'intero set di capability e avviare rootd. Poiché dipende dalla tempistica di recupero delle pagine, il fallimento è la norma e potrebbero essere necessari più tentativi.
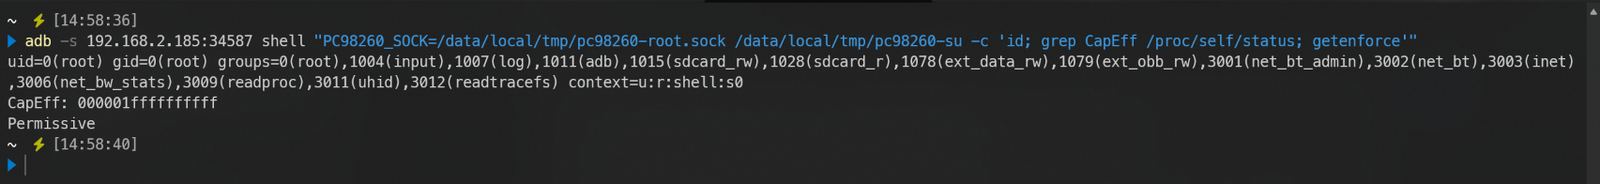
L'idea e il codice sono ripresi e portati da quyicheng03-boop/CVE-2026-98260-popsicle-android, e riadattati per il modello e il kernel sopra indicati.
Non è un exploit universale. Gli indirizzi di link-time e gli offset delle strutture nel codice sorgente valgono solo per questo kernel; non usarli su altri modelli o altri kernel.
| Voce | Valore |
|---|---|
| Modello / nome in codice | Xiaomi 17 Pro / 25098PN5AC / pandora |
| Versione sistema | OS4.0.5.0.XBLCNXM |
| Release kernel | 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k |
All'avvio, il runner verifica ro.product.device, ro.build.version.incremental e uname -r; se uno di essi non corrisponde, esce immediatamente senza interagire con il kernel.
Host
adb.exe nel PATH30.0.16248370 necessario solo durante la compilazione (è possibile specificare un altro percorso con -NdkHome)Telefono
uid=2000(shell), SELinux Enforcing; non è necessario il root preventivoCVE-2026-98260-pandora-root/
├─ README.md 本文档
├─ build.ps1 NDK 构建脚本(输出到 bin/)
├─ run-pandora-98260.bat 双击 / CMD 入口
├─ run_pandora_98260.ps1 runner:校验、部署、preflight、三阶段、证明、重试、KSU
└─ src/
├─ exploit-android-perf.c selinux 阶段
├─ exploit-android-perf-chain.c cred 阶段,成功后 exec fullcap
├─ exploit-android-key-ptr.c fullcap 两阶段 + 启动 rootd
├─ pc98260_rootd.c root daemon
└─ pc98260_su.c root 命令客户端(部署名 pc98260-su)
È necessario compilare prima l'exploit binario per poter eseguire gli script ps successivi.
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1

# NDK 不在默认路径时可指定电脑上的NDK安装路径。
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1 `
  -NdkHome "D:\Android\Sdk\ndk\30.0.16248370"
I binari prodotti si trovano in bin/:
| Artefatto | SHA-256 |
|---|---|
exploit-android-perf | abe2671511d447d23da8ae00647f69ed681a38fff163c57ac119b4856d64b4a0 |
exploit-android-perf-chain | 3635ff96d0a7a220d0ccae0dd6c6c5d9f8fd5b5bdc272c48faa756f40b0452af |
exploit-android-key-ptr | c6390b8d30ee6895ea0018f63abf1e76efa3bc06b1bee536a24f876bcb4be402 |
pc98260-su-client | 6e3310a121aa451087d19e0190fed8615073c93f6a3416bcb14d1eca500fbbed |
Il runner include questi quattro hash; se i risultati della build non corrispondono, il deployment viene rifiutato. Dopo aver confermato l'origine della discrepanza, è possibile forzare la prosecuzione con -AllowUnverifiedPayload (sconsigliato).
Tutti i parametri hanno valori predefiniti. Nella maggior parte dei casi è sufficiente -Serial, aggiungendo -Retry o -LoadKernelSU secondo necessità (sul lato telefono è necessario installare in anticipo KernelSU APK
).
| Parametro | Descrizione |
|---|---|
-Serial <id> | Specifica il numero di serie in presenza di più dispositivi |
-Reboot | Riavvia prima e attende l'avvio, poi esegue |
-Retry <n> | Numero massimo di tentativi aggiuntivi oltre al primo, con riavvio automatico prima di ogni tentativo |
-BootTimeoutSec 300 | Limite massimo di attesa per sys.boot_completed (secondi) |
-StageMinutes 12 | Limite massimo di attesa per una singola fase (minuti) |
-SkipPreflight | Salta il preflight (sconsigliato) |
-DiagnoseOnly | Esegue solo deployment + preflight, senza attivare la vulnerabilità |
-AllowUnverifiedPayload | Consente binari locali con hash non corrispondenti |
-AllowBuildMismatch | Avvisa soltanto quando il kernel corrisponde ma il numero di versione del sistema è diverso |
-LoadKernelSU | Carica KernelSU dopo la verifica del root e attende che su sia disponibile |
-KsudPath /data/adb/ksud | Percorso di ksud sul dispositivo |
-KsudArgs 'late-load --allow-shell' | Argomenti passati a ksud |
-KsudTimeoutSec 240 | Limite massimo di attesa per il modulo kernel, su e ogni script di fase (secondi) |
-KsudStages 'post-fs-data,services,boot-completed' | Fasi da rieseguire dopo il late-load; impostare a stringa vuota per saltare |
adb devices          # 必须恰好一台已授权设备;多台时用 -Serial

# 双击或在 CMD 中
run-pandora-98260.bat

# PowerShell
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1

# 指定设备;先重启再执行
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Reboot
runner esegue in sequenza:
Permissive (salta se già impostato);boot_id non sia cambiato.L'
host:portdell'ADB wireless cambia porta dopo il riavvio. Quando è necessario riavviare o riprovare, utilizzare il seriale mDNS (nella formaadb-xxxx._adb-tls-connect._tcp), altrimenti il dispositivo non verrà mai rilevato.
-Retry)Dopo un fallimento è necessario un riavvio reale per riprovare; -Retry esegue automaticamente questa operazione.
# 首次 + 最多 5 次重试;每次重试前自动重启手机
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Retry 5
-Retry N è il numero di tentativi aggiuntivi oltre al primo, tentativi totali = 1 + N.[PARKED], timeout di fase o uscita con codice diverso da 0, fallimento della verifica finale, variazione di boot_id, timeout dell'attesa di avvio.boot_id cambi effettivamente, per evitare di scambiare il vecchio boot precedente al riavvio per un nuovo boot.-LoadKernelSU)






