Uno strumento di hacking all-in-one per prendere il controllo remoto di dispositivi Android.
<div align="center"> # PhoneSploit Pro Il coltellino svizzero per Android. Un tool di hacking tutto-in-uno scritto in `Python` per prendere il controllo remoto di dispositivi Android usando `ADB`, `scrcpy`, `Nmap` e `Metasploit-Framework`.     </div> ## Indice - [Panoramica](#overview) - [Screenshot](#screenshots) - [Funzionalità](#features) - [Requisiti](#requirements) - [Per iniziare](#getting-started) - [Installazione delle dipendenze](#installing-dependencies) - [Tutorial di configurazione del dispositivo](#device-setup-tutorial) - [Compatibilità](#compatibility) - [Installazione manuale degli strumenti](#installing-tools-manually) - [Disclaimer](#disclaimer) - [Sviluppatore](#developer) - [Supporto](#support) - [Attribuzione](#attribution) --- ## Panoramica #### Possiedi il dispositivo. In tutti i modi che contano. Connettiti via USB o Wi‑Fi, poi controlla il dispositivo, estrai dati, trasmetti in streaming camera e microfono, gestisci le app e automatizza una compromissione completa con **Metasploit**, tutto da un unico menu. Non devi più memorizzare comandi e argomenti, PhoneSploit Pro lo fa per te. Scegli un numero ed esegui. --- ## Screenshot 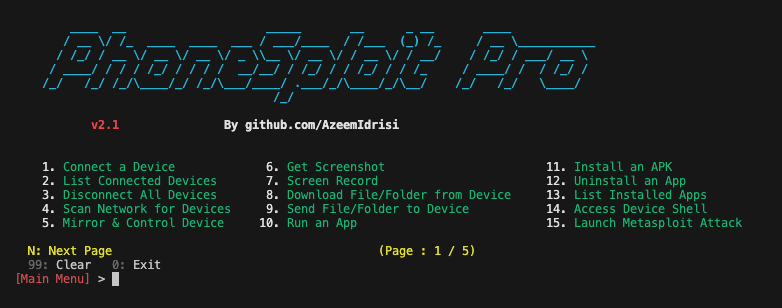 --- ## Funzionalità | Funzionalità | Descrizione | | ---------------------------------------- | ----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | **Connetti un dispositivo** | Connettersi a un dispositivo in remoto tramite ADB. | | **Elenca dispositivi connessi** | Mostra tutti i dispositivi attualmente collegati ad ADB. | | **Disconnetti tutti i dispositivi** | Disconnette ogni sessione ADB. | | **Selezione multi-dispositivo** | Se sono connessi più dispositivi ADB (USB o rete), scegli quale dispositivo usare per la sessione (`ANDROID_SERIAL`). | | **Arresta il server ADB** | Arresta il processo del server ADB. | | **Riavvia il server ADB** | Riavvia il processo del server ADB. | | **Accedi alla shell del dispositivo** | Apre una shell interattiva sul dispositivo connesso. | | **Keycode** | Invia keycode per controllare il dispositivo in remoto. | | **Sblocca dispositivo** | Accende lo schermo, scorre verso l'alto e inserisce la password quando necessario. | | **Blocca dispositivo** | Blocca il dispositivo. | | **Riavvio / reboot** | Riavvia o esegue il reboot del dispositivo in `System`, `Recovery`, `Bootloader` o `Fastboot`. | | **Spegni** | Spegne il dispositivo di destinazione. | | **Screenshot** | Cattura uno screenshot e lo trasferisce automaticamente al computer. | | **Registrazione schermo** | Registra lo schermo del dispositivo di destinazione per un tempo specificato e trasferisce automaticamente la registrazione al computer. | | **Screenshot / registrazione schermo anonimi** | Cattura screenshot o registrazioni dello schermo e rimuove successivamente il file dal dispositivo di destinazione. | | **Mirroring e controllo** | Esegue il mirroring dello schermo e controlla il dispositivo di destinazione. | | **Elenca file e cartelle** | Elenca tutti i file e le cartelle sul dispositivo di destinazione. | | **Scarica dal dispositivo** | Scarica un file o una cartella dal dispositivo di destinazione. | | **Invia al dispositivo** | Invia un file o una cartella dal computer al dispositivo di destinazione. | | **Copia dati WhatsApp** | Copia tutti i dati WhatsApp sul computer. | | **Copia screenshot** | Copia tutti gli screenshot sul computer. | | **Copia foto della fotocamera** | Copia tutte le foto della fotocamera sul computer. | | **Fotocamera live** | Trasmetti video in diretta dalla fotocamera anteriore o posteriore sul dispositivo di destinazione. | | **Estrai SMS** | Esporta tutti gli SMS dal dispositivo al computer. | | **Estrai contatti** | Esporta tutti i contatti dal dispositivo al computer. | | **Estrai registro chiamate** | Esporta tutto il registro delle chiamate dal dispositivo al computer. | | **Esegui un'app** | Avvia un'applicazione sul dispositivo. | | **Installa APK** | Installa un APK dal computer al dispositivo di destinazione. | | **Installa APK divisi** | Installa app distribuite come più APK divisi (ad es. split bundle). | | **Disinstalla un'app** | Rimuove un'applicazione installata. | | **Elenca app installate** | Elenca tutte le app installate sul dispositivo di destinazione. | | **Estrai APK** | Estrae l'APK da un'app installata. | | **Forza arresto app** | Forza l'arresto di un'applicazione in esecuzione. | | **Cancella dati app** | Cancella archiviazione/dati per un'app scelta (ripristino di fabbrica per quell'app). | | **Riavvia app** | Riavvia un'applicazione (forza arresto e poi riavvio). | | **Concedi / revoca autorizzazione** | Concede o revoca un'autorizzazione runtime per un'app. | | **Apri un link** | Apre un URL sul dispositivo di destinazione. | | **Visualizza una foto** | Mostra un'immagine o una foto sul dispositivo di destinazione. | | **Riproduci audio** | Riproduce un file audio sul dispositivo di destinazione. | | **Riproduci video** | Riproduce un video sul dispositivo di destinazione. | | **Invia SMS** | Invia messaggi SMS tramite il dispositivo di destinazione. | | **Informazioni dispositivo** | Legge build, modello, chipset, patch level, crittografia e identificatori (IMEI quando accessibile, seriale, boot serial, Android ID). | | **Account sul dispositivo** | Elenca tipi e nomi degli account da `dumpsys account` (senza token). | | **Info SIM / operatore** | Proprietà della SIM e dell'operatore di rete registrato con ricerca offline MCC-MNC quando disponibile. | | **Dispositivi Bluetooth** | Analizza il dump Bluetooth per dispositivi accoppiati/recenti con ricerca offline del produttore MAC (OUI). | | **Informazioni batteria** | Legge lo stato della batteria e i dettagli correlati. | | **Registra audio del microfono** | Registra audio dal microfono. | | **Trasmetti audio del microfono** | Trasmetti audio del microfono in diretta. | | **Registra audio del dispositivo** | Registra l'audio interno del dispositivo. | | **Trasmetti audio del dispositivo** | Trasmetti l'audio del dispositivo in diretta. | | **Hack del dispositivo completo** | Flusso guidato Metasploit con controlli preliminari (dispositivo, Metasploit, stato del payload, LPORT); scegli **LHOST** dalle interfacce locali o inserisci un IP personalizzato; opzionalmente **riutilizza** un payload installato o ricostruiscilo; avanzamento passo-passo mentre `msfvenom` compila l'APK, ADB lo installa e lo avvia, e **Metasploit-Framework** apre un handler `meterpreter`; opzionale **disinstallazione** del payload al termine. | | **Scansione rete LAN** | Scopre host sulla rete locale per aiutare a trovare un indirizzo IP di destinazione; sonda le porte TCP `5555` e `5554` con rilevamento del servizio e mostra fingerprint e suggerimenti relativi ad ADB per probabili dispositivi Android/ADB. | | **Port forwarding TCP** | Inoltra, inverte, elenca, rimuove o rimuove tutte le regole di port forwarding TCP tramite ADB. | | **Salva snippet logcat** | Cattura una porzione dell'output di `logcat` e la salva in un file sul computer. | | **Stream logcat live** | Trasmetti `logcat` in diretta dal dispositivo. | | **Istantanea rete** | Mostra un'istantanea delle interfacce di rete e della connettività sul dispositivo. | | **Impostazioni sviluppatore** | Apre la schermata **Opzioni sviluppatore** di sistema sul dispositivo. | | **Leggi locale** | Legge le impostazioni di locale e lingua dal dispositivo. | | **Schermo sempre attivo** | Imposta `svc power stayon` (sempre attivo su USB, sempre attivo, o disattiva la modalità sempre attivo). | | **Dump stato Wi‑Fi** | Esegue il dump dello stato Wi‑Fi dettagliato dal dispositivo; le righe di riepilogo annotano MAC/BSSID con il produttore offline (OUI). | | **Info IP WLAN** | Mostra le informazioni di indirizzamento IP WLAN e annota il MAC dell'interfaccia con il produttore offline (OUI). | | **Attiva/disattiva radio Wi‑Fi** | Attiva o disattiva la radio Wi‑Fi. | | **Verifica connettività ping** | Esegue controlli ping verso un host per testare la connettività. | | **Reti Wi‑Fi salvate** | Elenca le reti Wi‑Fi salvate note al dispositivo. | | **Euristiche root** | Controlli euristici per segni comuni di accesso root. | | **Analisi vulnerabilità (HARDAX)** | Audit del dispositivo in sola lettura tramite ADB con [HARDAX](https://github.com/V33RU/hardax): scansione completa, indicatori CVE/patch, hardening (CIS/SELinux/boot/ADB/USB), superficie delle app; riepilogo Rich più report HTML/JSON/XLSX in `Downloaded-Files/vuln-reports/`. Installato con `pip install -r requirements.txt`. | --- [Read more](https://github.com/azeemidrisi/phonesploit-pro)









