
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/aydinnyunus/cve-2025-29927
Autenticazione e AutorizzazioneAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubaydinnyunus/cve-2025-29927

CVE-2025-29927

CVE-2025-29927 Prova di concetto

Vedi Repository
10128931 anno faRevisionato da Kitploit
Condividi

CVE-2025-29927: Vulnerabilità di bypass del middleware di Next.js

Questo repository dimostra la vulnerabilità CVE-2025-29927 in Next.js, dove l'header interno x-middleware-subrequest può essere utilizzato per bypassare i controlli del middleware come l'autenticazione.

Dettagli della vulnerabilità

Next.js utilizza un header interno x-middleware-subrequest per impedire che richieste ricorsive inneschino loop infiniti. La vulnerabilità di sicurezza mostra che è possibile saltare l'esecuzione del Middleware, consentendo alle richieste di bypassare controlli critici—come la validazione dei cookie di autorizzazione—prima di raggiungere le route.

Versioni interessate

  • Next.js 15.x < 15.2.3
  • Next.js 14.x < 14.2.25
  • Next.js 13.x < 13.5.9

Ambito di impatto

Interessati

  • Applicazioni Next.js self-hosted che utilizzano Middleware (next start con output: standalone)
  • Applicazioni che si affidano al Middleware per controlli di autenticazione o sicurezza, che non vengono poi validati successivamente nell'applicazione

Non interessati

  • Applicazioni ospitate su Vercel
  • Applicazioni ospitate su Netlify
  • Applicazioni distribuite come esportazioni statiche (Middleware non eseguito)

Passaggi per la riproduzione

  1. Clona questo repository
  2. Installa le dipendenze: npm install
  3. Compila l'applicazione: npm run build
  4. Avvia l'applicazione in modalità produzione: node .next/standalone/server.js
  5. Testa la vulnerabilità: node exploit-test.js

Come funziona l'exploit

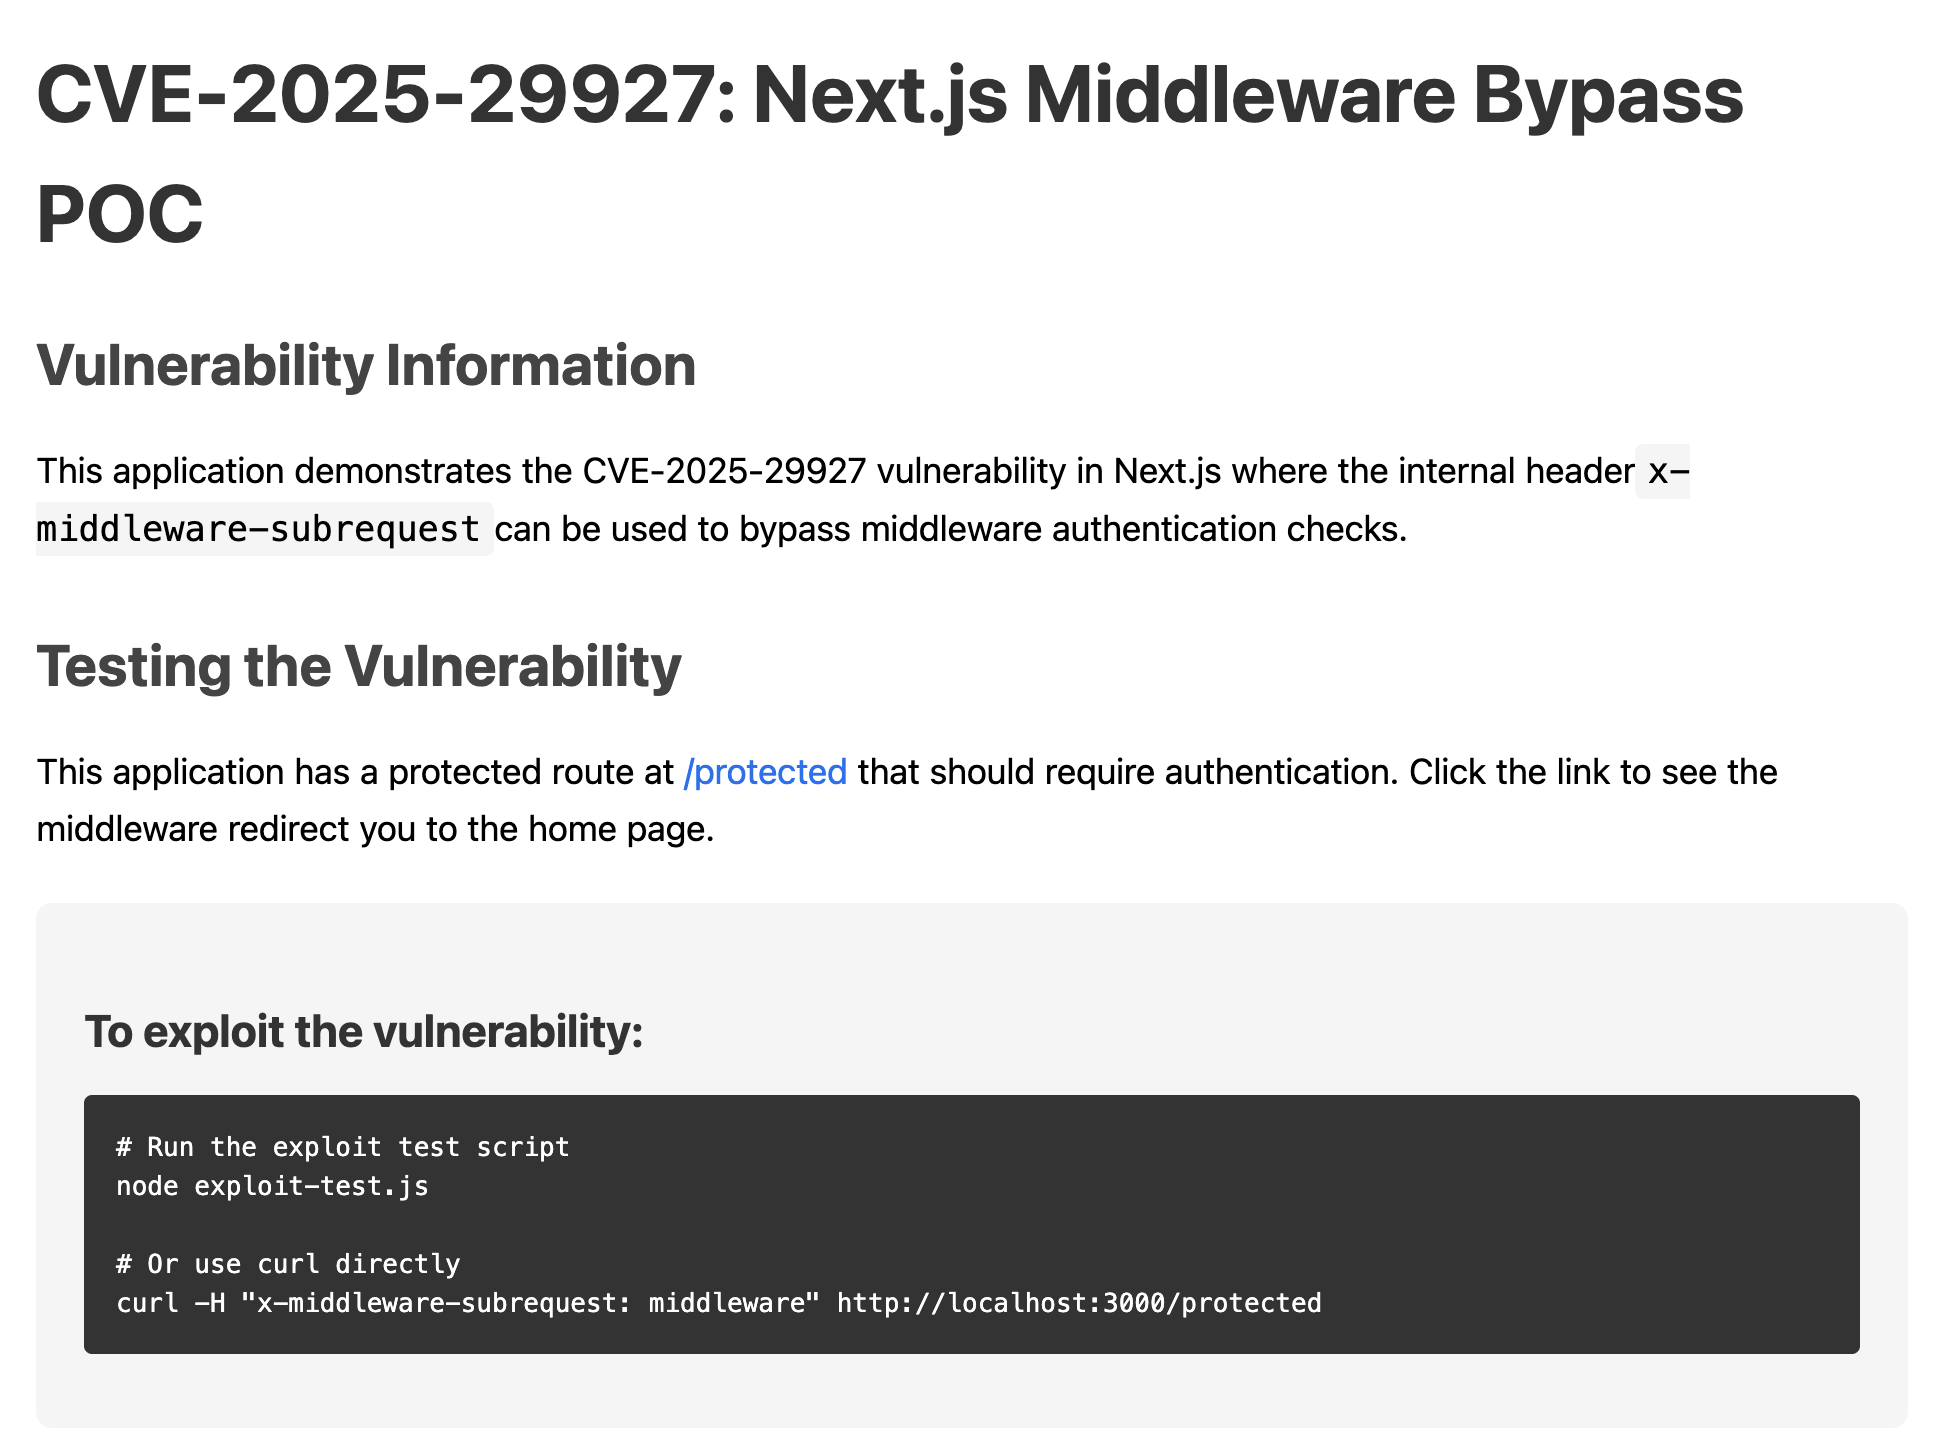
L'exploit aggiunge l'header x-middleware-subrequest: middleware per bypassare i controlli di autenticazione del middleware di Next.js.
immagine

Il middleware in questa app demo reindirizza gli utenti non autenticati lontano dalle route protette, ma con l'header dell'exploit questo controllo può essere bypassato.

immagine immagine

Correzione

Aggiorna a una delle seguenti versioni corrette:

  • Next.js 15.2.3 o superiore
  • Next.js 14.2.25 o superiore
  • Next.js 13.5.9 o superiore

Fonte

  • https://nextjs.org/blog/cve-2025-29927
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    252

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





