Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/at0m-b0mb/specter-flipperzero
Strumenti DifensiviSicurezza Sistemi EmbeddedSicurezza IoTStrumenti RFID/NFCPenetration TestingSicurezza HardwareRed Teaming
GitHub
Condividi
at0m-b0mb/specter-flipperzero

Specter-FlipperZero

Specter — bug-sweep passivo per lettore/skimmer NFC a 13,56 MHz per Flipper Zero. Misuratore EMF di contro-sorveglianza che utilizza il chip NFC integrato. Nessun hardware aggiuntivo, non trasmette mai.

Vedi Repository
8841181 mese faRevisionato da Kitploit

Specter — NFC reader and skimmer bug-sweep for Flipper Zero

La forma d'onda non è un grafico. Sono 128 colonne di portante a 13,56 MHz che Specter ha registrato da un vero reader in polling a 8 ms per colonna, rilette dallo screenshot accanto. Il suo duty misura 28% dove il contatore del dispositivo stampava 27%, ed entrambi i numeri sono sul banner.

Scansiona alla ricerca dei reader che non puoi vedere.

Sito del progetto  ·  Download  ·  Changelog

Latest release Downloads Stars Build

Flipper Zero Onboard NFC No extra hardware Listen-only MIT

Specter trasforma il tuo Flipper Zero in una bonifica anti-controllo da tasca per reader NFC attivi a 13,56 MHz. Ascolta passivamente il campo RF che un reader acceso emette costantemente — uno skimmer nascosto infilato in un terminale di pagamento, un reader occulto dietro un pannello di una porta, un logger abusivo attaccato sotto una scrivania — poi ti dice dov'è, che tipo di cosa è, se la stanza è pulita e — lasciato in sorveglianza — il momento in cui ne compare uno mentre sei via. Non trasmette mai.

I reader sono invisibili. Specter li rende visibili.

Segnalato su
Help Net Security  ·  Cyber Security News

Sul Flipper

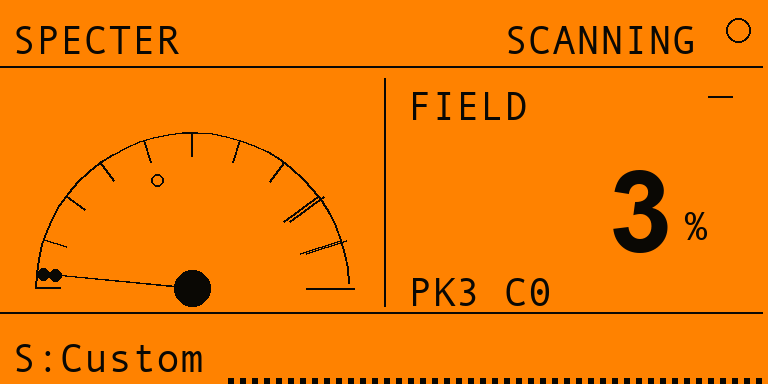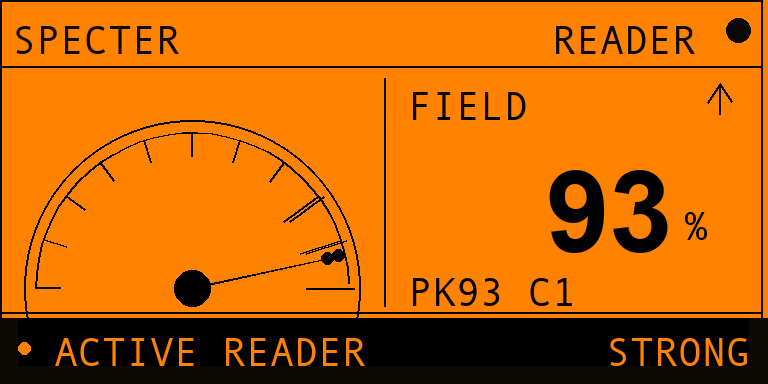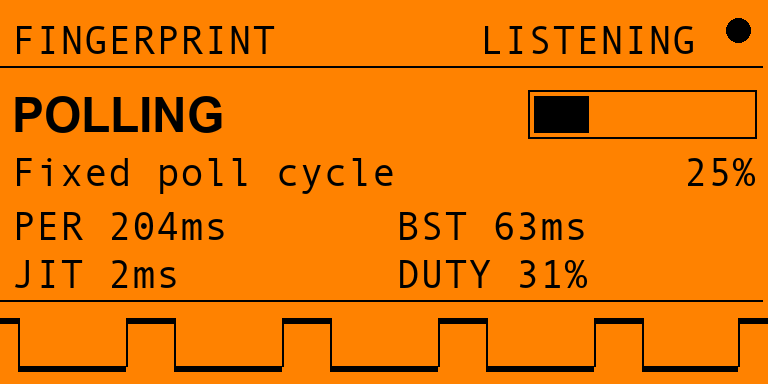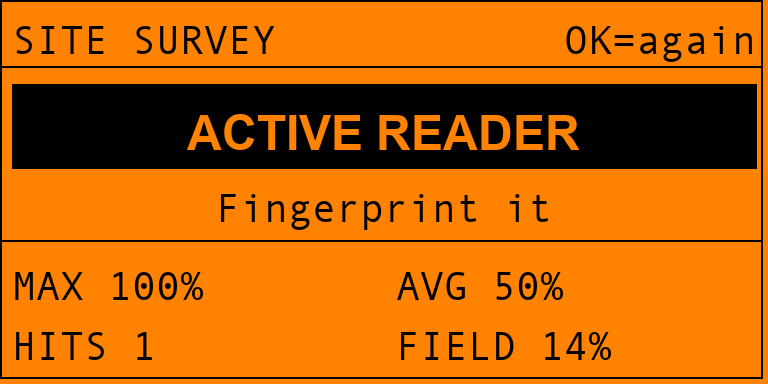
Specter in use: sweeping a quiet room, closing in on a reader, locking on at PEGGED, fingerprinting its polling cadence, then a site-survey verdict

Una scansione, dall'inizio alla fine: stanza silenziosa → avvicinamento → aggancio → cos'è → il verdetto della stanza.
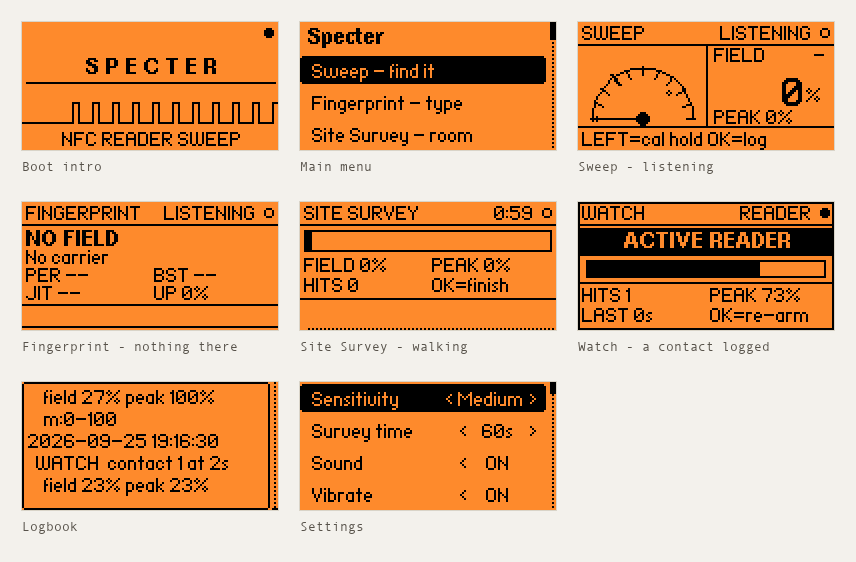
Le schermate che nessuna singola modalità possiede

The boot intro, main menu, Sweep listening, Fingerprint with nothing there, a Site Survey walking, Watch with a contact logged, the Logbook and Settings — all captured from a real Flipper Zero

Gli stati silenziosi e l'intro — le quattro modalità seguenti hanno ciascuna la propria cattura, quindi queste sono quelle che non possiedono. Ogni immagine in questo README è una cattura da un dispositivo reale, acquisita tramite la sessione RPC del Flipper stesso da tools_screenshot.py. Non esiste più alcun renderer di mockup in questo progetto — un disegno della UI è una seconda implementazione della stessa, ed era in disaccordo con il firmware pur sembrando perfettamente convincente (vedi 3.0.1).


Le cinque modalità

Specter è cinque strumenti attorno a un solo sensore. Ciascuno risponde a una domanda diversa, quindi quello giusto dipende da cosa stai effettivamente cercando di scoprire:

ModalitàLa domanda a cui rispondeUsala quando
SweepDov'è?Sospetti un dispositivo e vuoi individuarlo spostandoti
FingerprintChe tipo di cosa è?Hai trovato un emettitore e vuoi sapere come si comporta
Site SurveyQuesta stanza è pulita?Vuoi un unico verdetto per un intero spazio, a mani libere
Watch ModeNe è comparso uno mentre ero via?Lasci il Flipper da qualche parte a fare la guardia
LogbookCosa ho trovato, e quando?Stai redigendo un rapporto, o confrontando oggi con la settimana scorsa — filtra per tipo di ritrovamento

Sweep — dov'è?

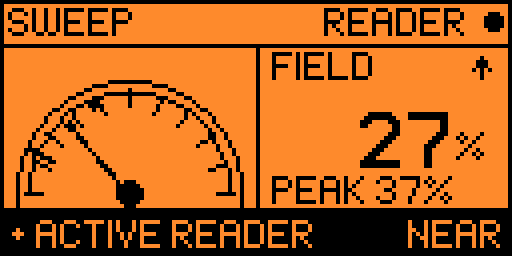
Sweep — reader found, meter pegged

Cosa fa. Un misuratore live in stile EMF. Tieni il Flipper piatto e muovilo lentamente sopra la cosa che stai controllando — un terminale per carte, un reader per porte, il lato inferiore del bordo di un ATM, un pacco, una scrivania. L'ago segue l'intensità del campo in tempo reale.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →