 askhatov21/best-practices-cybersecurity-otanata-project
CVE-2024-3273 — Rapporto di test di penetrazione autorizzato D-Link DNS-320L NAS | Cliente: Otonata

CVE-2024-3273 — Report di test di penetrazione autorizzato D-Link DNS-320L NAS | Cliente: Otonata
Overview Questo repository contiene il report completo di valutazione della sicurezza per un test di penetrazione autorizzato condotto su un dispositivo NAS D-Link DNS-320L per il cliente Otonata (Mr. Johnny Yap), nell'ambito del corso CP3418 Best Practices in Cybersecurity presso la James Cook University Singapore. Ruolo: Tester di sicurezza per applicazioni web e API Data: Marzo 2026 Target: NAS D-Link DNS-320L — endpoint /cgi-bin/nas_sharing.cgi
Vulnerabilità Identificate VulnerabilitàGravitàCVEHard-coded Credentials (account messagebus)CRITICACVE-2024-3272Iniezione di comandi HTTP GET (parametri cmd/system)CRITICACVE-2024-3273
Cosa ho fatto
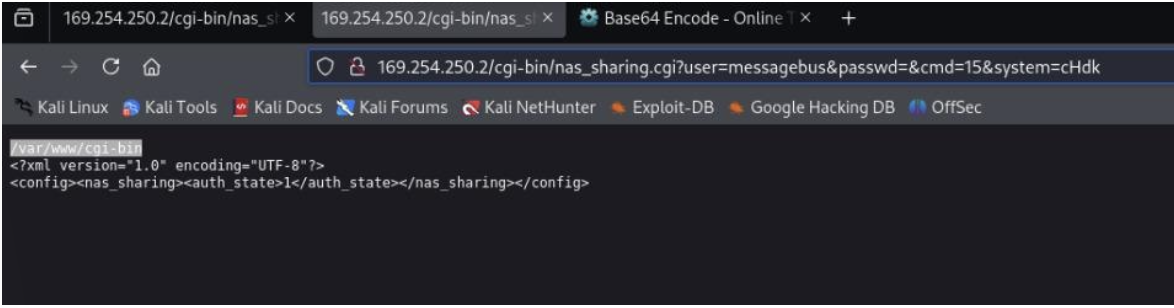
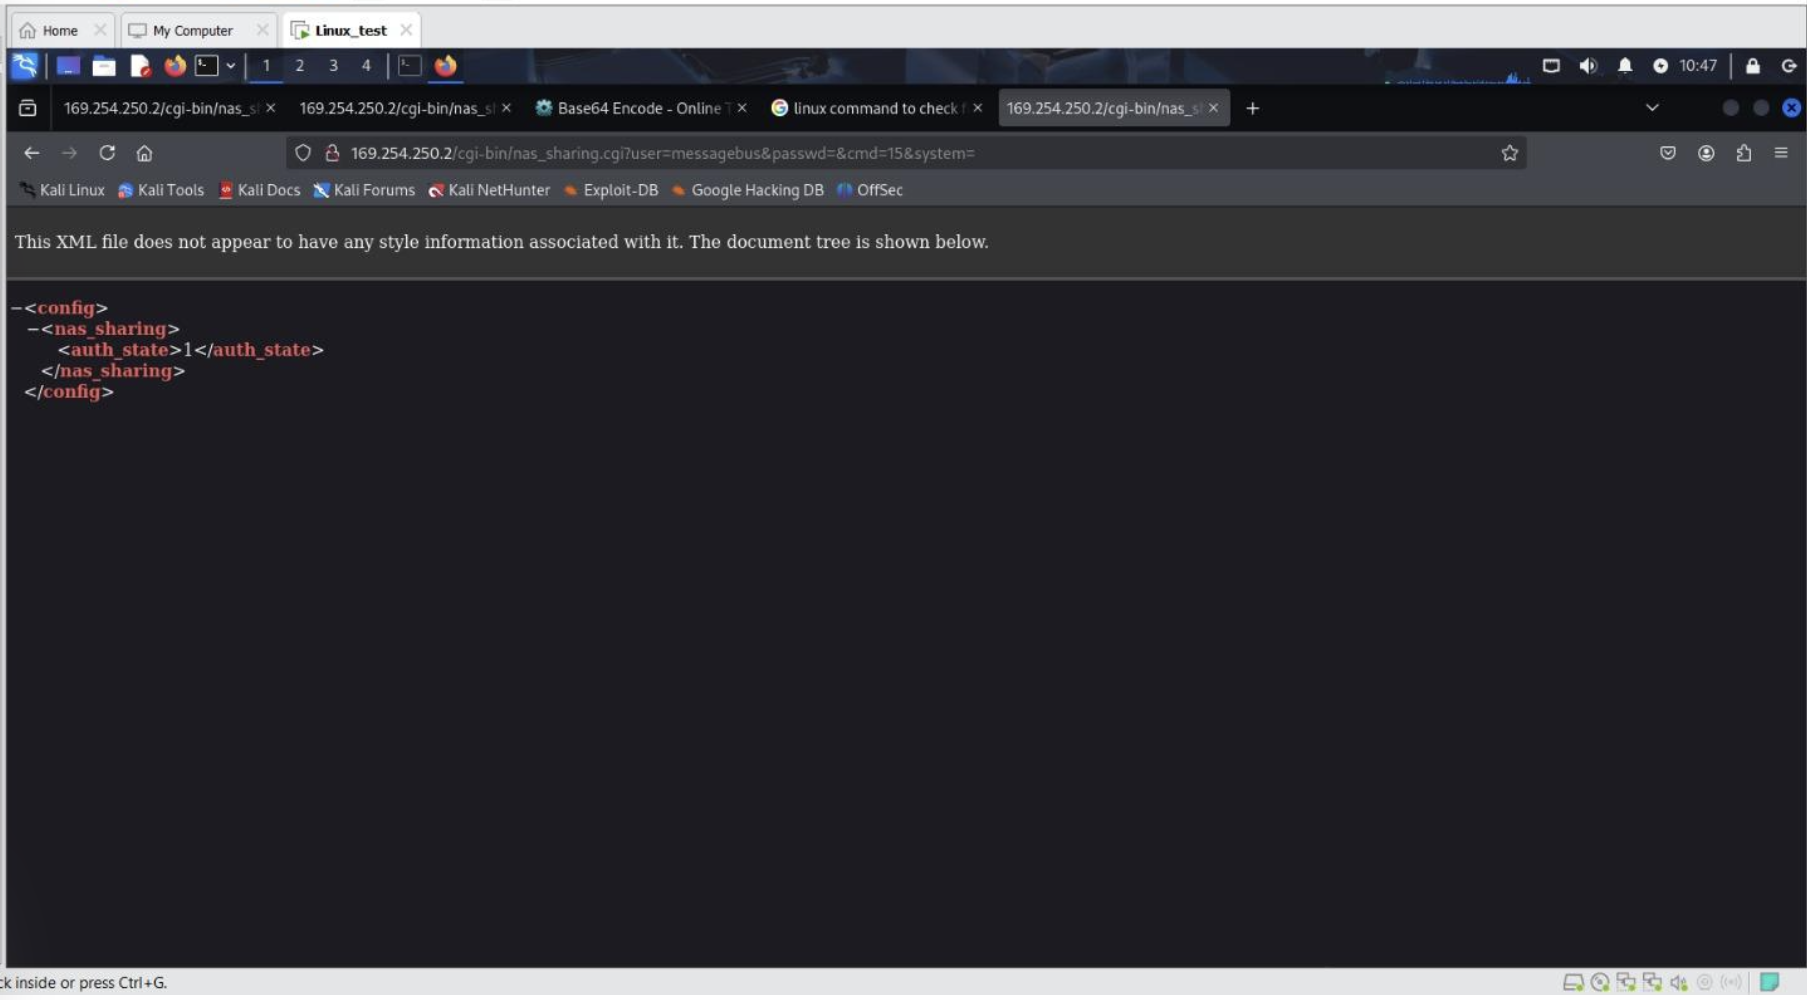
Sfruttamento delle credenziali hard-coded — Dimostrato accesso non autenticato tramite l'account backdoor messagebus attraverso l'endpoint /cgi-bin/nas_sharing.cgi Iniezione di comandi — Manipolati i parametri HTTP GET cmd e system con payload codificati in Base64 per ottenere l'esecuzione remota di comandi a livello di sistema Analisi OSINT con Shodan — Identificati 172 dispositivi DNS-320 esposti a livello globale (89 contrassegnati come fine vita) e 4 dispositivi esposti a Singapore presso i principali provider cloud Report di valutazione della sicurezza — Prodotto un report strutturato di 57 pagine che classifica le vulnerabilità come rischio ALTO con prove, analisi dell'impatto e raccomandazioni di rimedio
Strumenti Utilizzati
Kali Linux Shodan Manipolazione delle richieste HTTP GET Codifica/decodifica Base64 Burp Suite (base)
Risultati Principali Vulnerabilità: Credenziali hard-coded Endpoint: /cgi-bin/nas_sharing.cgi Parameter: user=messagebus&passwd= Impatto: Accesso completo non autenticato al sistema NAS
Vulnerabilità: Iniezione di comandi Parametri: cmd=15&system=<BASE64_COMMAND> Impatto: Esecuzione remota arbitraria di comandi come root
Analisi dell'esposizione con Shodan
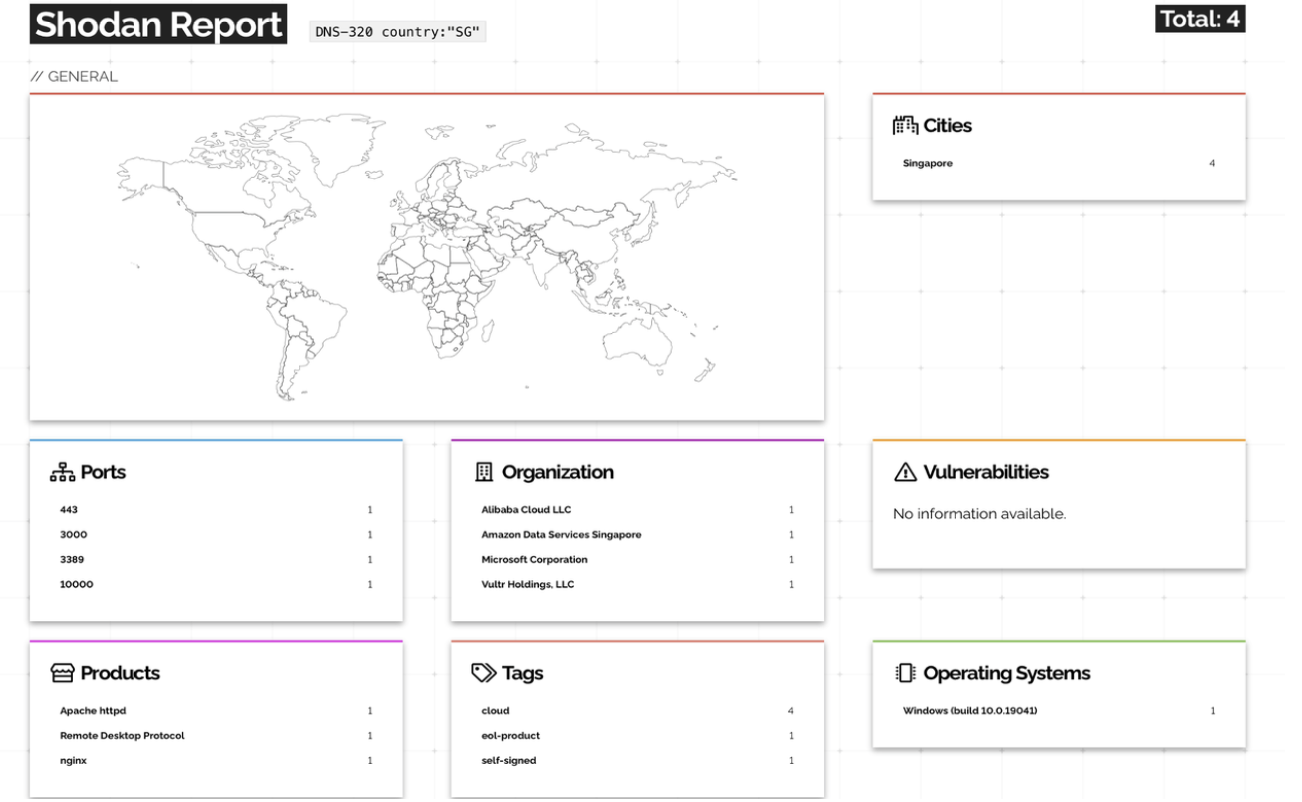
172 dispositivi D-Link DNS-320 esposti su Internet trovati a livello globale 89 dispositivi contrassegnati come fine vita (nessuna patch di sicurezza) 4 dispositivi esposti a Singapore (Alibaba Cloud, Amazon, Microsoft, Vultr)
Disclaimer
Questo test di penetrazione è stato condotto in un ambiente di laboratorio controllato su hardware autorizzato dal proprietario, esclusivamente per scopi accademici e del cliente. Tutti i test sono stati eseguiti con il consenso scritto esplicito del cliente (Otonata). L'uso di queste tecniche contro sistemi senza esplicita autorizzazione è illegale e non etico. L'autore non è responsabile per qualsiasi uso improprio di queste informazioni.
Contenuto del Repository ├── Report_CVE_2024_3273_DNS320L.pdf # Report completo di valutazione della sicurezza di 57 pagine └── README.md
Informazioni Amir Askhatov — Analista Junior di Cybersecurity Bachelor of Cybersecurity, James Cook University Singapore LinkedIn | GitHub







