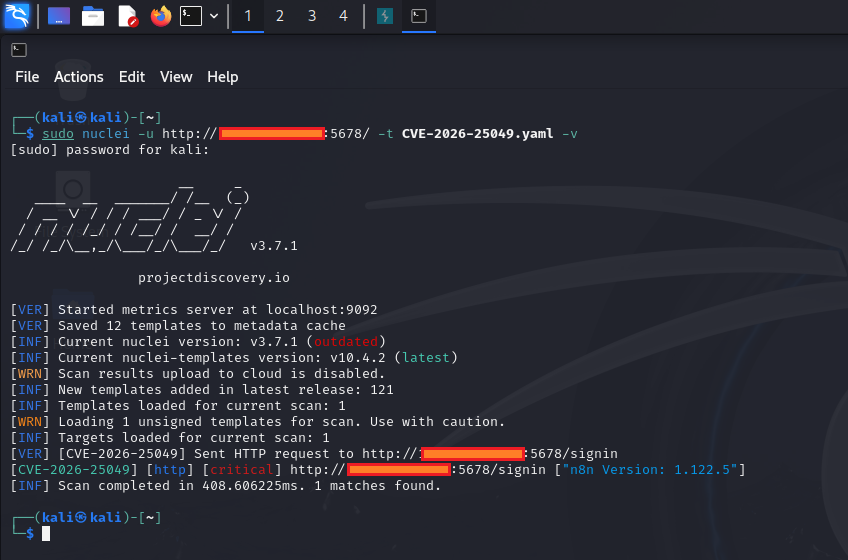
Note di advisory e verifica per CVE-2026-25049, una divulgazione di informazioni non autenticata nell'endpoint /rest/settings di n8n, con impatto, versioni interessate e mitigazione.



Questa vulnerabilità consente l'accesso non autenticato ai dati di configurazione interni tramite un endpoint REST API in determinate distribuzioni di n8n.
Nelle configurazioni vulnerabili, il seguente endpoint è accessibile senza autenticazione:
GET /rest/settings
public)Questo endpoint dovrebbe normalmente essere riservato agli utenti autenticati, ma configurazioni errate o versioni vulnerabili potrebbero esporlo pubblicamente.
Sebbene non porti direttamente a un compromesso completo del sistema, questa vulnerabilità può:
💡 Anche una divulgazione limitata di informazioni può indebolire significativamente la postura di sicurezza complessiva.
n8n v1.123.5⚠️ Verificare sempre rispetto agli avvisi ufficiali e ai changelog.
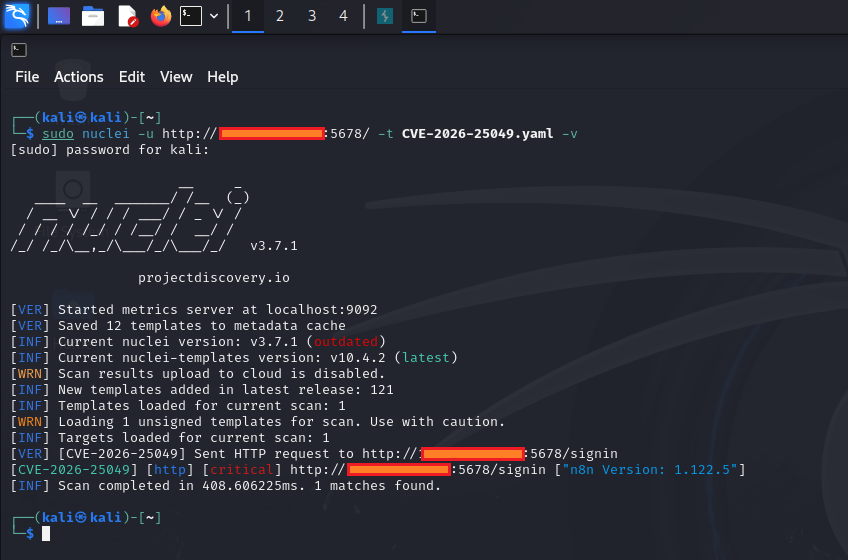
Per verificare la vulnerabilità:
Inviare una richiesta a:
/rest/settings
Osservare il comportamento della risposta.
401 Unauthorized200 OKPer proteggere la propria istanza di n8n:
5678 (VPN, firewall, allowlist di IP)| Fattore | Valutazione |
|---|---|
| Complessità dell'attacco | Bassa |
| Privilegi richiesti | Nessuno |
| Interazione utente | Nessuna |
| Ambito dell'impatto | Parziale (fuga di info) |
| Sfruttabilità | Alta (se esposta) |
⚠️ Questo progetto è destinato a scopi educativi e test di sicurezza autorizzati esclusivamente. Non testare o scansionare sistemi senza esplicita autorizzazione.
Se trovi utile questo progetto: