
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-21858 — Avviso per CVE-2026-21858 ("Ni8mare"), un RCE non autenticato in n8n workflow automation tramite confusione del Content-Type nei webhook, con indicazioni su sfruttamento, rilevamento e patching. | Kitploit
Strumenti/GitHubGitHub/ashrafzaryouh/cve-2026-21858
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration TestingStrumento di Accesso Remoto
GitHubashrafzaryouh/cve-2026-21858

CVE-2026-21858

Avviso per CVE-2026-21858 ("Ni8mare"), un RCE non autenticato in n8n workflow automation tramite confusione del Content-Type nei webhook, con indicazioni su sfruttamento, rilevamento e patching.

Vedi Repository
18 mesi faNon ancora revisionato
Condividi

🚨 CVE-2026-21858 — “Ni8mare”

G-ELe0qa4AA62WN

Severity CVSS Attack Vector Auth Required

Una vulnerabilità critica di esecuzione remota di codice non autenticata in una piattaforma open-source per l'automazione dei flussi di lavoro.


📖 Indice

  • Panoramica
  • Dettagli tecnici
  • Gravità e CVSS
  • Versioni interessate
  • Impatto
  • Sfruttamento
  • Rilevamento
  • Correzione
  • Mitigazione
  • Riepilogo

🔎 Panoramica

CVE-2026-21858, soprannominata “Ni8mare,” è una vulnerabilità critica scoperta in n8n — una popolare piattaforma per la creazione di flussi di lavoro automatizzati (ad esempio, automazione di chiamate API, integrazioni, connettori SaaS).

Consente ad attaccanti remoti non autenticati di interagire con endpoint webhook/form convalidati in modo improprio e di ottenere accesso non autorizzato a file e risorse interne del server.

Un attacco riuscito può portare a piena esecuzione remota di codice (RCE) e alla completa compromissione dell'istanza.


🧠 Dettagli tecnici

  • Causa principale: convalida impropria dell'input e confusione sul Content-Type nella logica di gestione di webhook/form.
  • Gli attaccanti possono inviare richieste HTTP appositamente costruite che inducono il sistema a esporre il contenuto dei file o ad attivare flussi di lavoro non sicuri.
  • La falla consente agli attaccanti di:
    • Leggere file arbitrari dall'host
    • Esporre credenziali e token sensibili
    • Falsificare token di sessione amministrativa
    • Abusare dei nodi del flusso di lavoro (ad esempio, Execute Command) per eseguire comandi arbitrari del sistema operativo
    • Compromettere completamente l'istanza del server

📊 Gravità e CVSS

MetricaDettagli
Punteggio CVSS (v3.1)10.0 — Critico
Vettore di attaccoRete
Privilegi richiestiNessuno
Autenticazione richiesta❌ Nessuna
Interazione dell'utente❌ Nessuna
Impatto sulla riservatezzaAlto
Impatto sull'integritàAlto
Impatto sulla disponibilitàNessuno

Ciò rappresenta la gravità massima possibile per una falla di esecuzione remota di codice.


📦 Versioni interessate

La vulnerabilità interessa la piattaforma open-source n8n:

= 1.65.0 e < 1.121.0

id="vsurvey1"

Tutte le istanze self-hosted che eseguono versioni precedenti alla 1.121.0 sono vulnerabili.


🔥 Impatto

Un attaccante che sfrutta questa vulnerabilità può:

  • 🔓 Leggere file arbitrari del sistema
  • 🔑 Esporre credenziali del database, chiavi API, token
  • 🔐 Falsificare sessioni di autenticazione
  • 🛠 Eseguire comandi arbitrari del sistema
  • 💥 Compromettere completamente la macchina host
  • ↔ Pivotare verso sistemi e integrazioni connessi

Le istanze esposte su Internet pubblico sono particolarmente a rischio.

🧨 Sfruttamento

cve-2026-21858

Questa vulnerabilità è:

  • Remota: nessuna restrizione di rete necessaria oltre all'accesso agli endpoint webhook/form
  • Non autenticata: nessun login o credenziale richiesta
  • Bassa complessità: facile per gli attaccanti creare richieste di exploit

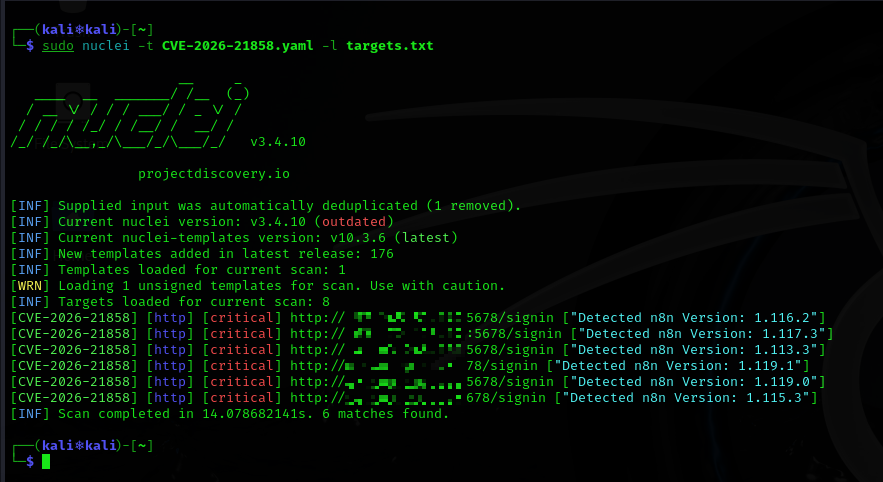
Le evidenze provenienti dalla scansione di Internet suggeriscono che decine di migliaia di istanze potenzialmente esposte rimangono raggiungibili online.


🔍 Rilevamento

Prestare attenzione a:

  • Richieste HTTP inattese con intestazioni Content-Type insolite
  • Pattern di accesso agli endpoint webhook/form da origini non attendibili
  • Accessi sospetti ai file o log di esecuzione dei nodi
  • Log del webserver che mostrano esecuzioni anomale dei flussi di lavoro

🛠 Correzione

✅ Applicare subito la patch

Aggiornare n8n alla versione 1.121.0 o successiva — questa release include la correzione per CVE-2026-21858.

  1. Arrestare l'istanza n8n corrente
  2. Aggiornare alla 1.121.0+
  3. Riavviare il servizio
  4. Verificare che non rimangano nodi non corretti esposti

🧱 Mitigazione temporanea (se la patch è ritardata)

Durante l'aggiornamento, ridurre l'esposizione:

  • Limitare l'accesso esterno agli endpoint webhook e form
  • Richiedere l'autenticazione per tutte le richieste in ingresso
  • Utilizzare regole firewall per limitare il traffico in entrata
  • Disabilitare i webhook pubblici fino alla patch

🔐 Checklist di sicurezza

  • Eseguire n8n ≥ 1.121.0
  • Limitare l'accesso di rete a IP attendibili
  • Ruotare tutti i segreti memorizzati (chiavi API/token/credenziali)
  • Verificare le definizioni dei workflow per contenuti non sicuri
  • Controllare i log di accesso per tentativi di exploit

📌 Riepilogo

CampoValore
CVE IDCVE-2026-21858
SoprannomeNi8mare
Prodotton8n Workflow Automation
GravitàCritica (CVSS 10.0)
TipoEsecuzione remota di codice non autenticata
Autenticazione richiestaNo
Versione corretta≥ 1.121.0

⚠️ Avviso finale

Se esegui n8n **ovunque — in particolare su istanze self-hosted esposte a Internet — applica la patch **alla versione 1.121.0 o superiore immediatamente. Il rischio di compromissione totale del sistema è elevato e, dati i dettagli pubblici di questo problema, sono possibili exploit automatizzati.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





