 ashrafzaryouh/cve-2026-21589
Analisi tecnica di CVE-2026-21589, una vulnerabilità di path traversal pre-autenticazione che consente la lettura arbitraria di file nei prodotti Atlassian Data Center, con causa principale, regex di rilevamento e indicazioni per la mitigazione.

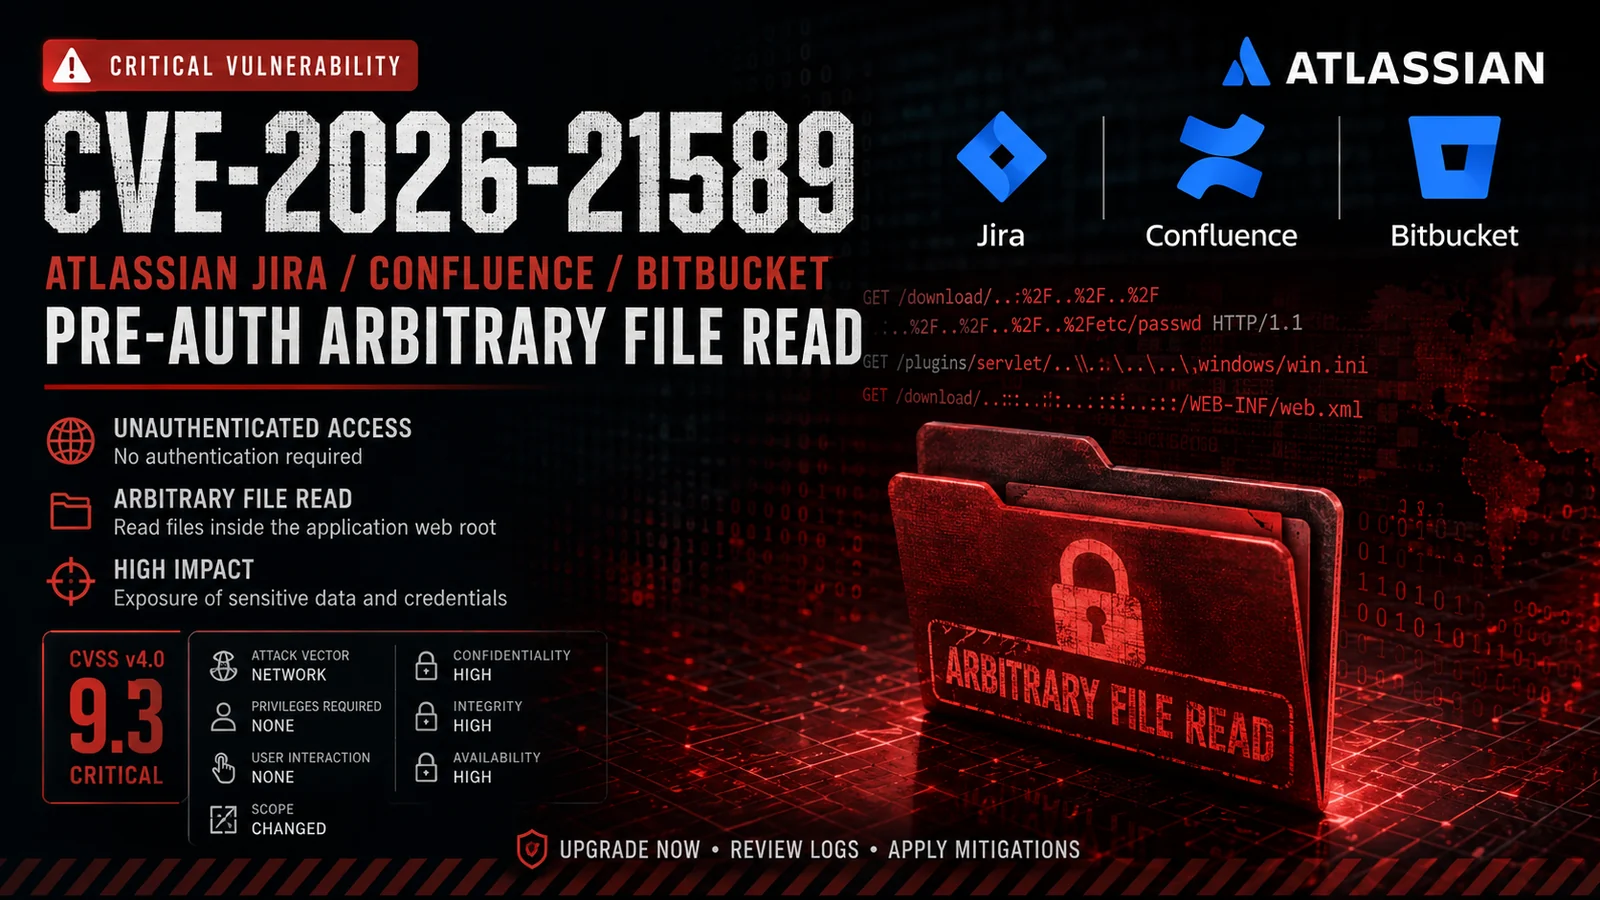


Accesso arbitrario ai file non autenticato tramite Path Traversal
Ricerca sulla sicurezza e analisi tecnica di CVE-2026-21589 che interessa molteplici prodotti Atlassian Data Center.
CVE-2026-21589 è una vulnerabilità critica di accesso arbitrario ai file non autenticato che interessa molteplici prodotti Atlassian Data Center.
La vulnerabilità consente a un attaccante remoto e non autenticato di accedere a file specifici situati all'interno della root dell'applicazione web dell'applicazione.
Lo sfruttamento non richiede credenziali valide né interazione dell'utente, ma l'attaccante deve conoscere il nome esatto e il percorso del file di destinazione. La vulnerabilità non fornisce il listing delle directory né l'enumerazione arbitraria dei file.
CVE: CVE-2026-21589
Gravità: Critica
CVSS v4.0: 9.3
Vettore di attacco: Rete
Privilegi richiesti: Nessuno
Interazione dell'utente: Nessuna
Classe di vulnerabilità: Path Traversal / Accesso arbitrario ai file
Importante: Questa vulnerabilità dovrebbe essere considerata particolarmente grave per i deployment Atlassian self-hosted esposti su Internet.
CVE-2026-21589 interessa i seguenti prodotti Atlassian:
| Prodotto | Versioni corrette |
|---|---|
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Jira Software Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 5.12.40, 10.3.26, 11.3.12 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | 4.9.15 |
| Fisheye | 4.9.15 |
Tutte le versioni precedenti alle release corrette applicabili sono considerate interessate secondo l'advisory di Atlassian.
La vulnerabilità è associata a una gestione impropria delle informazioni di percorso nell'elaborazione delle risorse web di Atlassian.
Una richiesta appositamente costruita può causare l'interpretazione dei componenti di traversal come separatori di percorso, consentendo alla richiesta di raggiungere file che normalmente non dovrebbero essere esposti tramite il meccanismo di gestione delle risorse interessato.
Concettualmente:
Unauthenticated HTTP Request
          |
          v
   Crafted Resource Path
          |
          v
   Path Traversal Handling
          |
          v
Application Web Root
          |
          v
   Target File Disclosure
L'attacco non fornisce intrinsecamente il directory listing.
Un attaccante necessita quindi di una conoscenza preliminare di un file di destinazione:
Filename
+
Path
prima di tentare di recuperarlo.
Il problema sottostante riguarda la normalizzazione dei percorsi e la gestione del traversal nella funzionalità condivisa delle risorse web di Atlassian.
Ricerche di sicurezza pubblicate dopo l'avviso hanno dimostrato che sequenze di traversal appositamente costruite possono interagire con la logica di caricamento delle risorse dell'applicazione.
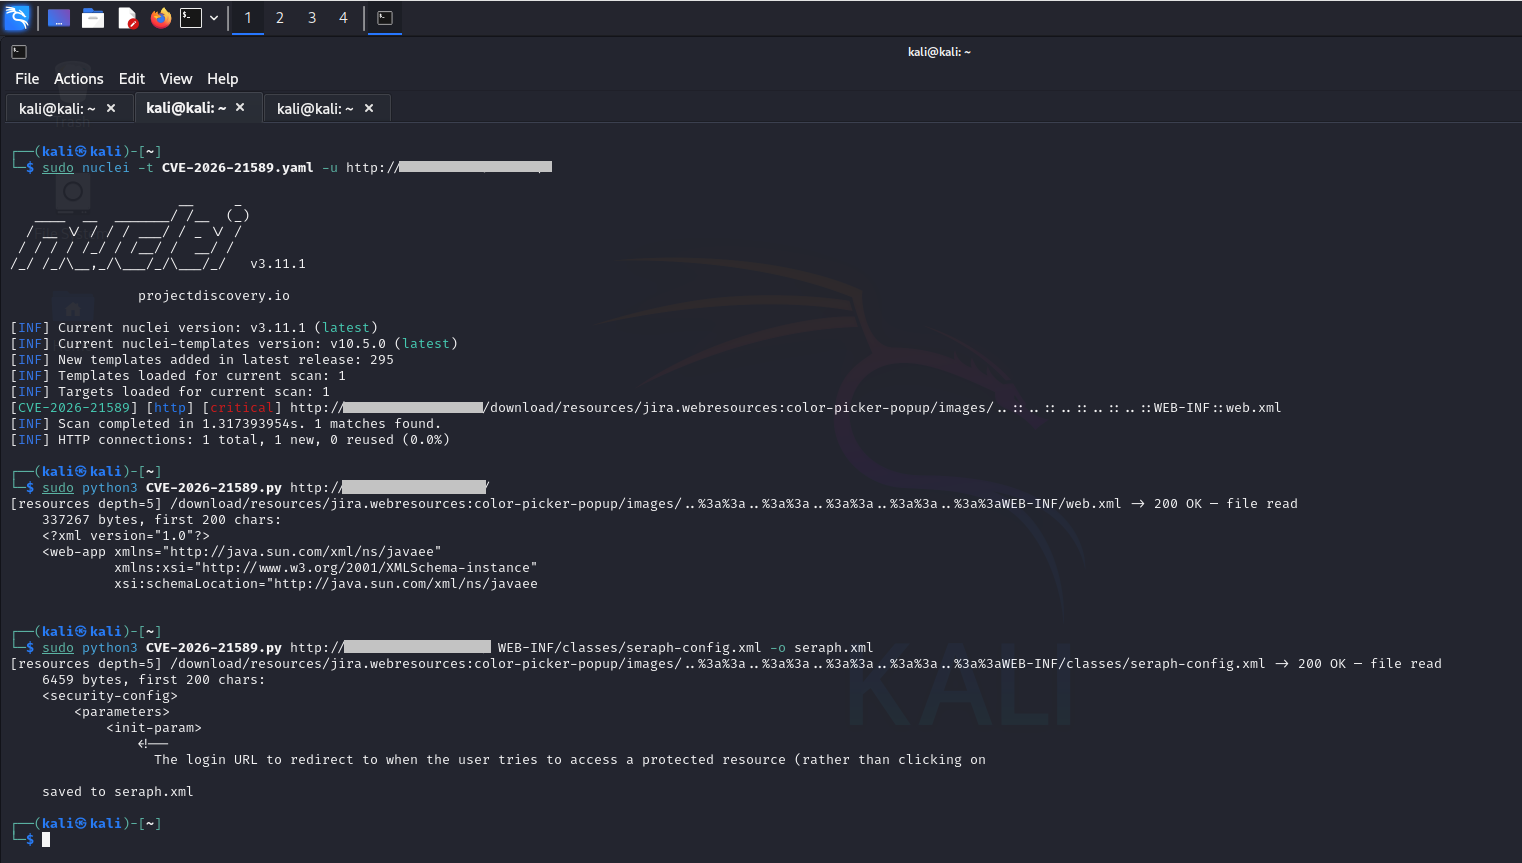
Una caratteristica importante identificata durante la ricerca è la gestione delle sequenze :: come separatori di percorso durante l'elaborazione delle richieste.
Concettualmente:
Normal Path
    |
    v
Resource Resolver
    |
    v
Expected Application Resource


Malicious Path
    |
    v
Traversal Sequence
    |
    v
Resource Resolver
    |
    v
Unexpected File
Il comportamento esatto di sfruttamento dipende dal prodotto interessato e dalla configurazione del deployment.
| Proprietà | Valore |
|---|---|
| Autenticazione | Non richiesta |
| Interazione utente | Non richiesta |
| Vettore d'attacco | Rete |
| Complessità d'attacco | Bassa |
| Privilegi richiesti | Nessuno |
| Impatto primario | Riservatezza |
| Impatto secondario | Potenziale compromissione del sistema in base ai file/configurazione esposti |
| Enumerazione directory | Non fornita direttamente |
| Sfruttamento remoto | Sì |
| Rischio di esposizione su Internet | Alto |
Il vettore CVSS v4.0 ufficiale è:
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H
Punteggio CVSS:
9.3 — CRITICAL
L'impatto principale sulla sicurezza è l'accesso non autorizzato ai file all'interno della web root dell'applicazione.
A seconda del prodotto, dell'installazione e del file esposto, ciò può comportare la divulgazione di:
Application configuration
Deployment information
Internal application resources
Credentials or secrets
Integration configuration
Other sensitive application data
L'impatto effettivo dipende in larga misura da quali file esistono all'interno della web root dell'applicazione interessata.
Uno scenario particolarmente pericoloso può verificarsi quando i prodotti Atlassian sono integrati con Crowd o altre infrastrutture di autenticazione centralizzata e i file di configurazione sensibili contengono credenziali riutilizzabili.
I ricercatori di sicurezza hanno dimostrato scenari in cui le informazioni di configurazione esposte di Crowd potrebbero potenzialmente essere concatenate in ulteriori compromissioni in determinate distribuzioni.
Un attaccante richiede:







