
 ashrafzaryouh/cve-2026-20131
Strumento di rilevamento sicuro per CVE-2026-20131, una RCE pre-auth tramite deserializzazione Java in Cisco Secure Firewall Management Center, con fingerprinting FMC e controllo del banner di versione.

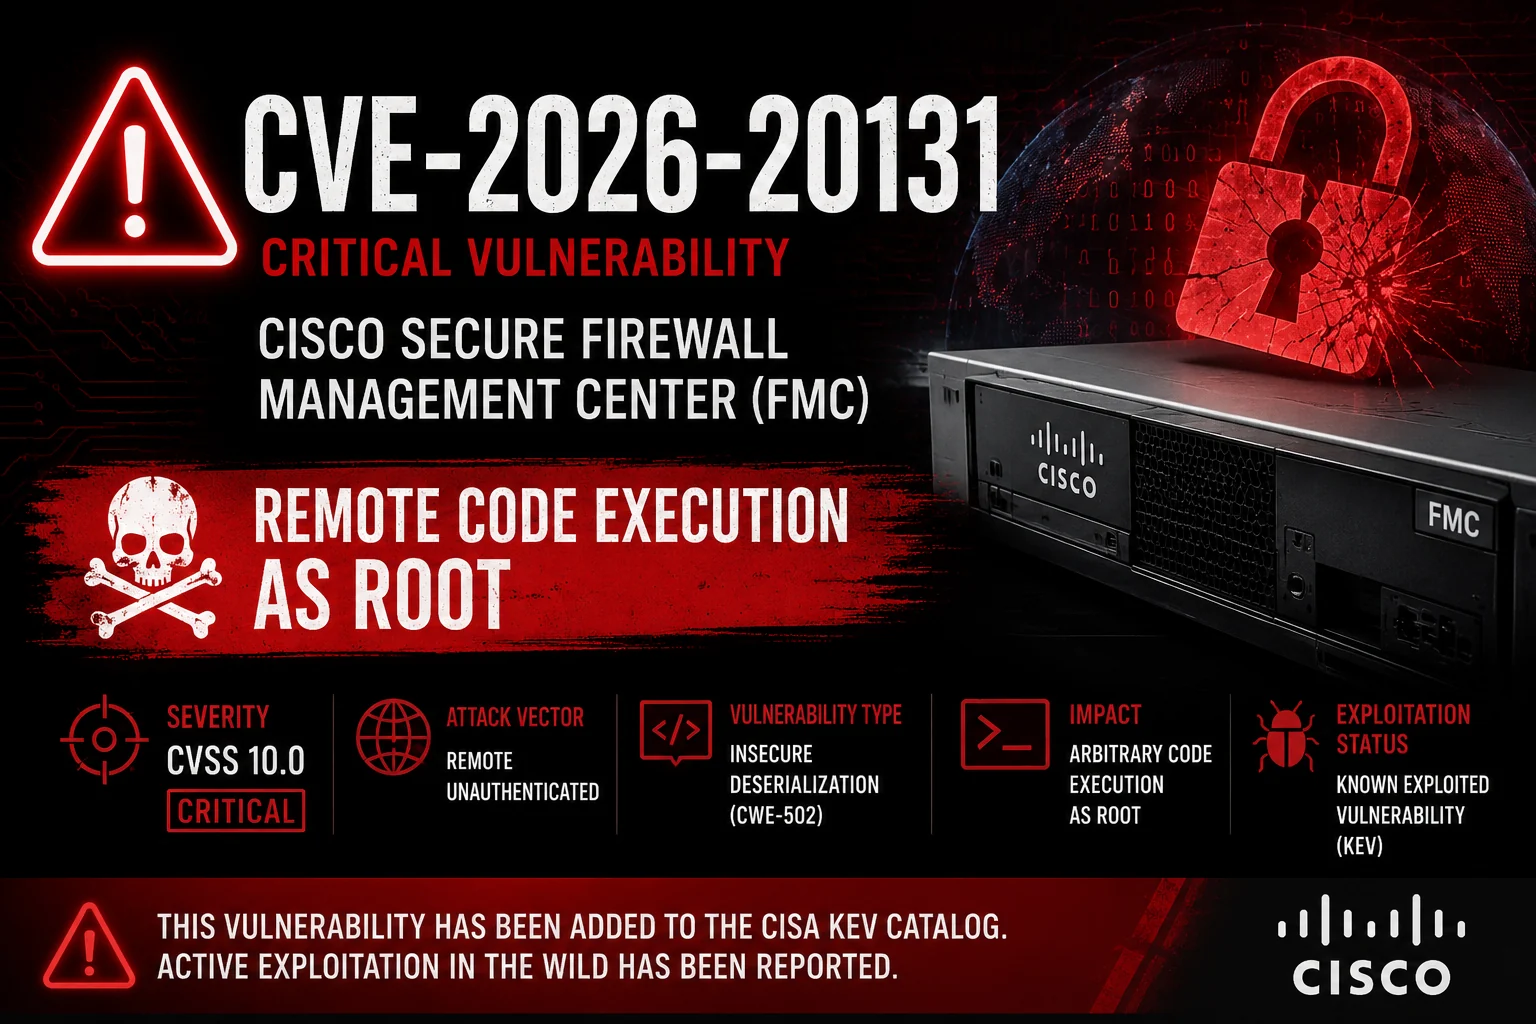
Esecuzione remota di codice non autenticata in Cisco Secure Firewall Management Center


Una vulnerabilità critica di deserializzazione Java pre-autenticazione che consente ad attaccanti remoti di ottenere l'esecuzione di codice a livello root sugli appliance Cisco FMC.
| Attributo | Dettagli |
|---|---|
| Gravità | Critica |
| Punteggio CVSS | 10.0 |
| Tipo di vulnerabilità | Deserializzazione Java |
| Sfruttata in natura | Sì (campagne ransomware) |
| Patch disponibile | Sì |
Uno strumento di rilevamento bello, sicuro e affidabile per CVE-2026-20131.
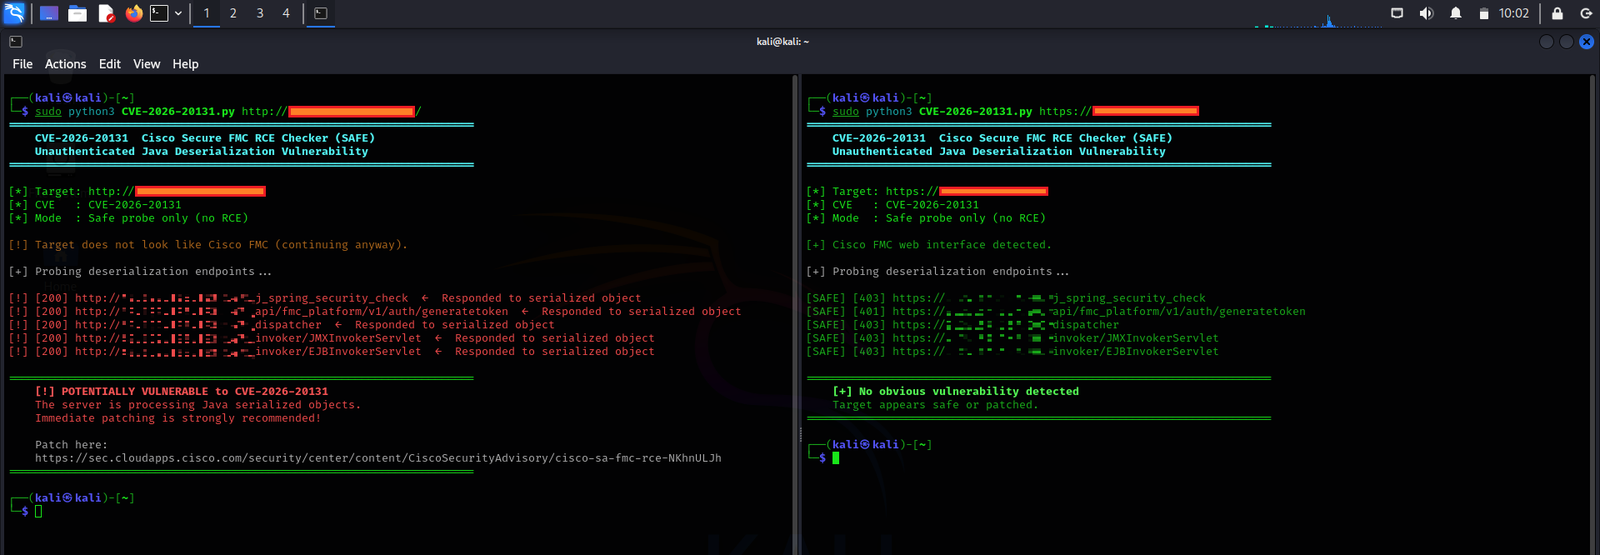
git clone https://github.com/0xBlackash/CVE-2026-20131.git

cd CVE-2026-20131

pip install requests colorama

sudo python3 CVE-2026-20131.py https://target-fmc.example.com
🚨 Azione immediata richiesta
Correzione ufficiale: aggiornare all'ultima versione corretta di Cisco Secure Firewall Management Center.
Questo repository è destinato esclusivamente a scopi educativi e di test di sicurezza autorizzati.
La scansione o lo sfruttamento non autorizzati di sistemi senza esplicita autorizzazione è illegale.
Realizzato con ❤️ per la comunità della cybersecurity
Metti una stella ⭐ se lo trovi utile!






