
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
csf — ArmourBird CSF - Framework di Sicurezza per Container | Kitploit
Strumenti/GitHubGitHub/armourbird/csf
Sicurezza dell'Infrastruttura CloudScanner di VulnerabilitàSicurezza dei ContenitoriAudit di ConfigurazioneVirtualizzazione per la SicurezzaDevSecOpsSicurezza delle API
GitHubarmourbird/csf

csf

ArmourBird CSF - Framework di Sicurezza per Container
Vedi Repository
4410396 anni faRevisionato da Kitploit
Sito web

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

ArmourBird CSF - Framework di Sicurezza per Container
Follow ArmourBird on Twitter BlackHat USA Arsenal 2019

Nota: Il client CSF è in fase di sviluppo attivo e sta venendo convertito in GoLang per migliori prestazioni e architettura

Indice

  1. Descrizione
  2. Diagramma di Architettura
  3. API del Server CSF
  4. Installazione/Utilizzo
  5. Costruzione delle Immagini Docker
  6. Anteprima
  7. Da Fare
  8. Sito Web
  9. Twitter
  10. Riferimenti

Descrizione

ArmourBird CSF - Container Security Framework è un framework estensibile, modulare e API-first progettato per il monitoraggio regolare della sicurezza delle installazioni Docker e dei container secondo il CIS e altri controlli di sicurezza personalizzati.

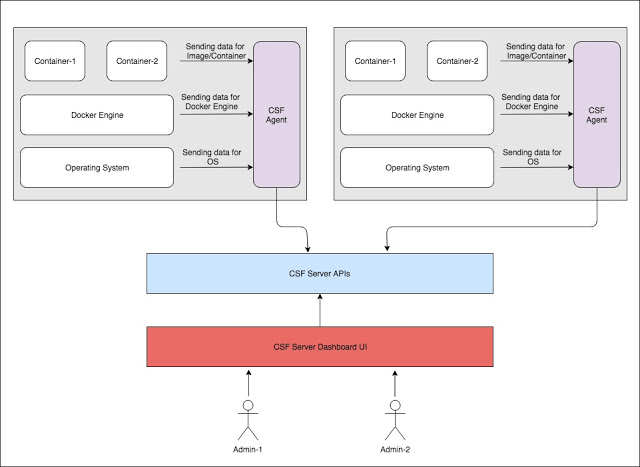
ArmourBird CSF ha un'architettura client-server ed è quindi suddiviso in due componenti:

a) Client CSF

  • Questo componente è responsabile del monitoraggio delle installazioni Docker, dei container e delle immagini sulle macchine di destinazione
  • Nella versione iniziale, eseguirà controlli rispetto al CIS benchmark per Docker
  • I controlli nel client CSF saranno configurabili e verranno espansi nelle future versioni e aggiornamenti
  • È stato costruito sulla base di Docker bench for security

b) Server CSF

  • Questo sarà l'agente ricevente per i log di sicurezza generati dai vari client CSF distribuiti (installati su più macchine fisiche/virtuali)
  • Avrà anche un sottocomponente UI per la gestione unificata e la dashboard delle varie vulnerabilità/problemi registrati dai client CSF
  • Questo server esporrà anche API che possono essere utilizzate per l'integrazione con altri sistemi

Nota Importante: Lo strumento è attualmente in modalità beta. Pertanto, il flag di debug di Django (Server CSF) è abilitato e viene utilizzato SQLite come database nello stesso contenitore Docker. Di conseguenza, l'avvio di un nuovo contenitore Docker resetta il database.
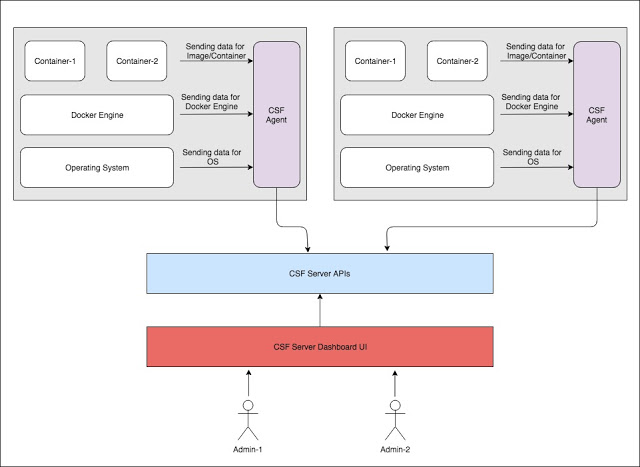
Diagramma di Architettura

Diagramma di Architettura di ArmourBird CSF

API del Server CSF

API per le Segnalazioni (Issues)

POST /issues

  • Per segnalare problemi dai client CSF

GET /issues/{issueId}

  • Per elencare una specifica segnalazione con {id}

GET /issues

  • Per elencare tutte le segnalazioni riportate da tutti i client CSF

PUT /issues/{issueId}

  • Per aggiornare una segnalazione specifica (ad esempio, severità, commenti, ecc.)

DELETE /issues/{issueId}

  • Per eliminare una segnalazione specifica

API per i Client

POST /clients

  • Per aggiungere un client CSF

GET /clients/{clientId}

  • Per elencare un client CSF specifico

GET /clients/

  • Per elencare tutti i client CSF

PUT /clients/{clientId}

  • Per aggiornare il client CSF (ad esempio, indirizzo IP, ecc.)

DELETE /clients/{clientId}

  • Per eliminare un client CSF dalla rete

API per i Gruppi di Client

POST /clientGroup

  • Per aggiungere un client a un gruppo specifico (ad esempio, prodotto1, HRNetwork, prodotto2, ecc.)

GET /clientGroup/{groupID}

  • Per elencare i dettagli del gruppo di client

GET /clientGroup/

  • Per elencare tutti i gruppi di client

PUT /clientGroup/{groupID}

  • Per aggiornare il gruppo di client

DELETE /clientGroup/{groupId}

  • Per eliminare il gruppo di client

Installazione/Utilizzo

Client CSF viene eseguito come contenitore Docker sulle istanze di elaborazione che eseguono l'installazione di Docker. Può essere eseguito utilizzando il seguente comando con l'immagine Docker ospitata su hub.docker.com:

docker run -it --net host --pid host --userns host --cap-add audit_control \
-e DOCKER_CONTENT_TRUST=$DOCKER_CONTENT_TRUST \
-e CSF_CDN='<DA-AGGIORNARE>' \
-v /etc:/etc \
-v /usr/bin/docker-containerd:/usr/bin/docker-containerd \
-v /usr/bin/docker-runc:/usr/bin/docker-runc \
-v /usr/lib/systemd:/usr/lib/systemd \
-v /var/lib:/var/lib \
-v /var/run/docker.sock:/var/run/docker.sock \
--label csf_client \
-d armourbird/csf_client

Assicurati di aggiornare la variabile d'ambiente CSF_CDN nel comando sopra con l'URL del server CSF. Una volta eseguito il contenitore, inizierà a inviare i log delle segnalazioni al server CSF a intervalli costanti.

Server CSF può essere eseguito come contenitore Docker o nativamente su un server web sul quale i vari client CSF invieranno dati. Puoi eseguirlo sul tuo server utilizzando il seguente comando con l'immagine Docker ospitata su hub.docker.com

docker run -p 80:8000 -d armourbird/csf_server

Naviga il server CSF tramite i seguenti link:

  • Dashboard: http://< il-tuo-dominio >/dashboard/
  • API: http://< il-tuo-dominio >/api/

Costruzione delle Immagini Docker

Costruzione dell'immagine Docker per il Client CSF

git clone [email protected]:armourbird/csf.git
cd csf_client
docker build . -t csf_client

Costruzione dell'immagine Docker per il Server CSF

git clone [email protected]:armourbird/csf.git
cd csf_server
docker build . -t csf_server

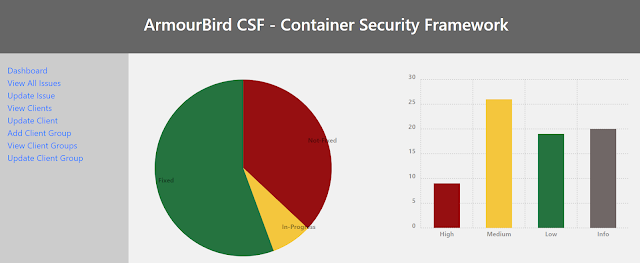
Anteprima

Dashboard

Vista API

Da Fare

  • Integrare un server web e un database non di sviluppo
  • Aggiungere il supporto per le chiavi API al Server CSF
  • Aggiungere ulteriori controlli nel Client CSF
  • Aggiungere funzionalità di creazione/aggiornamento/eliminazione per i Gruppi di Client
  • Aggiungere funzionalità di aggiornamento/eliminazione per i Client
  • Migliorare l'interfaccia utente della dashboard

Sito Web

https://www.armourbird.com/

Twitter

http://twitter.com/ArmourBird

Riferimenti

https://www.cisecurity.org/cis-benchmarks https://github.com/docker/docker-bench-security

Scarica lo strumento