
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
KSLDBYOVDARK — Sfrutta una vulnerabilità del driver anti-rootkit KSLD (IOCTL 0x222044) per bypassare la protezione PPL e accedere alla memoria sensibile dei processi, consentendo l'escalation dei privilegi locali sui sistemi Windows. | Kitploit
Strumenti/GitHubGitHub/anylnk/ksldbyovdark
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitPost-ExploitPenetration TestingRed Teaming
GitHubanylnk/ksldbyovdark

KSLDBYOVDARK

Sfrutta una vulnerabilità del driver anti-rootkit KSLD (IOCTL 0x222044) per bypassare la protezione PPL e accedere alla memoria sensibile dei processi, consentendo l'escalation dei privilegi locali sui sistemi Windows.

Vedi Repository
419787 mesi faRevisionato da Kitploit
Condividi

KSLDBYOVD

Riferimento: KslKatz e KslDump.

KslD.sys, alias MpKslDrv.sys, era uno dei driver degli strumenti anti-rootkit di Microsoft Antimaware (che include Microsoft Defender Antivirus, Windows Defender Antivirus nelle vecchie versioni di Windows, Microsoft Security Essentials, System Center Endpoint Protection, ecc.)

Come driver ark, consente di essere eseguito con qualsiasi nome di file, qualsiasi nome di servizio e qualsiasi nome di dispositivo (tali configurazioni sono memorizzate nel registro HKLM\SYSTEM\CurrentControlSet\Services(DriverServiceName)), e consente anche a più istanze (anche versioni diverse) di coesistere per evitare blocchi da parte del malware. 屏幕截图 2026-04-12 055741
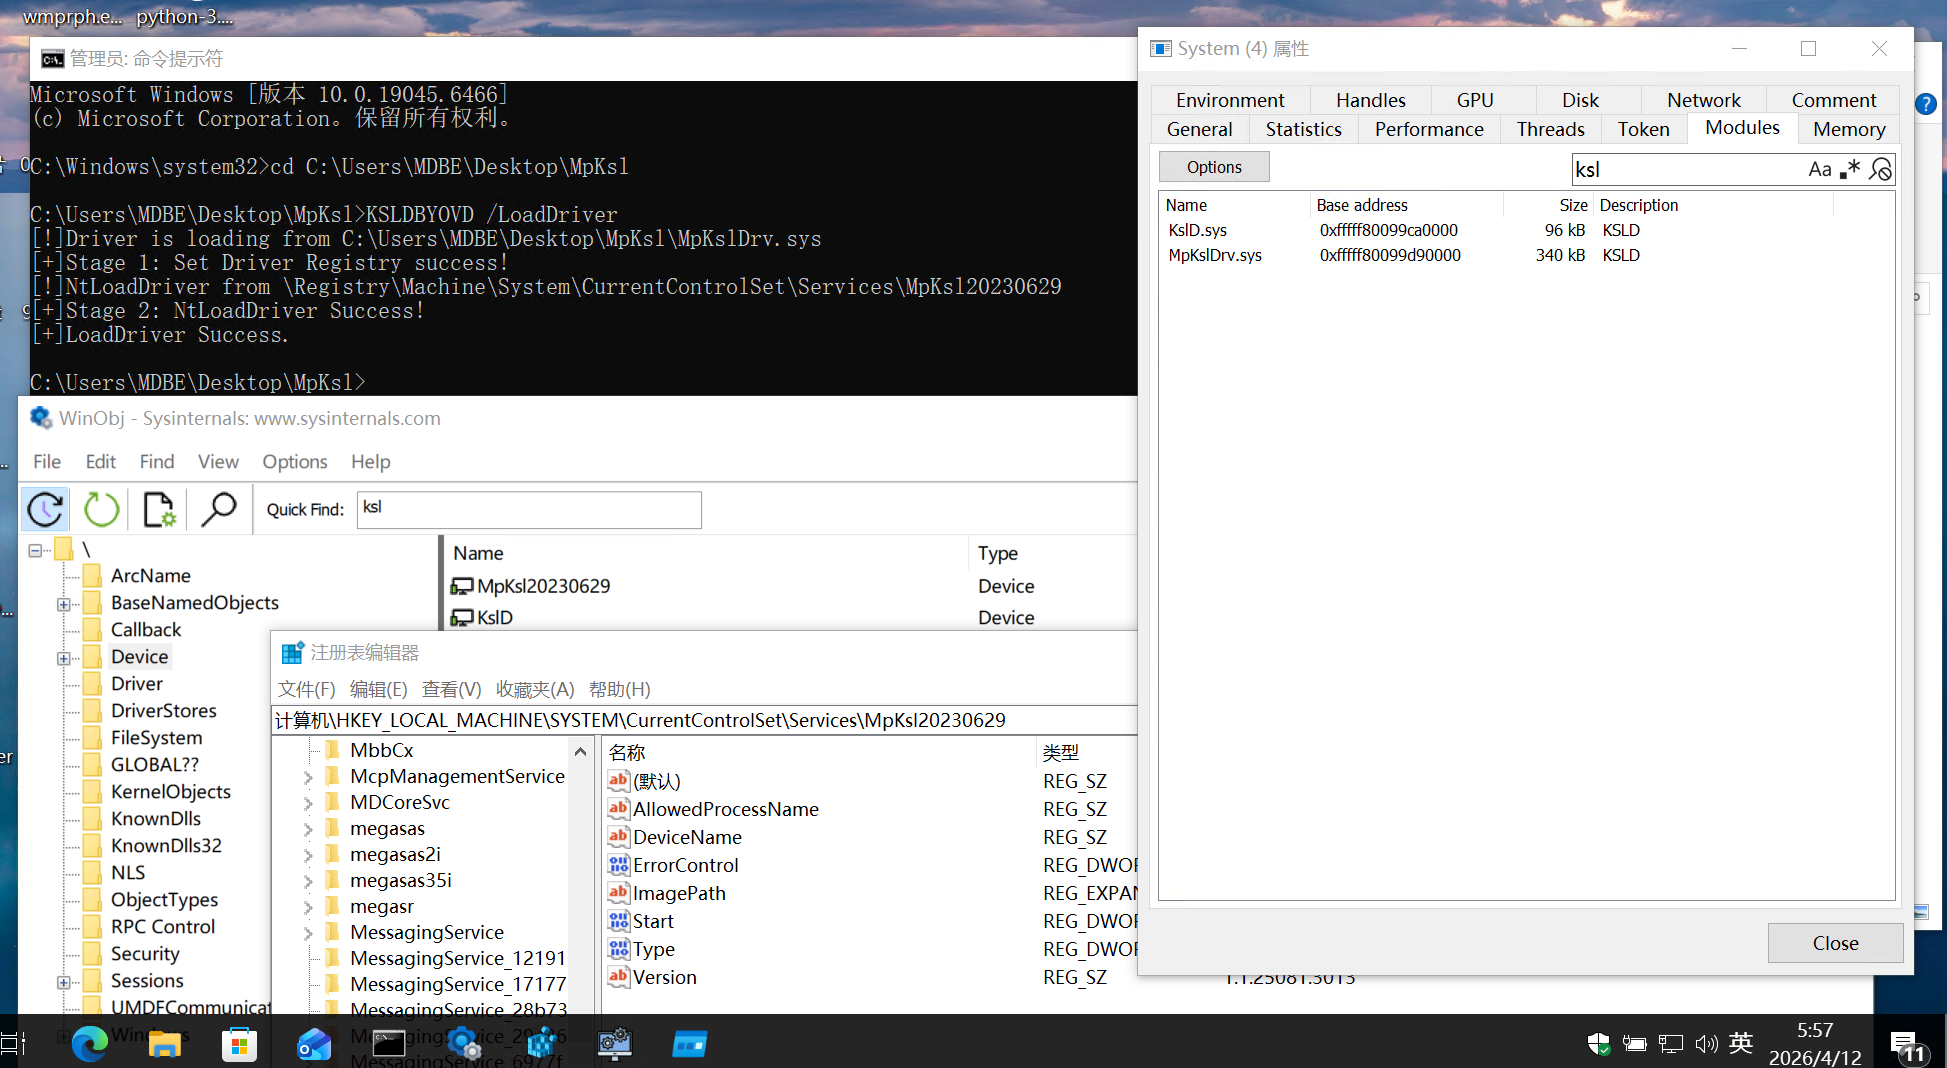
Il driver con versione 1.1.25081.3013 verifica se l'utente ha almeno privilegi di amministratore e se è il processo consentito (anch'esso memorizzato nella configurazione del servizio) prima di aprire il suo dispositivo, ma non ci sono ulteriori verifiche per controllare se la configurazione è stata modificata o se il codice IOCTL proviene da un processo reale di MS-Antimalware. Questo espone IOCTL 0x222044 agli amministratori di sistema locali e concede loro accesso a dati sensibili nei Processi Protetti (Ad esempio, lsass.exe sotto protezione PPL)

Possiamo creare una configurazione di servizio specifica e caricare il driver, per i motivi menzionati in precedenza, non è necessario modificare le configurazioni KSLD esistenti ma creare un servizio completamente nuovo. Il driver si fiderà del nostro progetto exe e bypasserà le protezioni vulndrv basate su nomi di file/servizio/dispositivo. 屏幕截图 2026-04-12 054436 屏幕截图 2026-04-12 054516 屏幕截图 2026-04-12 060233

Poiché Microsoft non ritiene che questo problema soddisfi i loro criteri di vulnerabilità di sicurezza, i difetti menzionati in questa divulgazione potrebbero non essere corretti immediatamente.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




