
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
om-research — Documentazione del protocollo BLE di Osmo Mobile | Kitploit

Strumenti/GitHubGitHub/alkersan/om-research
Sniffing e Analisi dei PacchettiSicurezza BluetoothReverse EngineeringSicurezza WirelessSicurezza Hardware e IoTApprendimento e Formazione
GitHubalkersan/om-research

om-research

Documentazione del protocollo BLE di Osmo Mobile
Vedi Repository
171579 mesi faRevisionato da Kitploit
Sito web
Condividi

Ricerca OM

gimbal

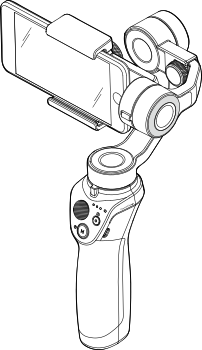
Questo repository esplora il protocollo Bluetooth Low Energy (BLE) utilizzato dalla serie di gimbal Osmo Mobile.

Le app ufficiali mobili sono obsolete e richiedono estese autorizzazioni di sistema. Tuttavia, i gimbal stessi comunicano attraverso un semplice protocollo BLE.

L'obiettivo di questo progetto è documentare tale protocollo in modo aperto e riproducibile, consentendo di controllare l'hardware da qualsiasi host Bluetooth, come un laptop.

Questo progetto è solo a scopo educativo e di interoperabilità. Nessun software o firmware proprietario è distribuito in questo repository.

SDK App

L'Osmo Mobile 2 (OM2) è l'unico gimbal della serie che può ancora essere azionato utilizzando l'Mobile SDK ufficiale.

Il piano è di costruire prima un'applicazione Android minima (vedi sdk-app) che possa scoprire e connettersi al dispositivo, poi inviare comandi di rotazione con parametri precisi e controllabili. Successivamente, sviluppare uno strumento di sniffing per catturare e analizzare il traffico BLE generato dall'app.

App proof of concept

Vedi in azione su imgur.

Testato su: OM2, OM3, OM4.

  • duml.py - parser base dei pacchetti DUML; il gimbal segue lo stesso protocollo usato in altri prodotti, come Mavic
  • gimbal.py - un driver che gestisce la connessione, la scoperta MTU, la scrittura di comandi di output e l'iscrizione al canale di notifica
  • rotate.py - programma di esempio, invia diversi comandi di rotazione al gimbal

[!NOTE] Su Linux/BlueZ, assicurati che il dispositivo non sia attualmente connesso al tuo sistema, altrimenti Bleak non sarà in grado di connettersi

Prototipo Web Bluetooth

Un'altra PoC è un'interfaccia web costruita sull'API Web Bluetooth in web-bluetooth. Fornisce un controller minimo nel browser per ruotare il gimbal.

Puoi provarlo su om-research.flab.dev

Link vari:

  • Mobile SDK Android
  • SDK API Reference
  • OM2 Manual
  • Official GO App v3
  • NRF BLE Sniffer
  • nrf_sniffer_for_bluetooth_le_4.1.1.zip
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





