
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
JEFAZO-CVE-2025-55182-Checker — Scanner passivo di sicurezza per CVE-2025-55182 che identifica indicatori pubblici associati a Next.js e React Server Components. Esegue validazioni sicure, analizza header e percorsi, e fornisce una valutazione dell'esposizione basata su evidenze senza sfruttamento. | Kitploit
Strumenti/GitHubGitHub/alejandro609x/jefazo-cve-2025-55182-checker
RicognizioneAnalisi StaticaScanner di VulnerabilitàRaccolta InformazioniSicurezza WebApprendimento e Formazione
GitHubalejandro609x/jefazo-cve-2025-55182-checker

JEFAZO-CVE-2025-55182-Checker

Condividi

Scanner passivo di sicurezza per CVE-2025-55182 che identifica indicatori pubblici associati a Next.js e React Server Components. Esegue validazioni sicure, analizza header e percorsi, e fornisce una valutazione dell'esposizione basata su evidenze senza sfruttamento.

Vedi Repository
1325 mesi faNon ancora revisionato

JEFAZO-CVE-2025-55182-Checker

Despliegue

Despliegue

Descrizione

JEFAZO-CVE-2025-55182-Checker è uno strumento di analisi passiva progettato per identificare indicatori correlati a CVE-2025-55182 in applicazioni sviluppate con Next.js e React Server Components (RSC).

Lo strumento esegue controlli sicuri e non intrusivi, senza tentare di sfruttare la vulnerabilità né eseguire codice nel sistema target.


Caratteristiche

  • Analisi passiva dell'esposizione.
  • Rilevamento di indicatori di Next.js.
  • Rilevamento di React Server Components (RSC).
  • Analisi delle intestazioni HTTP.
  • Validazione dei percorsi comuni del framework.
  • Sistema di punteggio basato su prove.
  • Output colorato nel terminale.
  • Non effettua sfruttamento né modifiche.

A cosa serve?

Questo strumento aiuta amministratori, sviluppatori e analisti di sicurezza a identificare possibili indicatori di esposizione correlati a CVE-2025-55182.

Consente di ottenere una prima valutazione rapida prima di effettuare audit più approfonditi o revisioni manuali di configurazione e versioni.


Come funziona?

Lo scanner esegue le seguenti verifiche:

  1. Ottiene le intestazioni HTTP del sito target.

  2. Cerca indicatori come:

    • RSC
    • Next-Router-State-Tree
    • Next-Router-Prefetch
    • Next-Router-Segment-Prefetch
    • X-Powered-By: Next.js
  3. Analizza il contenuto HTML alla ricerca di artefatti pubblici di Next.js.

  4. Controlla i percorsi abituali utilizzati dal framework.

  5. Calcola un punteggio basato sugli indicatori trovati.

  6. Genera una valutazione di confidenza (Bassa, Media o Alta).


Installazione

Clonare il repository:

git clone https://github.com/Alejandro609x/JEFAZO-CVE-2025-55182-Checker.git
cd JEFAZO-CVE-2025-55182-Checker

Installare le dipendenze:

pip install -r requirements.txt

Oppure manualmente:

pip install requests colorama urllib3

Utilizzo

Eseguire il programma:

python3 can_cve_2025_55182.py

Inserire l'URL quando richiesto:

Inserisci l'URL di destinazione: https://esempio.com

Interpretazione dei risultati

Nessun indizio chiaro

Non sono state trovate prove sufficienti per associare il target a indicatori rilevanti di Next.js o React Server Components.

Indizi moderati

Sono stati rilevati alcuni indicatori che suggeriscono la presenza di tecnologie potenzialmente correlate.

Possibilmente esposto

Sono stati rilevati molteplici indicatori compatibili con Next.js e React Server Components.

Importante: Questo risultato non conferma l'esistenza di una vulnerabilità sfruttabile. Si raccomanda di verificare versioni, configurazioni e applicare le patch corrispondenti.


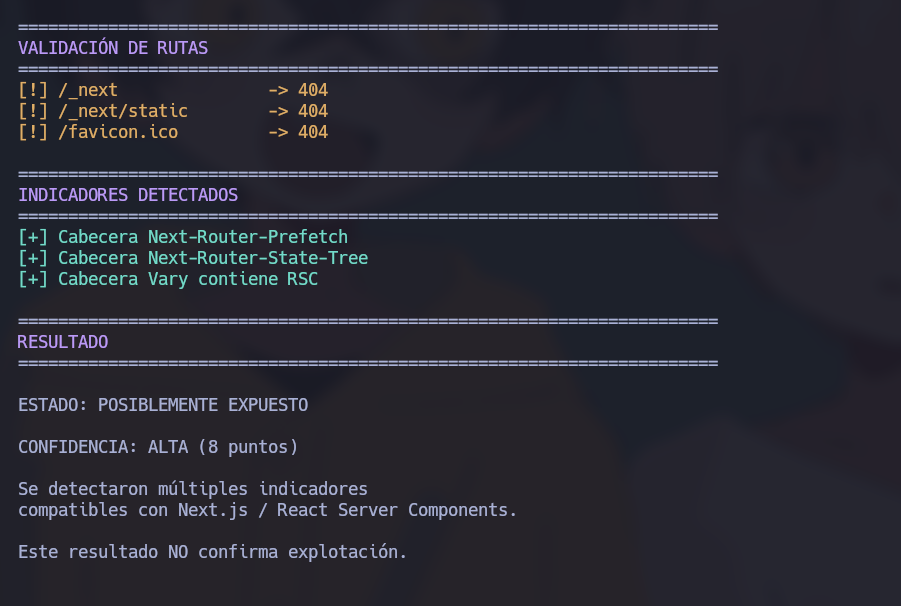
Esempio di output

======================================================
RISULTATO
======================================================

STATO: POSSIBILMENTE ESPOSTO

CONFIDENZA: ALTA (10 punti)

Sono stati rilevati molteplici indicatori compatibili
con Next.js e React Server Components.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    352
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    291

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →