
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
dscanner — DScanner è uno strumento in bash che automatizza la fase di ricognizione in audit di sicurezza web, integrando molteplici utilità (dig, nmap, httpx, curl, whois) in un unico scan che identifica IP, porte aperte, tecnologie e cookie , con output formattato ed esportabile. | Kitploit
Strumenti/GitHubGitHub/alan-baigorria/dscanner
RicognizioneMappatura della ReteScansione PorteAnalisi delle VulnerabilitàScripting e AutomazioneRaccolta InformazioniSicurezza WebPenetration TestingAnalisi DNS
GitHubalan-baigorria/dscanner

dscanner

DScanner è uno strumento in bash che automatizza la fase di ricognizione in audit di sicurezza web, integrando molteplici utilità (dig, nmap, httpx, curl, whois) in un unico scan che identifica IP, porte aperte, tecnologie e cookie , con output formattato ed esportabile.

1251 mese faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Vedi Repository
Condividi

dScanner 🔍

Strumento automatizzato di ricognizione web per audit di sicurezza

Descrizione

dScanner consolida più strumenti di ricognizione in un unico comando per la fase iniziale del pentesting web.

Da usare solo su sistemi autorizzati!!!!

🚀 Installazione

Dipendenze richieste: curl dnsutils nmap whois httpx

Strumento ideato e progettato per automatizzare la ricognizione web negli audit di sicurezza. Sviluppato in bash con l'assistenza di Claude AI per l'implementazione tecnica e l'ottimizzazione.

Caratteristiche:

  • ✅ Risoluzione DNS con rilevamento dei sottodomini
  • ✅ Scansione delle porte comuni (nmap)
  • ✅ Rilevamento delle tecnologie (httpx/curl)
  • ✅ Analisi della sicurezza dei cookie
  • ✅ Informazioni WHOIS (domini radice)
  • ✅ Analisi di robots.txt e sitemap.xml
  • ✅ Analisi dei cookie (
  • ✅ Esportazione in TXT con analisi delle vulnerabilità
  • ✅ Analisi semplice della configurazione di DMARK, DKIM, ..
  • ✅ Analisi del Zone-Transfer

Architettura

ModuloStrumentoScopo
DNSdigRisolve il dominio in IP
Webhttpx/curlRileva tecnologie e server
PortenmapScansiona le porte aperte
CookiecurlAnalizza gli attributi di sicurezza
RegistrowhoisInformazioni del registrar

Installazione

Scansione di base

sudo python3 dscanner.py esempio.com

Versioni

18/06/2026 - v2.0

  • Ho cambiato il codice in Python
  • Rilevamento SSL
  • Rilevamento semplice della Piattaforma
  • Miglioramento dell'interfaccia e della velocità
  • Monitoraggio di DMARC DKIM ECC.
  • Zone Transfers

15/11/2025 - v1.5

  • Ho aggiunto lo scraping di robots.txt, sitemap.xml
  • Ho cambiato la configurazione di nmap in -sV così si possono vedere più informazioni di ogni porta
  • Ora risolve in IPv6

12/10/2025 - v1.0

  • Prima versione di dscanner

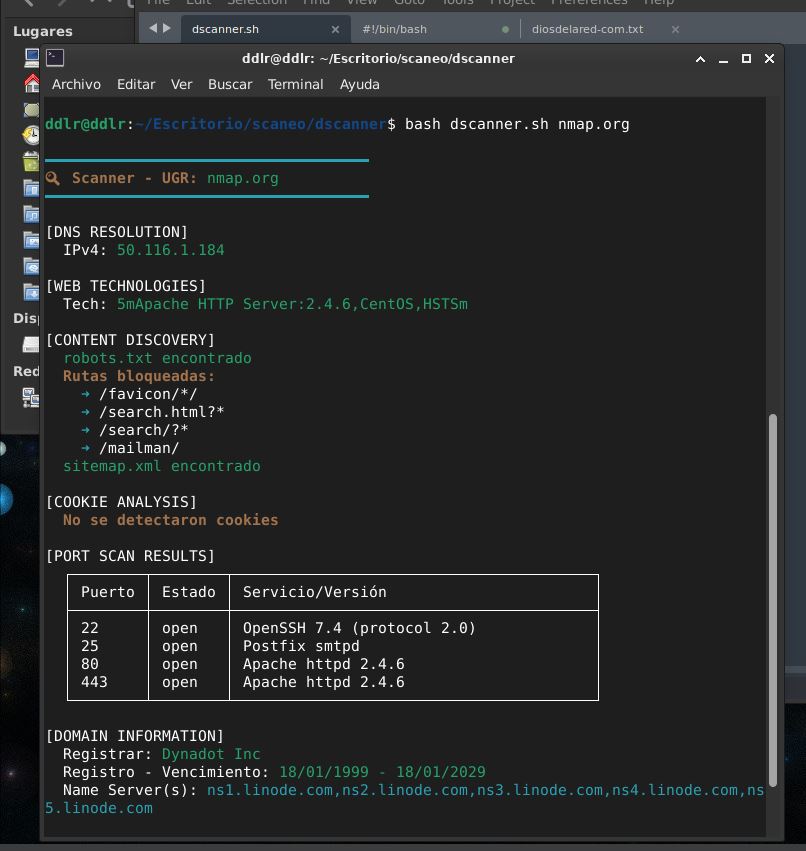
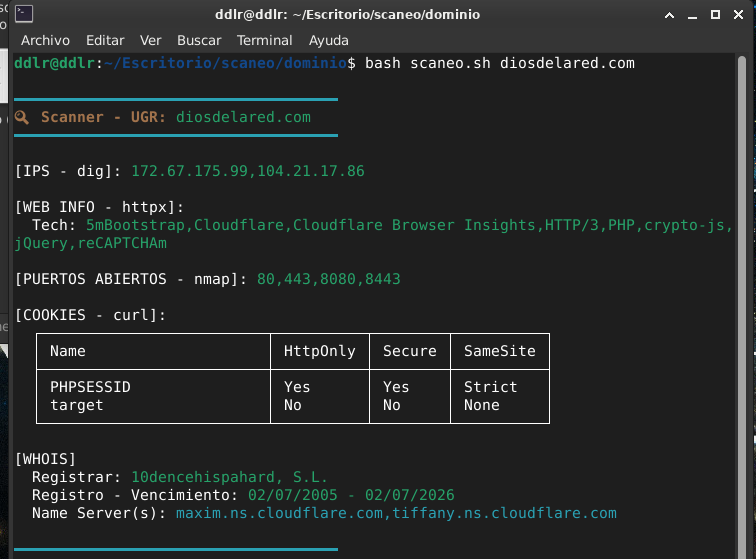
Esempio di output:

Versione v2: image

image

versione 1:

dscanner1

image

vibecodificato con claude

Scarica lo strumento