
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
powersap — Strumento di valutazione SAP per PowerShell | Kitploit

Strumenti/GitHubGitHub/airbus-seclab/powersap
Scanner di VulnerabilitàAttacchi alle PasswordExploitPenetration Testing
GitHubairbus-seclab/powersap

powersap

Strumento di valutazione SAP per PowerShell

Vedi Repository
20342328 anni faRevisionato da Kitploit
Condividi

PowerSAP

PowerSAP è una semplice reimplementazione in PowerShell di tecniche popolari ed efficaci di tutti gli strumenti pubblici come Bizploit, moduli ausiliari di Metasploit o script Python disponibili su Internet. Questa reimplementazione non contiene alcuna vulnerabilità nuova o non divulgata.

PowerSAP consente di raggiungere SAP RFC con il connettore .Net 'NCo'.

Crediti

Tutti i crediti vanno a:

  • Onapsis - Mariano, Jordan…
  • ERPScan (@_chipik)
  • ERPSEC - Joris van De Vis (@jvis)
  • Chris John Riley (@ChrisJohnRiley)
  • Agnivesh Sathasivam e Dave Hartley (@nmonkee)
  • Martin Gallo (@MartinGalloAr)
  • Yvan GENUER (@_1ggy)

A cosa serve questo repository?

  • Riepilogo rapido: strumento di valutazione SAP PowerShell

  • Versione: 1.1

  • Dipendenze: connettore .Net "NCo" https://websmp201.sap-ag.de/public/connectors

  • Configurazione: copiare sapnco.dll e sapnco_utils.dll nelle cartelle NCo_x86/NCo_x64.

Esempi

  • Test del connettore .Net 'NCo':

PS C:\PowerSAP\Standalone> .\Get-NCoVersion.ps1

NCo Version: 3.0.13.0 Patch Level: 525 SAP Release: 720

  • Come eseguire i test:

Eseguire gli script PS nella cartella Standalone.

Contributi

Sentiti libero di contribuire e aggiungere funzionalità.

Screenshot

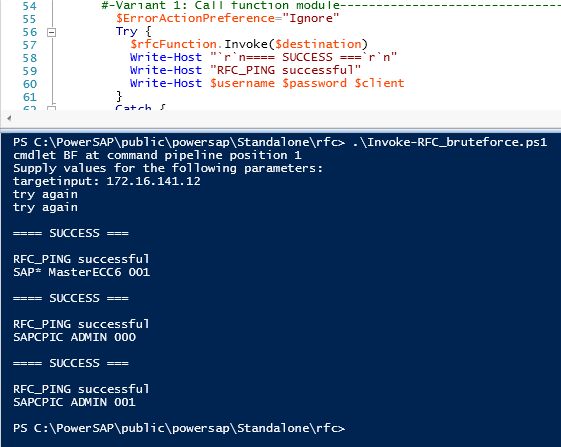
Attacco brute force semplice su SAP RFC

PowerSAP2

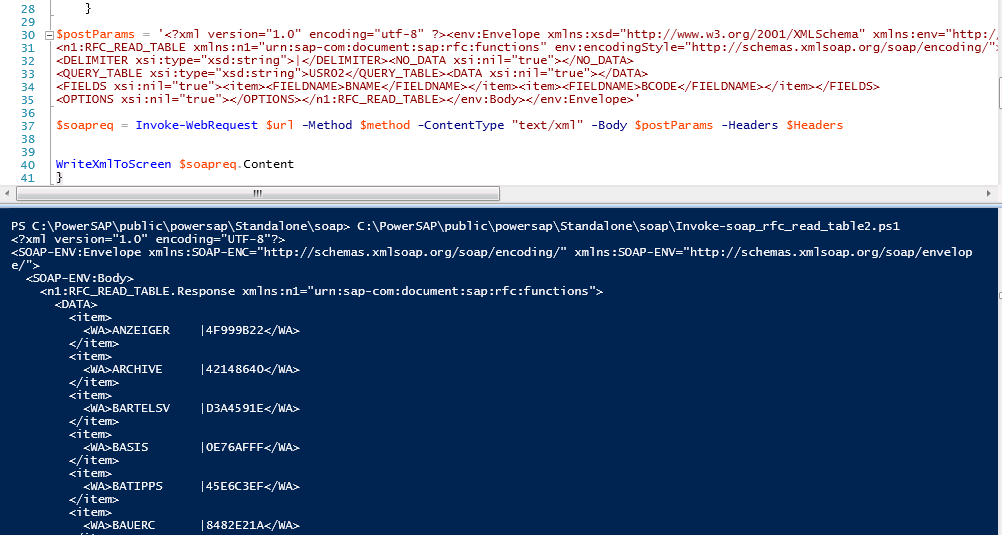
Chiamata al modulo funzione RFC READ_TABLE tramite richiesta SOAP
PowerSAP3

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






