
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-37742 — Questo repository contiene un PoC per sfruttare CVE-2024-37742, una vulnerabilità in Safe Exam Browser (SEB) ≤ 3.5.0 su Windows. La vulnerabilità consente la condivisione non autorizzata dei dati degli appunti tra la modalità chiosco di SEB e il sistema sottostante, compromettendo l'integrità degli esami. | Kitploit
Strumenti/GitHubGitHub/aar0nd0m1n1c/cve-2024-37742
Analisi delle VulnerabilitàExploitPenetration TestingApprendimento e Formazione
GitHubaar0nd0m1n1c/cve-2024-37742

CVE-2024-37742

Vedi Repository
8182 anni faNon ancora revisionato

Informazioni

Questo repository contiene un PoC per sfruttare CVE-2024-37742, una vulnerabilità in Safe Exam Browser (SEB) ≤ 3.5.0 su Windows. La vulnerabilità consente la condivisione non autorizzata dei dati degli appunti tra la modalità chiosco di SEB e il sistema sottostante, compromettendo l'integrità degli esami.

Condividi

CVE-2024-37742: Exploit degli Appunti in SEB ≤ 3.5.0 (Windows)

Questo repository contiene una proof-of-concept (PoC) per sfruttare CVE-2024-37742, una vulnerabilità in Safe Exam Browser (SEB) ≤ 3.5.0 su Windows. La vulnerabilità consente a un utente malintenzionato di condividere i dati degli appunti tra la modalità chiosco di SEB e il sistema sottostante, compromettendo l'integrità dell'esame. Sfruttando questa falla, un utente malintenzionato può bypassare i controlli d'esame e ottenere un vantaggio ingiusto durante gli esami.

Disclaimer

Questo repository è solo a scopo educativo. Le informazioni qui fornite hanno lo scopo di aiutare gli sviluppatori a comprendere la vulnerabilità e proteggere i propri sistemi. Non utilizzare questo exploit in modo malevolo o senza autorizzazione. L'uso di questa PoC è a tuo rischio. L'autore non è responsabile per eventuali danni o problemi legali derivanti dall'uso di queste informazioni.

Versioni Affette

SEB ≤ 3.5.0 (Windows)

Come Funziona

  1. Un controllo degli accessi errato consente la condivisione dei dati degli appunti tra la modalità chiosco di SEB e il sistema sottostante.
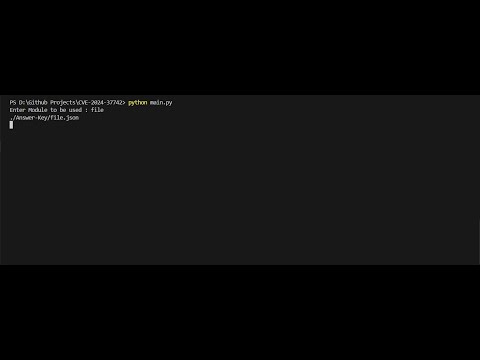
  2. L'exploit utilizza il modulo Python pyperclip per copiare le risposte da un file JSON nella directory 'Answer-Key', contenente domande e risposte.
  3. In modalità chiosco di SEB:
    L'utente copia la domanda.
    Il modulo Python wmi monitora gli stati di carica e scarica del sistema per segnalare uno script Python.
    Lo script accede ai dati degli appunti, cerca la risposta nel file JSON e la incolla negli appunti.
  4. Infine, l'utente incolla la risposta dagli appunti nel campo risposta.

Guarda il video

Impatto

Questa vulnerabilità consente agli utenti autorizzati di compromettere l'integrità degli esami condotti utilizzando Safe Exam Browser (SEB). Sfruttando un controllo degli accessi errato, gli utenti possono condividere i dati degli appunti tra la modalità chiosco di SEB e il sistema sottostante. Ciò consente loro di copiare le domande d'esame, recuperare le risposte da una fonte esterna e incollarle nuovamente nell'esame, minando la sicurezza e l'equità del processo d'esame.
Mitigazione/Risoluzione

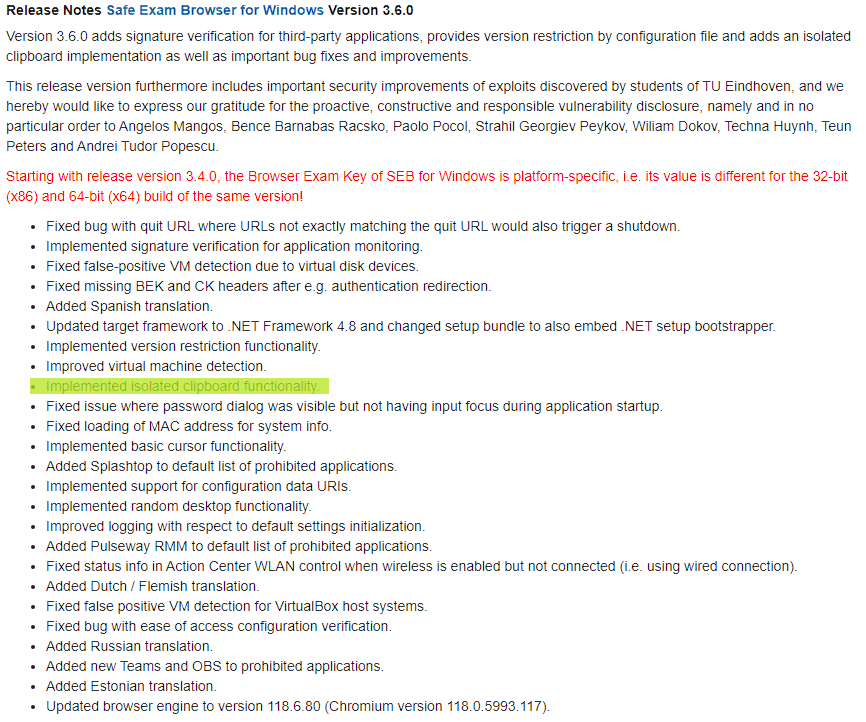
1. Aggiornare a Safe Exam Browser (SEB) ≥ 3.6.0 per Windows, nella nuova versione SEB ha implementato un clipboard isolato

3 6 0 note \

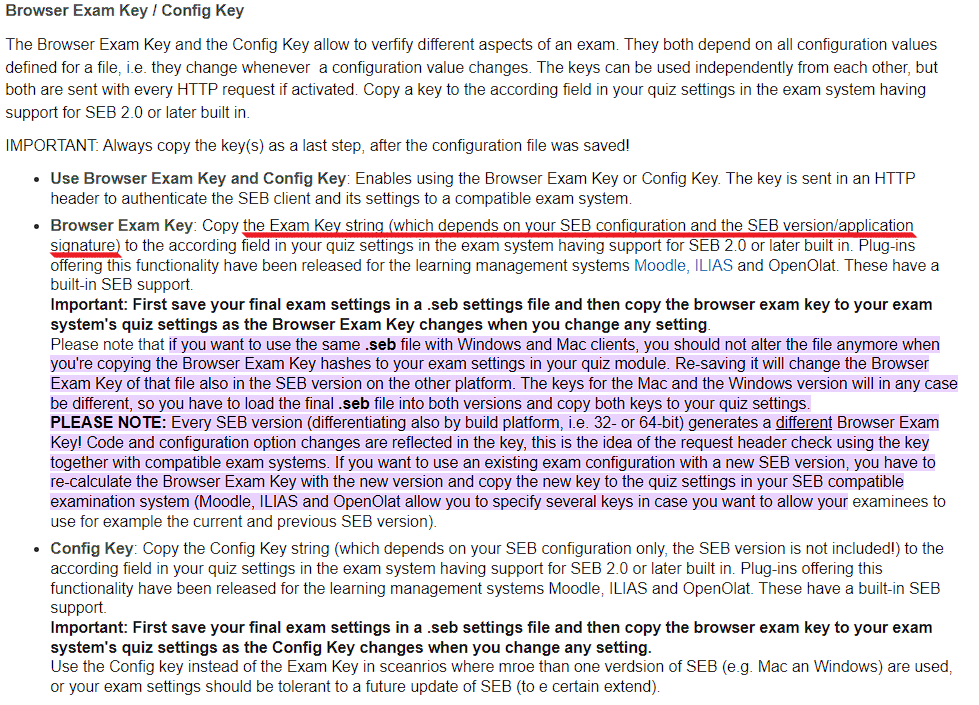
2. Configurare Browser e Exam Key per utilizzare SEB 3.6.0

Browser Exam Key

Riferimenti

[https://safeexambrowser.org/windows/win_usermanual_en.html]
[https://safeexambrowser.org/windows/win_release_notes_en.html]

Licenza

Questo codice è disponibile sotto licenza MIT. Vedi il file LICENSE per i dettagli.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →