
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-37888 — XSS PoC/Exploit per il plugin Open Link per CKEditor 4 | Kitploit
Strumenti/GitHubGitHub/7ragnarok7/cve-2024-37888
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration TestingApprendimento e Formazione
GitHub7ragnarok7/cve-2024-37888

CVE-2024-37888

XSS PoC/Exploit per il plugin Open Link per CKEditor 4

Vedi Repository
41155 giorni faNon ancora revisionato
Sito web

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2024-37888

Questo repository documenta i dettagli della vulnerabilità e l'exploit per CVE-2024-37888, scoperta e segnalata da Anurag Mondal (7Ragnarok7) il 21 maggio 2024.

Metriche

  • CWE-79: Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting')
  • CVSS: 6.1 (MEDIUM)

Panoramica della vulnerabilità

Questa Proof of Concept (POC) dimostra lo sfruttamento di una vulnerabilità XSS da me scoperta di recente nel plugin Open Link che, quando abilitato, influisce direttamente su tutte le versioni di CKEditor 4. Il difetto consente l'esecuzione di JavaScript tramite link appositamente costruiti all'interno dell'editor, che il plugin non riesce a sanificare. Questo difetto può essere sfruttato all'interno dell'area di testo solo quando il plugin Open Link è installato. Il plugin Open Link ci permette di aprire i link direttamente all'interno dell'area di modifica.

Prerequisiti

  1. CKEditor (versione 4.*.*): https://ckeditor.com/ckeditor-4/download/#ckeditor-4
  2. Plugin Open Link (versione < 1.0.5): https://ckeditor.com/cke4/addon/openlink

Passaggi di riproduzione

Questa vulnerabilità può essere testata dall'istanza CKEditor preconfigurata presente qui.

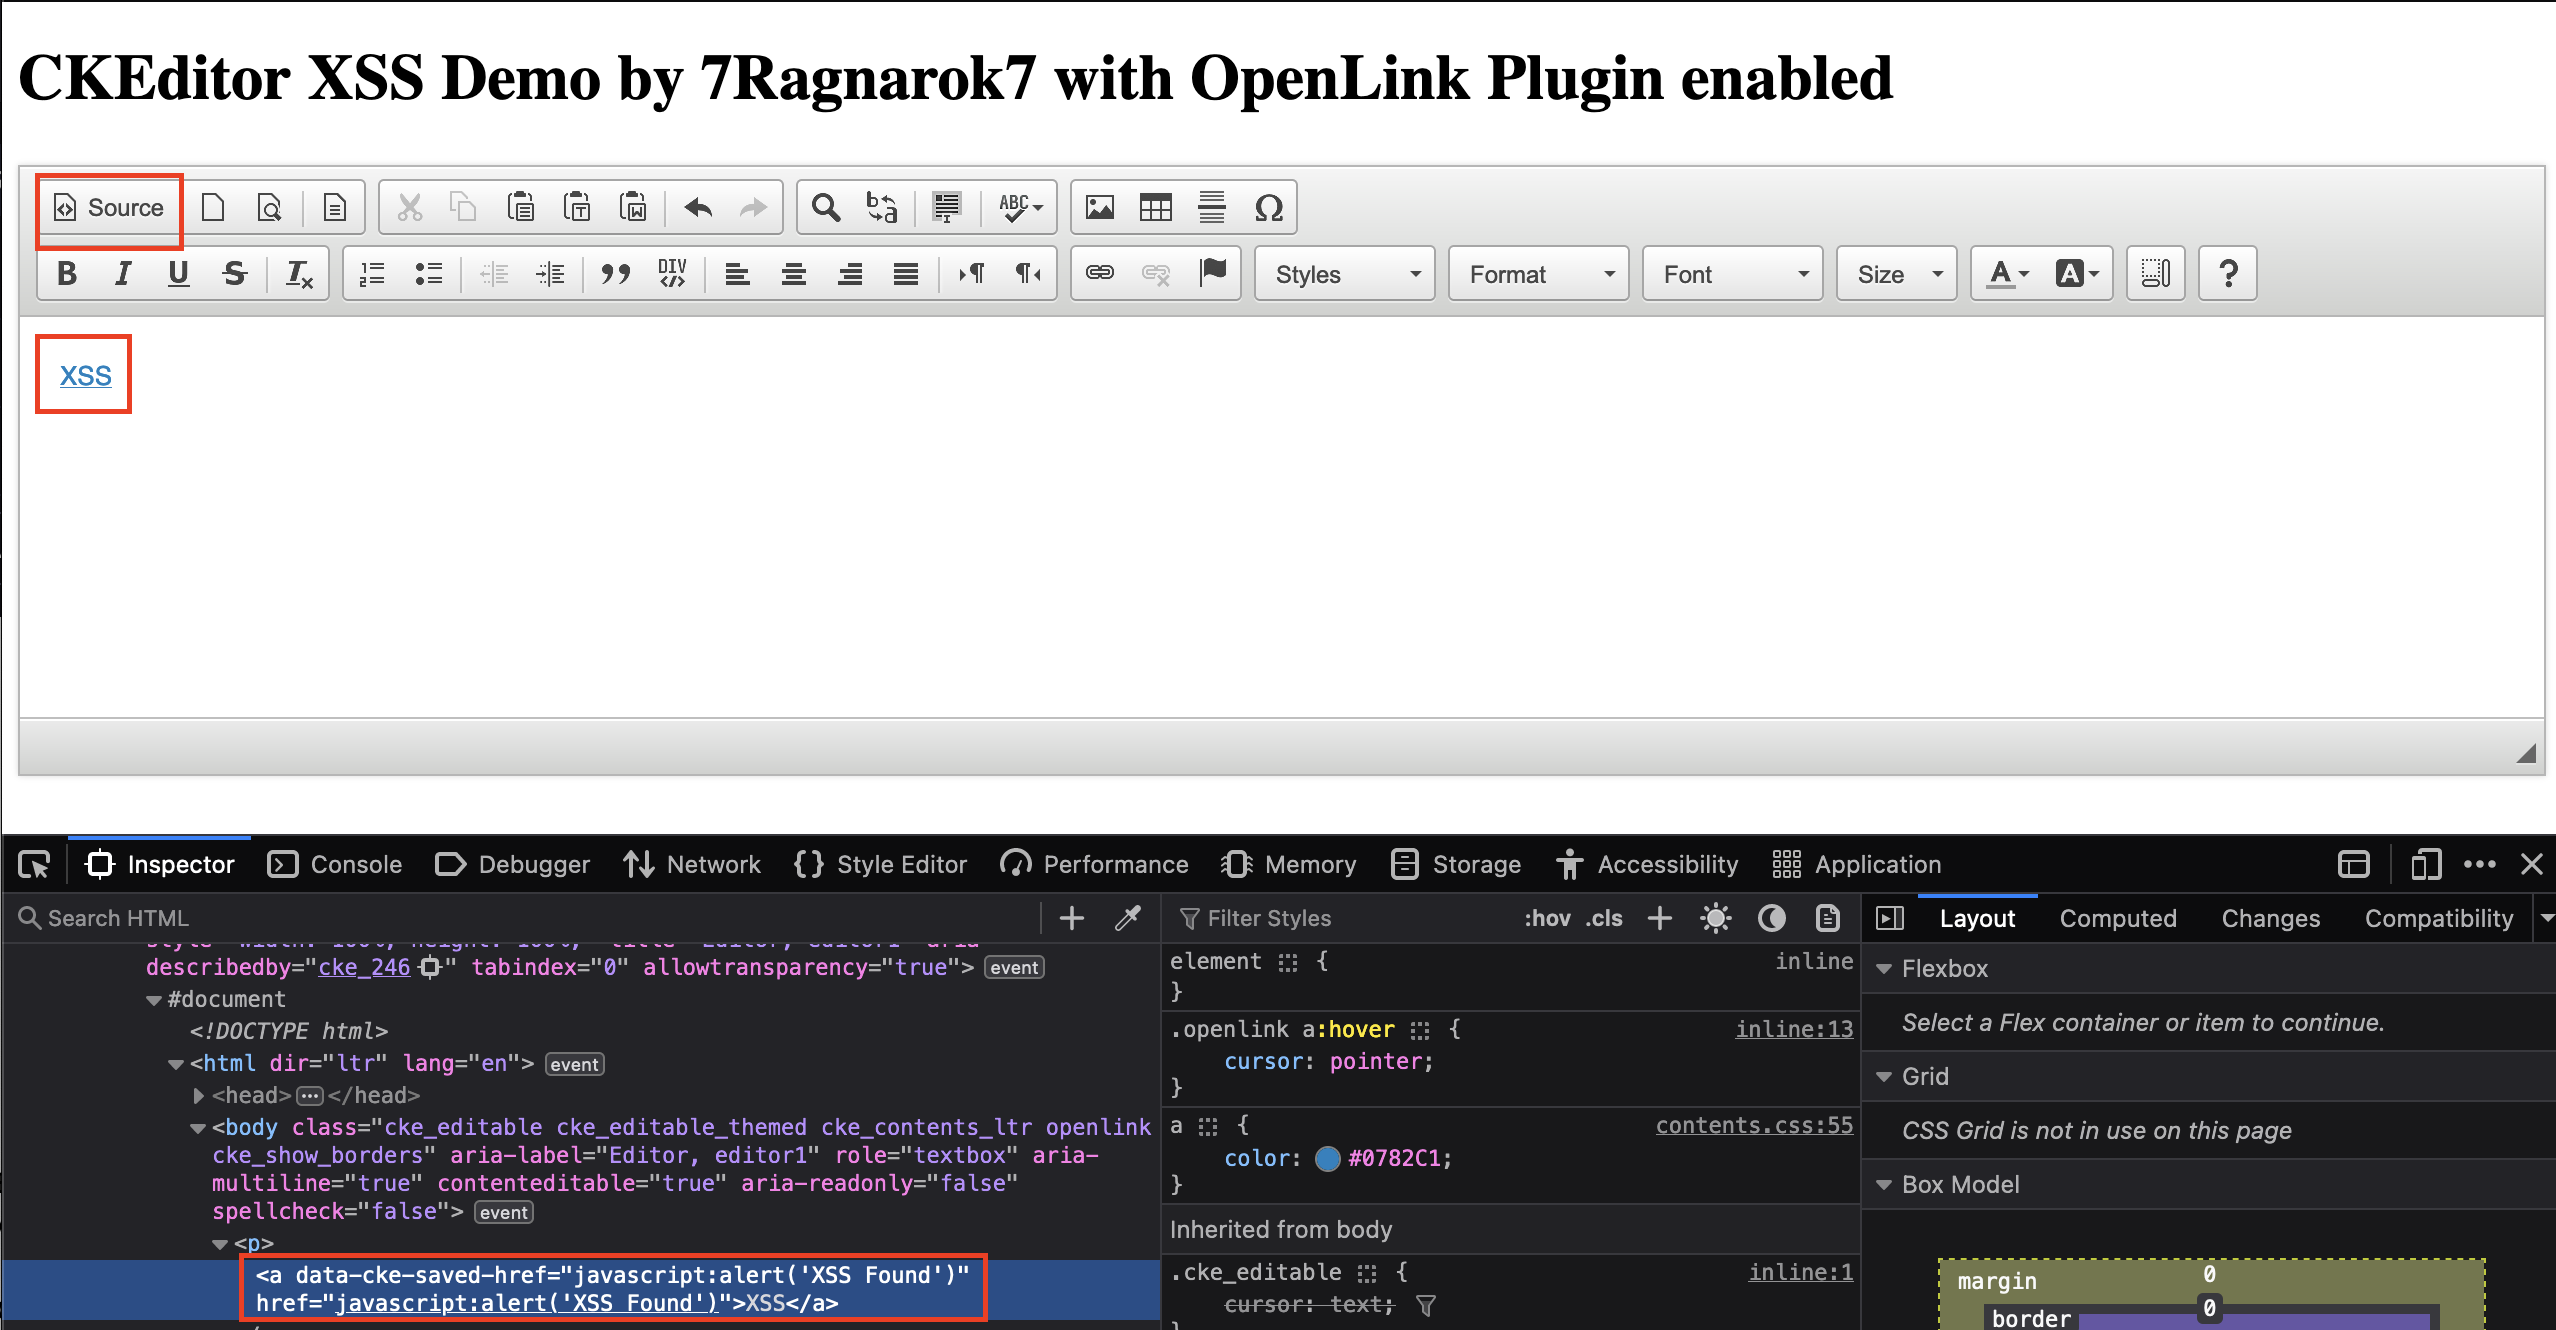
  1. Inserire il payload:

    • Aprire l'istanza CKEditor e fare clic sull'icona "Source".

    • Inserire il seguente payload nell'area di testo:

      <a href="javascript:alert('XSS Found')">XSS</a>
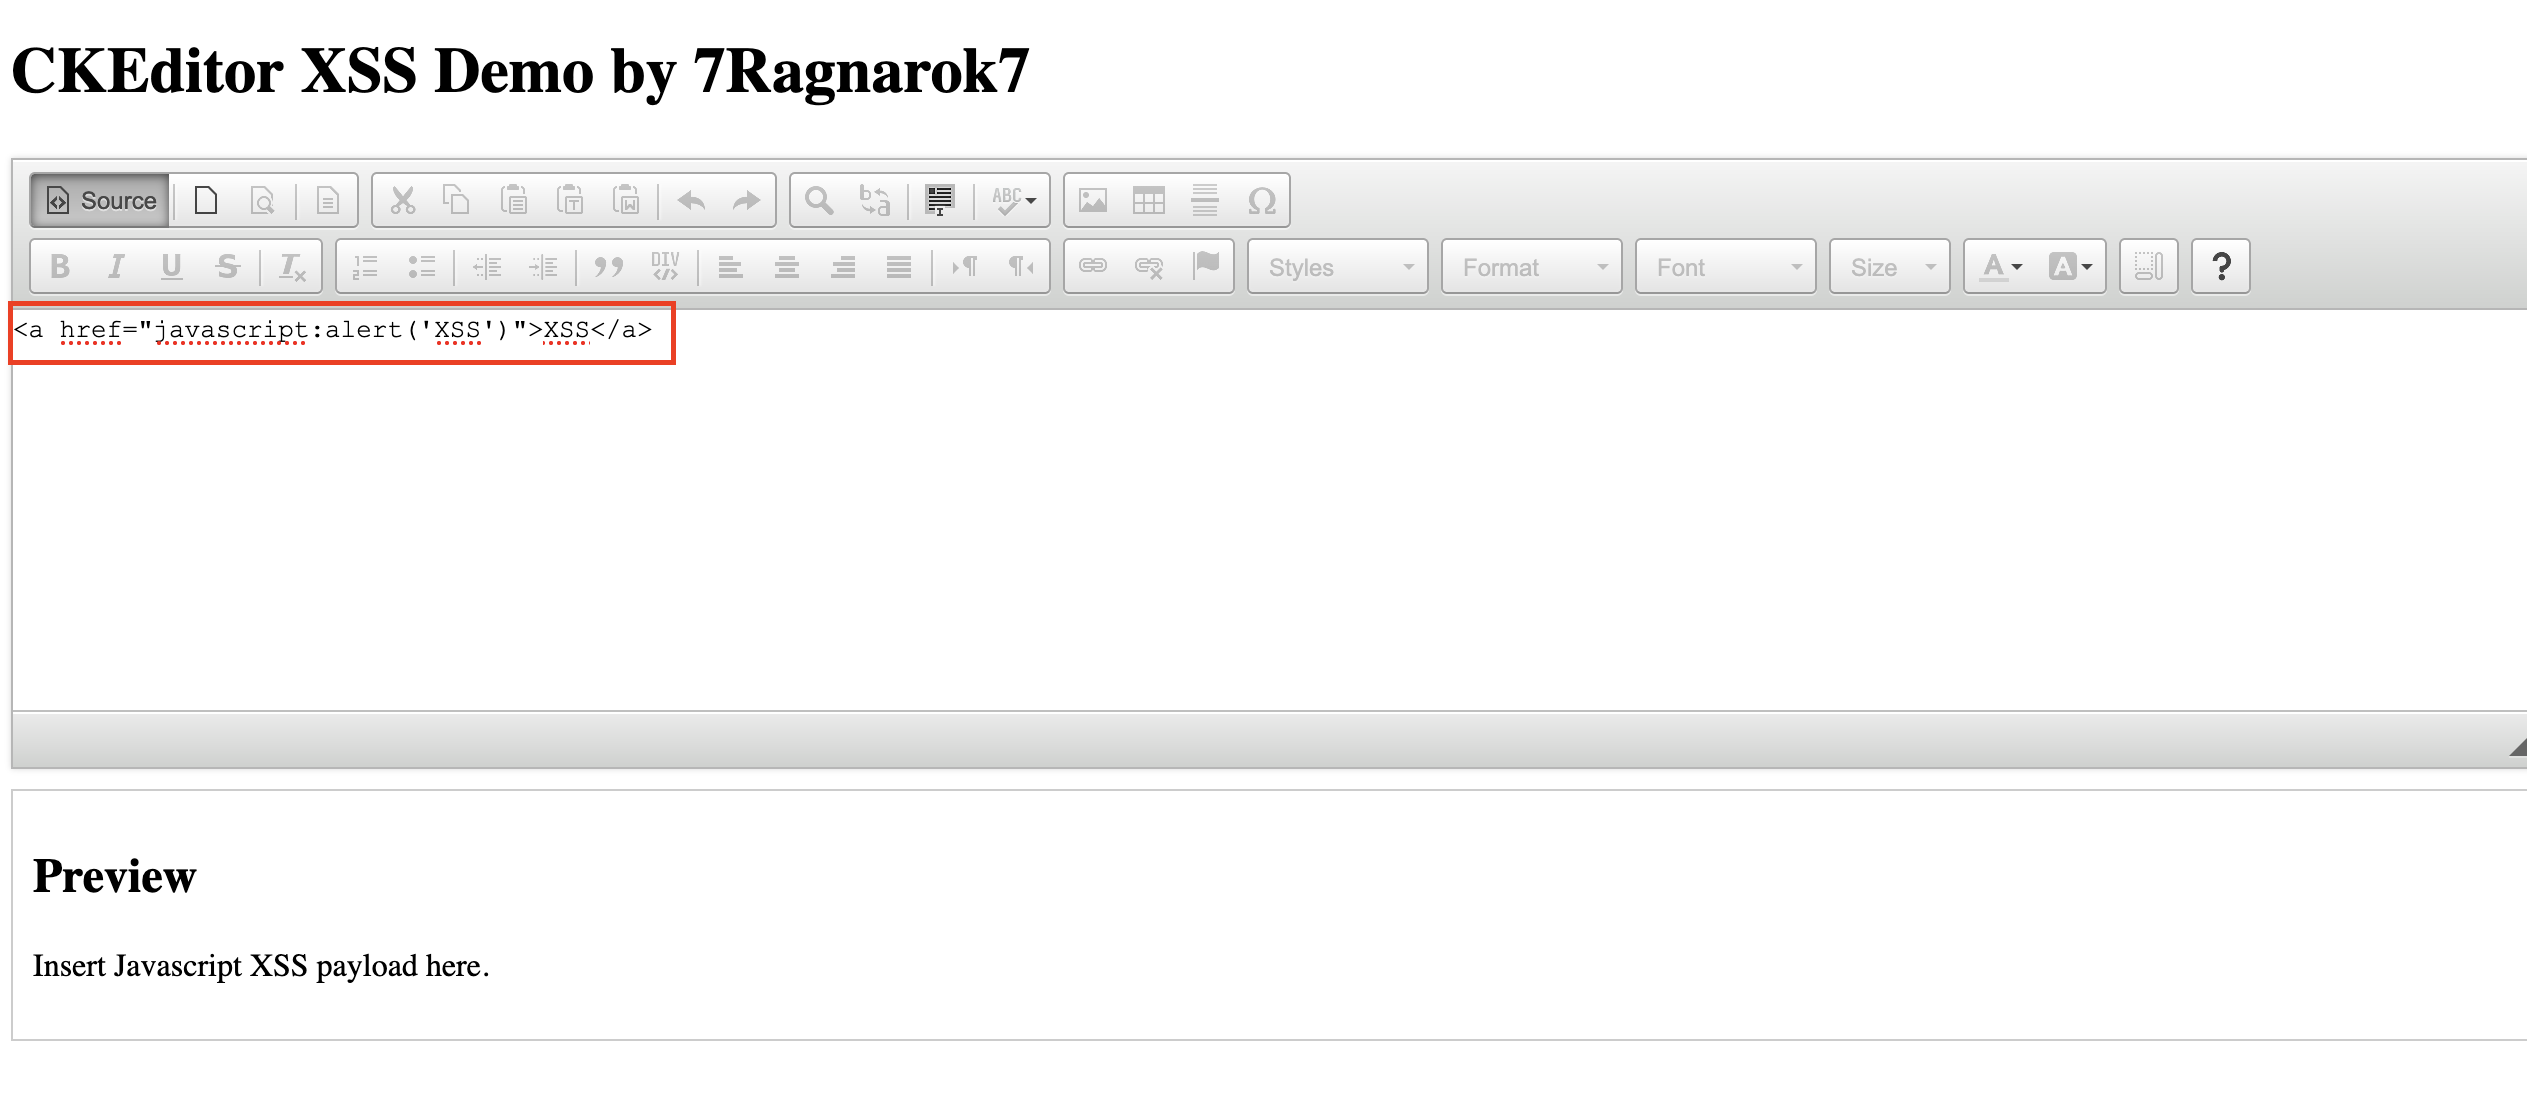
      

    Screenshot dell'inserimento del payload

  2. Passare alla modalità WYSIWYG:

    • Fare nuovamente clic sull'icona "Source" per tornare alla modalità WYSIWYG.
    • Osservare che il collegamento ipertestuale diventa cliccabile all'interno dell'editor.

    Screenshot del collegamento ipertestuale cliccabile

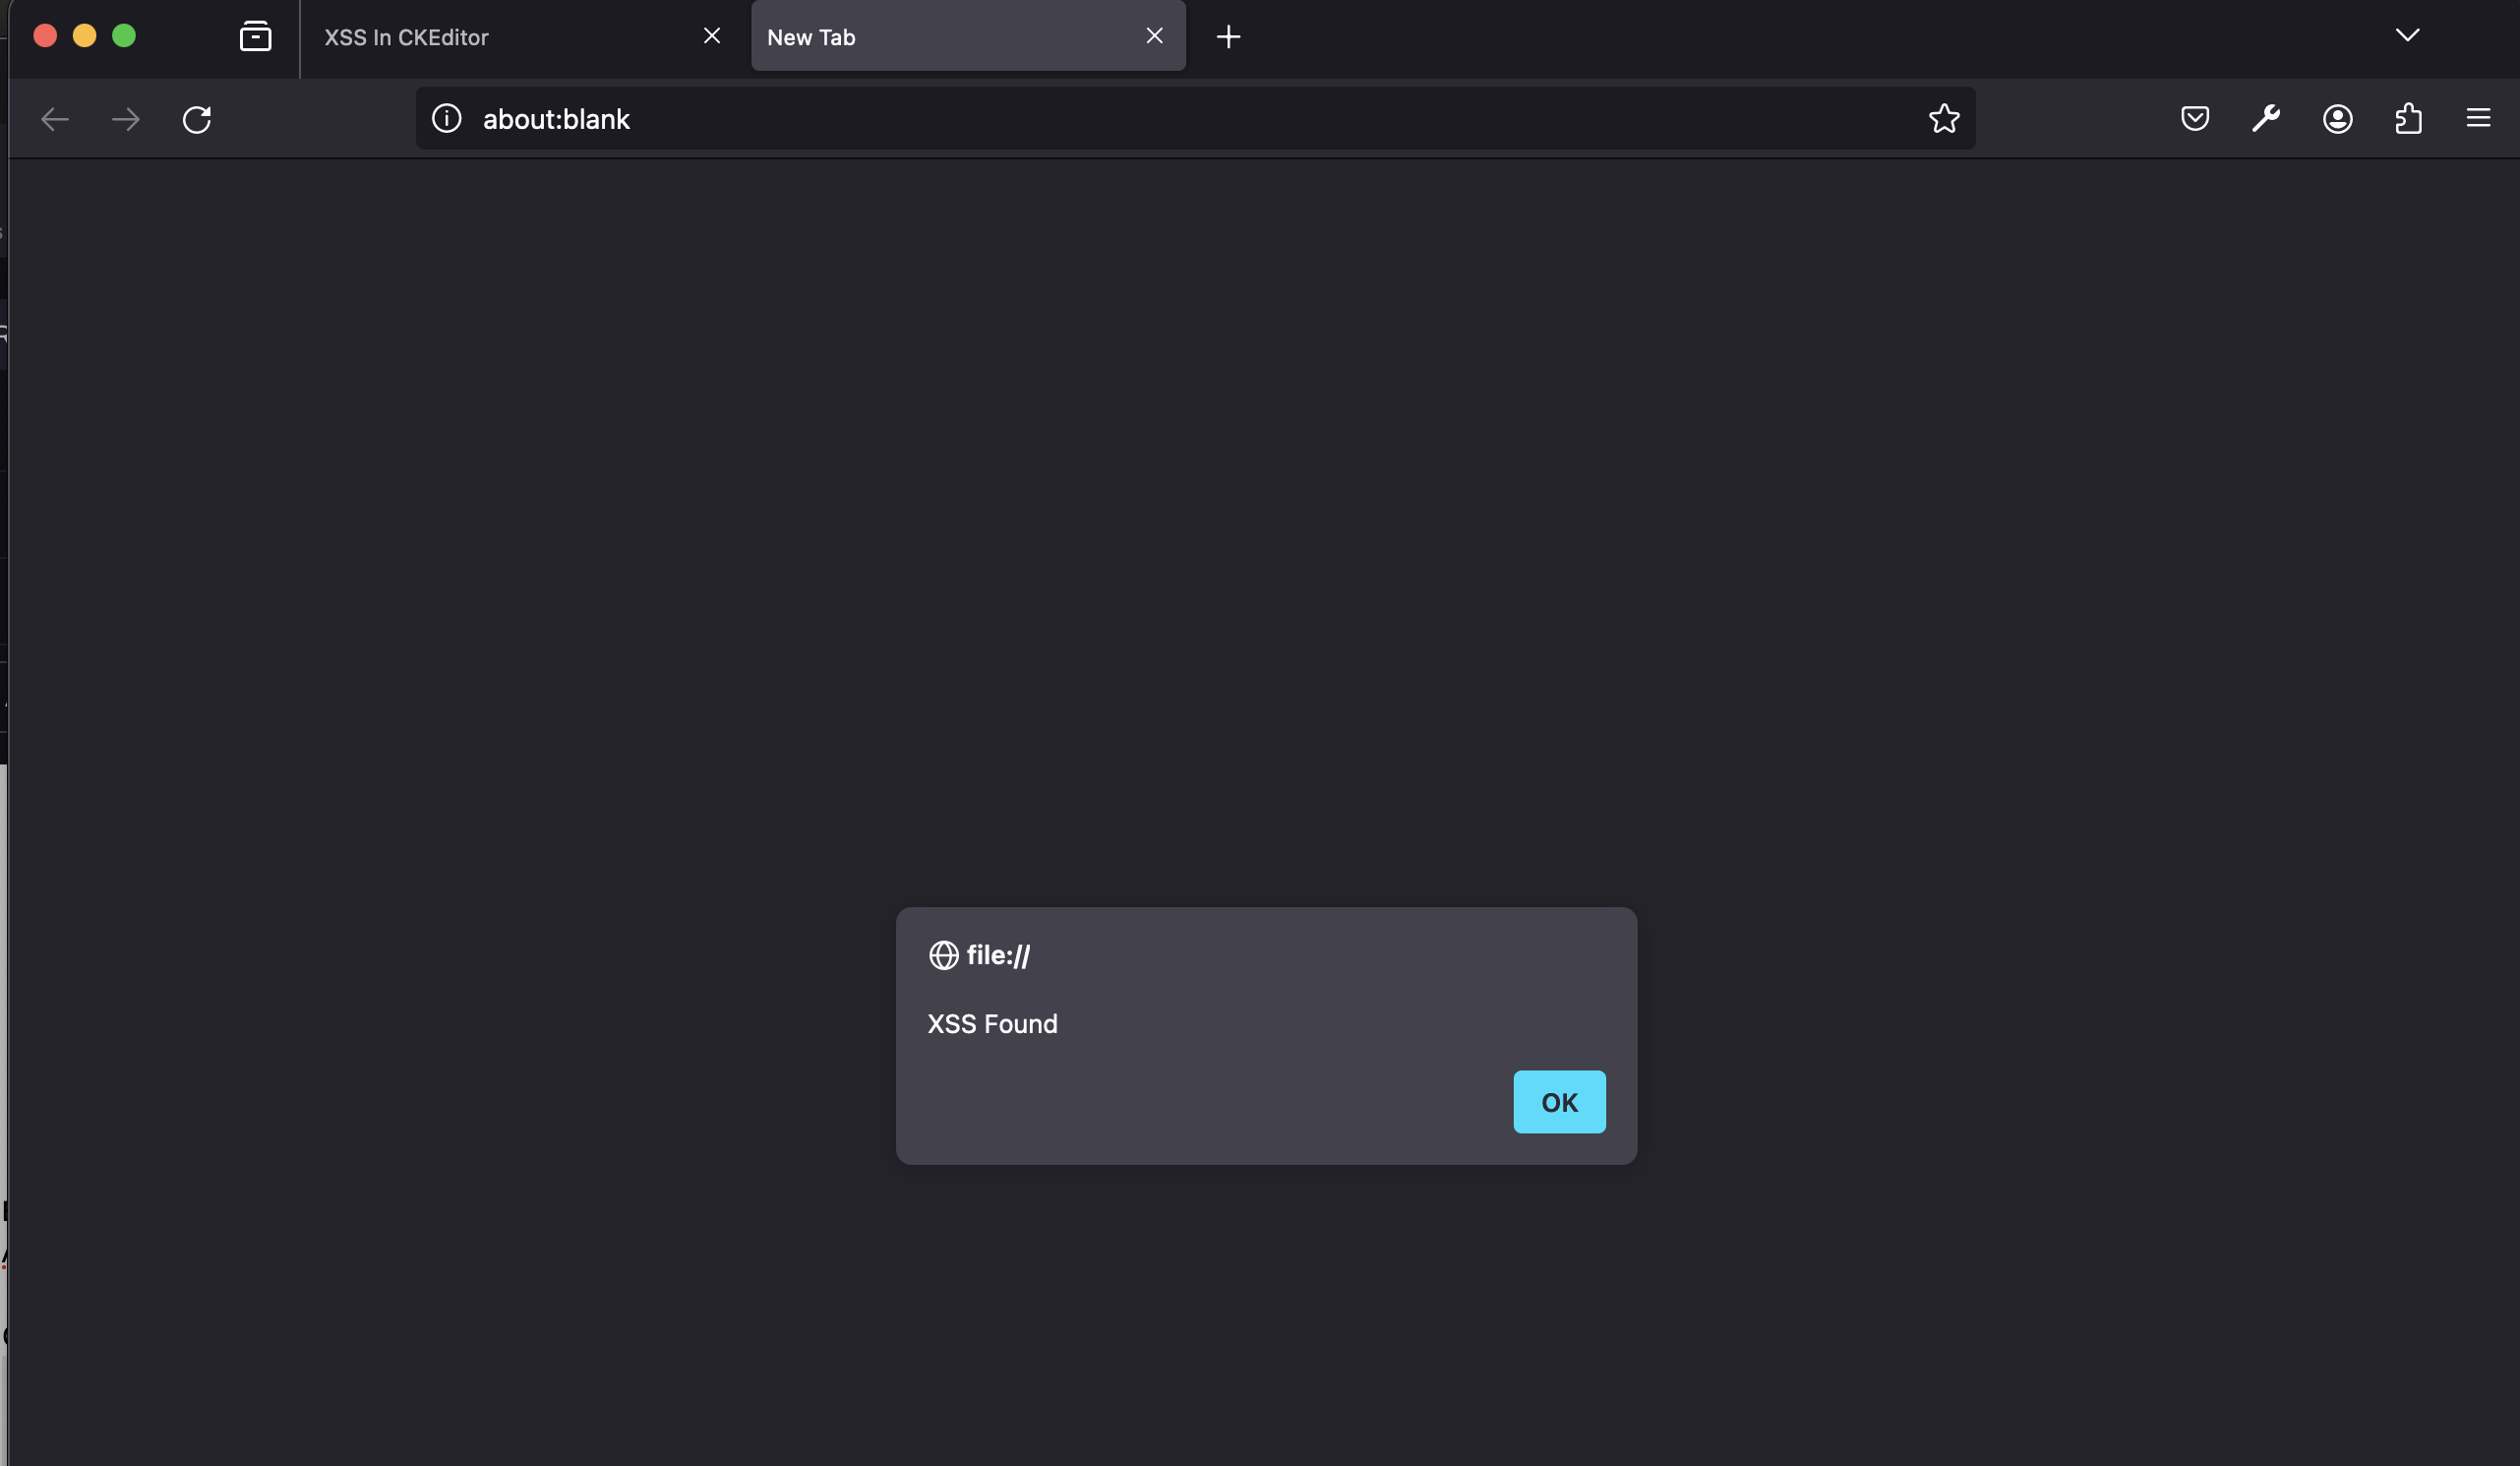
  3. Attivare l'XSS:

    • Fare clic sul collegamento ipertestuale all'interno dell'editor.
    • Osservare che il payload XSS viene attivato, producendo una finestra di avviso in una nuova scheda.

    Screenshot dell'XSS attivato

Istruzioni di configurazione

È possibile configurare una propria istanza locale per testare questa vulnerabilità seguendo i passaggi riportati di seguito.

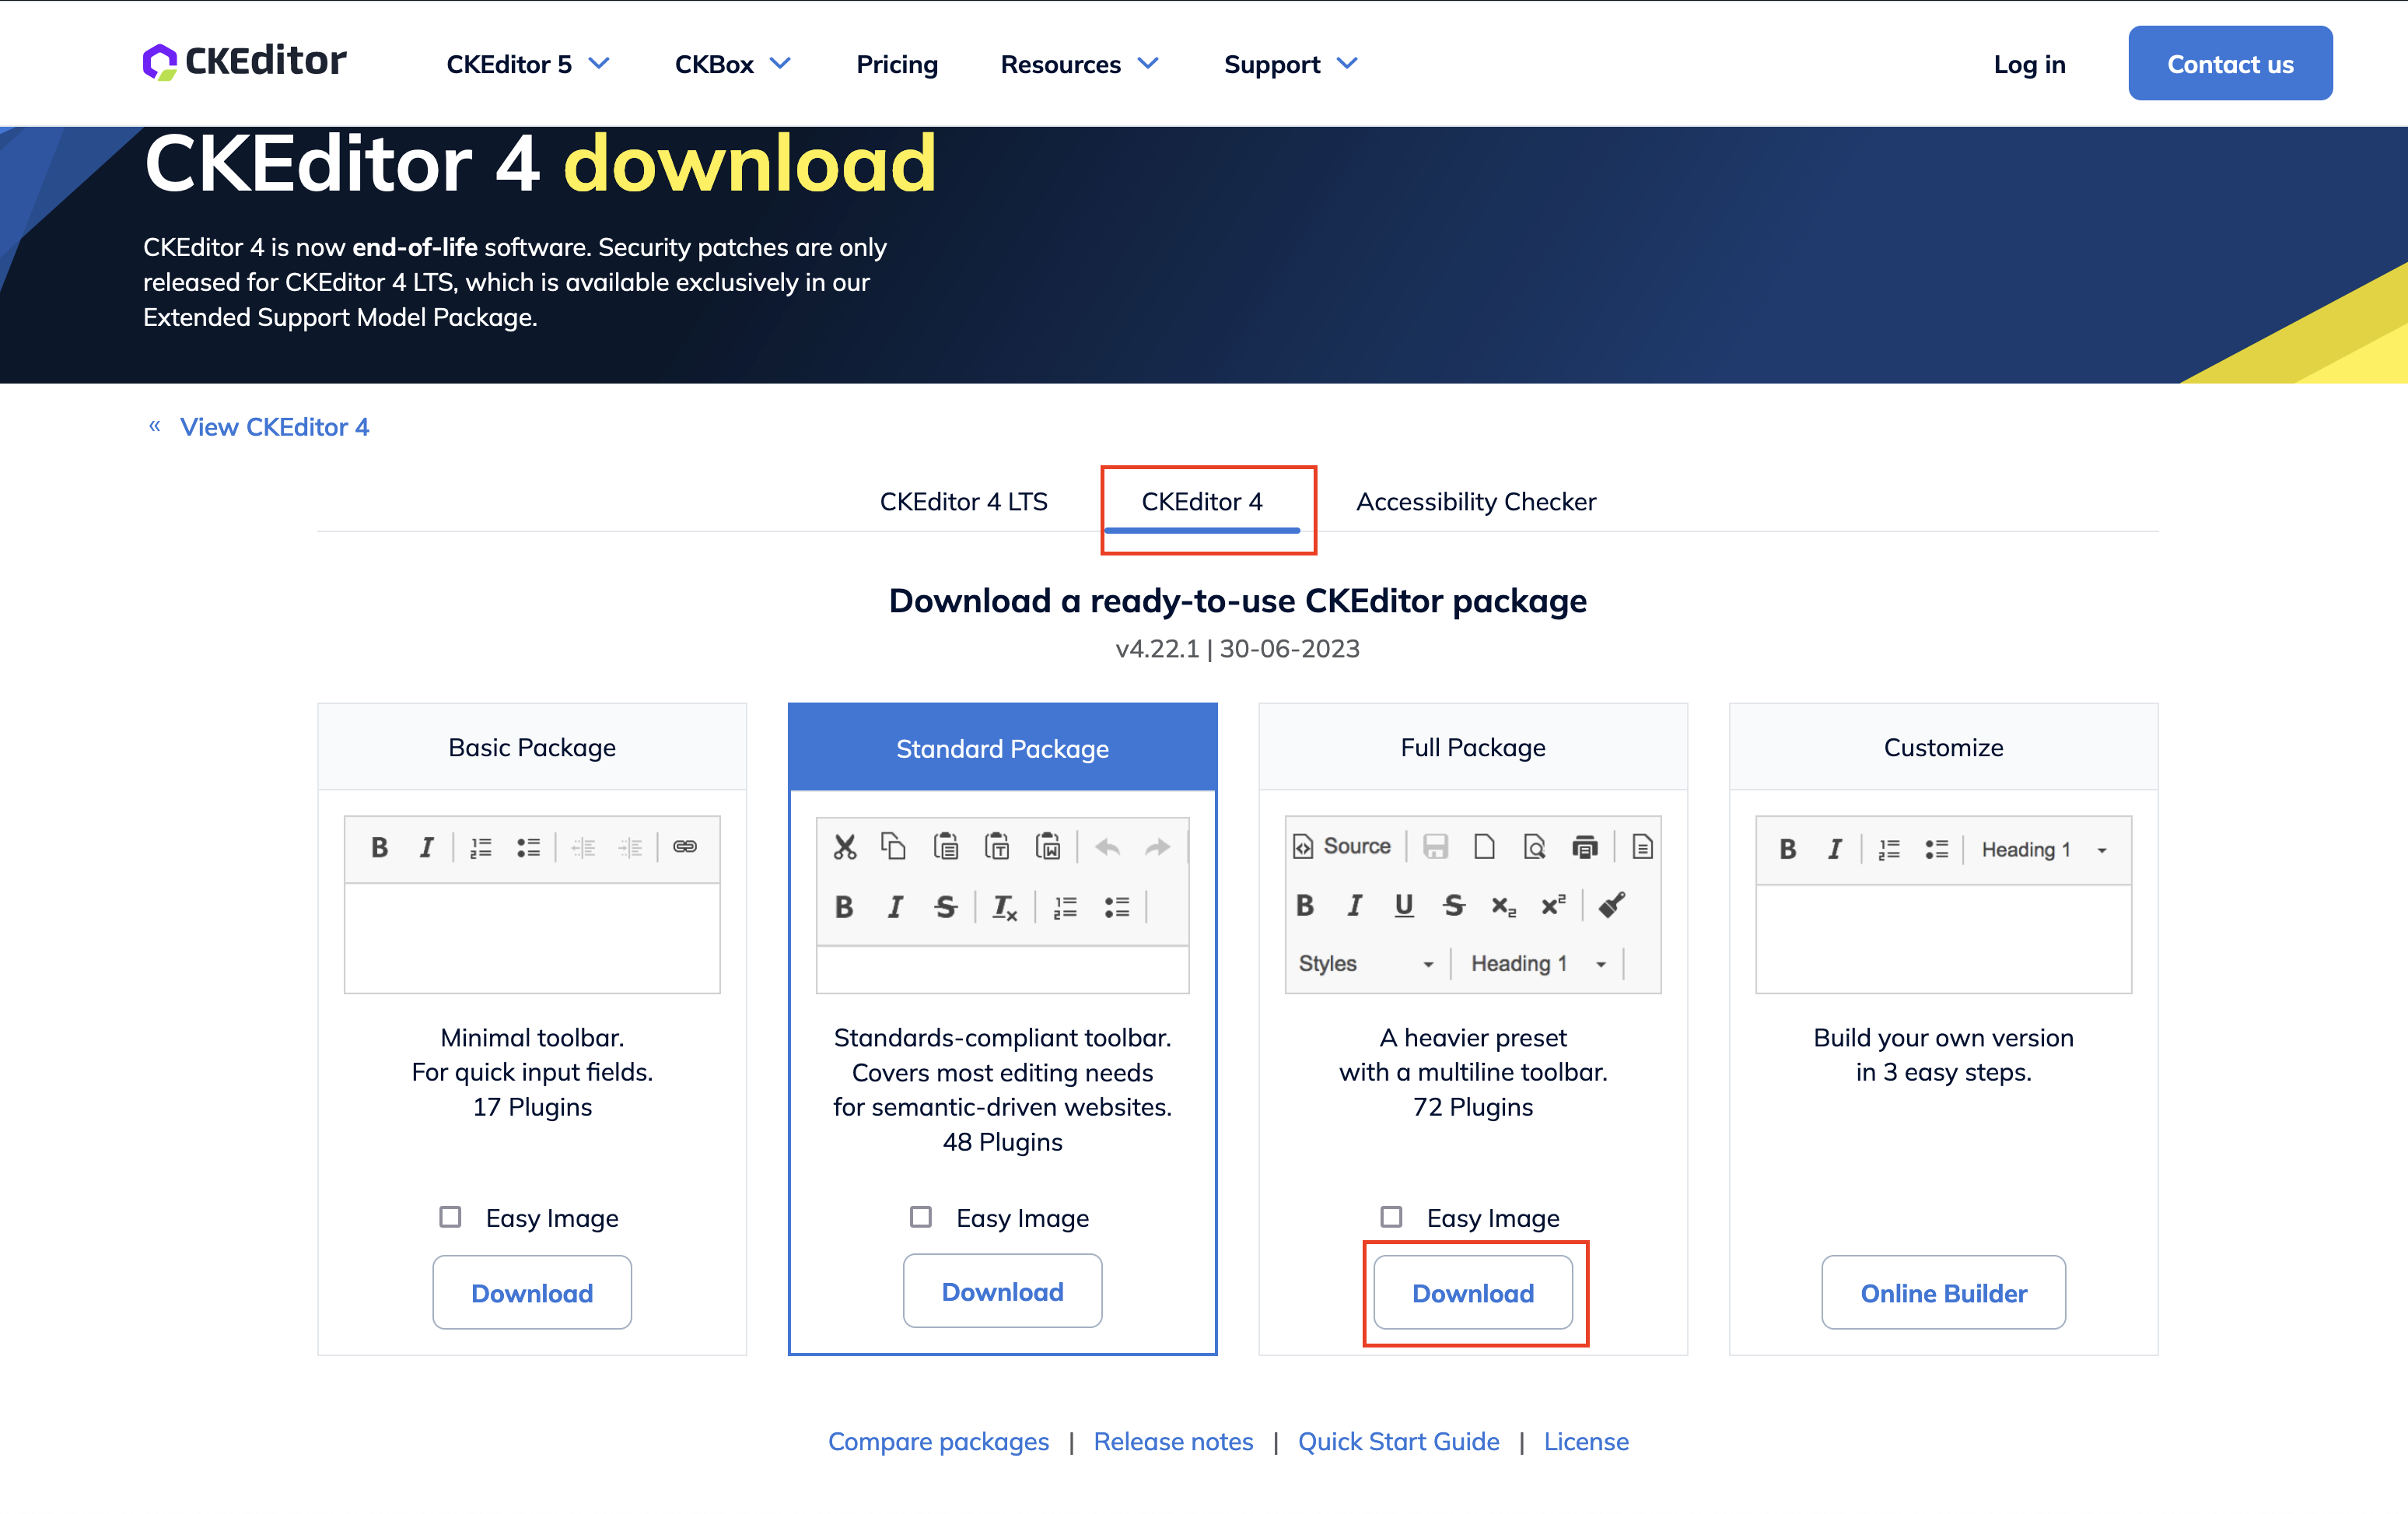
  1. Scaricare CKEditor 4:

    • Scaricare l'edizione Open-Source Full-Package di CKEditor 4.

    Download

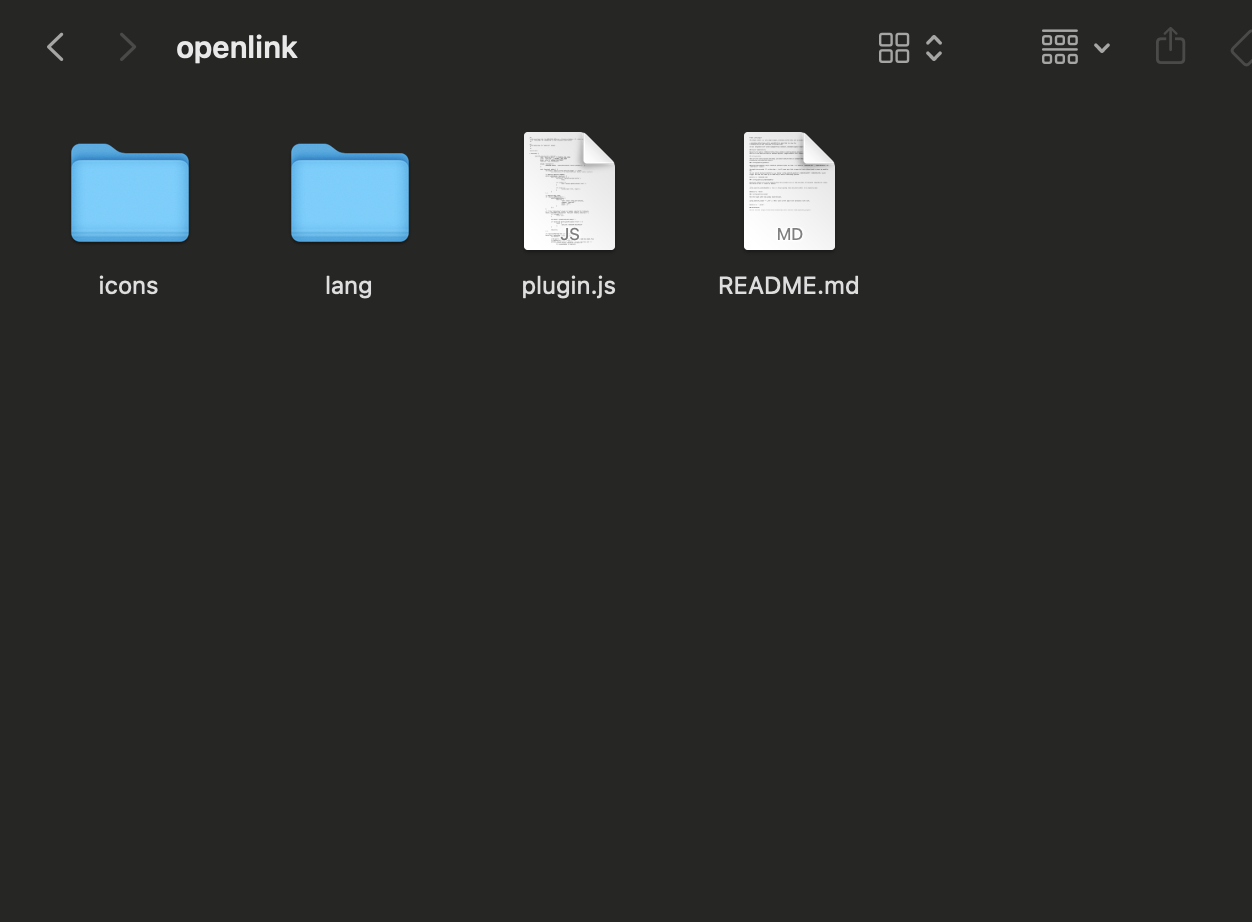
  2. Installare il plugin Open Link:

    • Scaricare il plugin Open Link versione 1.0.4 da qui.
    • Estrarre e collocare il contenuto nella directory ckeditor/plugins/openlink.

    OpenLink

  3. Aggiornare la configurazione per includere il plugin OpenLink:

    • Modificare il file config.js di CKEditor aggiungendo le seguenti righe alla fine:
    config.extraPlugins = 'openlink';
    config.linkShowTargetTab = false; // Hide link target tab
    config.openlink_modifier = 0; // No modifier for opening links
    config.openlink_enableReadOnly = true; // Allow links to open in read-only mode
    
    • Esempio config.js:
    CKEDITOR.editorConfig = function( config ) {
        // Define changes to default configuration here.
        config.extraPlugins = 'openlink';
        config.linkShowTargetTab = false;
        config.openlink_modifier = 0;
        config.openlink_enableReadOnly = true;
    };
    
  4. Includere CKEditor nell'HTML:

    • Assicurati che la libreria CKEditor sia inclusa nel tuo file HTML.
    <!DOCTYPE html>
    <html>
    <head>
        <script src="path/to/ckeditor/ckeditor.js"></script>
    </head>
    <body>
        <textarea name="editor1" id="editor1"></textarea>
        <script>
            CKEDITOR.replace('editor1');
        </script>
    </body>
    </html>
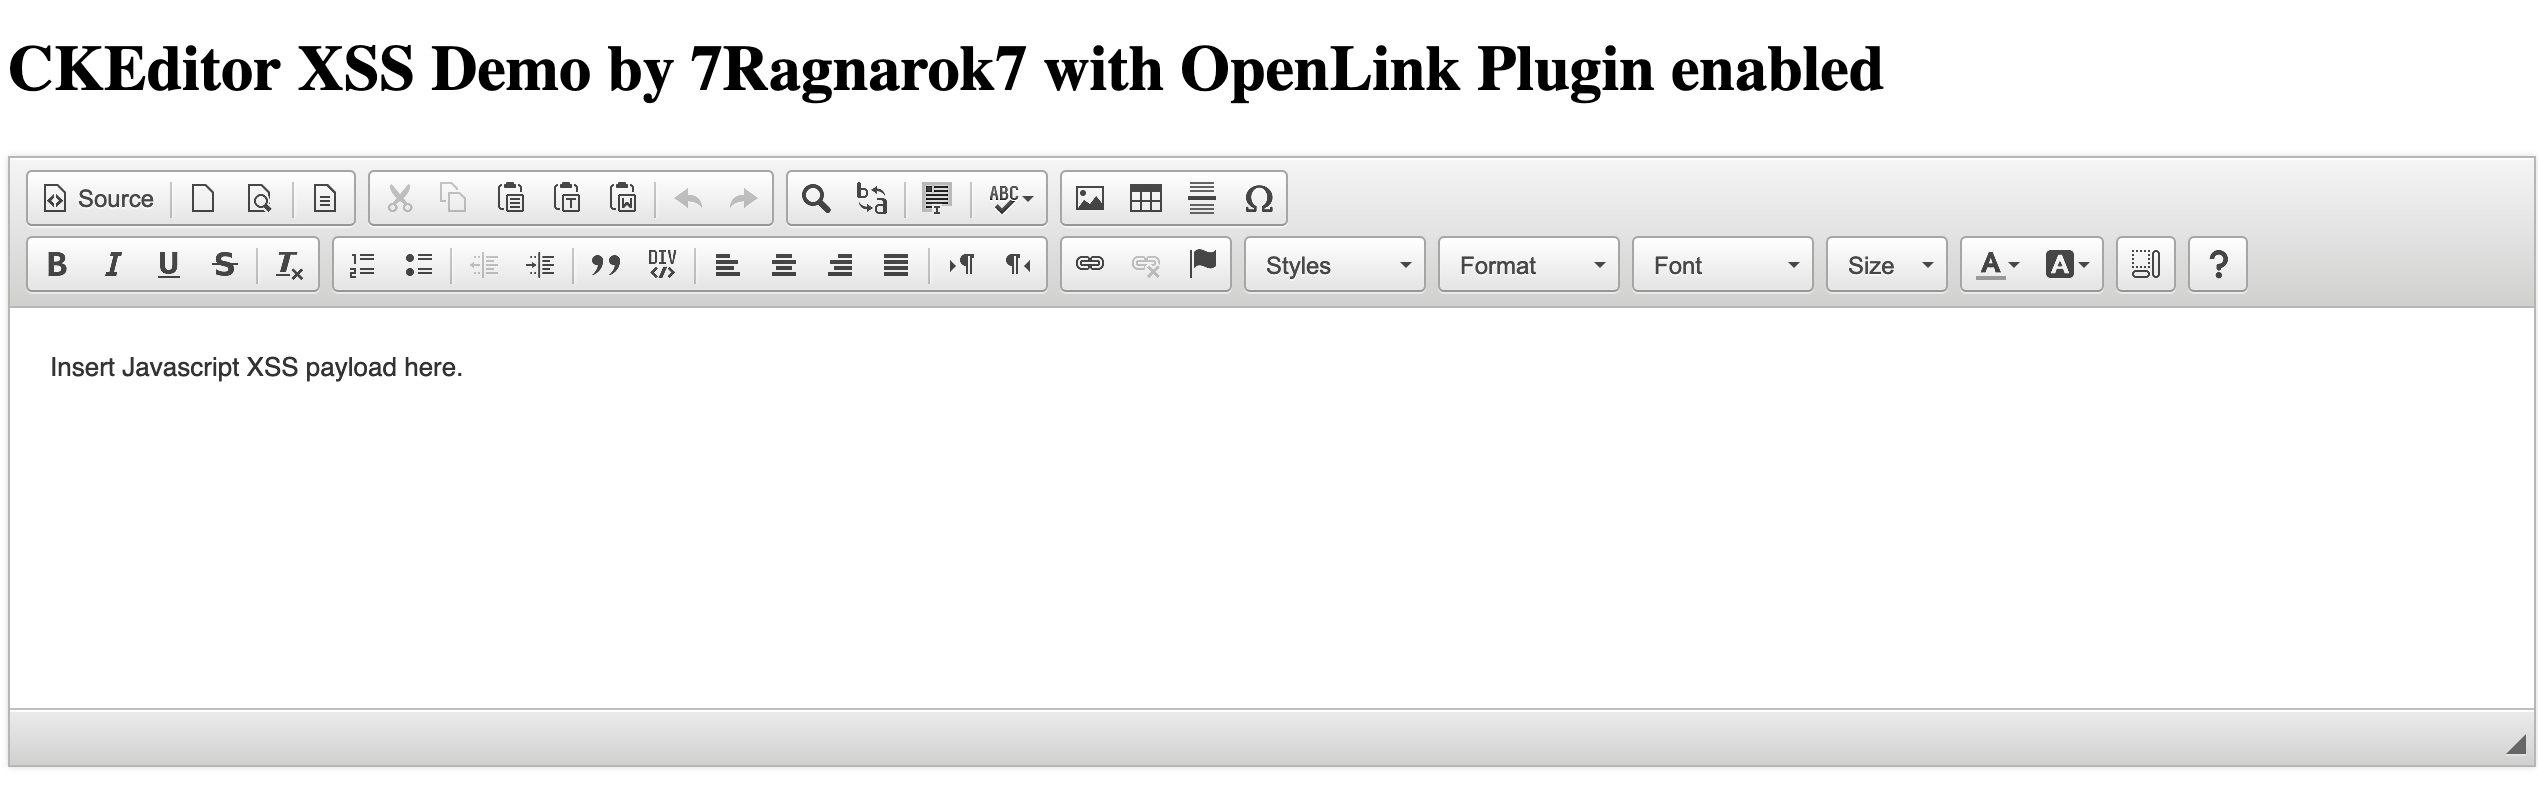
    

    Demo Page Screenshot

Conclusione

Questa vulnerabilità è stata scoperta nella code base del plugin Open Link e non nella codebase di CKEditor 4. Il POC sopra riportato dimostra lo sfruttamento di una vulnerabilità XSS tramite il plugin Open Link in CKEditor 4.*.*. La falla consente l'esecuzione arbitraria di JavaScript tramite link appositamente predisposti, rappresentando un rischio significativo per la sicurezza.

Advisory

  • L'advisory ufficiale del manutentore del plugin Open Link è disponibile all'indirizzo https://github.com/mlewand/ckeditor-plugin-openlink/security/advisories/GHSA-rhxf-gvmh-hrxm.

Avviso aggiuntivo

  • Si noti che se si desidera visualizzare il contenuto dell'editor altrove, è necessario filtrarlo sempre in modo appropriato.
  • Per quanto riguarda l'attributo onclick sui link, è possibile disabilitarlo tramite l'opzione di configurazione config.disallowedContent:
config.disallowedContent = 'a[onclick]';

Link importanti

  • https://github.com/mlewand/ckeditor-plugin-openlink/security/advisories/GHSA-rhxf-gvmh-hrxm
  • https://nvd.nist.gov/vuln/detail/CVE-2024-37888
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-37888
  • https://7ragnarok7.github.io/CVE-2024-37888/
Scarica lo strumento