
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/0xless/cve-2022-44900-demo-lab
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneLab e Pratica
GitHub0xless/cve-2022-44900-demo-lab

CVE-2022-44900-demo-lab

Demo webapp vulnerabile a CVE-2022-44900

Vedi Repository
14110 mesi faNon ancora revisionato
Condividi

CVE-2022-44900 Laboratorio dimostrativo

Webapp dimostrativa vulnerabile a CVE-2022-44900.

CVE-2022-44900 è una vulnerabilità di directory traversal nella funzione SevenZipFile.extractall() della libreria Python py7zr versione 0.20.0 e precedenti che consente a un attaccante di leggere e scrivere file arbitrari sulla macchina locale tramite l'estrazione di un archivio 7z malintenzionato.

Per sfruttare la vulnerabilità CVE-2022-44900, un attaccante deve creare un archivio 7z malevolo contenente un symlink per ottenere una lettura arbitraria di file e un file con un nome contenente un payload di path traversal per ottenere una scrittura arbitraria di file.

Maggiori dettagli su: https://lessonsec.com/cve/cve-2022-44900/
Usa slip per generare archivi malevoli: https://github.com/0xless/slip

Per iniziare

Per eseguire la webapp vulnerabile puoi creare un container Docker o eseguire solo il server.
Nel caso tu decida di eseguire solo il server, devi eseguire:

pip3 install py7zr==0.20.0

Per installare la versione vulnerabile di py7zr.

Quindi esegui semplicemente l'applicazione con:

python3 slipper.py

E la webapp sarà disponibile su localhost:9999.

Per creare il contenitore, usa il dockerfile per creare l'immagine slipper. Quindi crea un contenitore con rete host esponendo la porta 9999. Proprio come l'altro metodo di installazione, questo ti permetterà di raggiungere la webapp su localhost:9999.

Il sito apparirà così: homepage-screenshot
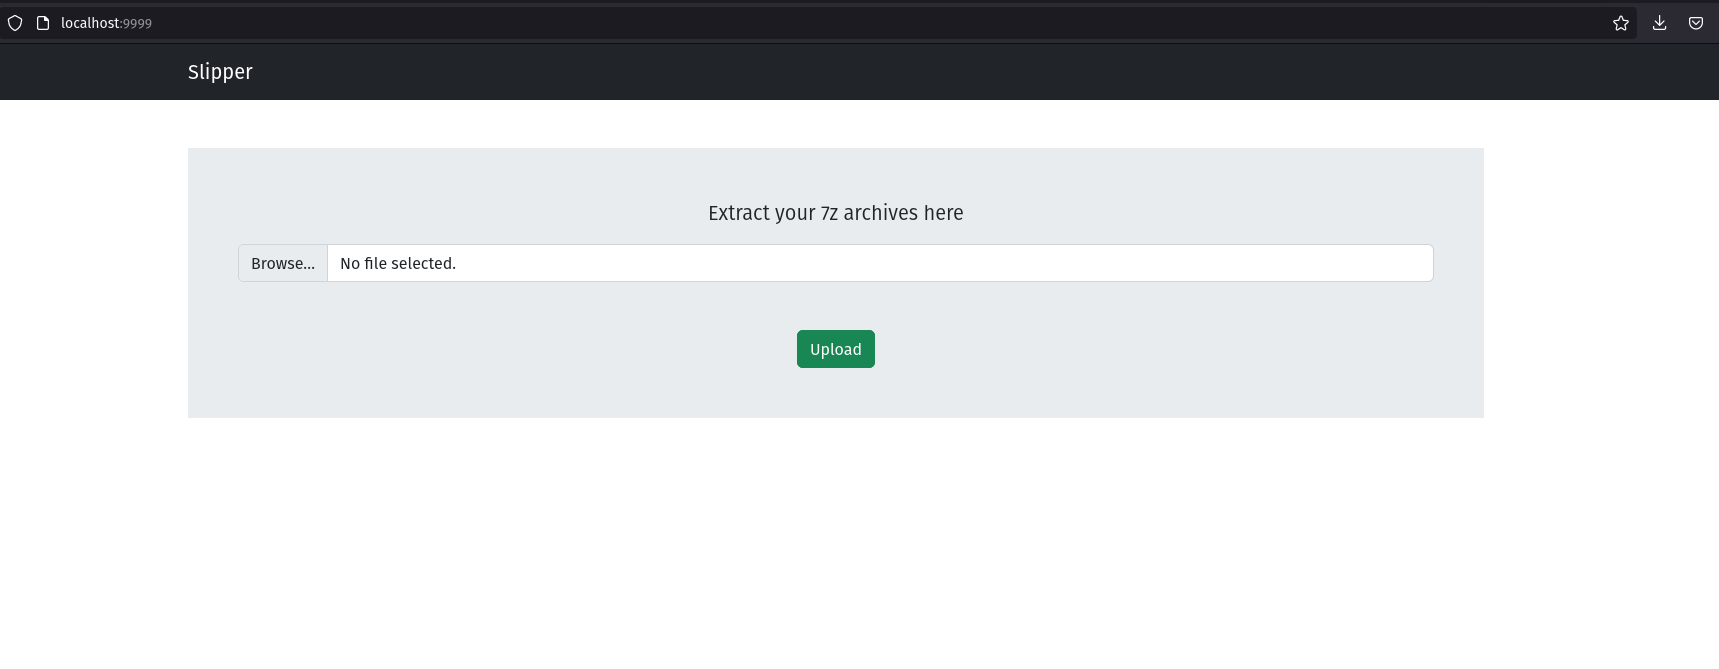
Ora puoi estrarre file e tentare di sfruttare questo laboratorio.

Note

La webapp non è pensata per essere aperta al pubblico; è probabilmente vulnerabile ad altre vulnerabilità e non gestisce correttamente ogni errore (come ci si aspetterebbe da un sito web normale). Assicurati di utilizzare questo software in modo sicuro.

Licenza

Questo progetto è concesso in licenza GPL-3.0 Licenza.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    297

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





