Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-63030 — CVE-2026-63030 | Kitploit
Strumenti/GitHubGitHub/0xblackash/cve-2026-63030
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration TestingApprendimento e Formazione
GitHub0xblackash/cve-2026-63030

CVE-2026-63030

CVE-2026-63030

Vedi Repository
1354 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    350
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    292

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

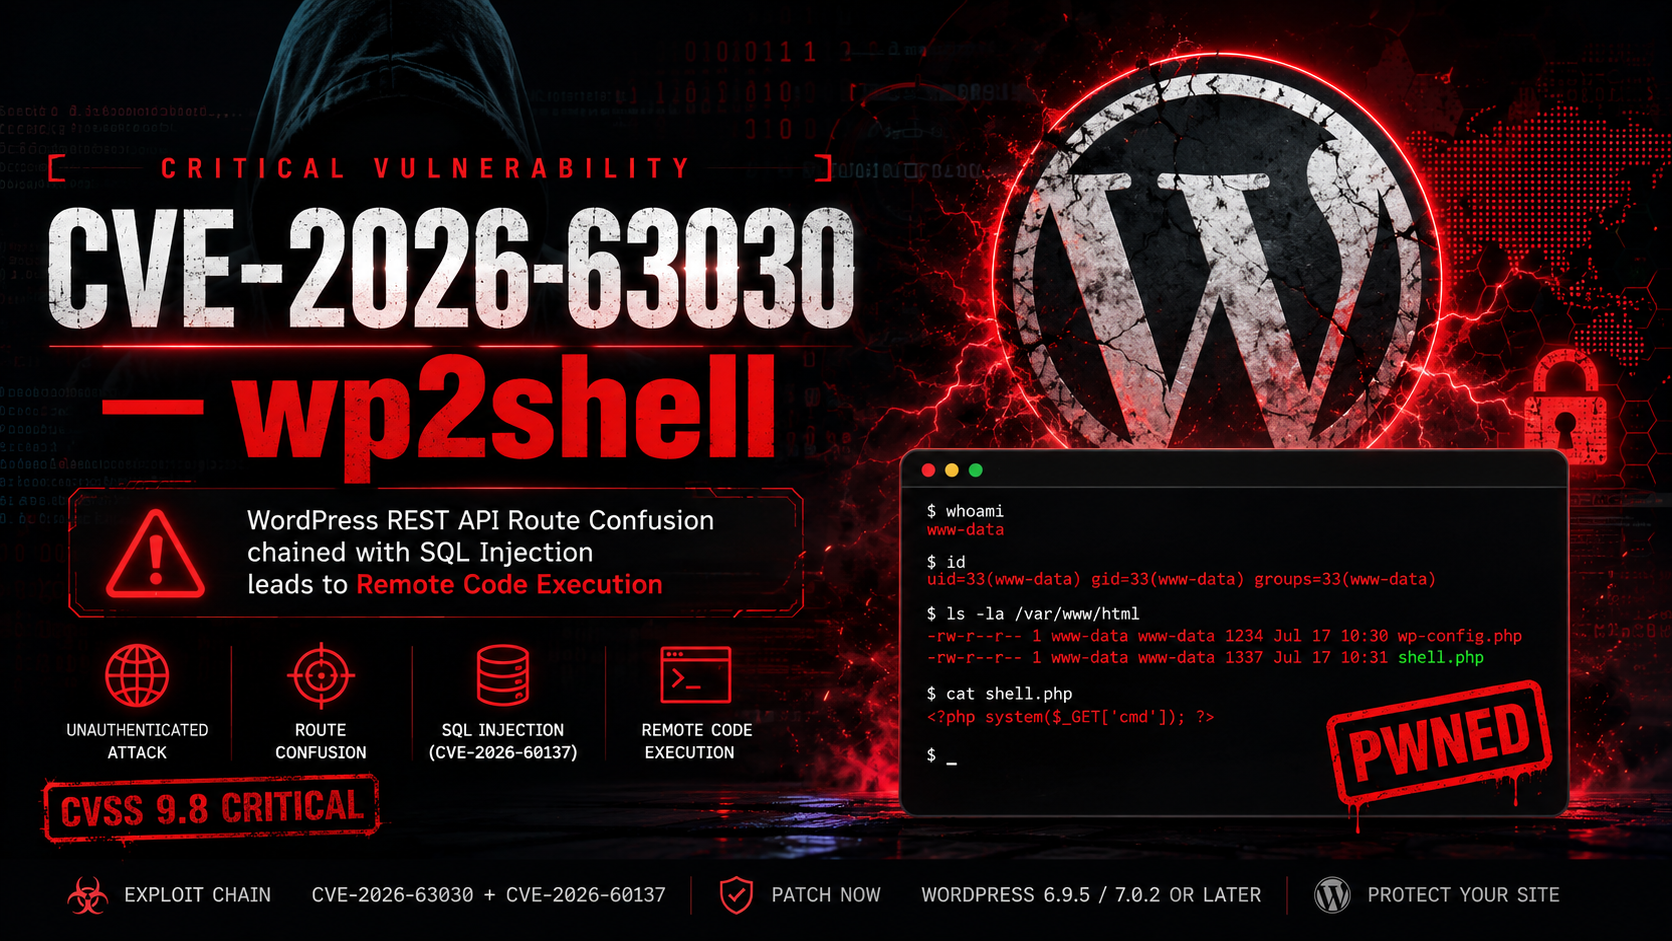
🚨 CVE-2026-63030 — WP2Shell

Confusione delle Route della REST API di WordPress → Esecuzione di Codice Remota

ChatGPT Image Jul 18, 2026, 05_35_26 PM

Una vulnerabilità Critica del WordPress Core che consente la confusione delle route della REST API, combinabile con l'SQL Injection per ottenere l'esecuzione di codice remota non autenticata.


📖 Panoramica

CVE-2026-63030 è una vulnerabilità Critica che colpisce WordPress Core.

Il problema risiede nell'endpoint Batch della REST API, dove una gestione impropria delle route può portare a confusione delle route. Sebbene la vulnerabilità da sola non sia sufficiente per una compromissione totale, può essere combinata con CVE-2026-60137 (SQL Injection in WP_Query) per ottenere l'esecuzione di codice remota (RCE) non autenticata.

Repository didattico per la ricerca difensiva e l'analisi delle vulnerabilità.


✨ Funzionalità

  • 🔥 Analisi della Vulnerabilità Critica
  • 📖 Analisi Tecnica
  • ⚔ Visualizzazione della Catena di Attacco
  • 🛡 Linee Guida per il Rilevamento
  • 🚑 Raccomandazioni per la Mitigazione
  • 📚 Riferimenti
  • 📂 Struttura Pulita del Repository GitHub

📊 Dettagli della Vulnerabilità

ProprietàValore
CVECVE-2026-63030
FornitoreWordPress
ComponenteWordPress Core
Vettore di AttaccoRete
Privilegi RichiestiNessuno (catena)
Interazione UtenteNessuna
ImpattoEsecuzione di Codice Remota
GravitàCritica
CVSS9.8
StatoCorretto

🧠 Causa Principale

La vulnerabilità deriva dalla gestione impropria della risoluzione delle route dell'endpoint Batch della REST API, consentendo agli aggressori di manipolare l'elaborazione delle richieste.

Se combinata con CVE-2026-60137, l'attacco può evolvere dalla confusione delle route all'SQL Injection e, infine, all'esecuzione di codice remota.


⚔ Catena di Attacco

Internet
    │
    ▼
REST API Batch Endpoint
    │
    ▼
Route Confusion
    │
    ▼
Unexpected Endpoint Resolution
    │
    ▼
SQL Injection (CVE-2026-60137)
    │
    ▼
Database Manipulation
    │
    ▼
Remote Code Execution
    │
    ▼
Complete Site Compromise

💥 Impatto

Uno sfruttamento riuscito può comportare:

  • Esecuzione di Codice Remota
  • Compromissione Totale del Sito WordPress
  • Compromissione del Database
  • Accesso Amministrativo
  • Distribuzione di Web Shell
  • Installazione di Malware
  • Furto di Credenziali
  • Backdoor Persistenti

🛡 Mitigazione

Aggiorna immediatamente a:

  • ✅ WordPress 6.9.5
  • ✅ WordPress 7.0.2
  • ✅ Qualsiasi release supportata più recente

Raccomandazioni aggiuntive:

  • Limita l'esposizione non necessaria della REST API.
  • Distribuisci un Web Application Firewall (WAF).
  • Abilita il monitoraggio continuo dei log.
  • Verifica gli account amministratore.
  • Rimuovi plugin e temi sconosciuti.
  • Monitora l'integrità dei file.

🔍 Rilevamento

Gli indicatori di un possibile sfruttamento includono:

POST /wp-json/batch/v1

Unexpected REST API requests

Abnormal SQL errors

Unknown administrator accounts

Recently modified PHP files

Suspicious outbound network traffic

📂 Struttura del Repository

CVE-2026-63030
│
├── README.md
├── LICENSE
├── assets
│   └── banner.png
├── docs
│   ├── analysis.md
│   ├── timeline.md
│   ├── mitigation.md
│   └── references.md
├── detection
│   ├── yara
│   ├── sigma
│   └── iocs.md
└── screenshots

📚 Riferimenti

  • NIST National Vulnerability Database
  • WordPress Security Advisory
  • WordPress Core Release Notes
  • Documentazione di CVE-2026-60137

⚠️ Dichiarazione di Non Responsabilità

Questo repository non contiene codice di exploit.

È destinato esclusivamente a:

  • Ricercatori di Sicurezza
  • Responder agli Incidenti
  • Blue Team
  • Studenti
  • Amministratori di Sistema
  • Professionisti della Sicurezza Difensiva

Le informazioni fornite sono esclusivamente a scopo educativo e difensivo.


⭐ Metti una stella a questo repository se lo hai trovato utile!

Creato con ❤️ per la Community di Cybersecurity

Scarica lo strumento