Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-27876 — CVE-2026-27876 | Kitploit
Strumenti/GitHubGitHub/0xblackash/cve-2026-27876
Analisi delle VulnerabilitàAnalisi del CodiceExploitSfruttamento di Applicazioni WebPenetration TestingRed Teaming
GitHub0xblackash/cve-2026-27876

CVE-2026-27876

CVE-2026-27876

Vedi Repository
3397 mesi faNon ancora revisionato
Condividi

🚨 CVE-2026-27876 - Grafana RCE Critica tramite SQL Expressions

Grafana Zero-Day Vulnerability

Grafana Severity CVSS

Una vulnerabilità concatenata che consente la scrittura arbitraria di file tramite SQL Expressions, portando alla completa Esecuzione di Codice Remota (RCE) sull'host.


📋 Panoramica

ID CVE: CVE-2026-27876
Severità: Critica (CVSS v3.1: 9.1)
Pubblicata: 27 marzo 2026
CWE: CWE-94 (Controllo improprio della generazione di codice / Code Injection)

La funzionalità SQL Expressions di Grafana (introdotta/reimplementata nella v11.6.0 con sintassi simile a MySQL) consente agli utenti di trasformare i dati delle query utilizzando SQL familiare. Tuttavia, questa capacità ha inavvertitamente permesso scritture arbitrarie di file sul filesystem. Quando concatenata con componenti specifici (incluso un plugin Enterprise di Grafana), questo porta a esecuzione di codice arbitrario remota (RCE).

Gli attaccanti con permessi sufficienti possono sovrascrivere file critici (ad es. driver Sqlyze o configurazioni delle sorgenti dati AWS), ottenendo potenzialmente una connessione SSH all'host Grafana.

Nota: La funzionalità sottostante esiste in Grafana OSS, ma la catena di exploit completa spesso coinvolge componenti del plugin Enterprise. Si consiglia vivamente a tutti gli utenti di aggiornare per prevenire futuri vettori di attacco.
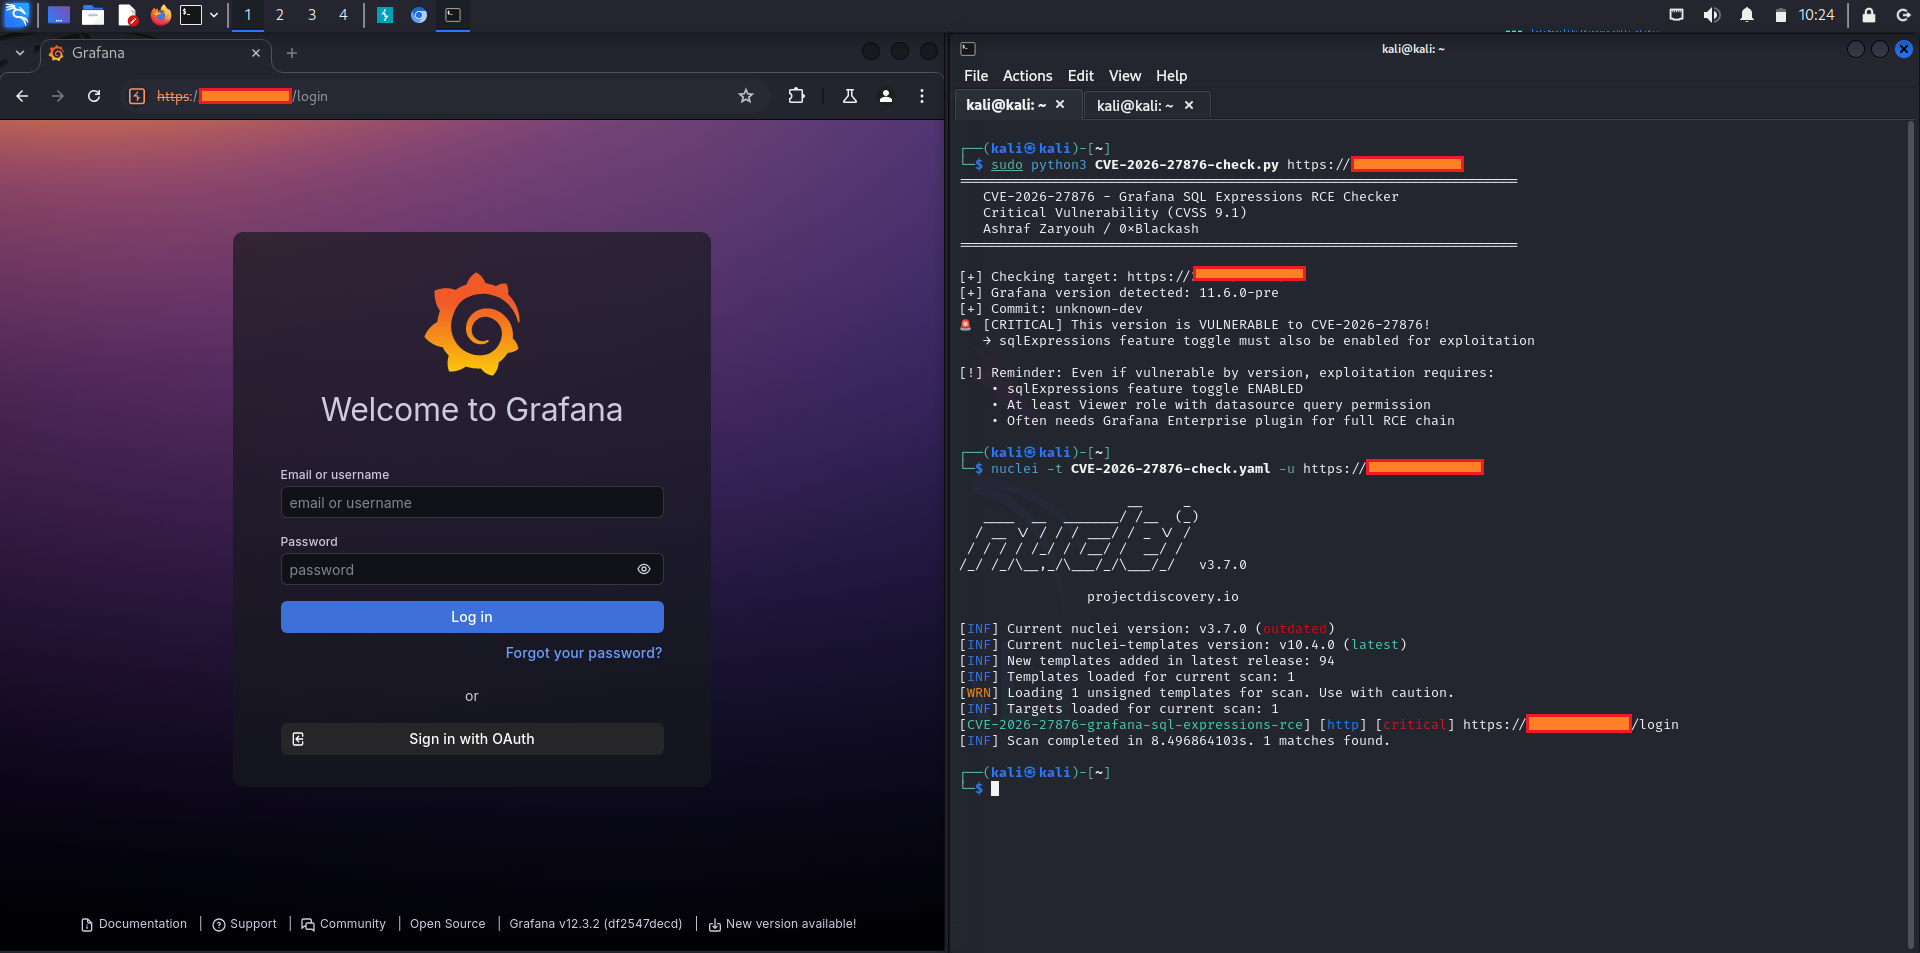

⚡ Impatto

  • Esecuzione di codice remota sul server/host Grafana
  • Possibile compromissione completa del sistema (furto di dati, persistenza, movimento laterale)
  • La catena confermata può portare all'accesso SSH
  • Colpisce gli ambienti di monitoraggio/visualizzazione con alto impatto aziendale
cve-2026-27876 1

Prerequisiti per lo sfruttamento:

  • Il feature toggle sqlExpressions deve essere abilitato
  • L'attaccante deve avere accesso per eseguire query sulle sorgenti dati (ruolo Viewer o superiore)

Vettore di attacco: Rete (AV:N)
Complessità dell'attacco: Bassa (AC:L)
Privilegi richiesti: Alti (PR:H)
Interazione dell'utente: Nessuna (UI:N)
Scope: Modificato (S:C)
Riservatezza/Integrità/Disponibilità: Alta (C:H/I:H/A:H)


📌 Versioni interessate

  • Grafana dalla v11.6.0 in poi (fino alle release corrette)
  • Colpisce in particolare le istanze con sqlExpressions abilitato

Il coinvolgimento del plugin Enterprise è stato segnalato in diversi report per la catena completa.


✅ Versioni corrette

Aggiornate immediatamente a una delle seguenti release corrette:

BranchVersione corretta
Latest12.4.2
12.312.3.6
12.212.2.8
12.112.1.10
11.611.6.14

I link per il download sono disponibili sul sito ufficiale di Grafana.


🛡️ Mitigazione e soluzioni alternative

Raccomandazione principale

Aggiornare a una versione corretta il prima possibile.

Soluzioni alternative temporanee (se l'aggiornamento è ritardato)

  1. Disabilitare il feature toggle sqlExpressions (singolo passo più efficace)
  2. Se si utilizza Sqlyze: aggiornare alla v1.5.0+ o disabilitarlo
  3. Disabilitare tutte le sorgenti dati AWS (se presenti)

⚠️ Le soluzioni alternative possono influire sulla funzionalità e non eliminano completamente il rischio in tutti gli scenari.

Ulteriori buone pratiche

  • Verificare e limitare i permessi degli utenti per l'esecuzione di query sulle sorgenti dati
  • Rivedere e ridurre al minimo i plugin installati
  • Monitorare attività di query anomale o modifiche ai file nelle directory di Grafana
  • Applicare segmentazione di rete e autenticazione forte

🕒 Cronologia

  • 2025-02-06: La funzionalità SQL Expressions è stata reimplementata e rilasciata nella v11.6.0
  • 2026-02-23: Dichiarato incidente interno; Grafana Cloud è stata corretta poco dopo
  • 2026-03-09: Rilascio privato per i clienti in embargo
  • 2026-03-25/26: Divulgazione pubblica e release di sicurezza
  • 27 marzo 2026: Pubblicazione del CVE

Scoperto da: Liad Eliyahu (Head of Research at Miggo Security) tramite il programma bug bounty di Grafana Labs. Divulgazione responsabile riconosciuta.


🔗 Riferimenti

  • Blog ufficiale della release di sicurezza di Grafana: https://grafana.com/blog/grafana-security-release-critical-and-high-severity-security-fixes-for-cve-2026-27876-and-cve-2026-27880/
  • Pagina CVE di Red Hat: https://access.redhat.com/security/cve/cve-2026-27876
  • Dettagli NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-27876
  • Correlato: CVE-2026-27880 (DoS non autenticato tramite OpenFeature)

📢 Rimanete al sicuro

Aggiornate le vostre istanze Grafana oggi. Monitorate i canali ufficiali per eventuali advisory di follow-up.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →