📌 Panoramica
- CVE ID: CVE-2026-25049
- Software interessato: n8n
- Gravità: Critica
- Categoria: Controllo degli accessi improprio / Divulgazione di informazioni
Questa vulnerabilità consente l'accesso non autenticato ai dati di configurazione interni tramite un endpoint dell'API REST in alcune distribuzioni di n8n.
🧭 Indice dei contenuti
🔍 Dettagli tecnici
Nelle configurazioni vulnerabili, il seguente endpoint è accessibile senza autenticazione:
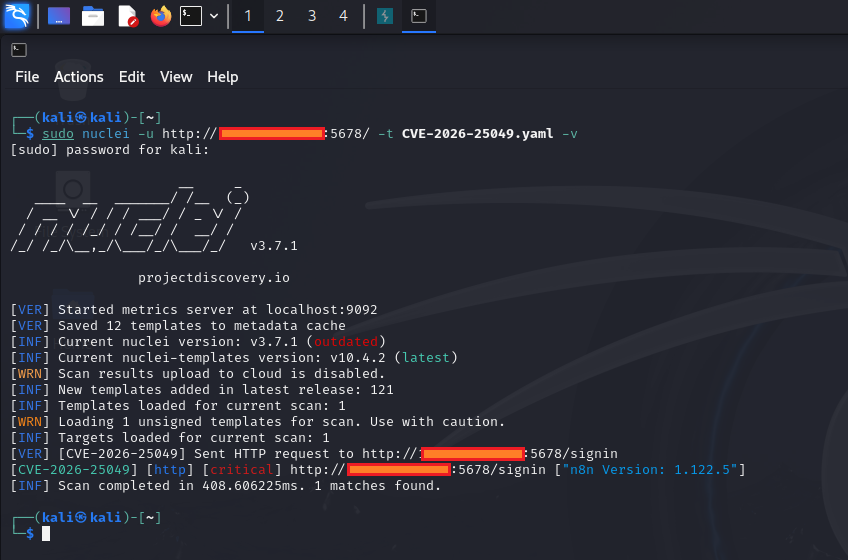
GET /rest/settings
📤 Dati esposti che possono includere
- 🔐 Metodo di autenticazione (es. login tramite email)
- 🌐 Modalità dell'istanza (es.
public)
- ⚙️ Flag di funzionalità e impostazioni di runtime
- 🧩 Metadati di configurazione dell'applicazione
Questo endpoint dovrebbe normalmente essere limitato agli utenti autenticati, ma configurazioni errate o versioni vulnerabili possono esporlo pubblicamente.
⚠️ Impatto
Pur non portando direttamente al compromesso totale del sistema, questa vulnerabilità può:
- 📡 Divulgare dettagli di configurazione sensibili
- 🧠 Consentire il fingerprinting del target
- 🔗 Facilitare il concatenamento di attacchi con altre vulnerabilità
- 🎯 Ridurre la complessità di ulteriori attacchi
💡 Anche una divulgazione limitata di informazioni può indebolire significativamente la postura di sicurezza complessiva.
📦 Versioni interessate
- Confermata su:
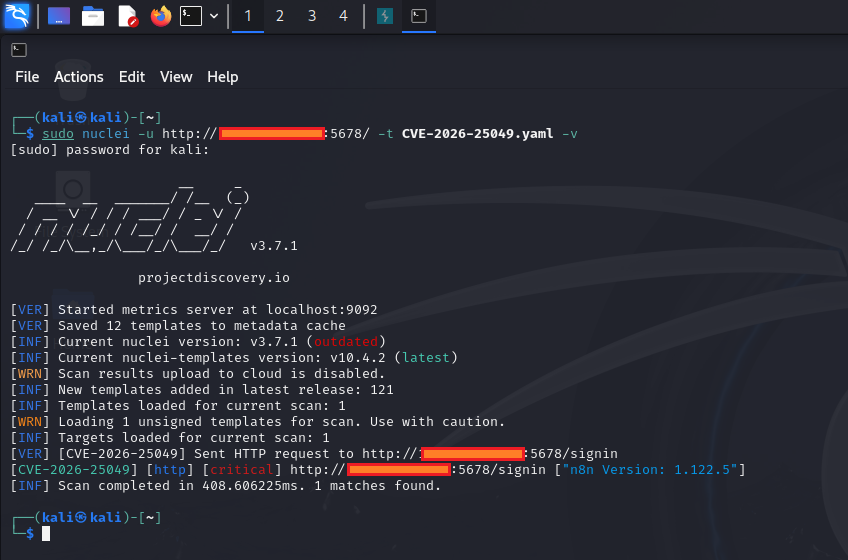
n8n v1.123.5
- Altre versioni potrebbero essere interessate a seconda della configurazione
⚠️ Verificare sempre gli advisory e i changelog ufficiali.
✅ Verifica (di alto livello)
Per verificare la vulnerabilità:
-
Invia una richiesta a:
/rest/settings
-
Osserva il comportamento della risposta.
✔️ Comportamento atteso (Sicuro)
401 Unauthorized- Autenticazione richiesta
❌ Comportamento vulnerabile
200 OK- Risposta JSON contenente i dati di configurazione
🛡️ Mitigazione
Per proteggere la tua istanza di n8n:
- 🔄 Aggiorna all'ultima versione corretta
- 🔒 Limita l'accesso alla porta
5678 (VPN, firewall, lista consentita di IP)
- 🚫 Evita di esporre n8n direttamente a internet
- 🔑 Applica meccanismi di autenticazione adeguati
- 🧱 Posiziona dietro un reverse proxy con controlli di accesso
🧠 Note sulla sicurezza
- L'esposizione dipende spesso dalla configurazione di distribuzione
- Le istanze in esecuzione in modalità pubblica sono più probabilmente interessate
- Comune in ambienti self-hosted configurati in modo errato
- Dovrebbe essere trattata come parte di una superficie di attacco più ampia
📊 Riepilogo dei rischi
| Fattore | Valutazione |
|---|
| Complessità dell'attacco | Bassa |
| Privilegi richiesti | Nessuno |
| Interazione dell'utente | Nessuna |
| Ambito dell'impatto | Parziale (Fuga di informazioni) |
| Sfruttabilità | Alta (se esposta) |
📎 Disclaimer
⚠️ Questo progetto è destinato esclusivamente a scopi educativi e test di sicurezza autorizzati.
Non testare o scansionare sistemi senza un'autorizzazione esplicita.
⭐ Contributi e utilizzo
Se lo trovi utile:
- ⭐ Metti una stella al repository
- 🛠️ Usalo in modo responsabile in laboratori o impegni autorizzati
- 📢 Condividi le conoscenze in modo etico
 0xblackash/cve-2026-25049