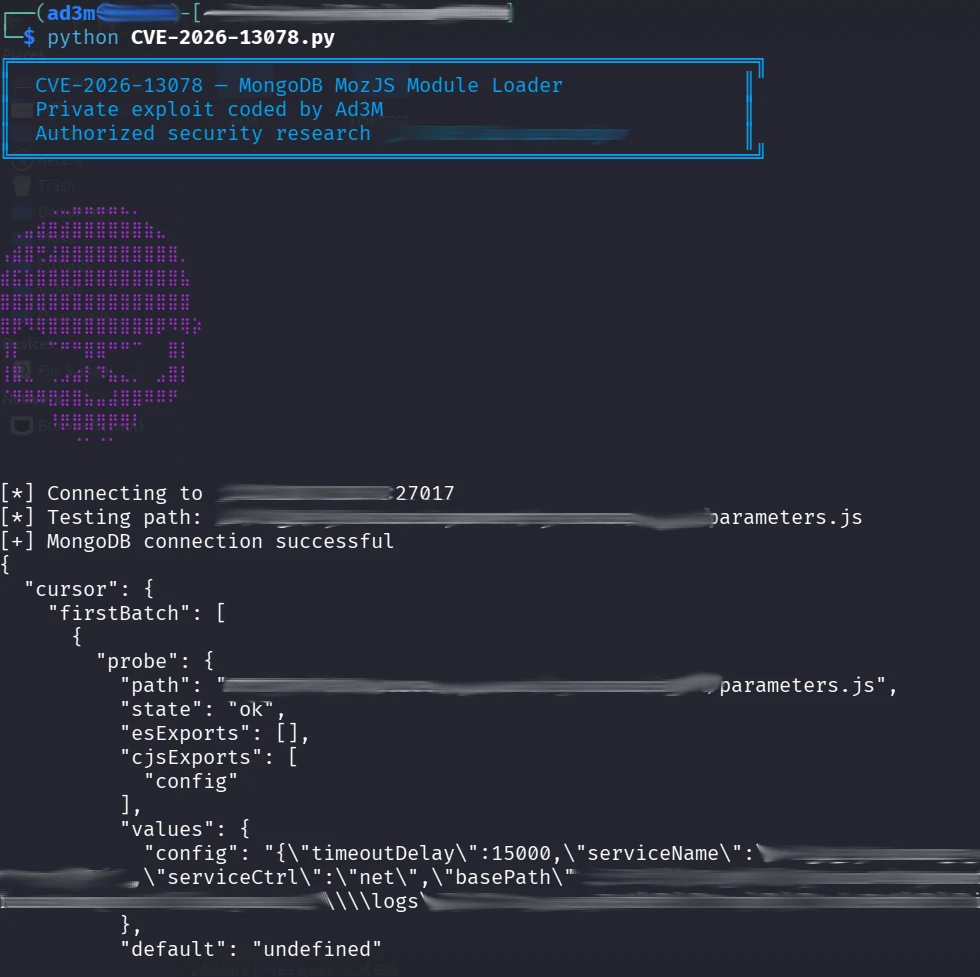
 0xad3m/cve-2026-13078-poc
Proof-of-concept in Python per CVE-2026-13078, una vulnerabilità di autorizzazione nel module-loader MozJS di MongoDB (CWE-862) che consente agli utenti autenticati di divulgare file locali tramite JavaScript lato server.

PoC originale ideata e sviluppata da Ad3M.
Solo per ricerca di sicurezza autorizzata. Esegui questo repository esclusivamente contro istanze MongoDB di tua proprietà o per le quali disponi di esplicita autorizzazione al test.
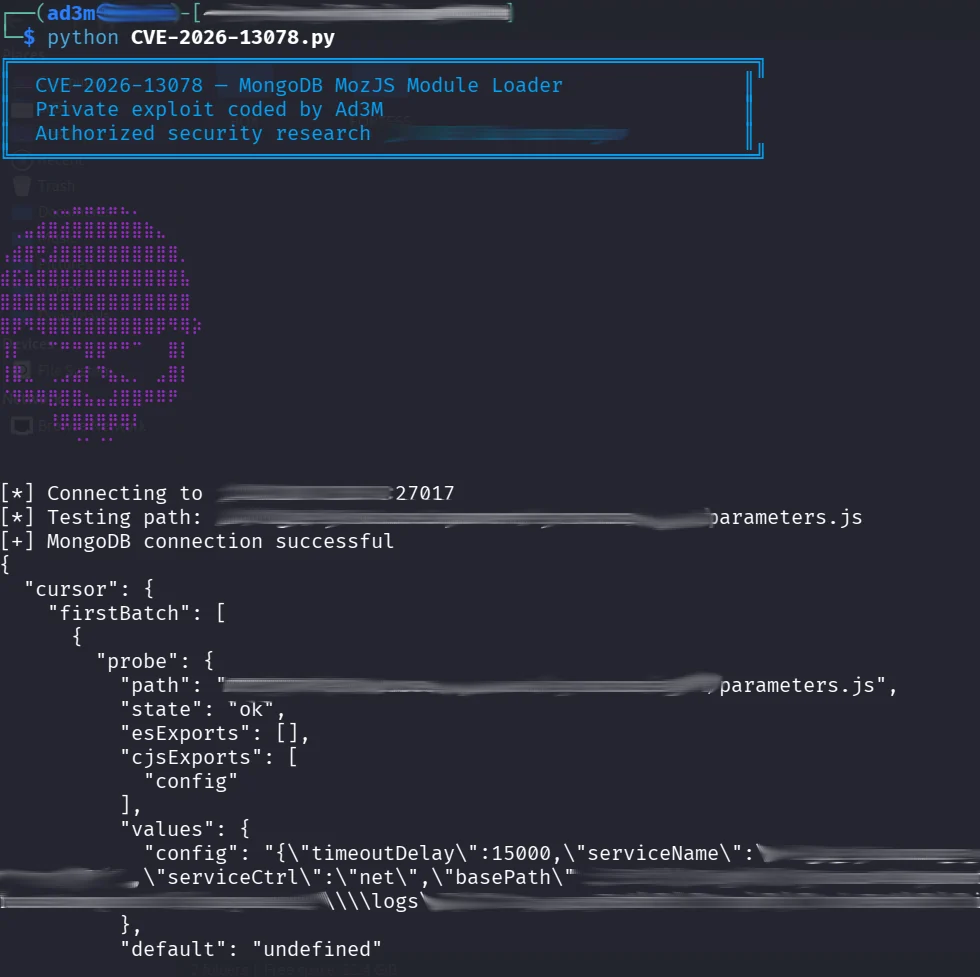
Questo repository contiene una PoC per CVE-2026-13078, un problema di autorizzazione nel module-loader MozJS di MongoDB Server che potrebbe consentire a utenti autenticati di accedere a file tramite JavaScript lato server.
Durante un ingaggio red team autorizzato, ho identificato un'istanza MongoDB nell'ambiente dell'organizzazione affetta da CVE-2026-13078. Dopo aver cercato una proof of concept pubblica senza trovarla, ho sviluppato una mia PoC per validare la vulnerabilità durante l'assessment.
La PoC ha dimostrato con successo la divulgazione di dati di configurazione esportati da un modulo JavaScript lato server. Ora condivido pubblicamente la mia ricerca per aiutare altri ricercatori di sicurezza e penetration tester a riprodurre e valutare il problema in ambienti autorizzati.
| Campo | Dettagli |
|---|---|
| CVE | CVE-2026-13078 |
| Prodotto | MongoDB Server |
| Vulnerabilità | Divulgazione arbitraria di file locali |
| Componente | Module loader del motore di scripting MozJS |
| Debolezza | CWE-862 — Autorizzazione mancante |
| CVSS v3.1 | 7.7 (Alto) |
| Vettore CVSS v3.1 | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:N/A:N |
| CVSS v4.0 | 6.3 (Medio) |
| Autenticazione | Richiesta (privilegi bassi), secondo il record CVE |
| Vettore di attacco | Rete |
| Interazione utente | Nessuna |
| Impatto | Divulgazione di file con i permessi del filesystem del processo mongod |
| PoC pubblica | Nessuna PoC pubblica esistente trovata |
| Sfruttamento noto | Nessun report confermato in-the-wild trovato nelle fonti consultate il 12 ottobre 2026; la valutazione CISA del 23 luglio 2026 registrava lo sfruttamento come “none” |
Le versioni di ciascun ramo elencato precedenti alla sua prima versione corretta sono interessate.
| Branch | Prima versione corretta |
|---|---|
| MongoDB 7.0 | 7.0.39 |
| MongoDB 8.0 | 8.0.28 |
| MongoDB 8.2 | 8.2.12 |
| MongoDB 8.3 | 8.3.7 |
Fonti: record CVE emesso da MongoDB e valutazione CISA, avviso MongoDB SERVER-128832
Conclusione della ricerca iniziale : La vulnerabilità era documentata pubblicamente, ma durante la mia ricerca iniziale non ho trovato codice di exploit pubblico riproducibile. Ciò non prova che non esistesse alcun PoC. Questa lacuna mi ha motivato a sviluppare il mio PoC.
pymongoInstalla le dipendenze:
python -m pip install -r requirements.txt
Esegui la validazione:
python poc.py --host 127.0.0.1 --port 27017
Applicare la correzione del fornitore MongoDB per la propria linea di rilascio, limitare l'accesso alla rete, utilizzare account di database con privilegi minimi e disabilitare JavaScript lato server ove operativamente possibile.
Riferimento: https://jira.mongodb.org/browse/SERVER-128832
Non includere segreti reali, percorsi host, credenziali o payload distruttivi in issue, commit, screenshot o log. Segnalare le vulnerabilità sospette tramite il processo di divulgazione coordinata del fornitore.
MIT. Vedi LICENSE.






