

strix — Updated!
Strumento open-source di penetration testing con intelligenza artificiale per individuare e correggere le vulnerabilità della tua app.
Strix
Lo strumento open-source di AI pentesting. Hacker AI autonomi che trovano e correggono le vulnerabilità della tua app.




[!TIP] Novità! Strix si integra perfettamente con GitHub Actions e le pipeline CI/CD. Scansiona automaticamente le vulnerabilità a ogni pull request e blocca il codice non sicuro prima che raggiunga la produzione - Inizia senza alcuna configurazione.
Panoramica di Strix
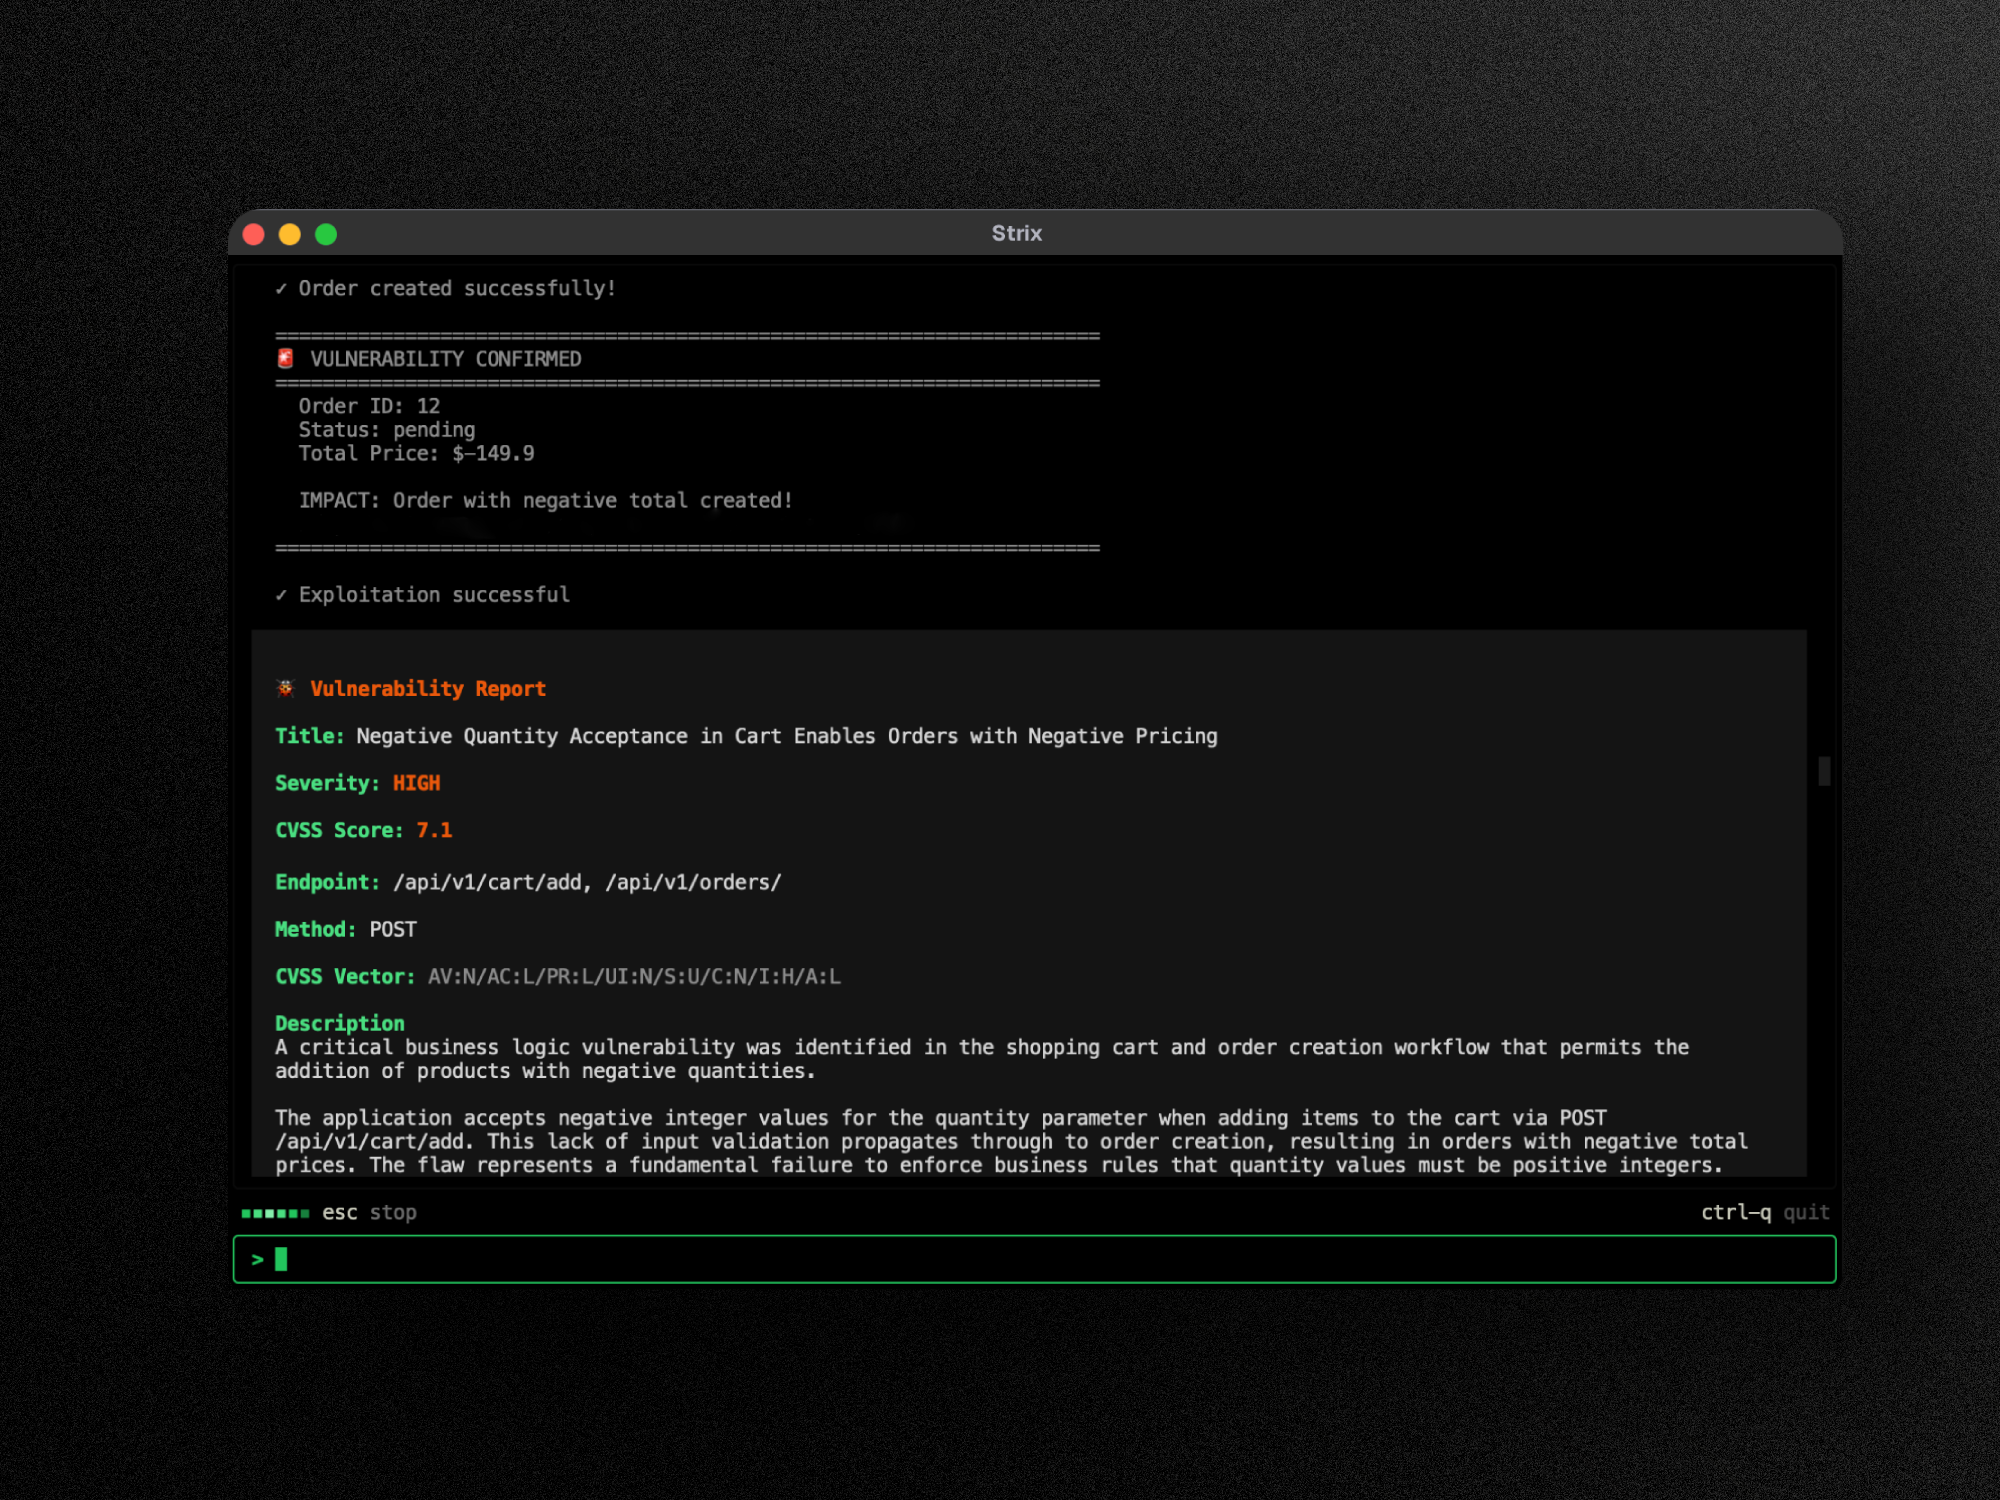
Strix è composto da agenti autonomi di AI per il penetration testing che agiscono proprio come veri hacker: eseguono il tuo codice in modo dinamico, trovano le vulnerabilità e le validano tramite prove di concetto reali. Pensato per sviluppatori e team di sicurezza che necessitano di test di sicurezza rapidi e accurati, senza il carico del pentesting manuale o i falsi positivi degli strumenti di analisi statica.
Funzionalità principali:
- Toolkit completo di pentesting - ricognizione, sfruttamento e validazione pronti all'uso
- Orchestrazione multi-agente - team di AI pentester che collaborano e scalano
- Validazione reale degli exploit - PoC funzionanti, non falsi positivi come i vecchi vulnerability scanner
- CLI pensata per gli sviluppatori - risultati concreti con indicazioni per la remediation
- Correzione automatica e reporting - genera patch e report di pentest conformi ai requisiti
Casi d'uso
- Application Security Testing - Rileva e convalida vulnerabilità critiche nelle tue applicazioni
- Rapid Penetration Testing - Esegui penetration test in ore, non settimane, con report di conformità
- Bug Bounty Automation - Automatizza la ricerca di bug bounty e genera PoC per report più rapidi
- CI/CD Integration - Esegui i test in CI/CD per bloccare le vulnerabilità prima che raggiungano la produzione
🚀 Avvio rapido
Prerequisiti:
- Docker (in esecuzione)
- Una chiave API LLM da qualsiasi provider supportato (OpenAI, Anthropic, Google, ecc.)
Installazione e prima scansione
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="vercel_ai_gateway/zai/glm-5.3"   # Vercel AI Gateway
# export STRIX_LLM="openrouter/z-ai/glm-5.3"       # OpenRouter
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] La prima esecuzione scarica automaticamente l'immagine Docker della sandbox. I risultati vengono salvati in
strix_runs/<run-name>
Aggiornamento
# Self-update the standalone binary to the latest release
strix --update

# ...or re-run the installer
curl -sSL https://strix.ai/install | bash
Installato con pipx, uv o pip? strix --update mostra invece il comando di aggiornamento corrispondente (pipx upgrade strix-agent, uv tool upgrade strix-agent, pip install --upgrade strix-agent). Strix mostra inoltre un avviso con il comando corretto quando è disponibile una nuova versione.
Modi per eseguire Strix
- Open Source - gratuito, viene eseguito localmente con Docker e la tua chiave LLM. Quick Start
- Strix Cloud - nessuna configurazione, risultati validati, autofix con un clic e revisioni delle PR. Esegui un pentest →
- Enterprise - SSO, report conformi ai requisiti, deployment su VPC o self-hosted. Prova Strix Enterprise →
☁️ Strix Cloud
Prova la piattaforma di penetration testing full-stack Strix su app.strix.ai - registrati gratuitamente, collega i tuoi repository e domini e avvia un pentest in pochi minuti.
- Risultati validati con PoC - ogni vulnerabilità include un exploit proof-of-concept funzionante e i passaggi di riproduzione
- Autofix con un clic - patch di sicurezza generate dall'AI come pull request pronte da unire
- Pentesting continuo - scansione delle vulnerabilità sempre attiva che tiene il passo con i tuoi deployment
- Integrazioni DevSecOps - GitHub, GitLab, Bitbucket, Slack, Jira, Linear e pipeline CI/CD
- Apprendimento continuo - un'AI che si basa sui risultati passati, si adatta al tuo codebase e riduce i falsi positivi nel tempo
🏢 Enterprise
Ottieni la stessa esperienza Strix con controlli di livello enterprise: SSO (SAML/OIDC), report di penetration testing personalizzati e conformi ai requisiti (SOC 2, ISO 27001, PCI DSS), supporto dedicato e SLA, opzioni di deployment personalizzate (VPC o self-hosted), supporto dei modelli BYOK e agenti di AI pentesting su misura ottimizzati per il tuo ambiente.