

SafeLine v9.4.3
WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e crittografia dinamica HTML/JS.
SafeLine - Rendi sicure le tue web app
🏠 Sito web | 📖 Documentazione | 🔍 Demo live | 🙋♂️ Discord | 中文版
🏆 Risultati
👋 INTRODUZIONE
SafeLine è un WAF (Web Application Firewall) self-hosted per proteggere le tue web app da attacchi ed exploit.
Un web application firewall aiuta a proteggere le web app filtrando e monitorando il traffico HTTP tra un'applicazione web e Internet. In genere protegge le web app da attacchi quali SQL injection, XSS, code injection, os command injection, CRLF injection, ldap injection, xpath injection, RCE, XXE, SSRF, path traversal, backdoor, bruteforce, http-flood, bot abused, tra gli altri.
💡 Come funziona
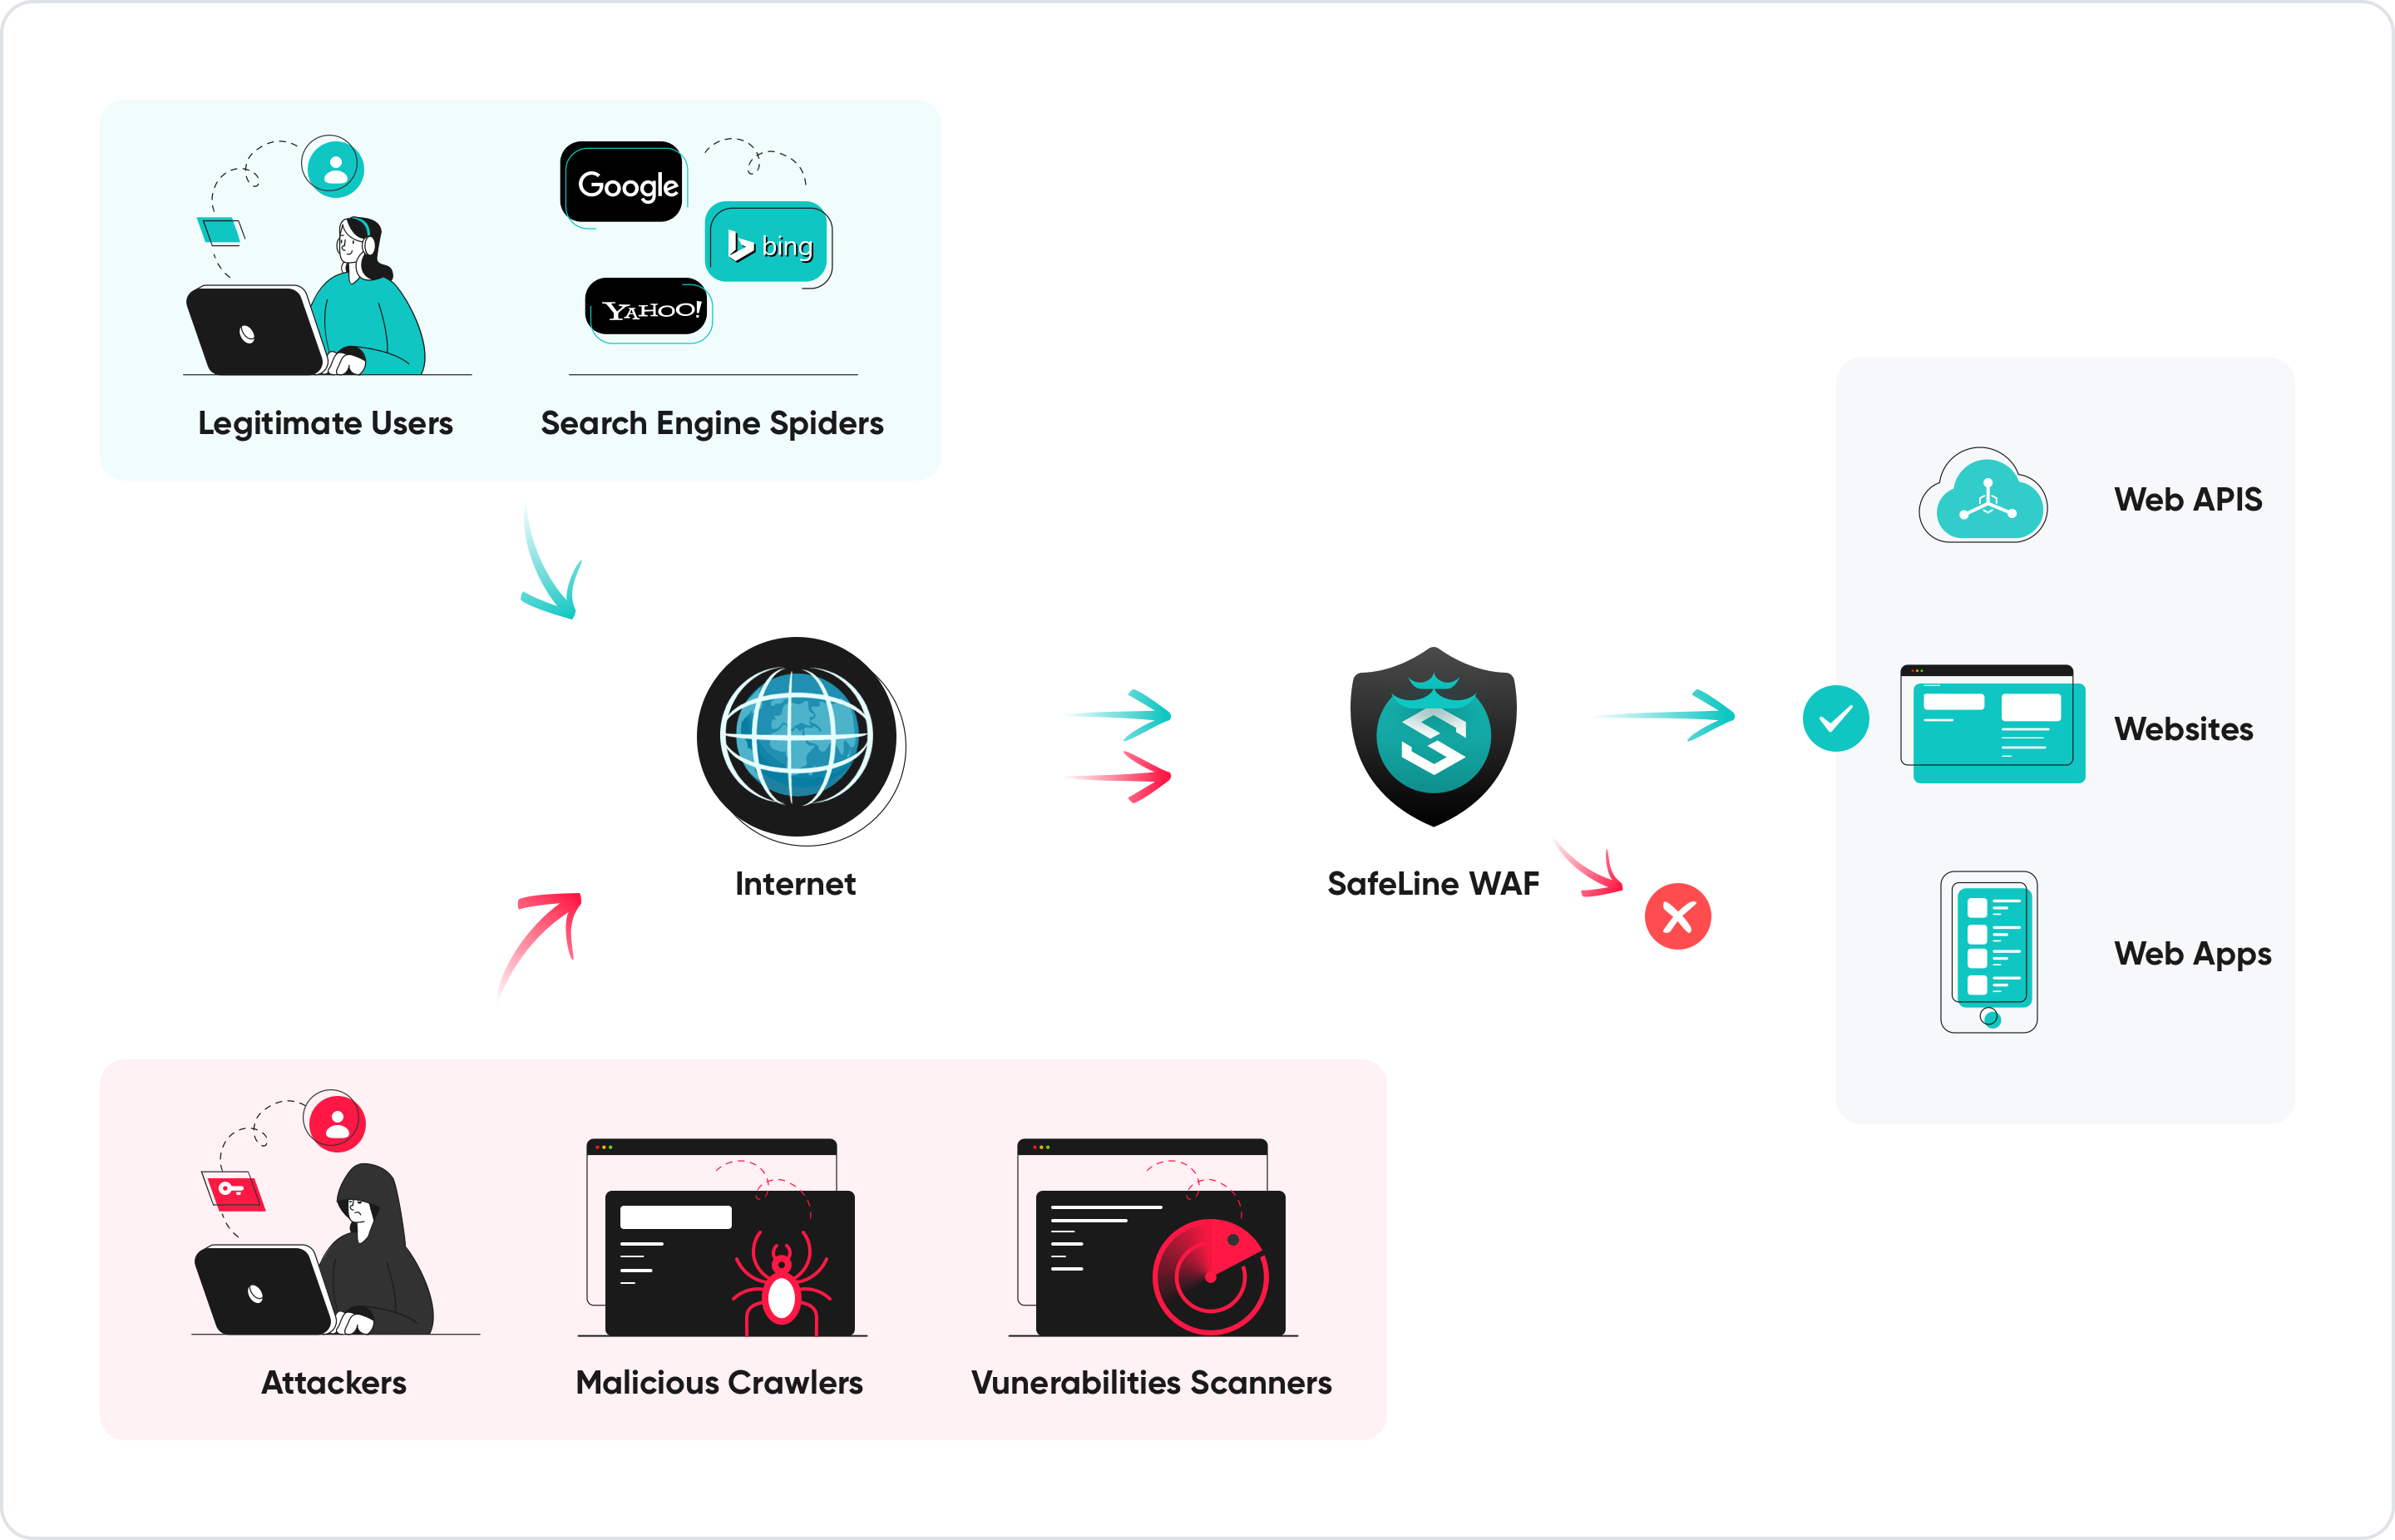
Distribuendo un WAF davanti a un'applicazione web, si colloca uno scudo tra l'applicazione web e Internet. Mentre un proxy server protegge l'identità di una macchina client utilizzando un intermediario, un WAF è un tipo di reverse-proxy che protegge il server dall'esposizione facendo passare i client attraverso il WAF prima che raggiungano il server.
Un WAF protegge le tue web app filtrando, monitorando e bloccando qualsiasi traffico HTTP/S malevolo diretto all'applicazione web, e impedisce che dati non autorizzati escano dall'app. Lo fa applicando un insieme di policy che aiutano a determinare quale traffico è malevolo e quale è sicuro. Proprio come un proxy server agisce da intermediario per proteggere l'identità di un client, un WAF opera in modo simile ma agendo come intermediario reverse-proxy che protegge il server della web app da un client potenzialmente malevolo.
le sue capacità principali includono:
- Difese contro gli attacchi web
- Difesa proattiva contro l'abuso dei bot
- Crittografia del codice HTML e JS
- Rate limiting basato su IP
- Web Access Control List
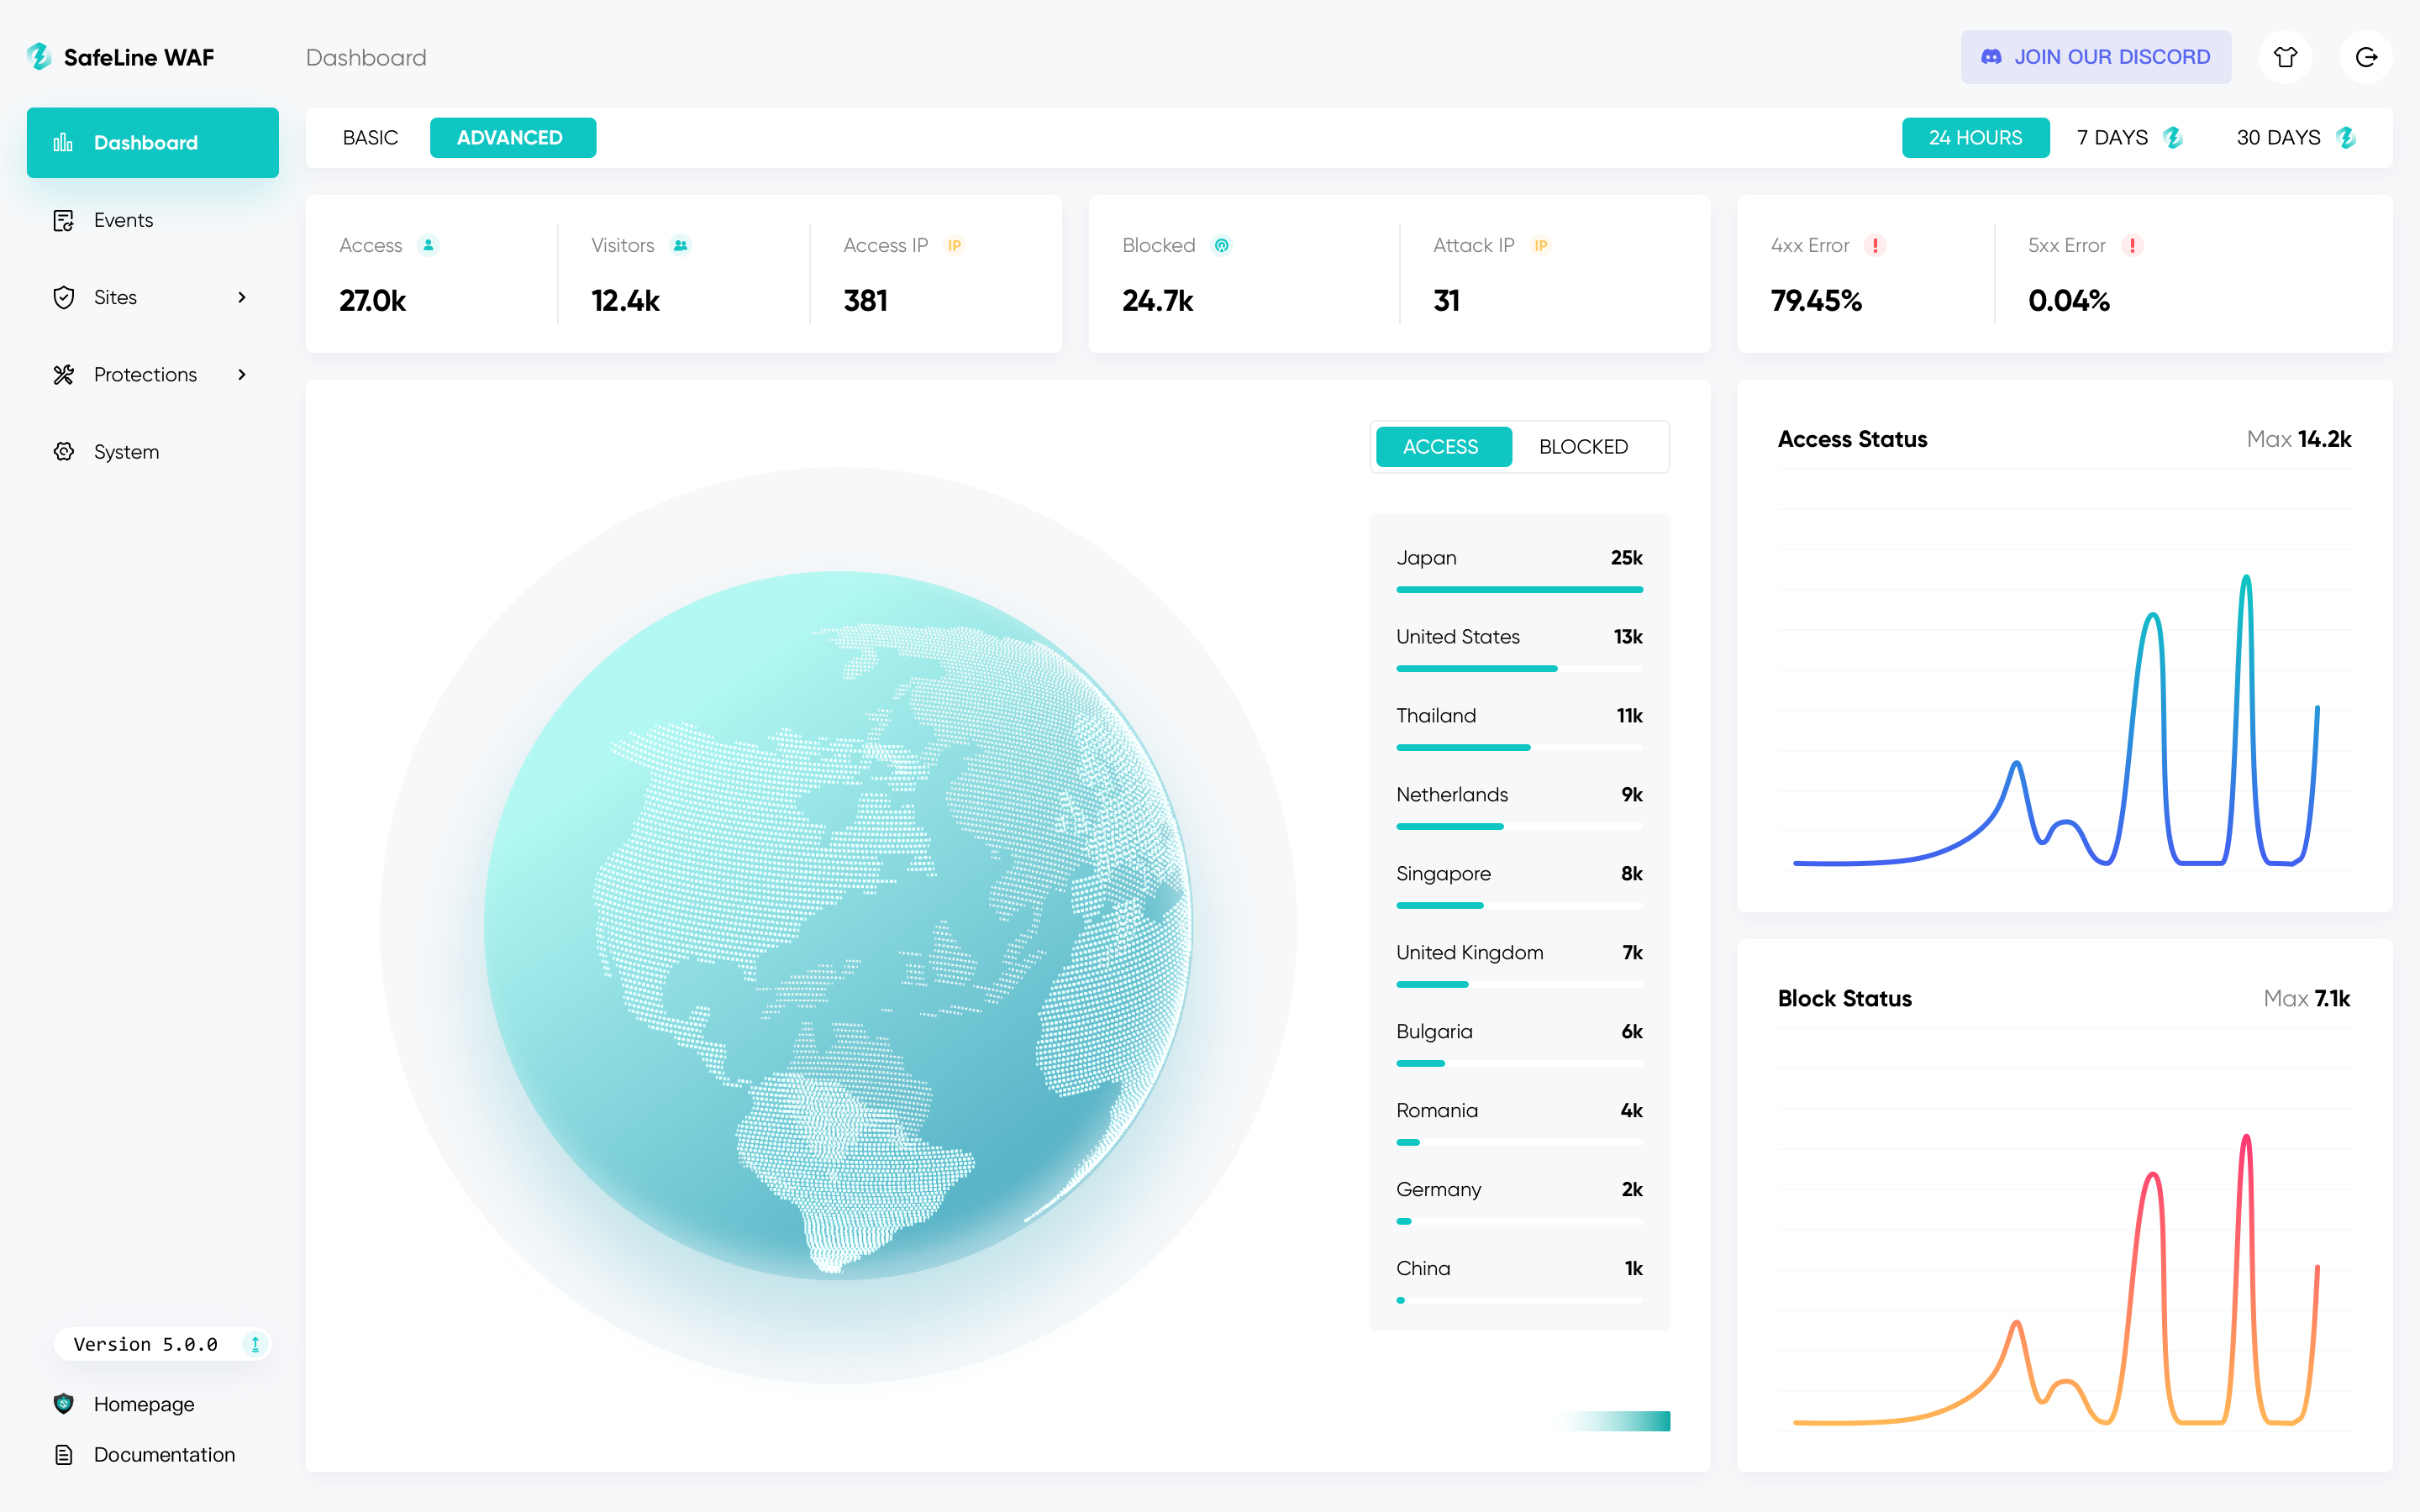
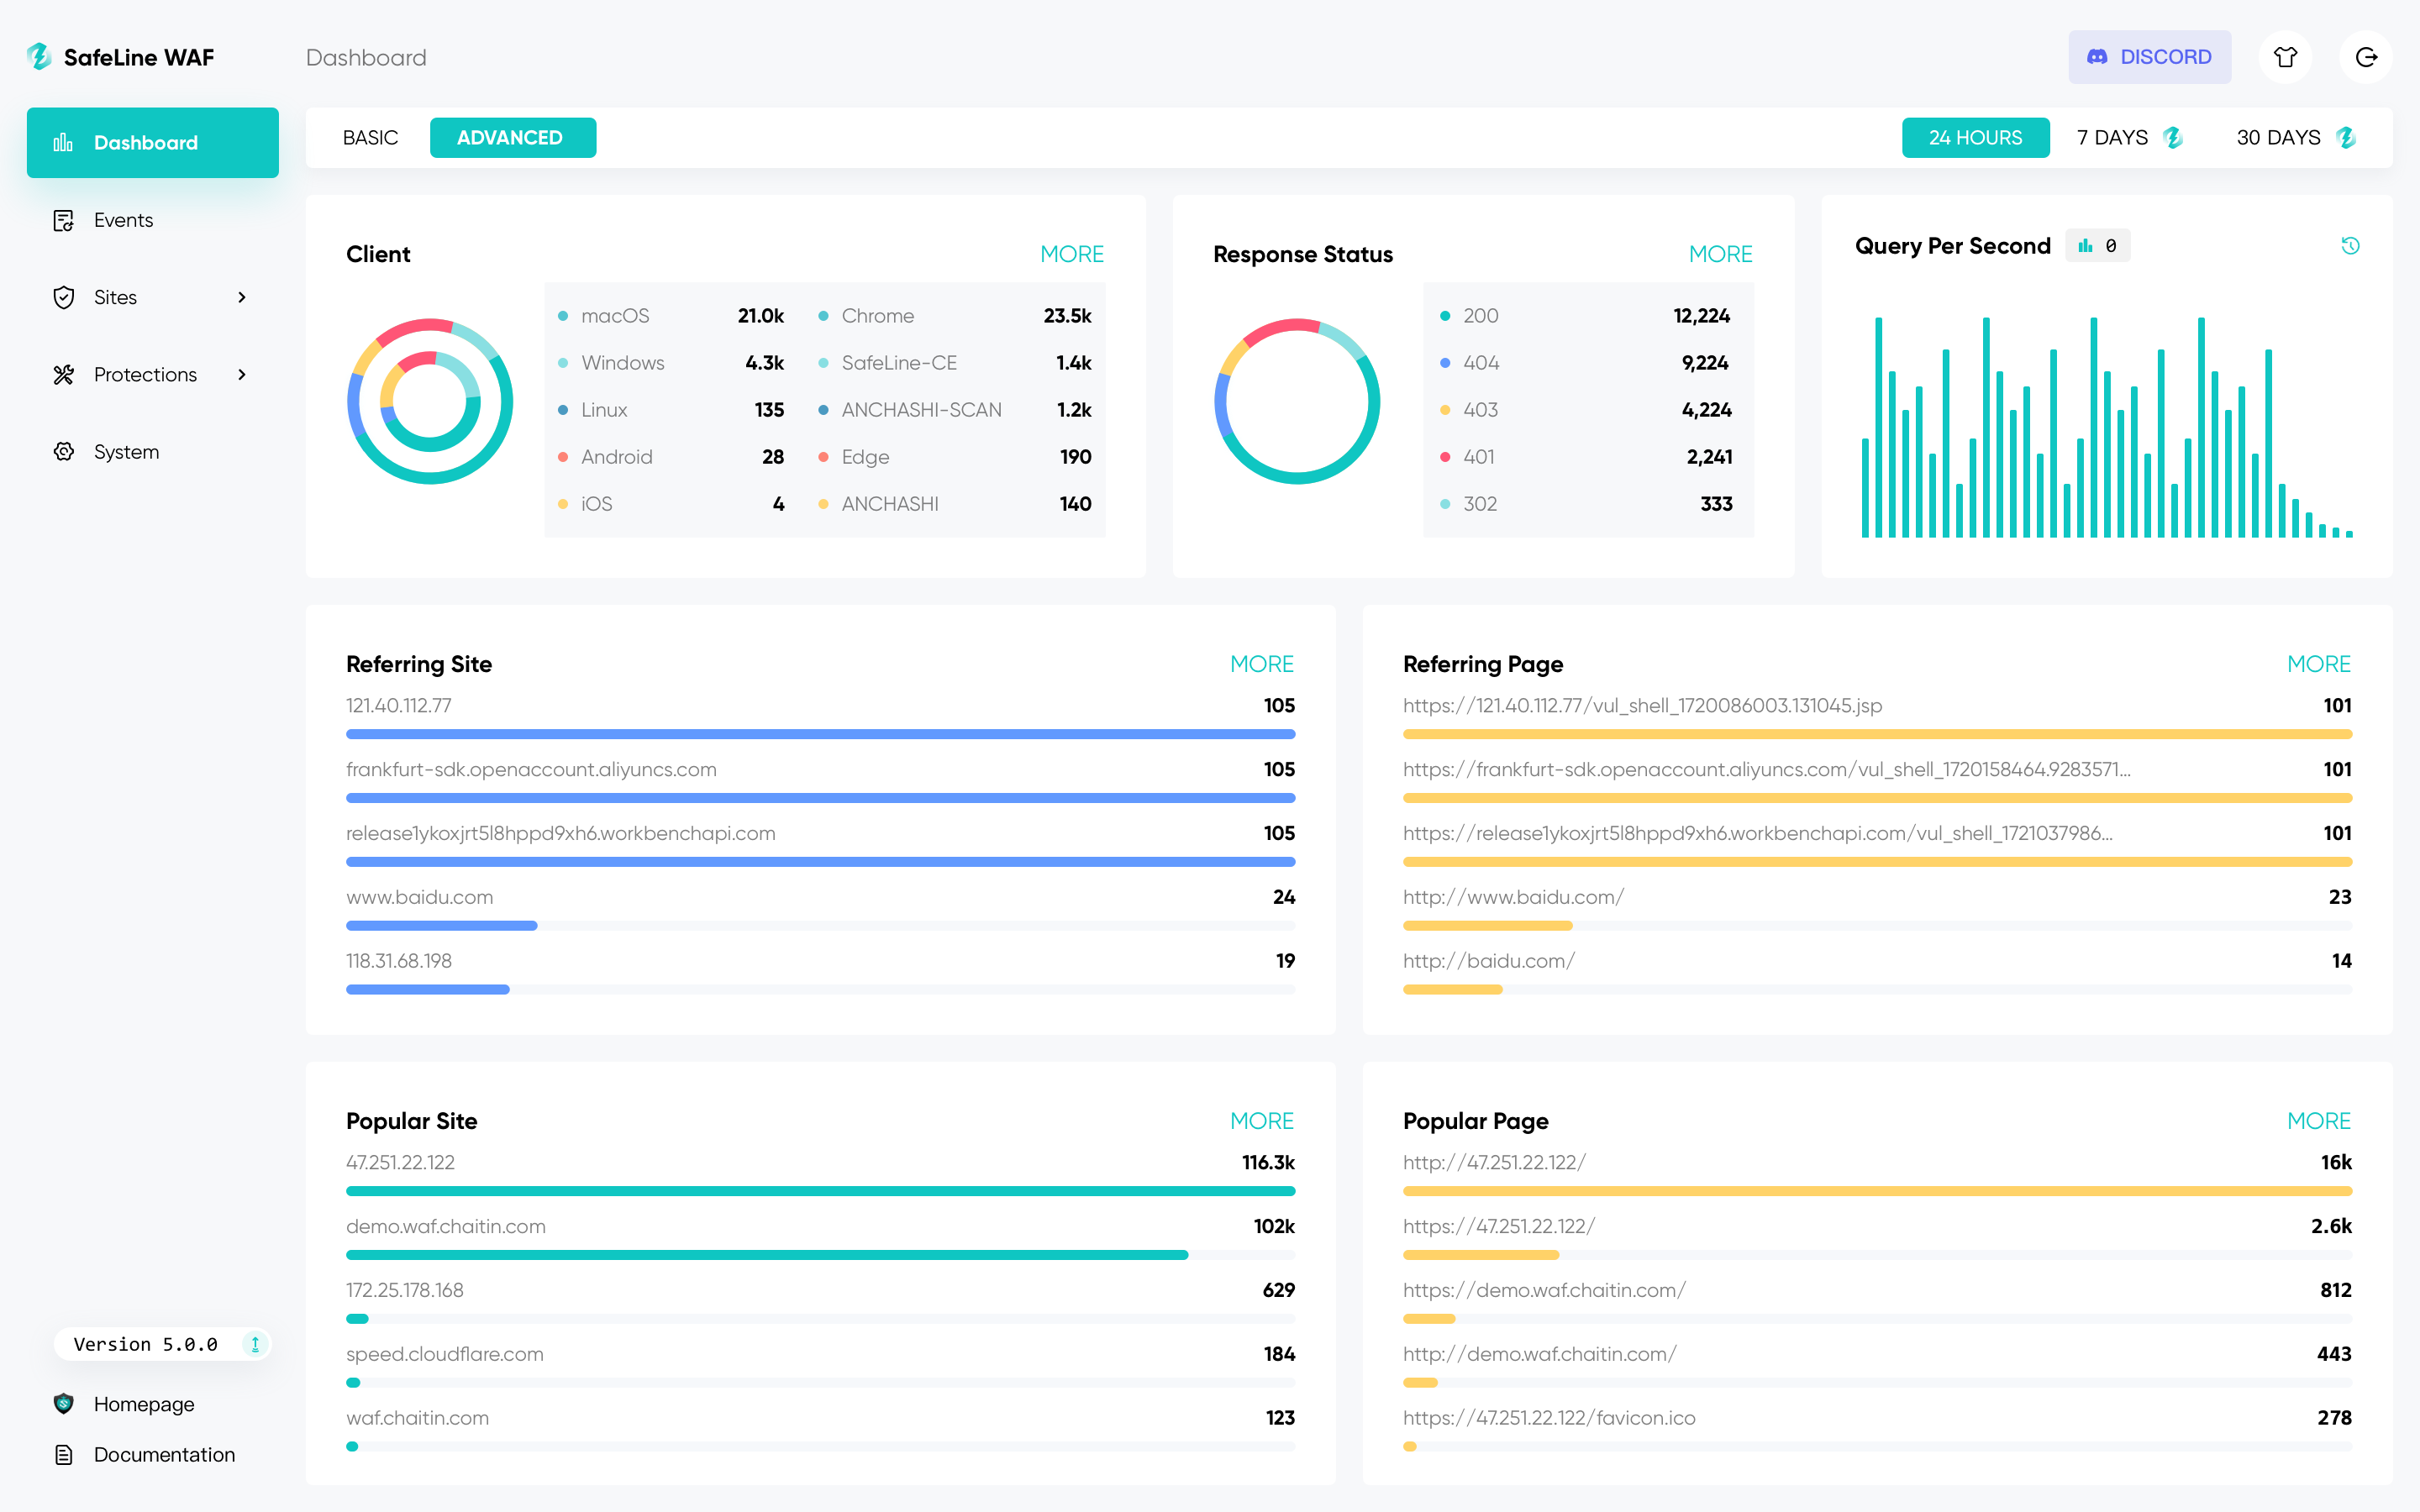
⚡️ Screenshot
 |  |
|---|---|
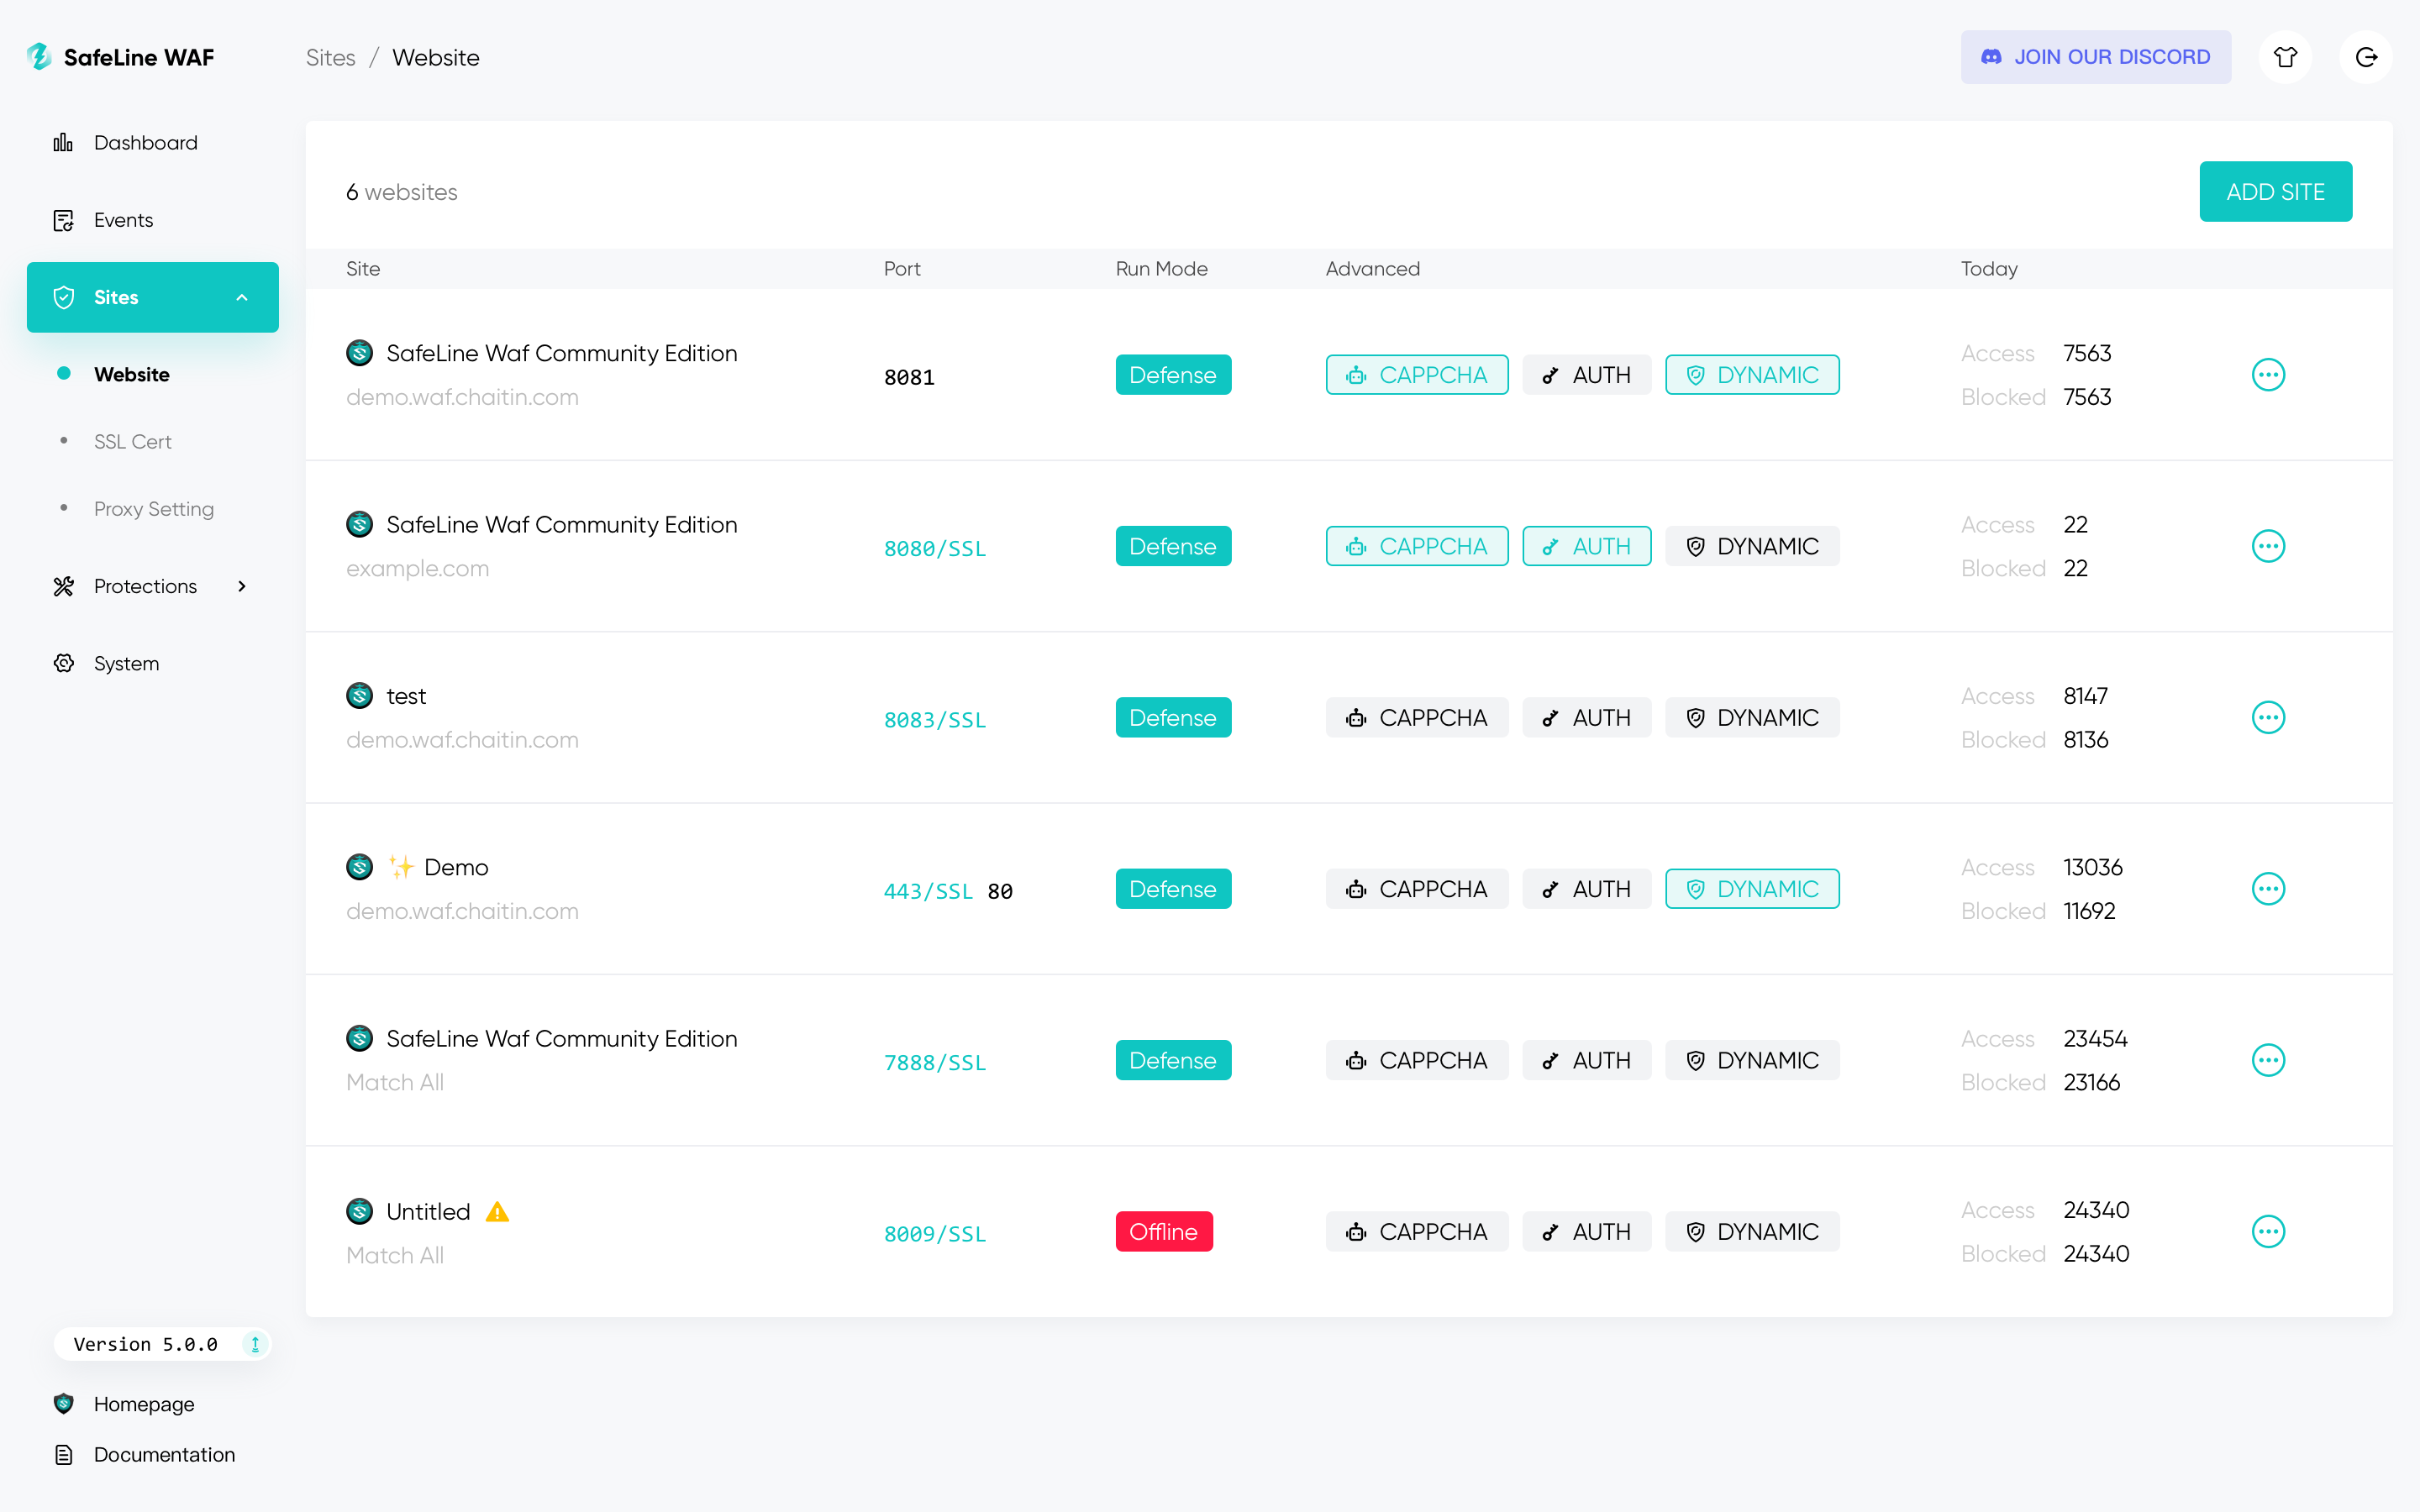 | 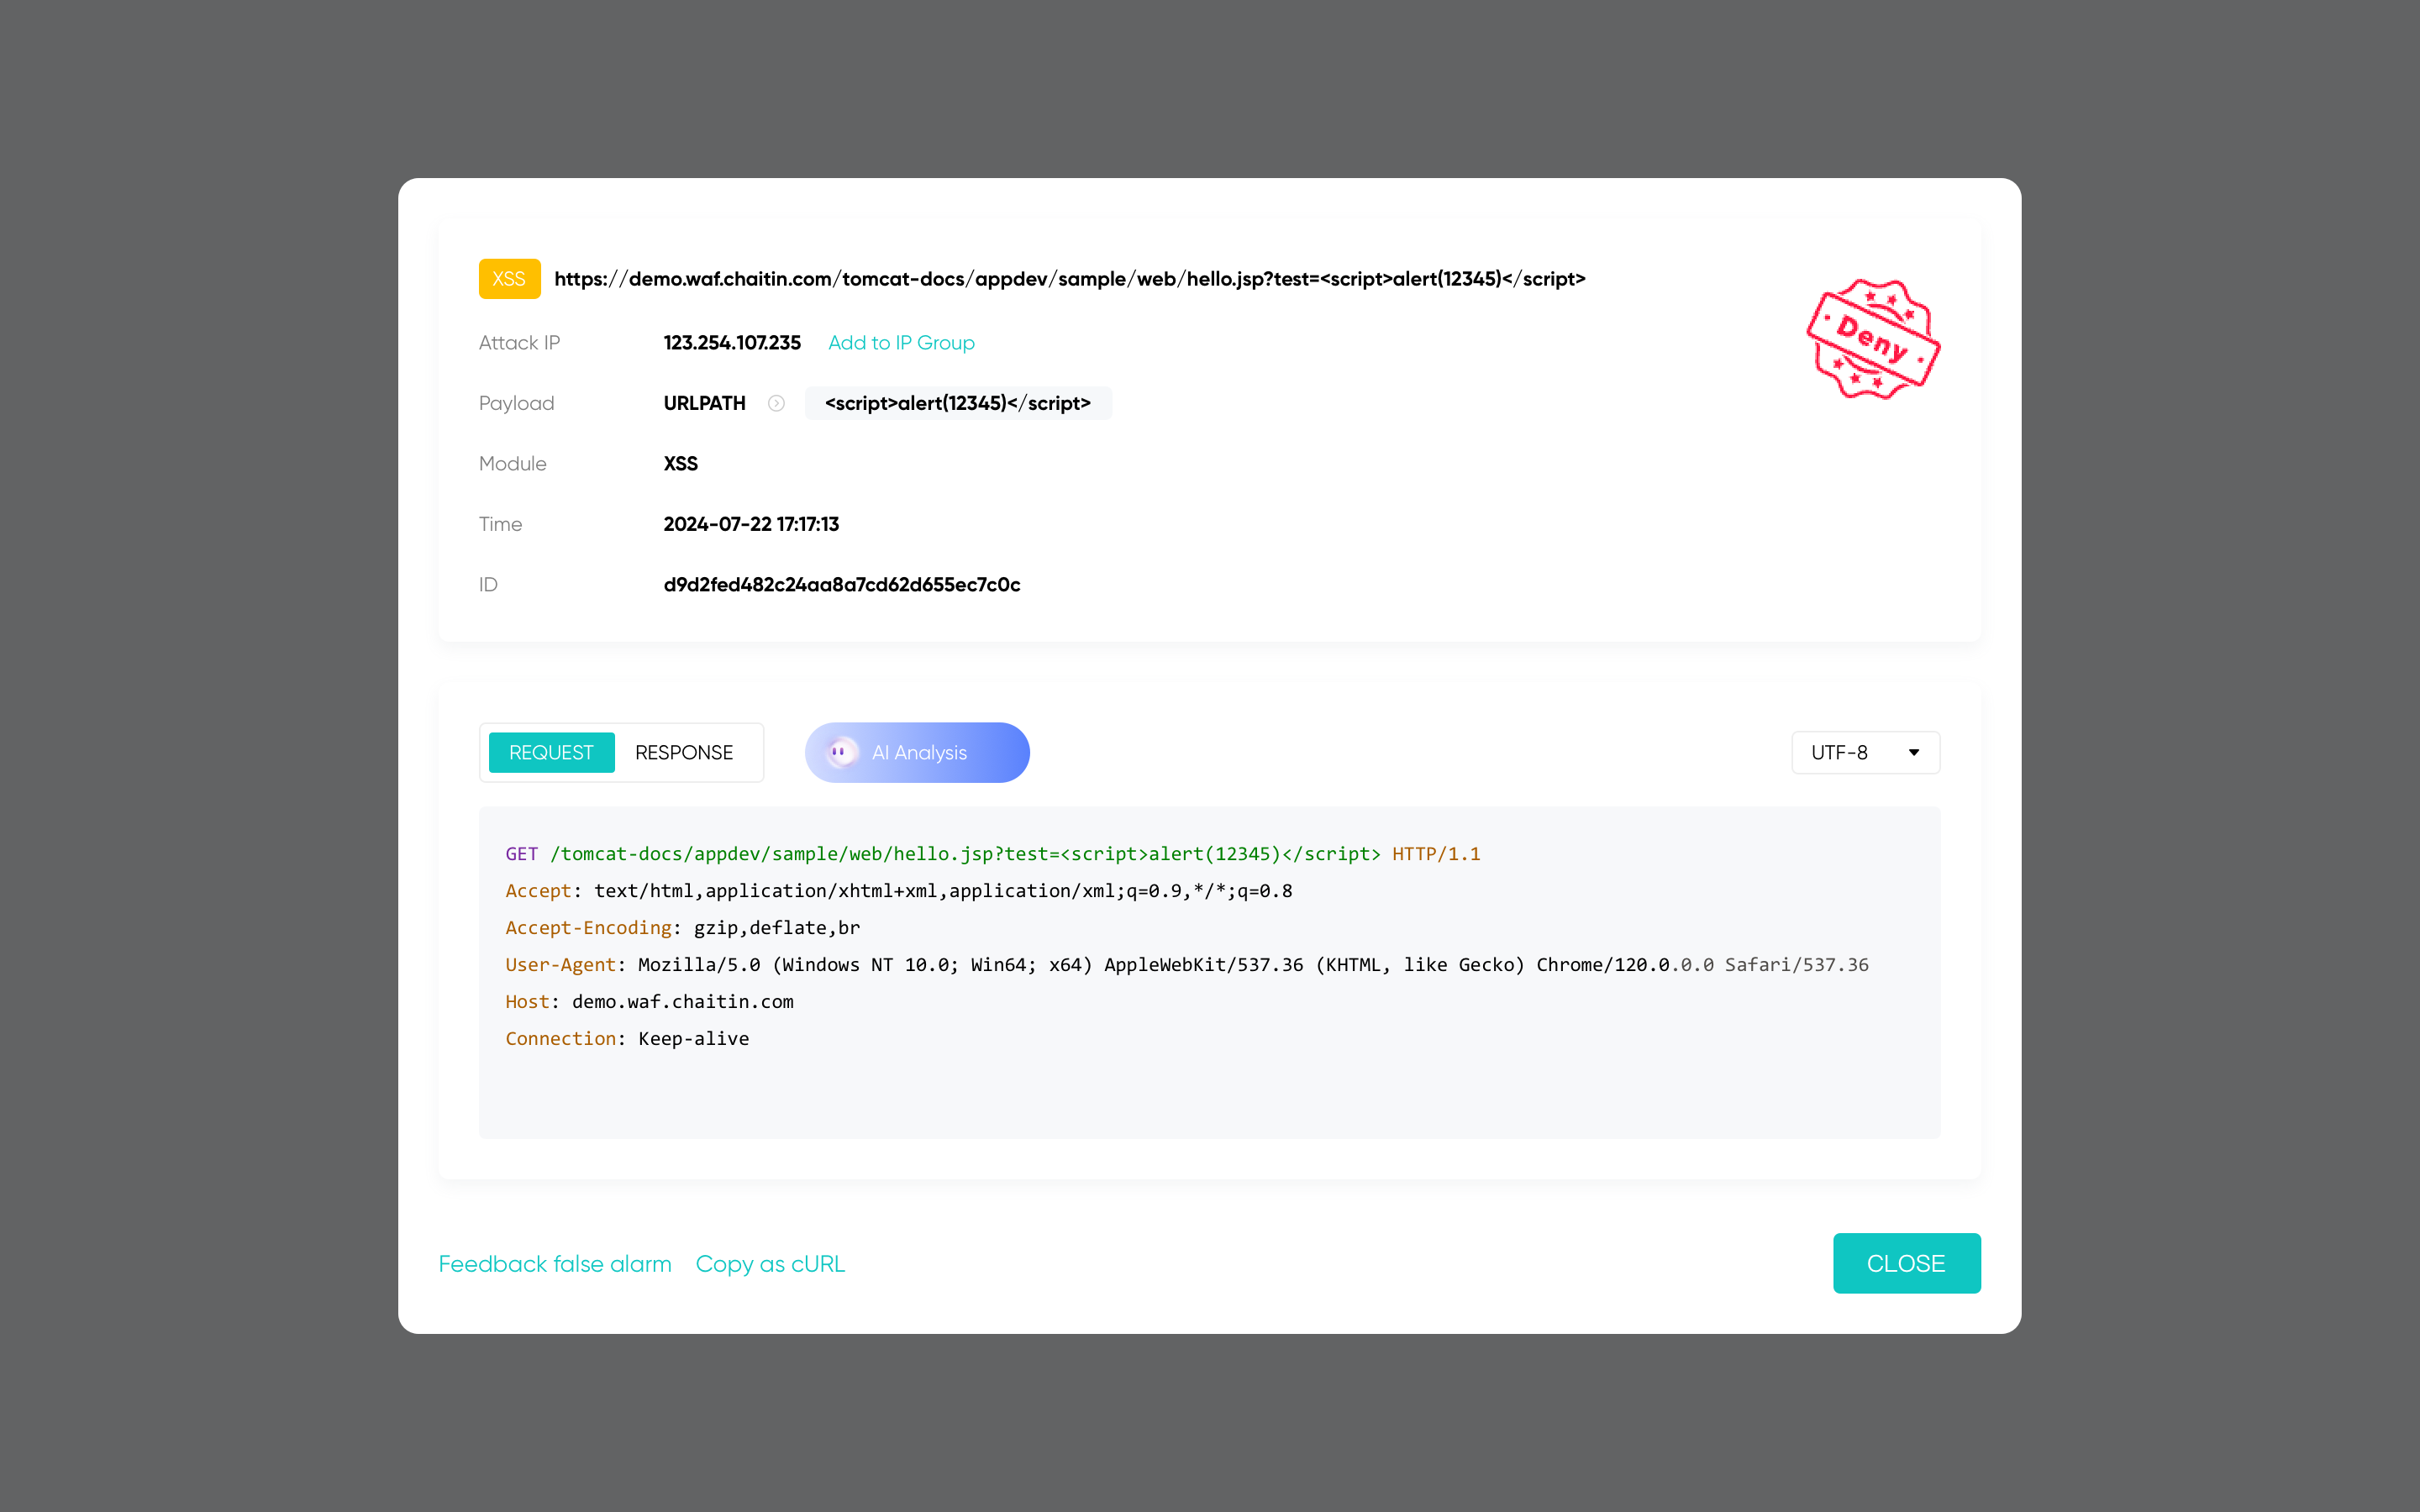 |
Prova la Demo Live
🔥 FUNZIONALITÀ
Elenco delle principali funzionalità:
Blocco degli attacchi web- Difende da tutti gli attacchi web, come
SQL injection,XSS,code injection,os command injection,CRLF injection,XXE,SSRF,path traversale così via.
- Difende da tutti gli attacchi web, come
Limitazione della frequenza- Proteggi le tue applicazioni web da
attacchi DoS,tentativi di brute force,picchi di trafficoe altri tipi di abuso limitando il traffico che supera i limiti definiti.
- Proteggi le tue applicazioni web da
Sfida Anti-Bot- Sfide anti-bot per proteggere il tuo sito web da
attacchi bot; agli utenti umani sarà consentito l'accesso, mentre crawler e bot saranno bloccati.
- Sfide anti-bot per proteggere il tuo sito web da
Sfida di autenticazione- Quando la sfida di autenticazione è attiva, i visitatori devono inserire la password, altrimenti saranno bloccati.
Protezione dinamica- Quando la protezione dinamica è attiva, i codici html e js nel tuo server web vengono crittografati dinamicamente a ogni visita.