

pingtunnel master-d7cd0d6ab5f18e7d8d050385e8d240b3b2f41e6c
Pingtunnel è uno strumento che invia traffico TCP/UDP su ICMP
Pingtunnel





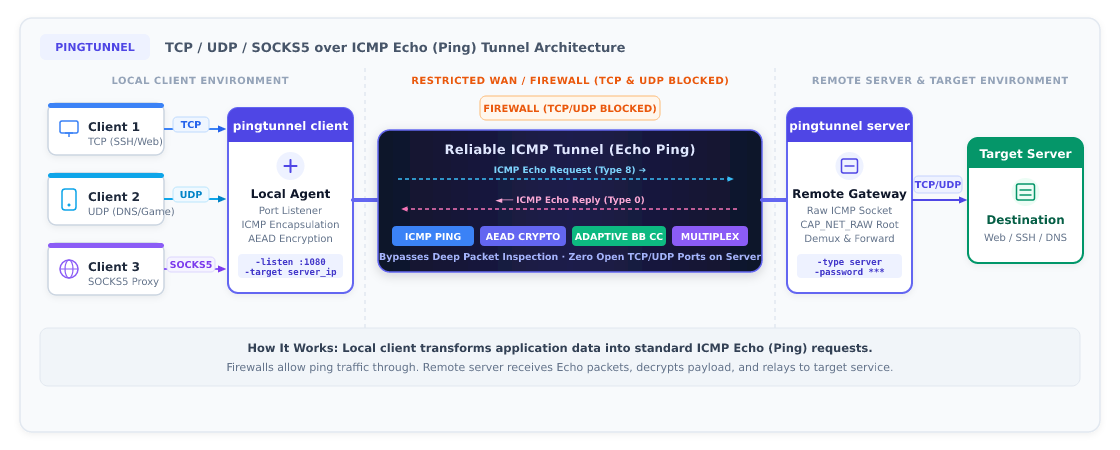
Pingtunnel è uno strumento di rete che incapsula traffico TCP/UDP/SOCKS5 all'interno di pacchetti ICMP Echo (Ping) per aggirare firewall di rete restrittivi o traffico TCP/UDP limitato.
⚠️ Nota: questo strumento è destinato esclusivamente a scopi di studio e ricerca. Non utilizzarlo per alcuno scopo illegale.
🌟 Caratteristiche
- Architettura di sicurezza unificata v3: la vecchia chiave numerica e i separati interruttori di cifratura sono stati rimossi. Un'unica password condivisa (
-password) gestisce l'autenticazione reciproca e la cifratura AEAD end-to-end (predefinitachacha20-poly1305, opzionaleaes256/aes128). - Modalità multiple:
- Proxy SOCKS5: avvia un proxy SOCKS5 locale con un solo comando, con autenticazione opzionale tramite nome utente/password;
- Port forwarding TCP: raggiungi una specifica porta TCP remota (ad es. SSH, web, RDP);
- Port forwarding UDP: inoltra traffico UDP di gioco, DNS 53, ecc.;
- Forwarding secondario lato server (
-forward): il server può inoltrare il traffico in ingresso attraverso un proxy SOCKS5/HTTP upstream.
- Configurazione flessibile (consigliata la modalità file di configurazione):
- Esecuzione diretta con un file di configurazione:
pingtunnel config.jsonopingtunnel -c config.json; config.jsonnella directory corrente viene caricato automaticamente per impostazione predefinita;- I flag da riga di comando hanno sempre la precedenza sui valori corrispondenti del file di configurazione.
- Esecuzione diretta con un file di configurazione:
- Resiliente su reti scadenti: un algoritmo integrato di controllo della congestione adattivo alla larghezza di banda (
bb) sopprime il bufferbloat e i blocchi causati dalla perdita di pacchetti.
🚀 Avvio rapido
Opzione 1: modalità file di configurazione (consigliata)
I file di esempio sono inclusi nel repository. Basta inserire l'IP del server e una password robusta:
1. Configurazione del server (config-server.json)
{
  "type": "server",
  "password": "YOUR_STRONG_PASSWORD_HERE",
  "encrypt": "chacha20",
  "icmp_listen": "0.0.0.0"
}
Avvia il server (richiede privilegi di root / amministratore):
sudo ./pingtunnel config-server.json
# or: sudo ./pingtunnel -c config-server.json
2. Configurazione del client (modalità proxy SOCKS5, config-client-socks5.json)
{
  "type": "client",
  "listen": "127.0.0.1:1080",
  "server": "YOUR_SERVER_IP",
  "socks5": true,
  "password": "YOUR_STRONG_PASSWORD_HERE",
  "encrypt": "chacha20"
}
Avvia il client:
./pingtunnel config-client-socks5.json
# or: ./pingtunnel -c config-client-socks5.json
Poi imposta il proxy del browser o del sistema su SOCKS5 127.0.0.1:1080.
Opzione 2: Riga di comando (CLI)
1. Avvia il server
Esegui su una macchina con un IP pubblico:
sudo ./pingtunnel -type server -password YOUR_STRONG_PASSWORD_HERE
(Opzionale) Disabilita le risposte ICMP echo predefinite del kernel Linux per evitare interferenze:
echo 1 > /proc/sys/net/ipv4/icmp_echo_ignore_all
2. Avviare il client
- Modalità proxy SOCKS5:
./pingtunnel -type client -l 127.0.0.1:1080 -s YOUR_SERVER_IP -socks5 -password YOUR_STRONG_PASSWORD_HERE - Port forwarding TCP (modalità predefinita, ad es. mappare la porta interna remota 192.168.1.100:22 sulla porta locale 2222):
./pingtunnel -type client -l :2222 -s YOUR_SERVER_IP -t 192.168.1.100:22 -password YOUR_STRONG_PASSWORD_HERE - Inoltro UDP (ad es. porta locale 5353 verso DNS pubblico 8.8.8.8:53):
./pingtunnel -type client -l :5353 -s YOUR_SERVER_IP -t 8.8.8.8:53 -udp -password YOUR_STRONG_PASSWORD_HERE
🐳 Docker
Eseguire il server
docker run --name pingtunnel-server -d \
  --restart=always \
  --privileged \
  --network host \
  esrrhs/pingtunnel ./pingtunnel -type server -password YOUR_STRONG_PASSWORD_HERE
Esecuzione con un file di configurazione montato
docker run --name pingtunnel-server -d \
  --restart=always \
  --privileged \
  --network host \
  -v /etc/pingtunnel/server.json:/app/server.json:ro \
  esrrhs/pingtunnel ./pingtunnel /app/server.json
📖 Guida dettagliata all'uso e alla configurazione
Per opzioni e topologie più avanzate (proxy secondario lato server, port forwarding, autenticazione SOCKS5, controllo di flusso e ottimizzazione della congestione), consulta: 👉 USAGE.md - Guida all'uso e alla configurazione di Pingtunnel