
 #1
Strumenti per testare la sicurezza della rete Wi-Fi, craccare password e analizzare protocolli.
Raccomandato da Kitploit

 alt3kx/airdecloak-ng
Il mio contributo ad Aircrack-ng con Thomas d'Otreppe
 matheus-garbelini/esp32_esp8266_attacks
Prova di concetto delle vulnerabilità Wi-Fi di ESP32/8266 (CVE-2019-12586, CVE-2019-12587, CVE-2019-12588)

 mspicer/pcapinator
Uno strumento per elaborare molti pcap utilizzando tshark
 drew-alleman/autodeauth
Servizio Linux automatizzato che raccoglie informazioni sulle reti Wi-Fi locali ed esegue attacchi di deautenticazione.

 pegork/f32
Scheda di sviluppo ESP32-C3 ultra-compatta progettata per la ricerca sulla sicurezza embedded, con un esempio di captive portal con scansione WiFi e…
 wipi-hunter/pidense
🍓📡🍍Monitora attività di rete wireless illegali. (Fake Access Points), (WiFi Threats: KARMA Attacks, WiFi Pineapple, Similar SSID, OPN Network…
 elkentaro/kismetmobiledashboard
UI mobile per Kismet
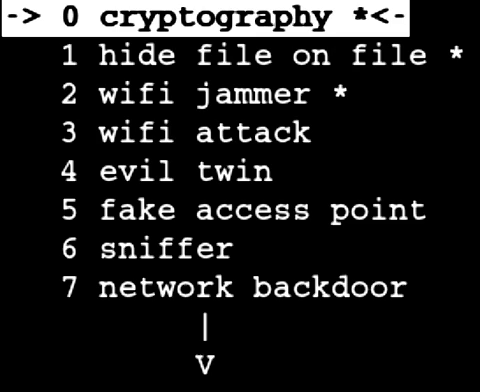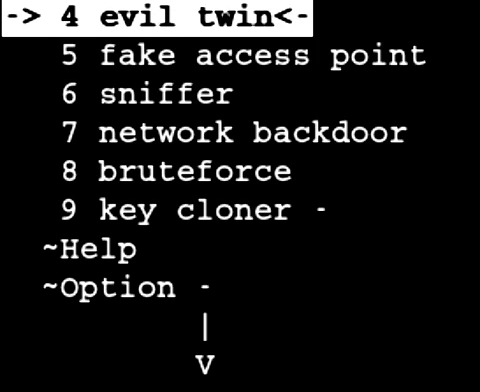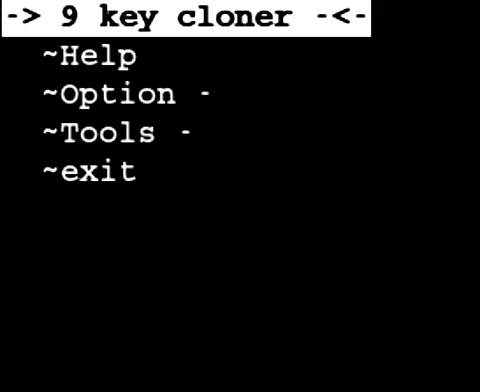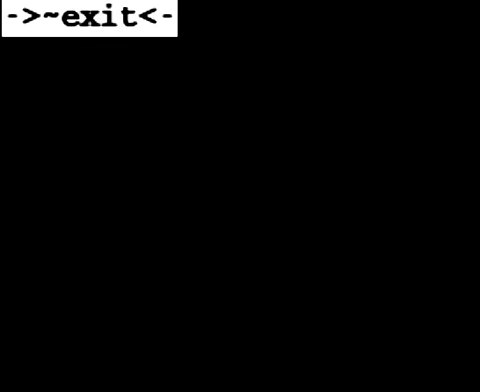 marcrowproject/bramble
Bramble è una suite open source per hacking.
 fengchenzxc/cve-2020-28148
# Bypass dell'autenticazione del portale Wi-Fi tramite spoofing dell'indirizzo MAC Exploit per il bypass dell'autenticazione del portale Wi-Fi che…
 souravbaghz/radareeye
Strumento per scansionare specialmente i dispositivi nelle vicinanze ed eseguire un comando specificato sul proprio sistema quando il dispositivo…
 wipi-hunter/pikarma
📡🍓🍍 Rileva attacchi alla rete wireless eseguiti dal modulo KARMA (fake AP). Avvia attacco di deautenticazione (per punti di accesso falsi).
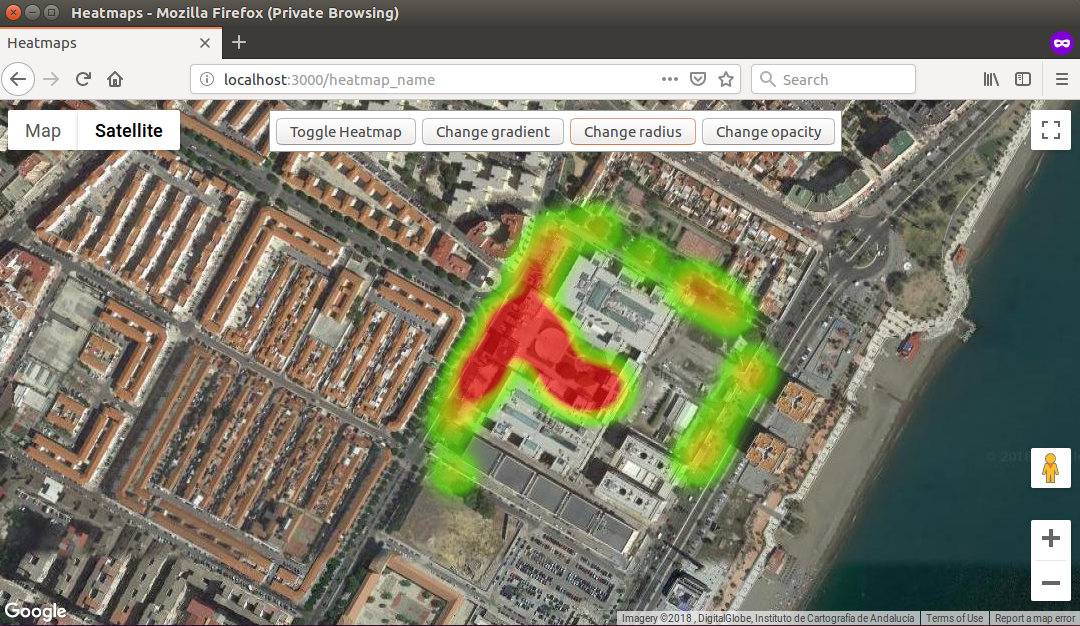 t1gr3s/airo-heat
Repository del team T1GR3$ all'hackathon di Cybercamp 2018
 4shadoww/hakkuframework
Hakku Framework test di penetrazione
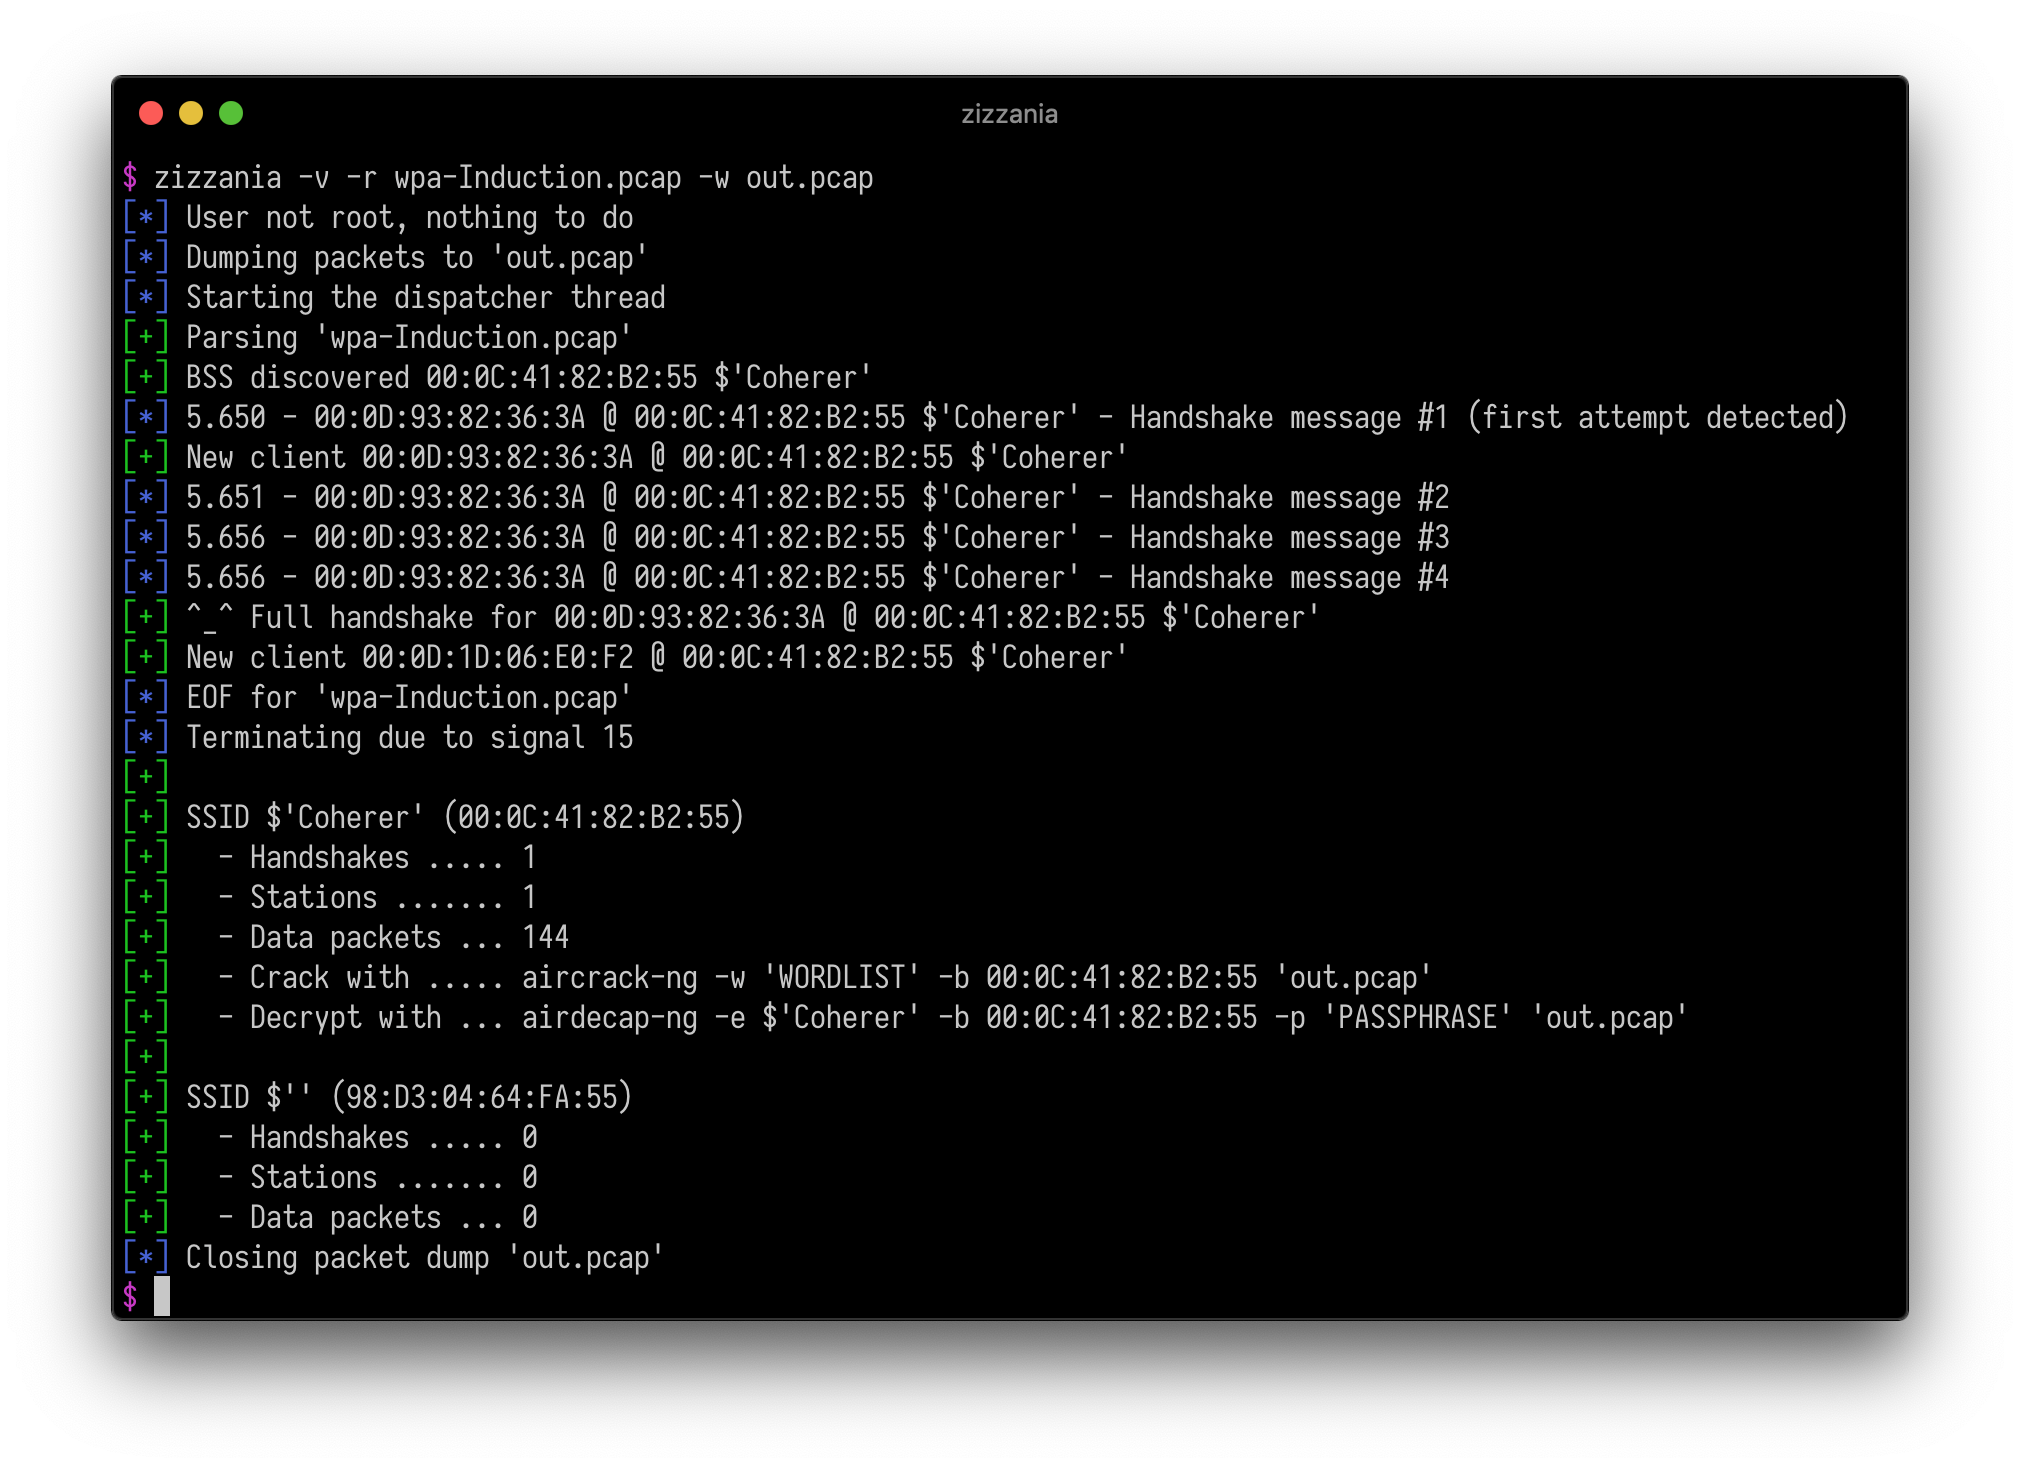 cyrus-and/zizzania
Attacco DeAuth automatizzato
 wipi-hunter/pisavar
📡 🍍Rileva le attività del modulo PineAP e avvia un attacco di deautenticazione (per punti di accesso falsi - WiFi Pineapple Activities Detection)








